Про шаблон документа
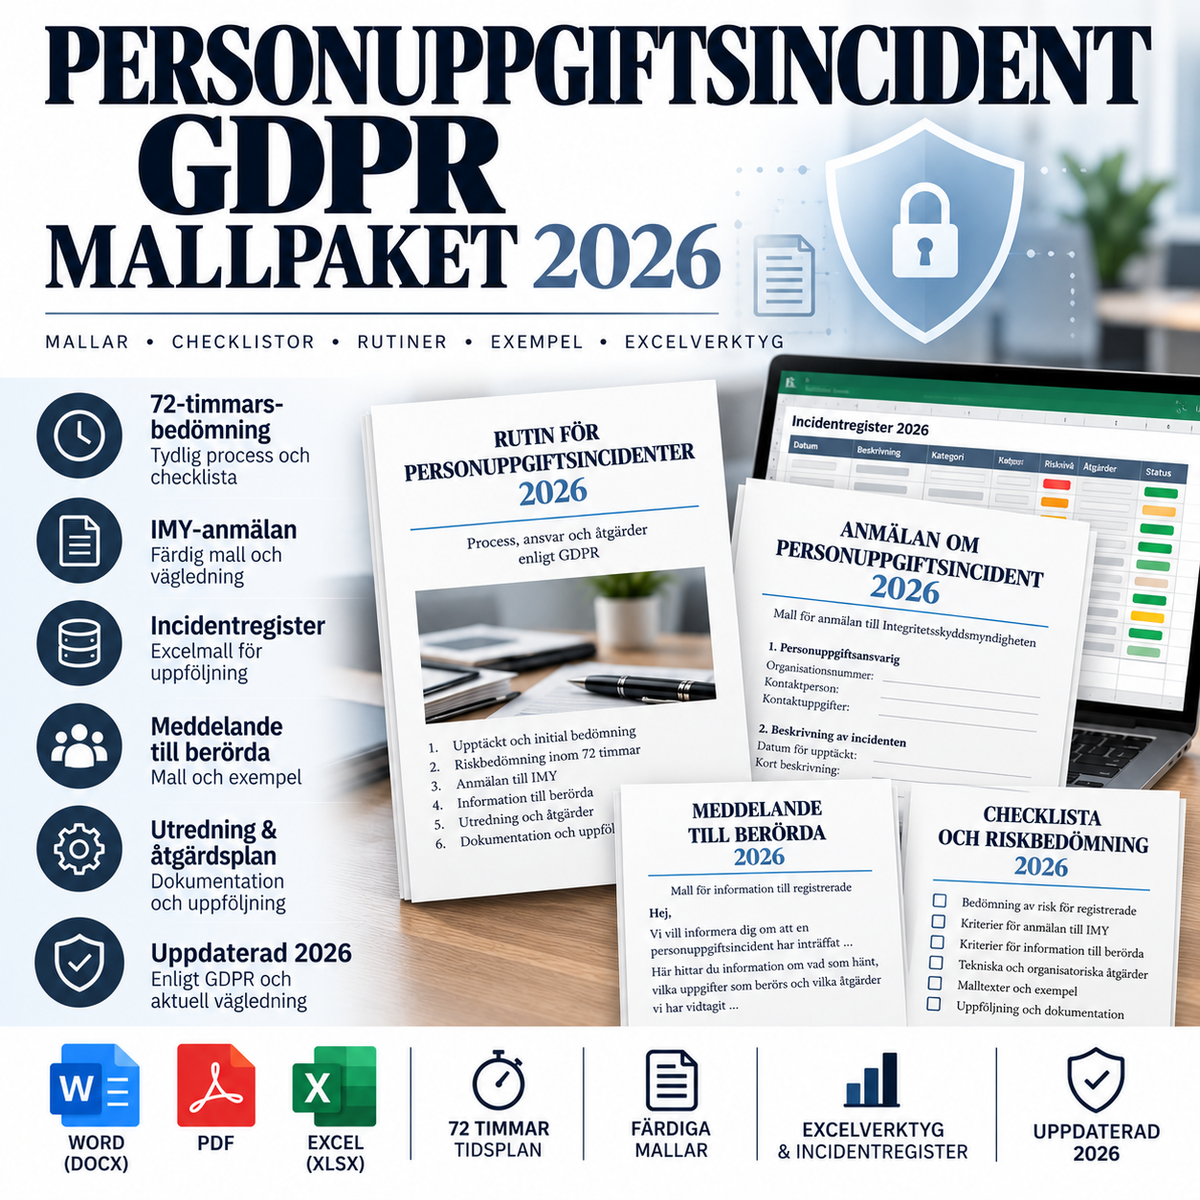
Пакет шаблонів щодо інцидентів із персональними даними згідно з GDPR 2026 – звіт про інцидент, повідомлення до IMY та інструмент 72-годинного терміну
Комплексний пакет шаблонів для компаній та організацій, яким необхідно виявляти, оцінювати, документувати та опрацьовувати інциденти з персональними даними відповідно до GDPR. Пакет містить професійні шаблони у форматах Word/PDF, а також інструмент Excel для ведення реєстру інцидентів, відстеження 72-годинного терміну, оцінки ризиків, повідомлення до IMY (Орган з питань захисту персональних даних Швеції), інформування суб'єктів даних, звітування від імені обробників та проведення післяінцидентного аналізу.
GDPR вимагає, щоб усі інциденти з персональними даними були задокументовані. Про інцидент слід повідомити наглядовий орган, якщо не є малоймовірним, що він спричинить ризик для прав і свобод фізичних осіб. Якщо повідомлення є обов'язковим, воно має бути подане без необґрунтованих затримок і, якщо можливо, протягом 72 годин з моменту, коли контролер дізнався про інцидент.
Що входить до складу – 9 файлів
- Інцидент із персональними даними – Звіт про інцидент та оцінка 72-годинного терміну, Word + PDF
- Повідомлення до IMY – підготовчий документ, Word + PDF
- Інформація для суб'єктів даних згідно зі статтею 34 GDPR, Word + PDF
- Регламент роботи з інцидентами, що стосуються персональних даних / Посібник із реагування на інциденти, Word + PDF
- Інструмент Excel з реєстром інцидентів, статусом 72-годинного терміну, класифікацією ризиків, логом повідомлень до IMY, реєстром суб'єктів даних, повідомленнями від обробників, заходами та післяінцидентним аналізом
Звіт про інцидент із повним алгоритмом прийняття рішень
Основний шаблон допомагає організації задокументувати весь процес інциденту від першого виявлення до закриття:
- час інциденту, його виявлення та момент, коли організація дізналася про нього
- автоматичний/чіткий 72-годинний термін
- класифікація як інциденту конфіденційності, цілісності або доступності
- зачеплені суб'єкти даних та персональні дані
- чутливі дані, дані згідно зі статтею 10, захищені персональні дані та дані дітей/вразливих осіб
- негайні заходи з локалізації та відновлення
- оцінка ризиків для прав і свобод суб'єктів даних
- рішення щодо подання повідомлення до IMY
- рішення щодо інформування суб'єктів даних
- першопричина, коригувальні заходи та отриманий досвід
Коли потрібно повідомляти про інцидент?
Як контролер персональних даних, ви повинні повідомити про інцидент, якщо не є малоймовірним, що він спричинить ризик для прав і свобод фізичних осіб. Якщо вся інформація не доступна протягом 72 годин, дані можуть бути надані частинами без необґрунтованих затримок. У разі пізнього повідомлення причини затримки повинні бути задокументовані.
Тому шаблон містить окремий підготовчий шаблон для IMY з основною інформацією, яку потрібно зібрати до або під час звітування. Фактичне повідомлення здійснюється через відповідний електронний сервіс IMY або інший канал, визначений органом.
Високий ризик – інформування суб'єктів даних
Якщо інцидент з персональними даними, ймовірно, призводить до високого ризику, суб'єкти даних, як правило, повинні бути поінформовані без необґрунтованих затримок. Пакет містить готовий і редагований шаблон комунікації з:
- чітким описом того, що сталося
- яких персональних даних це стосується
- ймовірними наслідками
- вжитими та запланованими заходами
- практичними порадами для суб'єктів даних
- контактною інформацією відповідального за захист даних (DPO) або іншої контактної особи
Шаблон також містить перевірку виключень за статтею 34, наприклад, якщо дані були ефективно зашифровані, якщо подальші заходи усунули високий ризик, або якщо індивідуальне інформування потребує непропорційних зусиль.
Обов'язки обробника персональних даних
Обробник персональних даних повинен повідомляти контролера про інцидент без необґрунтованих затримок. Обробник не повинен самостійно визначати, чи несе інцидент ризик, що вимагає повідомлення до IMY – основна відповідальність за оцінку ризиків та звітування лежить на контролері.
Тому інструмент Excel містить окремий реєстр для повідомлень від обробників із часом отримання інформації, первинним звітом, різницею в часі, відсутніми даними та наступним оновленням.
Excel – реєстр інцидентів із контролем 72-годинного терміну
Файл Excel працює як практичний інструмент управління інцидентами та містить:
- панель із ключовими показниками
- реєстр інцидентів
- дедлайн 72 години та статус Вчасно / Терміново / Протерміновано
- класифікацію ризиків на основі ймовірності та наслідків
- реєстр повідомлень до IMY
- комунікацію з суб'єктами даних
- звітування обробника персональних даних
- реєстр заходів
- післяінцидентний огляд / аналіз першопричин
- джерела та правові посилання
Усі інциденти мають бути задокументовані
Навіть ті інциденти, про які не потрібно повідомляти до IMY, повинні бути задокументовані. Документація повинна, зокрема, дозволяти перевірити, чи дотримувалася організація вимог GDPR, а також містити обґрунтування рішення не повідомляти орган або не інформувати суб'єктів даних.
Поширені інциденти, для яких можна використовувати пакет
- помилкова відправка електронних листів або документів
- фішинг та злам акаунтів
- віруси-вимагачі та витік даних
- неправильні права доступу
- втрата комп'ютера, телефону або носіїв інформації
- ненавмисна публікація
- неправильний обмін через хмарні сервіси або посилання
- видалення або втрата персональних даних
- інцидент у обробника персональних даних або субпідрядника
Правова база
Пакет шаблонів юридично перевірений станом на 3 жовтня 2026 року на основі:
- Статті 4.12 GDPR
- Статті 33 GDPR – повідомлення наглядовому органу та документація
- Статті 34 GDPR – інформування суб'єктів даних
- Актуальних рекомендацій IMY щодо інцидентів із персональними даними та електронних послуг
- Настанов EDPB 01/2021 щодо прикладів повідомлення про інциденти з персональними даними
Протягом 2026 року EDPB також опублікував пропозицію спільного європейського шаблону повідомлення про інциденти (breach-notification-template) для громадських консультацій. Правова коректність цього пакету базується не на ще не впровадженому консультаційному проекті, а на чинному GDPR, актуальних рекомендаціях IMY та прийнятих настановах EDPB.
Зауважте
Пакет є загальним довідковим матеріалом для дотримання вимог (compliance) та документації. Фактичний інцидент може одночасно підпадати під дію інших правил звітування, наприклад, галузевих вимог у сферах фінансів, кібербезпеки, охорони здоров'я чи державного сектору. Тому завжди перевіряйте, чи потрібно інформувати інші органи, контрагентів, страховиків або інші сторони.
Формат: Word (DOCX) + PDF + Excel (XLSX)
Мова: Шведська
Юрисдикція: Швеція / ЄС
Кількість файлів: 9
Версія: 1.0 – 2026-10-03