
Представник із захисту даних відповідно до GDPR – коли потрібен DPO і як його призначають? Посібник 2026
Коли компанії зобов’язані призначати офіцера з захисту даних відповідно до GDPR? Статті 37–39, незалежність, конфлікт інтересів, повідомлення IMY та практичний контрольний список.

Організація зобов’язана призначити офіцера із захисту даних (DSO або DPO) у випадках, зазначених у статті 37 GDPR. Ця вимога поширюється на органи влади та державні установи (за винятком судової діяльності судів), а також на певні види діяльності, які передбачають масштабний систематичний моніторинг або масштабну обробку спеціальних категорій персональних даних або даних про злочини як основну діяльність. Офіцер повинен мати змогу працювати незалежно та бути контактною особою для суб’єктів даних і надзорного органу.
Коли призначення офіцера із захисту даних є обов’язковим?
Стаття 37.1 Регламенту ЄС 2016/679 про захист даних визначає три основні ситуації. Для приватних компаній особливо важливо розрізняти звичайне адміністрування персоналу та масштабну обробку даних, яка становить саму основну діяльність.
| Ситуація | Контрольне запитання |
|---|---|
| Орган влади або державна установа | Чи підпадає організація під дію статті 37.1 a? Виняток для судів стосується судової діяльності. |
| Регулярний і систематичний моніторинг у великому масштабі | Чи є моніторинг частиною основної діяльності і чи здійснюється він у великому масштабі? |
| Масштабна обробка спеціальних категорій персональних даних або даних про злочини | Чи є це частиною основної діяльності і чи здійснюється обробка у великому масштабі? |
Не існує загального правила, згідно з яким кожна акціонерна компанія, роботодавець або організація з реєстром клієнтів зобов’язана призначати офіцера. Ознайомтеся з рекомендаціями IMY щодо випадків, коли призначення офіцера є обов’язковим.
Які функції виконує офіцер із захисту даних згідно зі статтею 39?
Офіцер із захисту даних повинен інформувати та консультувати щодо правил, контролювати дотримання вимог, консультувати щодо оцінки ризиків і співпрацювати з IMY. Офіцер повинен працювати на основі оцінки ризиків. Офіцер не бере на себе відповідальність організації за дотримання GDPR. Саме контролер персональних даних, а в разі застосування — обробник персональних даних, зобов’язаний виконувати свої зобов’язання.
- Консультувати щодо впровадження нових систем, які обробляють персональні дані.
- Контролювати проведення навчання, розподіл відповідальності та внутрішні перевірки дотримання правил захисту даних.
- Консультувати щодо проведення оцінки впливу на захист даних (DPIA), не приймаючи при цьому самостійно рішень щодо діяльності.
- Бути контактною особою для суб’єктів даних і IMY.
- Повідомляти про ризики та зауваження вищому керівництву.
Докладніше: оцінка впливу на захист даних відповідно до GDPR та реєстр обробки даних відповідно до статті 30.
Незалежність, ресурси та конфлікт інтересів
Стаття 38 вимагає залучати офіцера із захисту даних заздалегідь, надавати йому необхідні ресурси та не давати вказівок щодо виконання його законних обов’язків. Офіцер повинен підпорядковуватися безпосередньо вищому рівню управління. Інші робочі завдання дозволені лише за умови, що вони не створюють конфлікту інтересів.
Приклад: Керівник, який самостійно визначає цілі та засоби масштабної обробки персональних даних, може бути невідповідним на посаді офіцера із захисту даних у тій самій організації. Необхідно оцінити фактичну роль, а не лише назву посади. Ознайомтеся з коментарями IMY до статей 37–39.
Як задокументувати призначення — шість кроків
- Оцінка потреби: задокументуйте, чи застосовується стаття 37.1 і які саме операції з обробки даних стали підставою для такого висновку.
- Компетенція: перевірте знання правил захисту даних, систем діяльності та ризиків.
- Незалежність: визначте інші ролі та можливі конфлікти інтересів.
- Рішення: задокументуйте завдання, місце в структурі організації, порядок підпорядкування та ресурси.
- Контактні дані: опублікуйте контактні дані та повідомте про них IMY відповідно до статті 37.7.
- Моніторинг: задокументуйте проведення навчання, перевірок і зміни в завданнях.
Практичні приклади та поширені помилки
Малі компанії з адміністрування заробітної плати та клієнтів
Звичайне адміністрування персоналу та клієнтів не створює автоматичної вимоги щодо призначення офіцера із захисту даних. Проте компанія все одно повинна дотримуватися інших застосовних правил GDPR. Задокументуйте оцінку потреби та перегляньте її у разі зміни діяльності.
Діяльність, що передбачає масштабний моніторинг
Якщо основна діяльність передбачає регулярний і систематичний моніторинг осіб у великому масштабі, може застосовуватися стаття 37.1 b. Оцініть, зокрема, характер, масштаб і цілі обробки.
Поширені помилки: призначення особи без перевірки на наявність конфлікту інтересів, недотримання офіцеру необхідного часу та ресурсів, забування про повідомлення до IMY або припущення, що офіцер самостійно несе відповідальність за дотримання компанією GDPR.
Часті запитання
Чи повинні малі компанії призначати офіцера із захисту даних?
Не лише через свій розмір. Оцініть конкретні критерії статті 37.
Чи може офіцер із захисту даних бути зовнішнім консультантом?
Так. Стаття 37.6 допускає залучення як працівників, так і зовнішніх виконавців за умови дотримання вимог.
Чи може холдинг мати спільного офіцера із захисту даних?
Так, якщо з кожного підрозділу легко зв’язатися з офіцером. Необхідно також оцінити ресурси та можливі конфлікти інтересів.
Чи відповідає офіцер за всі інциденти з персональними даними?
Офіцер консультує та може бути залучений до роботи з інцидентами, але зобов’язання самої організації залишаються в силі. Ознайомтеся з посібником щодо інцидентів з персональними даними.
Шаблони документів та супутні рекомендації
Також ознайомтеся з різницею між контролером та обробником персональних даних.
Правові джерела та межі застосування
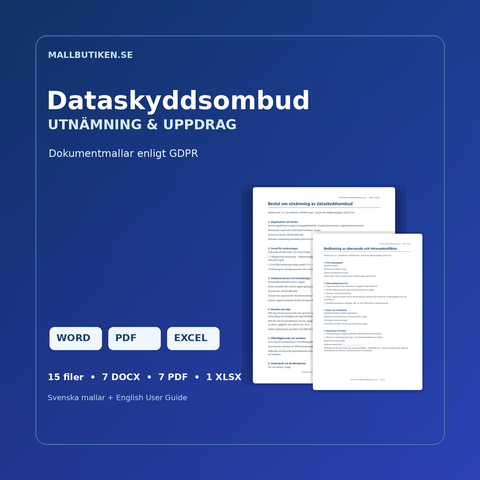
Шаблони в цій статті
Докладніше про тему
 Посібники для бізнесу – договори, HR, ШІ та комплаєнс
DPIA / оцінка впливу згідно з GDPR – коли вона потрібна і як її проводити?
Посібник із оцінки впливу на захист даних (DPIA) відповідно до статті 35 GDPR: коли вона потрібна, як оцінюються ризики та коли можуть знадобитися ...
 Посібники для бізнесу – договори, HR, ШІ та комплаєнс
Реєстр операцій обробки даних згідно зі статтею 30 GDPR – як створити RoPA
Посібник із реєстру операцій з обробки даних (RoPA) відповідно до статті 30 GDPR: зміст, відповідальність, винятки та використання реєстру в практи...
 Посібники для бізнесу – договори, HR, ШІ та комплаєнс
Інцидент з персональними даними згідно з GDPR – 72 години, оцінка ризиків та повідомлення до IMY
Практичний посібник для компаній у разі витоку персональних даних: оцініть ризик, задокументуйте інцидент, за потреби повідомте IMY та поінформуйте...


