Svenska Dokumentmallar
Шаблон договору SaaS 2026 – Шведське право Word/PDF | SLA та GDPR
Шаблон договору SaaS 2026 – Шведське право Word/PDF | SLA та GDPR
- Формат файлу
- DOCX, PDF
- Мова документа
- Українська
- Кількість файлів
- 1
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
SaaS-договір за шведським правом – повний B2B-шаблон у Word та PDF
Професійний та комплексний SaaS-договір для шведських компаній, що продають або купують хмарне програмне забезпечення, передплатні послуги та інші рішення за моделлю "Програмне забезпечення як послуга" (Software as a Service). Шаблон побудований як повна договірна структура та регулює не лише саме право користування програмним забезпеченням, а й рівні обслуговування, підтримку, персональні дані, інформаційну безпеку, субпідрядників, права інтелектуальної власності, відповідальність, розірвання та вихід із договору.
Ви отримуєте як редагований файл Word (DOCX), так і готову версію у форматі PDF. Документ розроблений для B2B-відносин і може використовуватися як SaaS-постачальниками, так і бізнес-клієнтами, які хочуть мати структурований і чіткий договір.
Що входить до пакету
SaaS-договір для B2B з основним договором та шістьма інтегрованими додатками; загалом, згідно з наявним змістом, документ складає 15 сторінок формату А4.
- 1 DOCX: редагований шаблон Word.
- 1 PDF: відповідний документ для друку та перегляду.
- 1 ZIP: загальне завантаження з файлами DOCX та PDF.
- Мова: шведська. Версія документа: 1.0 (2026).
Digital Products пропонує ZIP-файл і два документи окремо. Шість додатків є частинами договірного документа, а не шістьма окремими незалежними файлами DOCX.
Що містять файли
Основний договір визначає права та обов'язки сторін. Шість додатків використовуються для конкретизації послуги, рівня обслуговування, обробки персональних даних, вимог до безпеки, виходу з договору та ціноутворення. Файл Word дає можливість заповнити дані, адаптувати альтернативні положення та узгодити комерційні умови.
Основний договір із 32 сферами регулювання та шістьма додатками
SaaS-шаблон складається з основного договору з 32 сферами регулювання та шістьма практичними додатками. Загалом документ містить 15 професійно оформлених сторінок А4 із готовими положеннями, варіантами, таблицями, полями для заповнення та контрольними пунктами.
Основний договір регулює, серед іншого
- сторони, передісторію та визначення;
- ієрархію договірних документів;
- обсяг послуг та впровадження;
- ліцензію та право користування;
- облікові записи користувачів та дозволи;
- зобов'язання постачальника та клієнта;
- доступність, обслуговування та SLA;
- підтримку та пріоритетність інцидентів;
- зміни в SaaS-послузі;
- дані клієнта та права на дані;
- GDPR та обробку персональних даних;
- субпідрядників та субпроцесорів;
- транскордонну передачу даних;
- інформаційну та кібербезпеку;
- резервне копіювання та відновлення;
- права інтелектуальної власності та налаштування під клієнта;
- претензії щодо порушення прав;
- конфіденційність;
- комісії, виставлення рахунків та коригування цін;
- помилки, гарантії та усунення недоліків;
- обмеження відповідальності та ліміти відповідальності;
- форс-мажор;
- термін дії договору та розірвання;
- призупинення послуги;
- вихід з договору та повернення даних;
- аудит та верифікацію;
- передачу прав, повідомлення, шведське право та вирішення спорів.
Додаток 1 – Специфікація послуг та форма замовлення
Тут визначається, що саме купує клієнт. Додаток містить поля для назви послуги, бізнес-мети, включених модулів та функцій, кількості користувачів, обсягу даних, регіону розміщення, впровадження, інтеграцій, документації та чітких виключень.
Крім того, є готові таблиці для функціональних вимог, критеріїв прийняття, етапів та технічних залежностей. Це знижує ризик суперечок щодо того, що саме входить до передплати.
Додаток 2 – Угода про рівень обслуговування (SLA)
Окремий SLA включено, і його можна адаптувати відповідно до рівня обслуговування. Додаток містить, серед іншого:
- цілі щодо щомісячної доступності;
- вікна планового технічного обслуговування;
- RPO та RTO;
- класи інцидентів P1–P4;
- час першої реакції;
- цілі щодо відновлення;
- оновлення статусу;
- сервісні кредити у разі недостатньої доступності;
- виключений час та екстрені заходи безпеки.
Додаток 3 – Угода з обробником персональних даних згідно зі статтею 28 GDPR
Для багатьох SaaS-послуг постачальник обробляє персональні дані від імені клієнта. У такому разі стаття 28 GDPR вимагає укладення обов'язкового договору між контролером та обробником даних. Тому шаблон містить повний додаток про обробку персональних даних.
Додаток містить, серед іншого, предмет та тривалість обробки, мету, категорії суб'єктів даних, типи персональних даних, спеціальні категорії, інструкції, конфіденційність, технічні та організаційні заходи безпеки, субпроцесорів, права суб'єктів даних, інциденти з персональними даними, оцінку впливу (DPIA), транскордонну передачу, аудит, а також видалення та повернення даних.
Додаток 4 – Вимоги до інформаційної та кібербезпеки
Практичний додаток із безпеки дозволяє домовитися про конкретні вимоги до безпеки замість розпливчастого формулювання про «відповідну безпеку». Контрольні пункти охоплюють, серед іншого:
- управління безпекою та ризиками;
- рольовий доступ та MFA;
- шифрування;
- журналювання безпеки та зберігання даних;
- управління вразливостями та виправленнями;
- життєвий цикл безпечної розробки;
- резервне копіювання та відновлення;
- управління інцидентами;
- плани безперервності бізнесу (BCP) та відновлення після аварій;
- безпеку ланцюга постачання;
- безпеку персоналу;
- фізичну безпеку;
- тести на проникнення;
- ISO 27001, SOC 2 або іншу погоджену верифікацію.
Додаток розроблений таким чином, щоб можна було додавати додаткові вимоги для клієнтів, на яких поширюється дія закону про кібербезпеку/NIS2. Шведський закон про кібербезпеку (2025:1506), що діє з 15 січня 2026 року, містить, серед іншого, вимоги до безпеки ланцюга постачання для організацій, які підпадають під дію закону.
Додаток 5 – Вихід, експорт даних та сертифікат видалення
Питання виходу часто забувають під час укладання SaaS-договору. Цей шаблон від самого початку регулює те, як клієнт може припинити користування послугою.
Додаток містить поля для періоду експорту, формату експорту, метаданих, API-експорту, безпечної передачі, витрат, підтримки міграції та видалення. Крім того, передбачено спеціальний сертифікат видалення для виробничих середовищ, тестових середовищ, копій підтримки та резервних копій.
Додаток 6 – Ціновий додаток та журнал змін
Готовий ціновий додаток для базової плати, користувачів, впровадження, преміум-підтримки, надмірного споживання, консультаційних послуг та підтримки виходу. Журнал версій та змін полегшує документування майбутніх змін у договорі.
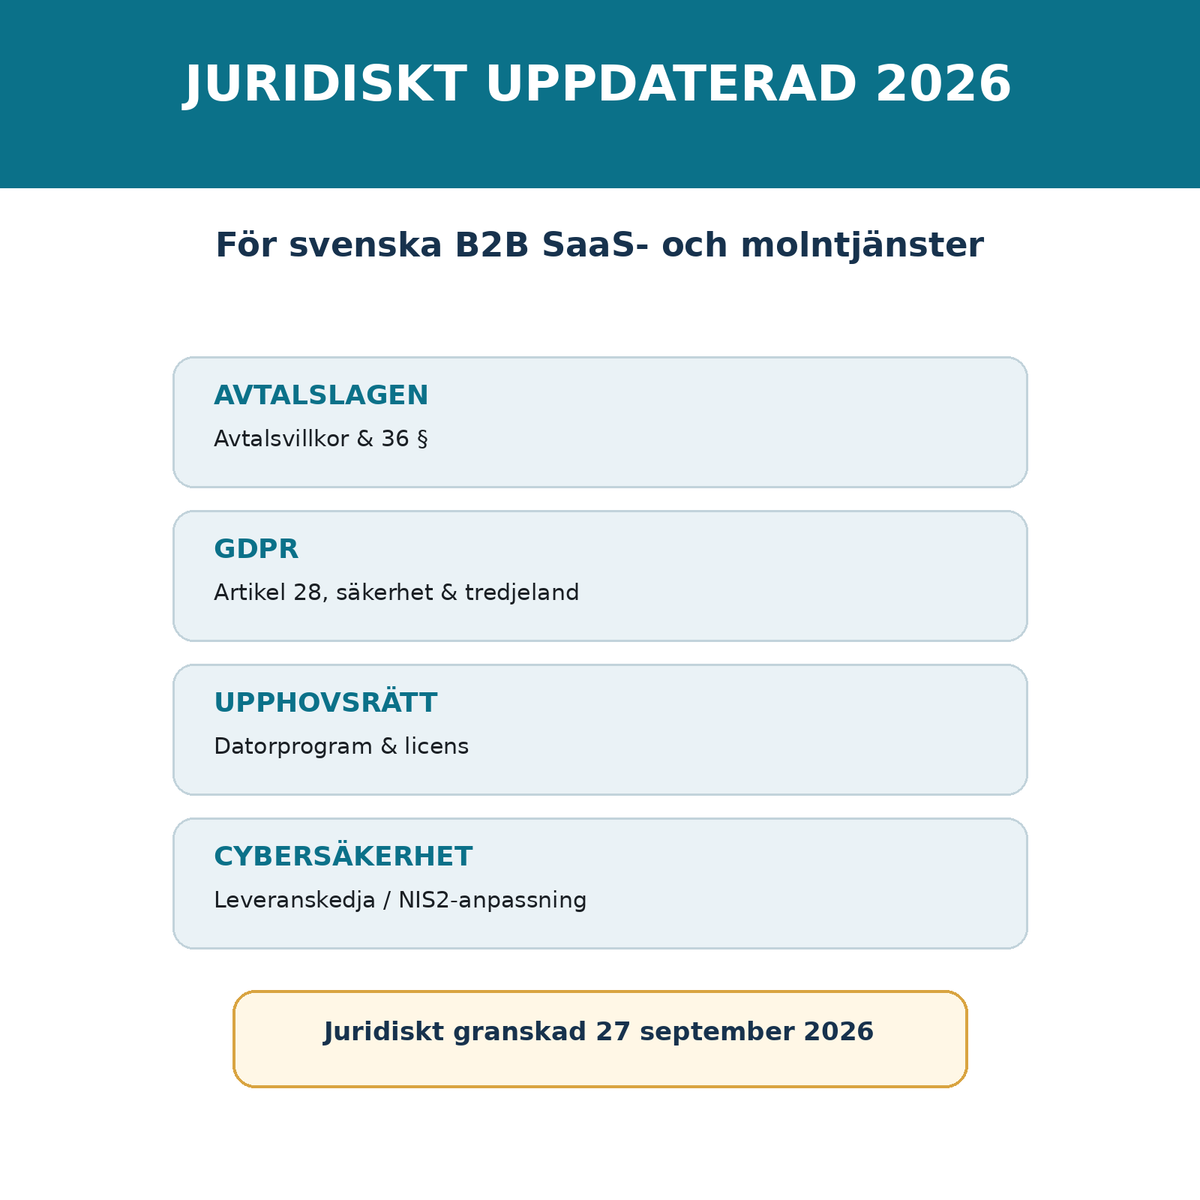
Юридично оновлено на 2026 рік
Версія 1.0 перевірена з юридичної точки зору 27 вересня 2026 року. Шаблон розроблено з урахуванням, серед іншого:
- Закону про договори (1915:218) – у тому числі щодо укладання договорів та § 36 про несправедливі договірні умови;
- Закону про авторське право (1960:729) – включаючи правила, що стосуються комп'ютерних програм та ліцензування;
- GDPR (EU) 2016/679 – зокрема статті 28 про обробників персональних даних, статті 32 про безпеку та правила транскордонної передачі даних;
- шведського додаткового законодавства про захист даних;
- Закону про кібербезпеку (2025:1506) – релевантного для договорів із компаніями, що підпадають під правила NIS2.
Також було враховано вказівки Управління захисту приватності щодо договорів з обробниками даних та транскордонної передачі.
Ліміти відповідальності та розподіл ризиків – не довільне значення
Шаблон містить варіанти лімітів відповідальності, але залишає саму відсоткову ставку відкритою для адаптації. Відповідний ліміт відповідальності залежить, зокрема, від вартості договору, чутливості даних, діяльності клієнта, кіберризиків, страхового покриття та можливої шкоди. Тому документ нагадує користувачеві про необхідність окремо оцінити виключення для таких питань, як конфіденційність, інциденти з персональними даними, вимоги щодо інтелектуальної власності, а також умисел і груба необережність.
Для кого підходить цей SaaS-договір?
Шаблон підходить, серед іншого, для:
- SaaS-компаній та розробників програмного забезпечення;
- стартапів та компаній на стадії масштабування;
- IT-консалтингових компаній, що продають власні хмарні послуги;
- компаній, що купують бізнес-системи та веб-сервіси;
- постачальників CRM, HR, фінансових, аналітичних та систем автоматизації;
- компаній, яким потрібен стандартний договір для бізнес-клієнтів або тендерів.
Word та PDF
- 15 професійно оформлених сторінок А4
- Редагований файл Word (DOCX)
- PDF-версія
- 32 договірні сфери
- 6 інтегрованих додатків
- Готові таблиці та поля для заповнення
- Альтернативні положення там, де потрібно вибрати розподіл ризиків
- Розділ для підписів
- Юридичний чек-лист перед підписанням
- Правові джерела та інформація про версії
Важливо щодо адаптації
На SaaS-договори значно впливають конкретна послуга та діяльність сторін. Проста проектна платформа та критично важлива хмарна служба для охорони здоров'я, фінансів чи соціально значущої інфраструктури не повинні мати однакових договірних умов.
Тому шаблон необхідно адаптувати відповідно до фактичної функціональності, класифікації інформації, даних клієнта, SLA, субпідрядників, регіону розміщення, відповідальності, страхування та можливих галузевих вимог. Він є професійною договірною базою, але не замінює індивідуальну юридичну консультацію у особливо складних або ризикованих бізнес-справах.
Цифрова доставка
Після покупки клієнт отримує:
- SaaS_avtal_svensk_ratt_2026.docx – повністю редагований шаблон Word
- SaaS_avtal_svensk_ratt_2026.pdf – готова версія PDF
Продукт доставляється цифровим способом. Фізичний продукт не надсилається.
Поглиблене вивчення: SaaS, SLA, захист даних та безпека
Перед адаптацією договору ви можете використати посібник що має містити SaaS-договір. Щоб обрати розумні цілі доступності, класи інцидентів та RTO/RPO, є спеціальний посібник про SLA для SaaS-послуг.
З питань захисту персональних даних див. коли потрібен договір з обробником даних та різницю між контролером та обробником даних. Для поставок, критичних для безпеки, посібник вимоги NIS2 у договорах постачання надає додаткову підтримку.
Поширені запитання
Чи є це просто ліцензійна угода?
Ні. Це повний SaaS-договір із специфікацією послуг, SLA, GDPR/PUB, безпекою, виходом із договору та комерційними умовами.
Чи включено договір з обробником даних?
Так. Додаток 3 — це інтегрований додаток про обробку даних, адаптований до статті 28 GDPR.
Чи може договір використовуватися як постачальником, так і клієнтом?
Так. Положення розроблені як збалансована B2B-база, і кілька комерційних ризикових пунктів містять вибіркові варіанти.
Чи адаптований договір для NIS2?
Договір містить додаток із безпеки та вимоги до ланцюга постачання, які можна використовувати як основу для вимог клієнтів, пов'язаних із NIS2. Однак організація, на яку поширюється дія закону про кібербезпеку, завжди повинна адаптувати договір до власного аналізу ризиків та можливих приписів.
Чи можу я редагувати все?
Так. Word-версія повністю редагована і містить чіткі квадратні дужки та таблиці для того, що підлягає адаптації.
Як договір та додатки розподілені між файлами?
Основний договір та шість додатків зібрані в одному редагованому файлі Word із відповідним PDF. ZIP-файл містить ті ж два формати. Тобто це не шість окремих додатків Word.
Чи достатньо інтегрованого додатка з обробки даних для кожної SaaS-послуги?
Ні. Якщо постачальник обробляє персональні дані від імені клієнта, договірні умови, інструкції та заходи безпеки мають бути адаптовані до фактичної обробки. Деякі SaaS-відносини можуть також вимагати іншої оцінки ролей згідно з GDPR.