
Cyber Resilience Act 2026/2027 – Berichterstattung, SBOM und Cybersicherheitsanforderungen

Kurze Antwort: Der Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, führt horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen ein. Meldepflichten gemäß Artikel 14 gelten seit dem 11. September 2026, während der Großteil der Verordnung ab dem 11. Dezember 2027 angewendet wird.
Welche Produkte sind betroffen?
Der CRA erfasst im weiteren Sinne Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden. Dies kann sowohl Hardware als auch Software sowie Komponenten umfassen. Genaue Ausnahmen und Klassifizierungen müssen für das jeweilige Produkt geprüft werden.
Wichtige Daten
| Datum | Anforderung |
|---|---|
| 11. Juni 2026 | Bestimmungen zur Notifizierung von Konformitätsbewertungsstellen traten in Kraft. |
| 11. September 2026 | Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle traten in Kraft. |
| 11. Dezember 2027 | Der Großteil des CRA wird angewendet. |
Meldepflichten ab September 2026
Die Leitlinien der Kommission sehen vor, dass ein Hersteller eine Frühwarnung innerhalb von 24 Stunden nach Kenntniserlangung und eine vollständige Meldung innerhalb von 72 Stunden für die betroffenen Situationen abgeben muss. Danach kann gemäß den Fristen des CRA ein Abschlussbericht erforderlich sein.
Was müssen Unternehmen aufbauen?
- Cybersicherheits-Risikobewertung für das Produkt,
- Schwachstellenmanagement und koordinierte Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure),
- Inventarisierung von Softwarekomponenten und SBOM bei Bedarf,
- Prozess für Sicherheitsupdates und Supportzeitraum,
- technische Dokumentation und Nachweise der Konformität,
- Vorfall- und Schwachstellenmeldung mit klaren Rollen und Eskalationswegen.
CRA im Vergleich zu NIS2
Der CRA ist in erster Linie produktorientiert und richtet Anforderungen an Wirtschaftsakteure für Produkte mit digitalen Elementen. NIS2 ist betriebs- und organisationsorientiert und gilt für bestimmte Arten von wichtigen oder kritischen Einrichtungen. Ein Unternehmen muss daher möglicherweise beide Regelwerke gleichzeitig handhaben.
Häufig gestellte Fragen
Gilt der CRA bereits 2026?
Ja, bestimmte Teile gelten bereits. Die Meldepflichten gemäß Artikel 14 traten am 11. September 2026 in Kraft.
Gelten alle anderen Produktanforderungen bereits?
Nein. Die Grundregel ist, dass die Verordnung ab dem 11. Dezember 2027 vollständig angewendet wird.
Ist die SBOM ausdrücklich ein einziges universelles Format?
Nein. Das Unternehmen muss Komponenten und Schwachstellen in einer Weise dokumentieren, die die geltenden Anforderungen erfüllt und das Risiko- und Schwachstellenmanagement unterstützt.
Siehe CRA Compliance 2026/2027.
Verwandte Leitfäden
Weitere Arbeitsunterlagen: Siehe weitere Vorlagen für EU-Compliance und Produktvorschriften.
Produktspezifische Vertiefung: Die besonderen RED-Cybersicherheitsanforderungen gelten für einschlägige Funkanlagen seit dem 1. August 2025; die Delegierte Verordnung (EU) 2022/30 wird mit Wirkung vom 11. Dezember 2027 aufgehoben. Zur Einordnung von Funkfunktionen, Datenschutz, EN 18031 und dem Übergang zum CRA lesen Sie unseren Leitfaden zu RED, Funkspielzeug und dem Übergang zum CRA.
Abgrenzung des Cloud-Backends: Bei vernetzten Produkten kann eine gesonderte Bewertung der Cloud-Abhängigkeiten nötig sein. Lesen Sie den Leitfaden darüber, wann ein Cloud-Backend als RDPS gilt und wie es sich von SaaS unterscheidet.
Quellen
Der Leitfaden stellt allgemeine Informationen dar und ist keine rechtliche oder technische Beratung für ein bestimmtes Produkt.
Vorlagen in diesem Artikel
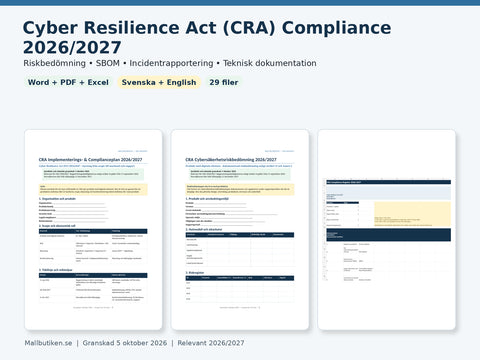
Cyber Resilience Act (CRA) Compliance 2026/2027 – Schwedisch + Englisch | Risikobewertung, SBOM & Meldung von Sicherheitsvorfällen Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Vorlage ansehen: Cyber Resilience Act (CRA) Compliance 2026/2027 – Schwedisch + Englisch | Risikobewertung, SBOM & Meldung von Sicherheitsvorfällen Word/PDF/Excel
 Leitfäden für Unternehmen – Verträge, Personalwesen, KI & Compliance
CRA SBOM und Risikobewertung 2026/2027 – Schritt-für-Schritt-Anleitung
Praktischer CRA-Leitfaden: So erstellen Sie eine SBOM, dokumentieren Cybersicherheitsrisiken und verknüpfen Komponenten mit dem Schwachstellenmanag...
 Leitfäden für Unternehmen – Verträge, Personalwesen, KI & Compliance
Welche Unternehmen fallen unter die NIS2-Richtlinie und das Cybersicherheitsgesetz?
So beurteilen schwedische Unternehmen, ob sie unter das Cybersicherheitsgesetz fallen: Sektor, Niederlassung, Größe, Sonderfälle, wesentliche/wicht...
 Leitfäden für Unternehmen – Verträge, Personalwesen, KI & Compliance
NIS2 und Lieferantenverträge – welche Cybersicherheitsanforderungen sollten vereinbart werden?
So können NIS2-betroffene Unternehmen Lieferantensicherheit vereinbaren: Vorfälle, Subunternehmer, Zugriff, Schwachstellen, Kontinuität, Nachverfol...


