Über die Dokumentvorlage
Lieferantencode & ESG Due Diligence 2026/2027 – komplettes 2-in-1-Paket auf Schwedisch + Englisch
Ein komplettes Arbeits- und Dokumentenpaket für Unternehmen, die einen professionellen, risikobasierten Prozess für Supplier Code of Conduct, Lieferanten-Due-Diligence, Menschenrechte, Umweltrisiken, Risiken durch Zwangsarbeit, DDQ, CAP, Audits und Beschwerdeverfahren aufbauen möchten.
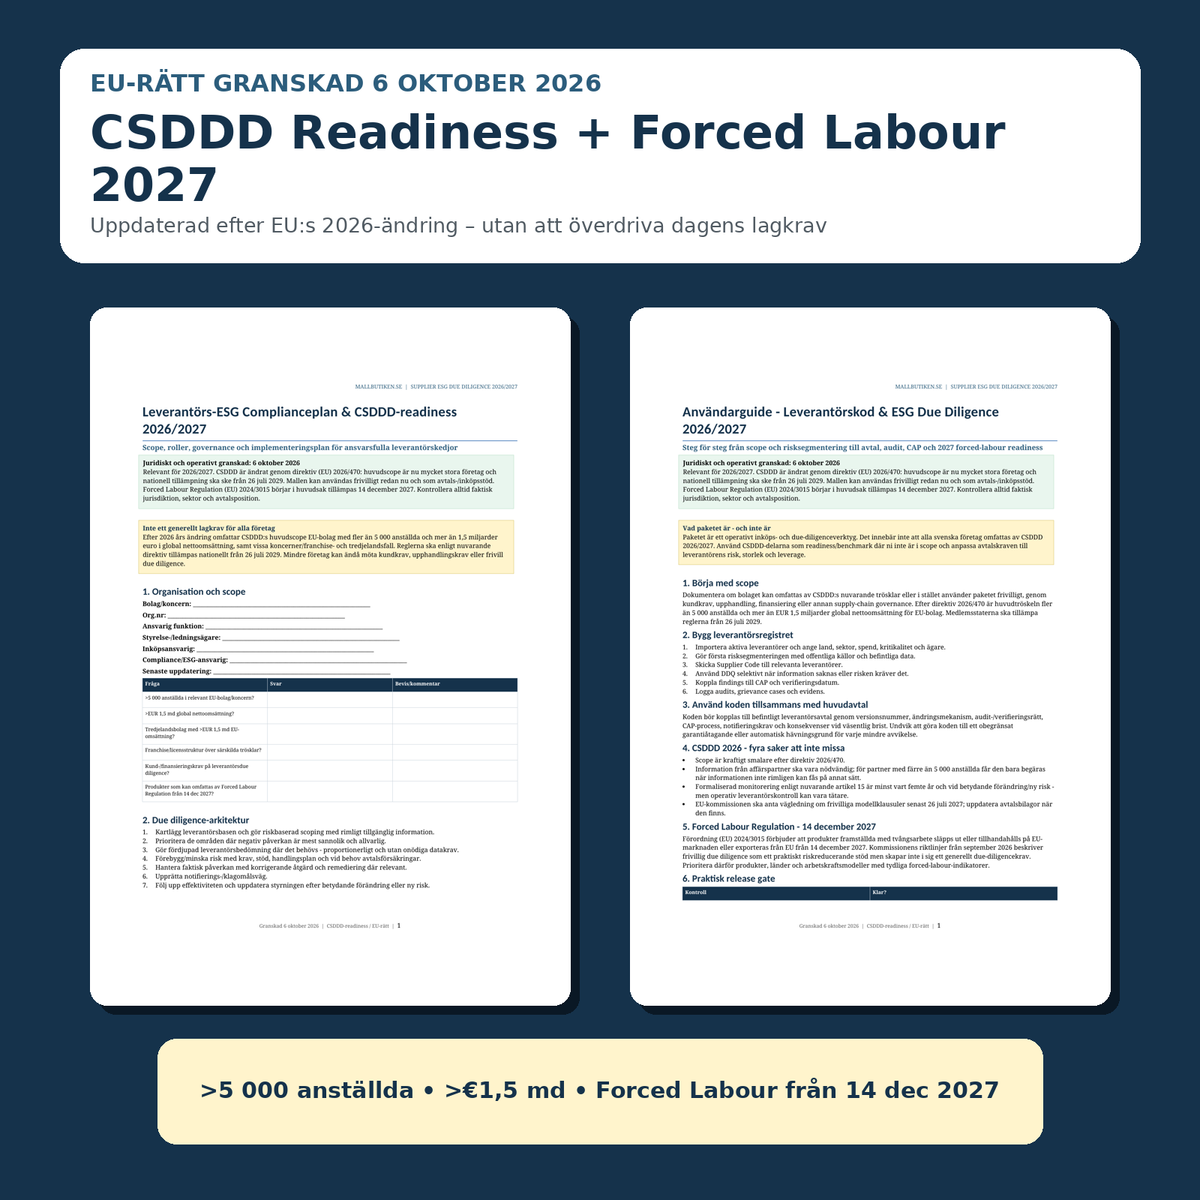
Das Paket wurde speziell für die Bereiche Einkauf, Compliance, ESG, Recht, Qualität und Management entwickelt. Es dient sowohl als praktisches Werkzeug für Unternehmen, die bereits Kunden- oder Konzernanforderungen an die Lieferanten-Due-Diligence erfüllen, als auch als CSDDD-Readiness im Hinblick auf die kommende nationale Umsetzung.
2-in-1: Alle sieben Dokumente sind in einer separaten schwedischen und englischen Version enthalten. Sie erhalten 14 Dokumentvorlagen in Word + PDF sowie ein fortgeschrittenes Excel-Register – insgesamt 29 Dateien.
Das Paket wurde gemäß Richtlinie (EU) 2026/470 aktualisiert, welche den Anwendungsbereich, die Datenerfassungsprinzipien, die Überwachung sowie die Anwendungsdaten der CSDDD änderte. Es berücksichtigt zudem die Verordnung (EU) 2024/3015 über das Verbot von Zwangsarbeitsprodukten sowie die im September 2026 veröffentlichten Leitlinien der EU-Kommission. Das Paket ist für 2026/2027 relevant, sollte jedoch immer an die tatsächliche Jurisdiktion, den Sektor, die Vertragsbeziehung und das Risiko angepasst werden.
Inhalt des Pakets
| Dokument | Schwedisch | Englisch | Anwendung |
|---|---|---|---|
| Compliance-Plan & CSDDD-Readiness | Ja | Yes | Anwendungsbereich, Governance, Rollen, Implementierung und 2027-Readiness. |
| Supplier Code of Conduct / Lieferantencode | Ja | Yes | Menschenrechte, Arbeitsbedingungen, Umwelt, Ethik, Meldepflicht und CAP. |
| Supplier Due Diligence Questionnaire – DDQ | Ja | Yes | Risikobasierter Lieferantenfragebogen mit Nachweisfeldern. |
| Risikobewertung & Segmentierung | Ja | Yes | Land, Sektor, Arbeitskräfte, Komplexität, Nachweise und Kritikalität. |
| Corrective Action Plan – CAP & Abhilfe | Ja | Yes | Ursachenanalyse, Maßnahmen, Fristen, Verifizierung, Abhilfe und Eskalation. |
| Audit, Überwachung & Beschwerdeverfahren | Ja | Yes | Auditprogramm, Nachweise, Ergebnisse, Beschwerden und Review-Frequenz. |
| Detaillierte Benutzeranleitung | Ja | Yes | Schritt-für-Schritt von Scope bis Lieferantenregister, CAP und 2027-Readiness. |
| Supplier ESG Due Diligence Register | Excel (XLSX) | Dashboard, Lieferantenregister, Scoring, DDQ, CAP, Audit, Beschwerden und Forced-Labour-Readiness. | |
Das Paket beginnt mit einem Lieferantenregister und einer Risikosegmentierung. Umfassendere DDQ-, Audit- und Nachweisanforderungen werden nur dort angewendet, wo das Risikoprofil dies rechtfertigt. Dies ist besonders wichtig nach der EU-Änderung der CSDDD im Jahr 2026, welche unnötige Informationsanforderungen an kleinere Geschäftspartner explizit begrenzt.
Separat von einem gewöhnlichen Lieferantenvertrag
Unser Vorlagen-Shop bietet bereits einen separaten Lieferantenvertrag für kommerzielle Bedingungen wie Preis, Lieferung, Garantie, SLA, Haftung und Bestellprozesse. Dieses Produkt erfüllt eine andere Funktion: verantwortungsvolle Beschaffung und dokumentierte Lieferanten-Due-Diligence.
Der Supplier Code kann daher einem bestehenden Supplier Agreement beigefügt oder separat akzeptiert werden. Die Benutzeranleitung beschreibt, wie Versionsnummern, Audit-/Verifizierungsrechte, CAP-Prozesse, Meldepflichten und Konsequenzen bei wesentlichen Verstößen mit dem Hauptvertrag verknüpft werden können, ohne dass jede kleinere Abweichung automatisch einen Kündigungsgrund darstellt.
CSDDD nach der EU-Änderung 2026 – der richtige Zeitplan und Scope
Die CSDDD – Richtlinie (EU) 2024/1760 – wurde durch die Richtlinie (EU) 2026/470 wesentlich geändert. Für EU-Unternehmen liegt die Hauptschwelle nun bei Unternehmen mit mehr als 5.000 Mitarbeitern und mehr als 1,5 Milliarden Euro globalem Nettoumsatz. Besondere Regeln gelten u. a. für Konzerne, Unternehmen aus Drittstaaten und bestimmte Franchise-/Lizenzmodelle.
Gemäß dem aktuellen Richtlinientext müssen die Mitgliedstaaten Durchführungsbestimmungen bis zum 26. Juli 2028 erlassen und ab dem 26. Juli 2029 anwenden. Das Produkt wird daher bewusst als CSDDD-Readiness für 2026/2027 vermarktet – nicht so, als ob jedes schwedische Unternehmen bereits eine gesetzliche CSDDD-Pflicht hätte.
Informationsanforderungen gegenüber kleineren Lieferanten
Die Richtlinie (EU) 2026/470 begrenzt den "Trickle-down-Effekt". Bei vertieften Prüfungen sollten Informationen von Geschäftspartnern nur angefordert werden, wenn sie notwendig sind. Bei Geschäftspartnern mit weniger als 5.000 Mitarbeitern sollen Informationen gemäß dem neuen Modell nur angefordert werden, wenn sie nicht vernünftigerweise auf anderem Weg beschafft werden können.
Dies ist in die Arbeitsweise des Pakets integriert: Nutzen Sie zuerst öffentliche Quellen, bestehende Nachweise und Zertifizierungen und senden Sie erst dann einen gezielten DDQ, wenn das Risiko oder die Informationslücke dies tatsächlich rechtfertigt.
Überwachung
Nach der Änderung von 2026 legt Artikel 15 der CSDDD fest, dass formelle periodische Bewertungen nach wesentlichen Änderungen, bei neuen Risiken und mindestens alle fünf Jahre durchgeführt werden sollen. Im operativen Einkauf kann gleichzeitig ein häufigeres Review von Hochrisikolieferanten erforderlich sein. Daher ermöglicht das Excel-Register dem Nutzer, eine individuelle Review-Frequenz festzulegen.
Freiwillige Modellklauseln
Die EU-Kommission muss gemäß der geänderten CSDDD bis zum 26. Juli 2027 Leitlinien zu freiwilligen Modellklauseln erlassen. Das Paket ist daher versionsgesteuert, sodass Vertragsanhänge aktualisiert werden können, sobald diese Leitlinien vorliegen.
Forced Labour Regulation – bereits 2027 wichtig
Die Verordnung (EU) 2024/3015 verbietet es, Produkte, die unter Zwangsarbeit hergestellt wurden, auf dem EU-Markt bereitzustellen, in den EU-Markt einzuführen oder aus der EU auszuführen. Die Verordnung findet im Wesentlichen ab dem 14. Dezember 2027 Anwendung.
Die Leitlinien der EU-Kommission vom September 2026 enthalten praktische Hinweise zur freiwilligen Due Diligence im Bereich Zwangsarbeit. Diese Leitlinien schaffen an sich keine allgemeine Due-Diligence-Pflicht, beschreiben jedoch, wie Unternehmen das Risiko beispielsweise durch Supplier Policies, risikobasierte Screenings, Vertragsklauseln, Worker Voice, Audits, Korrekturmaßnahmen und Nachverfolgung minimieren können.
Das Excel-Register enthält daher ein separates Blatt für Forced Labour Readiness mit Aspekten wie Rekrutierungsgebühren, Migranten-/Personalrisiko, staatlich erzwungener Arbeit, Rückverfolgbarkeit und Hochrisikoindikatoren.
Supplier Code of Conduct – fertiger Lieferantencode
Der Lieferantencode umfasst unter anderem:
- Verbot von Zwangsarbeit, Menschenhandel und unangemessenen Rekrutierungsgebühren,
- Kinderarbeit und Schutz junger Arbeitnehmer,
- Diskriminierung, Belästigung und Repressalien,
- Vereinigungsfreiheit und Kollektivverhandlungen,
- Arbeitszeit, Ruhezeiten, Entlohnung und Überstunden,
- Arbeitsumgebung und Sicherheit,
- Umweltgenehmigungen, Chemikalien, Abfall, Emissionen und Ressourcenrisiken,
- Bestechung, Betrug, Interessenkonflikte und Geschäftsethik,
- Sanktionen, Exportkontrolle und Wettbewerbsrecht,
- Subunternehmer und risikobasiertes Cascading,
- Meldepflicht, Audit, CAP und Abhilfemaßnahmen.
Supplier DDQ – Fragen, wenn das Risikoprofil mehr Unterlagen erfordert
Die DDQ-Vorlage enthält Felder für Unternehmensprofil, Produktionsländer, Eigentümerstruktur, Arbeitskräfte, Personalausstattung, Migrantenarbeit, Rekrutierungsgebühren, Ausweisdokumente, Arbeitszeiten, Löhne, Kinderarbeit, Arbeitsumgebung, Umweltgenehmigungen, Subunternehmer, Whistleblowing, Antikorruption und Risikomanagement.
Der Punkt ist nicht, ein Maximum an Daten zu sammeln. Die Benutzeranleitung zeigt, wie der DDQ selektiv für mittlere/hohe Risikolieferanten verwendet wird oder wenn öffentliche und bestehende Quellen nicht ausreichen.
Risikobewertung mit praktischem 1–5-Modell
Die separate Risikovorlage und die Excel-Datei bewerten sechs Hauptfaktoren:
- Land/Region,
- Sektor/Rohstoff,
- Arbeitsmodell,
- Komplexität der Lieferkette,
- Qualität der Nachweise,
- Kritikalität und Leverage.
Excel berechnet automatisch die Gesamtpunktzahl und die Risikoklasse Low / Medium / High / Critical, während die professionelle Bewertung weiterhin als Freitext dokumentiert wird.
CAP, Abhilfe, Audit und Beschwerdeverfahren
Der Corrective Action Plan enthält Ursachen, Maßnahmen, Verantwortliche, Fristen, Verifizierungsmethoden, Restrisiko und Abhilfebewertung. Zudem gibt es Unterstützung für Entscheidungen über die Fortsetzung der Beziehung, Bestellstopp, Aussetzung oder kontrolliertes Ende der Zusammenarbeit.
Die Audit-/Überwachungsvorlage umfasst Desktop-, Remote-, Vor-Ort- und unabhängige Audits, Mitarbeiterinterviews, Nachweisprotokolle, Ergebnisse, Schweregrade und Beschwerdeprotokolle. Dies macht das Paket auch für Unternehmen nützlich, die nicht unter die CSDDD fallen, aber einen robusten Governance-Prozess für die Beschaffung wünschen.
Fortgeschrittenes Excel-Register für den gesamten Lieferantenprozess
Das Excel-Arbeitsblatt enthält:
- Dashboard – KPIs für Lieferanten, Risiko, DDQ, CAP, Audits, Beschwerden und Forced-Labour-Readiness.
- Supplier Register – Land, Kategorie, Spend, Kritikalität, Code-Akzeptanz und Verantwortliche.
- Risk Assessment – sechs Risikofaktoren mit automatischer Gesamtpunktzahl und Risikoklasse.
- DDQ Tracker – gesendeter/erhaltener DDQ, Ergebnisse, Nachweisqualität und Follow-up.
- Code Acceptance – Versionssteuerung und Verknüpfung zum Hauptvertrag.
- Findings & CAP – Abweichungen, Ursachen, Maßnahmen, Fristen und Abhilfe.
- Audit Register – geplante/durchgeführte Audits und nächstes Review.
- Grievances – Meldungen, Worker Voice und Untersuchungsstatus.
- Forced Labour Readiness – spezielle Vorbereitung auf 2027.
- Evidence Checklist und Sources.
Häufig gestellte Fragen
Gilt die CSDDD 2026 bereits für alle schwedischen Unternehmen?
Nein. Nach der Änderung von 2026 ist der Hauptanwendungsbereich der CSDDD wesentlich enger, und die Durchführungsbestimmungen der Mitgliedstaaten sollen laut aktueller EU-Richtlinie ab dem 26. Juli 2029 gelten. Das Paket ist daher klar als CSDDD-Readiness gekennzeichnet, sofern das Unternehmen nicht bereits anderen vertraglichen oder kundengetriebenen Verpflichtungen unterliegt.
Kann ein kleineres Unternehmen das Paket verwenden?
Ja. Das Paket ist ausdrücklich für eine verhältnismäßige Anwendung konzipiert. Kleinere Unternehmen können den Lieferantencode, das Risikoregister, DDQ und CAP basierend auf ihrem tatsächlichen Risiko und Ressourcenniveau nutzen.
Ersetzt der Supplier Code einen Lieferantenvertrag?
Nein. Der Supplier Code regelt primär Verhalten, Due Diligence und Risiko. Kommerzielle Bedingungen sollten in einem separaten Lieferantenvertrag enthalten sein.
Sind Schwedisch und Englisch enthalten?
Ja. Alle sieben Dokumente liegen als separate schwedische und englische Versionen vor.
Ist Excel enthalten?
Ja. Ein vollständiges XLSX-Register mit Dashboard und operativer Nachverfolgung ist enthalten.
Ist die Forced Labour Regulation eine allgemeine Due-Diligence-Pflicht?
Die Verordnung verbietet Produkte, die durch Zwangsarbeit hergestellt wurden, auf dem EU-Markt/für den Export. Die Leitlinien der Kommission von 2026 zur Due Diligence sind richtungsweisend und an sich freiwillig. Das Paket nutzt sie als praktische Unterstützung zur Risikominderung.
Format und Lieferung
- 14 Dokumentvorlagen – 7 schwedisch + 7 englisch.
- 14 DOCX + 14 PDF + 1 XLSX = insgesamt 29 Dateien.
- Word (DOCX) + PDF + Excel (XLSX).
- 30 A4-Seiten pro Word/PDF-Formatserie über Schwedisch + Englisch.
- Digitales Produkt – keine physische Ware.
Rechtsgrundlage und Behördenquellen
- CSDDD – konsolidierter Richtlinientext, 18. März 2026
- Richtlinie (EU) 2026/470
- EU-Rat – Vereinfachung der Sustainability Due Diligence 2026
- Verordnung (EU) 2024/3015 – Forced Labour Regulation
- Forced Labour Guidelines der EU-Kommission, September 2026
- OECD Due Diligence Guidance for Responsible Business Conduct