Svenska Dokumentmallar
Auftragsverarbeitungsvertrag Vorlagenpaket 2026 – AVV/DPA Word/PDF
Auftragsverarbeitungsvertrag Vorlagenpaket 2026 – AVV/DPA Word/PDF
- Dateiformat
- DOCX, PDF
- Dokumentensprache
- Schwedisch
- Anzahl der Dateien
- 5
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Auftragsverarbeitungsvertrag 2026 – vollständiger AVV / DPA gemäß DSGVO Artikel 28
Ein Auftragsverarbeitungsvertrag (AVV) ist erforderlich, wenn ein externer Dienstleister personenbezogene Daten im Auftrag einer Organisation verarbeitet. Dies kann beispielsweise Cloud-Dienste, IT-Betrieb, Webagenturen, Lohnabrechnungssysteme, CRM, Kundensupport, E-Mail-Plattformen, Analysetools und andere Dienste betreffen, bei denen der Dienstleister personenbezogene Daten tatsächlich auf Anweisung des Verantwortlichen verarbeitet.
Dieses Vorlagenpaket wurde für schwedische Unternehmen und Organisationen entwickelt, die die Auftragsverarbeiterbeziehung ordnungsgemäß dokumentieren möchten – und nicht nur einen kurzen Standardvertrag abschließen wollen. Das Inhaltsverzeichnis des Pakets beschreibt fünf Dokumenttypen in Word und PDF mit insgesamt 26 A4-Seiten. Der separate Download ist nur für den Hauptvertrag sowie das ZIP-Archiv verifiziert.
Das ist im Paket enthalten
Drei verifizierte Download-Objekte sind mit dem Produkt verknüpft:
- 01_Personuppgiftsbitradesavtal_PUB_DPA_2026.docx – bearbeitbarer Hauptvertrag.
- 01_Personuppgiftsbitradesavtal_PUB_DPA_2026.pdf – entsprechendes PDF.
- Personuppgiftsbitradesavtal_PUB_DPA_Mallpaket_2026_WORD_PDF.zip – gesammeltes Archiv.
Gemäß der bisherigen Paketübersicht sind fünf Dokumenttypen mit zehn Word/PDF-Versionen auf insgesamt 26 Seiten enthalten. Das interne Dateiverzeichnis des ZIP-Archivs wurde nicht inventarisiert, weshalb diese Ergänzungen nicht als separate Download-Dateien bestätigt werden können. Schwedisch, Version 1.0.
Was die Dateien enthalten
Der Hauptvertrag regelt Verarbeitungsanweisungen, Verantwortung, Vertraulichkeit, Sicherheit, Unterauftragsverarbeiter, Vorfälle, Prüfung und den Umgang mit personenbezogenen Daten bei Vertragsende. Die veröffentlichte Paketübersicht beschreibt darüber hinaus separate Unterstützung für Verarbeitungsanweisungen, Sicherheitsmaßnahmen, Unterauftragsverarbeiterverzeichnis und Lieferantenkontrolle; deren genaue Dateien innerhalb der ZIP-Datei müssen überprüft werden.
Fünf Dokumenttypen gemäß aktuellem Inhaltsverzeichnis
- Auftragsverarbeitungsvertrag / DPA 2026 – Hauptvertrag mit 22 Klauseln und vier integrierten Vertragsanlagen.
- Auftragsverarbeitungsanweisung & Verarbeitungsanlage – Arbeitsblätter für Rollenprüfung, Verarbeitungen, Datenflüsse, Speicherung, Anweisungen und Kontaktwege.
- Sicherheitsanlage / TOM – detaillierte Vorlage für technische und organisatorische Sicherheitsmaßnahmen.
- Unterauftragsverarbeiter- & Drittlandsregister – Verzeichnis, TIA-Screening, Änderungsmitteilung und Prozess zur Genehmigung/Einwendung.
- Lieferantenprüfung, Vorfall & Löschung – Due Diligence, Vorfallformular, Unterstützung bei Betroffenenrechten, Löschbescheinigung und jährliche Nachverfolgung.
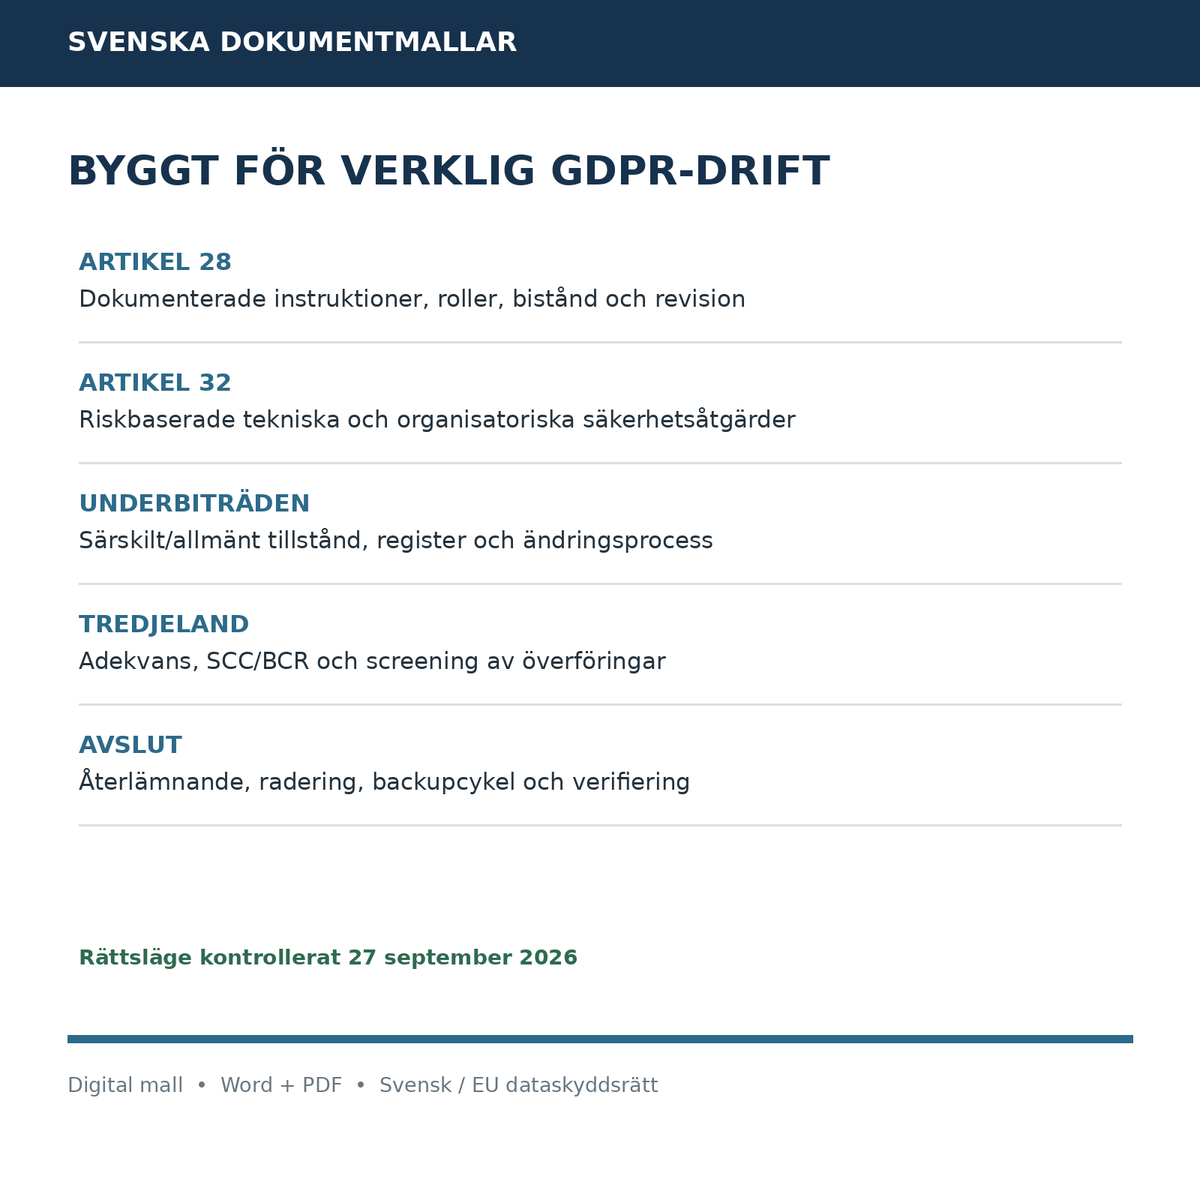
Entwickelt für die Mindestanforderungen gemäß Artikel 28 DSGVO
Der Hauptvertrag regelt die zentralen Anforderungen, die in einem Vertrag zwischen einem Verantwortlichen und einem Auftragsverarbeiter enthalten sein müssen. Dies umfasst unter anderem Gegenstand und Dauer der Verarbeitung, Art und Zweck der Verarbeitung, Kategorien betroffener Personen und Arten personenbezogener Daten sowie die Rechte und Pflichten des Verantwortlichen.
Der Vertrag enthält zudem Bestimmungen darüber, dass die Verarbeitung nur auf dokumentierte Weisung erfolgen darf, sowie Regelungen zu Vertraulichkeit, angemessenen Sicherheitsmaßnahmen, Unterauftragsverarbeitern, Unterstützung bei Betroffenenrechten, Unterstützung bei den Pflichten gemäß Artikel 32–36 DSGVO, Löschung oder Rückgabe bei Vertragsende sowie das Recht des Verantwortlichen auf Information, Prüfung und Inspektion.
Dokumentierte Anweisungen
Eine häufige Schwachstelle in allgemeinen AV-Verträgen ist eine zu vage Beschreibung der Verarbeitung. Das Paket enthält daher eine spezifische Verarbeitungsanweisung, in der die Parteien genau dokumentieren können, welche Dienste und Verarbeitungen umfasst sind, warum die Verarbeitung stattfindet, welche Systeme verwendet werden, welche betroffenen Personen betroffen sind, welche personenbezogenen Daten verarbeitet werden und wie lange die Daten gespeichert werden sollen.
Es gibt auch eine separate Anweisungstabelle, in der jede Verarbeitung mit System, zulässiger Maßnahme und Speicherdauer verknüpft werden kann. Dies macht es einfacher zu zeigen, was der Auftragsverarbeiter tatsächlich beauftragt wurde zu tun.
Rollenprüfung – Verantwortlicher oder Auftragsverarbeiter?
Es reicht nicht aus, dass die Parteien den Dienstleister als Auftragsverarbeiter bezeichnen. Die Rollen gemäß DSGVO werden durch die tatsächlichen Umstände bestimmt. Die Verarbeitungsanlage enthält daher eine praktische Rollenprüfung mit Fragen dazu, wer den Zweck bestimmt, wer die wesentlichen Mittel bestimmt und ob der Dienstleister Daten für eigene unabhängige Zwecke verwendet.
Dies hilft dem Käufer, Situationen zu erkennen, in denen ein Dienstleister für eine bestimmte Verarbeitung möglicherweise selbst als Verantwortlicher gilt oder in denen eine weitere Regulierung in Betracht gezogen werden muss.
Unterauftragsverarbeiter
Der Vertrag enthält zwei klare Optionen für Unterauftragsverarbeiter: eine spezifische schriftliche Genehmigung für jeden Unterauftragsverarbeiter oder eine allgemeine schriftliche Genehmigung mit Vorabinformation über geplante Ergänzungen und Änderungen.
Drittlandstransfers und SCC
Internationale Cloud-Dienste und Supportketten können dazu führen, dass personenbezogene Daten außerhalb der EU/EWR übertragen oder zugänglich gemacht werden. Die Vorlage verfügt daher über ein separates Drittlandsregister und ein praktisches Screening für internationale Übermittlungen.
Sicherheitsanlage / TOM
Die Sicherheitsanlage des Pakets ermöglicht es, technische und organisatorische Maßnahmen konkret zu dokumentieren. Sie umfasst unter anderem Sicherheitsmanagement, Identität und Zugriff, MFA, Verschlüsselung, Schlüsselverwaltung, System- und Anwendungssicherheit, Patch-Management, Logging, Backup, Kontinuität, Vorfallmanagement, Personal, Lieferanten, physische Sicherheit, Datenminimierung und Löschung.
Personenbezogene Datenpannen
Der Auftragsverarbeiter muss den Verantwortlichen unverzüglich benachrichtigen, nachdem er von einer Verletzung des Schutzes personenbezogener Daten erfahren hat. Der Hauptvertrag enthält daher Vorfallklauseln und die Möglichkeit, eine kürzere interne Zielfrist für die erste Benachrichtigung zu vereinbaren.
Betroffenenrechte und Unterstützung
Der Auftragsverarbeiter muss unter Berücksichtigung der Art der Verarbeitung den Verantwortlichen bei der Erfüllung der Verpflichtungen gegenüber den betroffenen Personen unterstützen. Das Paket enthält daher eine spezielle Fallvorlage für beispielsweise Auskunft, Berichtigung, Löschung, Einschränkung, Übertragbarkeit und Widerspruch.
Lieferantenprüfung vor Vertragsabschluss
Der Verantwortliche muss Auftragsverarbeiter beauftragen, die ausreichende Garantien für die Umsetzung geeigneter technischer und organisatorischer Maßnahmen bieten können. Das Paket enthält daher eine konkrete Due-Diligence-Checkliste für Dienstleister.
Löschung und Rückgabe bei Vertragsende
Der Hauptvertrag und das operative Dokument enthalten Unterstützung für die Wahl des Verantwortlichen zwischen Rückgabe und Löschung. Es gibt spezielle Felder für aktive Systeme, Unterauftragsverarbeiter, Backup-Zyklen, verbleibende gesetzliche Anforderungen, Verifizierungsmethode und das letzte Löschdatum.
Prüfung und Audit
Der Vertrag regelt die Verpflichtung des Auftragsverarbeiters, Informationen bereitzustellen, die zur Nachweispflicht erforderlich sind, und Prüfungen sowie Inspektionen zu ermöglichen und dazu beizutragen.
Rechtslage geprüft 2026
Die Rechtslage wurde am 27. September 2026 überprüft. Das Paket wurde auf Basis der DSGVO erstellt, insbesondere der Artikel 5, 28, 30, 32–36 und 44–49, der aktuellen Leitlinien der Datenschutzbehörden zur Auftragsverarbeitung sowie der EDPB Guidelines 07/2020. Berücksichtigt wurden auch die Durchführungsbeschlüsse der EU-Kommission (EU) 2021/915 und (EU) 2021/914, soweit diese relevant sind.
Word, PDF und ZIP
Der Hauptvertrag ist als bearbeitbare Word-Datei und als entsprechendes PDF verifiziert. Ein ZIP-Archiv enthält das gesamte Material des Pakets, jedoch wurde das interne Dateiverzeichnis des Archivs bei dieser SEO-Prüfung nicht kontrolliert.
Digitaler Download ohne physische Lieferung.
Leitfäden zu DSGVO und Auftragsverarbeitern
Verstehen Sie zunächst wann ein Auftragsverarbeitungsvertrag erforderlich ist und den Unterschied zwischen Verantwortlichem und Auftragsverarbeiter. Bei internationalen Verarbeitungen hilft der Leitfaden zu TIA und SCC bei Drittlandstransfers.
Häufig gestellte Fragen
Ist dies dasselbe wie die SCC der EU-Kommission für Drittlandstransfers?
Nein. Ein AV-Vertrag gemäß Artikel 28 regelt die Auftragsverarbeiterbeziehung. Bei bestimmten Übermittlungen außerhalb der EU/EWR ist darüber hinaus ein gültiger Übermittlungsmechanismus erforderlich, beispielsweise relevante offizielle Standardvertragsklauseln.
Müssen Unterauftragsverarbeiter genehmigt werden?
Ja. Gemäß Artikel 28 DSGVO ist eine spezifische oder allgemeine schriftliche Vorabgenehmigung des Verantwortlichen erforderlich. Bei einer allgemeinen Genehmigung muss der Auftragsverarbeiter über geplante Ergänzungen oder Änderungen informieren, damit Einwendungen erhoben werden können.
Welche einzelnen Dateien kann ich herunterladen?
Der Hauptvertrag im DOCX- und PDF-Format sowie ein ZIP-Archiv sind verifizierte Download-Objekte. Die Paketbeschreibung weist auf weitere Arbeitsdokumente hin, deren Vorhandensein innerhalb des Archivs wurde hier jedoch nicht kontrolliert.
Wichtig
Dies sind professionelle juristische Vorlagen und Arbeitsunterlagen. Die Dokumente müssen immer an die tatsächlichen Verarbeitungen, die realen Rollen der Parteien, Informationssicherheitsrisiken, Unterauftragsverarbeiter, Systeme und etwaige internationale Übermittlungen angepasst werden. Bei komplexen Drittlandstransfers, sensiblen Verarbeitungen, gemeinsamer Verantwortlichkeit oder hohem Risiko sollte individuelle datenschutzrechtliche Beratung in Betracht gezogen werden.