Svenska Dokumentmallar
RED-Cybersicherheit Smartlocks 2026/2027 – Importkontrolle, EN 18031 & Chargensperre | Word/PDF/Excel
RED-Cybersicherheit Smartlocks 2026/2027 – Importkontrolle, EN 18031 & Chargensperre | Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- Fünf schwedische Arbeitsdokumente schwedischer Benutzerleitfaden und English User Guide. Excel auf Schwedisch.
- Anzahl der Dateien
- 7
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Importieren Sie WLAN- oder Bluetooth-gesteuerte Smart-Locks nach Schweden oder in die EU? Mit diesem spezialisierten Word-/PDF-/Excel-Paket können Sie dokumentieren, welche RED-Cybersicherheitsanforderungen tatsächlich gelten, relevante Nachweise vom Hersteller anfordern und jedes Modell, jede Firmware-Version und jede Charge einer fundierten Entscheidung zuführen. Entwickelt für schwedische Importeure und für die Produktsicherheit verantwortliche Personen – nicht als allgemeine IT-Sicherheitsrichtlinie.
Bereits ab dem 1. August 2025 unterliegt bestimmte Funkgeräte ergänzenden Cybersicherheitsanforderungen gemäß RED und der delegierten Verordnung (EU) 2022/30. Die Anforderungen können eine direkte oder indirekte Internetverbindung über eine App/ein Gateway umfassen. Eine wichtige Änderung ist, dass diese Verordnung mit Wirkung vom 11. Dezember 2027 durch (EU) 2026/339 aufgehoben wird, wenn die relevanten CRA-Anforderungen übernehmen. Die historische Überprüfung früherer Produkte kann fortgesetzt werden.
Inhalt des Pakets
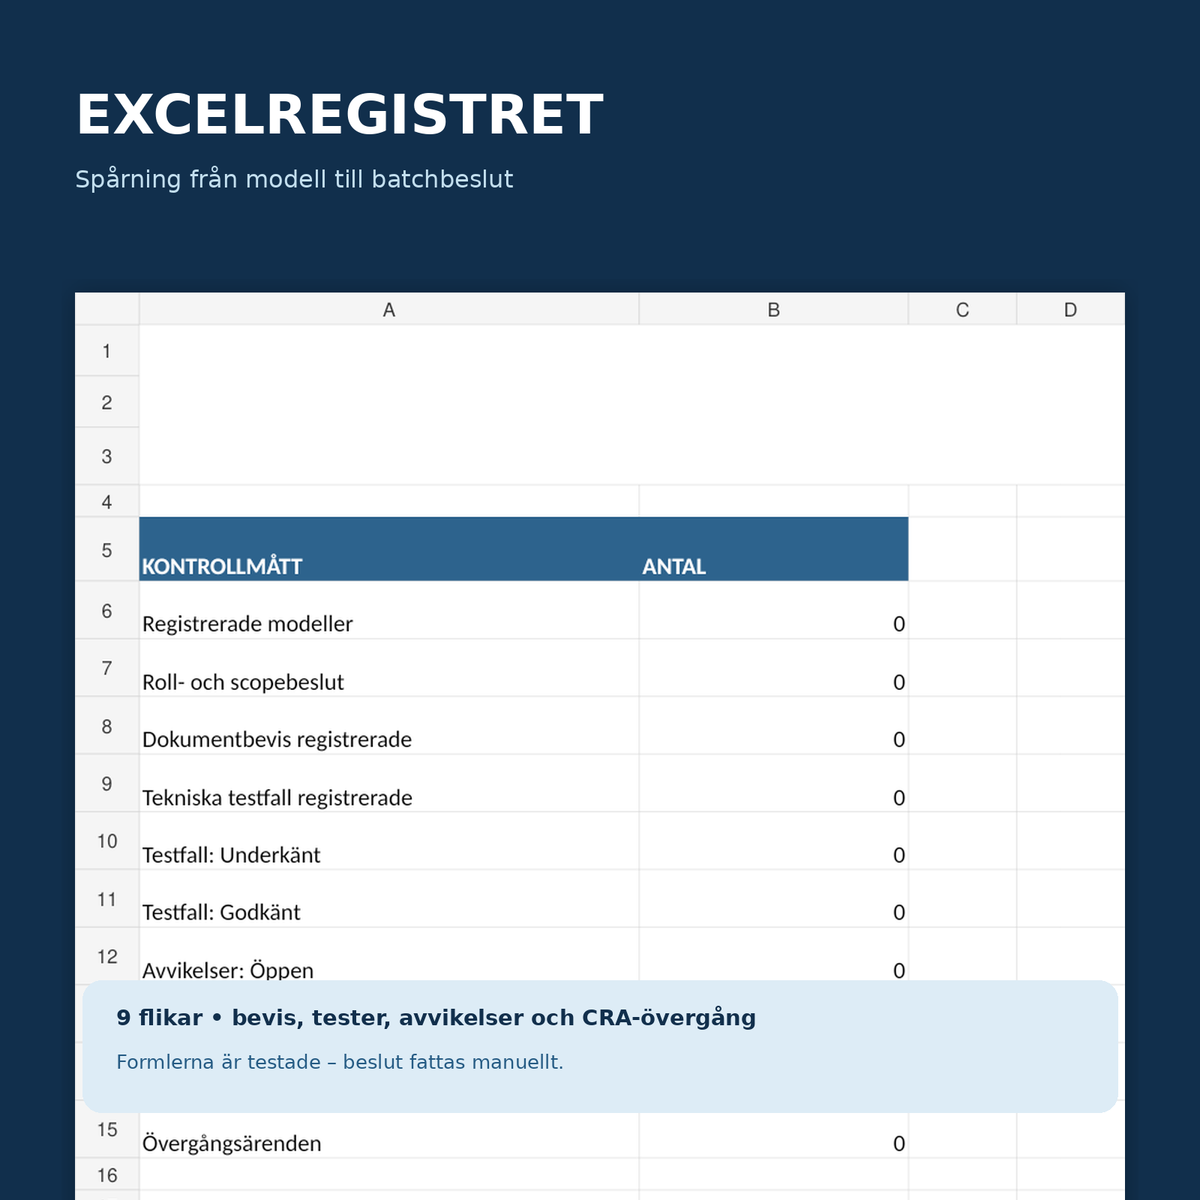
7 bearbeitbare Word-Dokumente (fünf schwedische Arbeitsvorlagen, schwedischer Benutzerleitfaden, English User Guide), 7 entsprechende durchsuchbare PDF-Dateien und 1 Excel-Arbeitsmappe mit neun Reitern. Insgesamt 15 Dateien in einer komprimierten ZIP-Datei für den zukünftigen digitalen Download. Die PDF-Versionen sind nicht interaktiv ausfüllbar.
Inhalt der Dateien
Praktische Kontrolltabellen und Felder für Produktmodell, Firmware, Verbindungskette, Akteursrolle, Anforderungsprüfung gemäß RED 3.3(d/e/f), harmonisierte Standards, Lieferantenerklärung, Prüfnachweis, Abweichungen, Chargenentscheidung und Übergang zum CRA. Excel enthält Statusauswahl und geprüfte Übersichtsberechnungen, trifft jedoch keine rechtlichen oder technischen Entscheidungen für Sie.
Alle Dokumente im Paket
| Datei | Womit sie Ihnen hilft |
|---|---|
| 01 – Rollen- und Anwendbarkeitsprüfung | Klassifizierung von Bluetooth/WLAN, Gateway, Hersteller/Importeur, Datum und RED 3.3(d/e/f). |
| 02 – Lieferantenerklärung und Dokumentationsanforderungen | Anforderung der relevanten EU-Konformitätserklärung, CE-Rückverfolgbarkeit, Standardversionen und Prüfnachweise. |
| 03 – Sicherheitstest und Nachweislinie | Dokumentation tatsächlicher Tests, Firmware, EN 18031-Bewertungsverfahren und eingeschränkte Vermutung. |
| 04 – Chargensperre und Abweichung | Dokumentation von Mängeln, Lieferantennachrichten, Korrekturen, Risiko und Freigabeentscheidung. |
| 05 – RED zum CRA 2027 | Planung des Wechsels am 11. Dezember 2027 ohne Verlust historischer RED-Nachweise. |
| 06 – Benutzerleitfaden auf Schwedisch | Schritt-für-Schritt-Arbeitsablauf mit konkreten Szenarien und rechtlichen Grenzen. |
| 07 – English User Guide | Englische Anweisungen für die schwedischen Arbeitsvorlagen und die Excel-Arbeitsmappe. |
| 08 – Excel-Register, neun Reiter | Übersicht, Modellregister, Rolle/Scope, Nachweise, Tests, Abweichungen, Chargenentscheidung, Übergang und Lese mich. |
Für wen ist die Vorlage?
Importeure, kleine und mittelständische Technologieunternehmen, Markeninhaber und für die Produktsicherheit verantwortliche Personen, die importierte, internetverbindliche Smart-Locks prüfen, einschließlich Schlössern, bei denen eine über Bluetooth verbundene Mobil-App oder ein Gateway eine indirekte Internetverbindung herstellt. Entscheiden Sie separat, ob das Unternehmen gemäß RED Importeur, Händler oder selbst Herstellerverantwortung durch Marke oder Produktänderung übernimmt.
RED Artikel 3.3(d), (e) und (f) – korrekte Anwendbarkeit
3.3(d) betrifft den Schutz von Netzwerken und gilt für internetverbindliche Funkgeräte im relevanten Umfang. 3.3(e) bezieht sich auf den Schutz personenbezogener Daten und der Privatsphäre, wenn die betroffenen Geräte solche Daten oder Verkehrs-/Standortdaten verarbeiten können. 3.3(f) bezieht sich auf den Schutz vor Betrug für betroffene Geräte, die die Übertragung von Geld, Geldwerten oder virtuellen Währungen ermöglichen – dies ergibt sich nicht automatisch daraus, dass das Produkt ein Smart-Lock ist.
EN 18031 und CE-Dokumentation
Die harmonisierten Standards EN 18031-1:2024 (Netzwerke), EN 18031-2:2024 (personenbezogene Daten/Privatsphäre) und EN 18031-3:2024 (Schutz vor Betrug) können nach tatsächlicher Prüfung relevant sein. Gemäß der Durchführungsverordnung der Kommission (EU) 2025/138 haben die Standards ausdrückliche Einschränkungen. Sie bieten also nicht automatisch eine vollständige Vermutung der Übereinstimmung; prüfen Sie die Notwendigkeit eines anderen Bewertungsverfahrens, einschließlich einer benannten Stelle, wenn dies erforderlich ist.
RED zum CRA – prüfen Sie das Übergangsdatum
1. August 2025–10. Dezember 2027: Die durch (EU) 2022/30 anwendbaren RED-Cybersicherheitsanforderungen müssen für die betroffenen Produkte bewertet werden. Ab dem 11. Dezember 2027: wird die ergänzende Verordnung durch (EU) 2026/339 aufgehoben, und die anwendbaren Anforderungen des Cyber Resilience Act (EU) 2024/2847 müssen geprüft werden. Andere Anforderungen der RED können weiterhin gelten. Frühere Chargen können der historischen Marktüberwachung unterliegen.
So werden die Dokumente verwendet
- Modell, SKU, Hersteller, Firmware und Markteintrittsdatum registrieren.
- Internetverbindungskette, personenbezogene Daten und Zahlungsfunktionen separat im Dokument 01 prüfen.
- EU-Konformitätserklärung, CE-Angaben und relevante EN 18031-/Prüfnachweise im Dokument 02 anfordern.
- Tatsächliche Prüfungen mit Test-ID, Dokumentversion und Abweichungs-ID im Dokument 03 und in Excel verknüpfen.
- Betroffene Chargen bei Mängeln sperren und Korrektur, Nachprüfung und unterzeichnete Entscheidung dokumentieren.
- Zukünftige Einkäufe und Compliance-Planung gemäß dem Übergang 2027 überarbeiten.
Wichtige Einschränkungen
- Dies ist Dokumentationsunterstützung, keine tatsächliche Laborprüfung, fertige EU-Konformitätserklärung, benannte Stelle oder CE-Zertifizierung.
- Vertrauliche technische Dokumentation, Standardtexte und Lizenzen sind nicht enthalten.
- Keine Prüfergebnisse, Behördenentscheidungen, Lieferantenerklärungen oder Unterschriften sind erfunden.
- DSGVO, andere RED-Anforderungen und Produktsicherheit müssen möglicherweise separat geprüft werden.
- Eine ausgefüllte Checkliste bedeutet nicht automatisch, dass ein bestimmtes Produkt verkauft werden darf.
Häufig gestellte Fragen
Gilt die RED-Cybersicherheit für ein Smart-Lock mit Bluetooth?
Bluetooth allein entscheidet nicht. Bewerten Sie, ob das Schloss direkt oder indirekt über ein Telefon oder Gateway mit dem Internet verbunden werden kann und ob besondere Anforderungen gelten.
Muss der Importeur die vollständige technische Dokumentation des Herstellers haben?
Die Pflichten des Importeurs unterscheiden sich von denen des Herstellers. Das Paket unterstützt die Überprüfung und Rückverfolgung der erforderlichen Angaben, ohne fälschlicherweise zu behaupten, dass jeder Importeur immer die vollständige technische Akte des Herstellers besitzen muss.
Reicht ein CE-Kennzeichen oder eine EN 18031-Angabe?
Nein. Bewerten Sie tatsächlich die relevante EU-Konformitätserklärung, die Modelldokumentation, den Anwendungsbereich des Standards und die veröffentlichten Einschränkungen. EN 18031 bietet nicht immer eine vollständige Vermutung der Übereinstimmung.
Gilt Artikel 3.3(f) automatisch für alle digitalen Türschlösser?
Nein. Die Bestimmung zum Schutz vor Betrug muss anhand der tatsächlichen Möglichkeit bewertet werden, dass das Gerät die Übertragung von Geld, Geldwerten oder virtuellen Währungen ermöglicht.
Was passiert am 11. Dezember 2027?
Die delegierte Verordnung (EU) 2022/30 wird mit Wirkung ab diesem Tag gemäß (EU) 2026/339 aufgehoben, wenn die Hauptanforderungen des CRA in Kraft treten. Dies ändert die Überprüfung von Funkgeräten aus dem früheren Zeitraum nicht rückwirkend.
Können die Dokumente als CE-Zertifikat verwendet werden?
Nein. Sie erstellen weder CE-Kennzeichnung, EU-Konformitätserklärung, technische Laborprüfungen noch eine Bewertung durch eine benannte Stelle.
Ist das Produkt juristisch geprüft und auf Englisch?
KI-unterstützte juristische Quellenprüfung zum 10. November 2026, keine externe juristische Prüfung. Fünf operative Vorlagen und der schwedische Leitfaden sind auf Schwedisch; der englische Leitfaden ist enthalten, aber die Arbeitsvorlagen sind nicht übersetzt.
Offizielle Rechtsquellen
PTS – Cybersicherheitsanforderungen für Funkgeräte · RED 2014/53/EU · (EU) 2022/30 · (EU) 2025/138, EN 18031-Einschränkungen · (EU) 2026/339 · CRA 2024/2847.
Verwandte Vorlagen
Für die breitere Vorbereitung auf den Cyber Resilience Act gibt es CRA Compliance 2026/2027. Für die Nachverfolgung technischer Schwachstellen gibt es Patchmanagement und Schwachstellregister. Dieses Produkt ist stattdessen maßgeschneidert für die Überprüfung von Smart-Locks durch den RED-Importeur und den rechtlichen Übergang 2027.
Version 1.0 | KI-unterstützte Rechtsquellenprüfung 2026-11-10 | Keine externe juristische Prüfung | Rechtsraum Schweden/EU | Word/PDF/Excel | Digitaler Download (ZIP) erst nach zukünftiger Aktivierung.