Svenska Dokumentmallar
Рішення керівництва щодо NIS2 2026 – затвердження, прийняття ризиків та щорічний моніторинг | Word/PDF/Excel
Рішення керівництва щодо NIS2 2026 – затвердження, прийняття ризиків та щорічний моніторинг | Word/PDF/Excel
- Формат файлу
- DOCX, PDF, XLSX
- Мова документа
- П'ять шведських шаблонів робочих документів шведський посібник користувача та English User Guide до шведських шаблонів робочих документів; Excel шведською мовою
- Кількість файлів
- 7
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
Чи потрібен правлін, генеральний директор або інше уповноважене керівництво, щоб приймати та документувати фактичні рішення щодо кібербезпеки організації? Цей спеціалізований пакет Word/PDF/Excel допомагає шведським підприємствам перейти від звіту про ризики та пропозицій щодо заходів до простежуваних управлінських рішень, розподілу ресурсів, умовного оцінювання ризиків та моніторингу відповідно до чинного законодавства. Це не нова загальна політика інформаційної безпеки.
Коротко про головне: 15 клієнтських файлів для завантаження: сім редагованих DOCX, сім відповідних пошукових, але не інтерактивно заповнюваних PDF-файлів та робоча книга XLSX з дев'ятьма вкладками. П'ять шведських робочих шаблонів, один шведський посібник та окремий English User Guide до шведських робочих документів. Версія 1.0, 12 листопада 2026 року.
Зміст пакету
01 Обґрунтування для керівництва; 02 Протоколи та рішення керівництва; 03 Прийняття ризиків та відхилення; 04 План заходів із забезпечення безпеки та бюджет; 05 Моніторинг керівництва та річний цикл; 06 Шведський посібник користувача; 07 English User Guide. Ці сім документів надаються як у форматі Word, так і PDF. Крім того, додається 08 Реєстр Excel для рішень, ризиків, заходів, ресурсів та моніторингу. Усього 7 + 7 + 1 = 15 файлів.
Що містять файли
Перевірка підстав застосування для суб'єкта діяльності та відповідного розділу правил, конкретна формулювання рішення для уповноваженого керівництва, контроль за юридично обов'язковими заходами, документування залишкового ризику без недозволених відступлень, відповідальність та фінансування, посилання на докази, інформаційні потреби та моніторинг.
Для кого і в якій ситуації?
Підходить: шведському акціонерному товариству, економічному товариству, комуні/регіону, державному органу або іншій організації, яка встановила, що на неї поширюється закон про кібербезпеку, і має продемонструвати, як уповноважене керівництво приймає та контролює рішення щодо кібербезпеки. Обґрунтування можна адаптувати до власного порядку прийняття рішень організації.
Не підходить самостійно: як юридичний доказ того, що діяльність підпадає під дію NIS2, як повний аналіз ризиків, як фактично проведений аудит безпеки, як офіційне підтвердження від державного органу або як гарантія дотримання законодавства. Внутрішнє прийняття ризику не може замінити обов'язкові заходи безпеки.
Файл за файлом
| Документ | Практичне завдання | Формат і мова |
|---|---|---|
| 01 Обґрунтування рішень щодо NIS2 | Визначте, який суб'єкт діяльності, сектор та відповідний розділ правил маються на увазі; зіставте ризики та запропоновані рішення. | Шведська – редагований DOCX + пошуковий PDF |
| 02 Протокол керівництва щодо NIS2 | Зафіксуйте уповноважений орган, повноваження, фактичні рішення щодо цілей, заходів, відповідальності та ресурсів, а також адаптуйте відповідно до форми організації. | Шведська – DOCX + PDF |
| 03 Прийняття ризику та відхилення | Розрізніть внутрішньо прийнятий залишковий ризик та юридично обов'язковий захід; задокументуйте ескалацію, умови та перегляд. | Шведська – DOCX + PDF |
| 04 План заходів із забезпечення безпеки та бюджет | Зв'яжіть заходи з категоріями заходів закону, власниками систем, графіками та ресурсами. | Шведська – DOCX + PDF |
| 05 Річний моніторинг та звіт керівництва | Оцініть ефективність, зміни ризиків, інциденти, пріоритети та нові рішення. | Шведська – DOCX + PDF |
| 06 Шведський посібник користувача | Покрокова робота та матриця джерел для розрізнення вимог закону, правил та загальних рекомендацій. | Шведська – DOCX + PDF |
| 07 English User Guide | Пояснює робочий процес та шведські терміни англійською мовою; не перекладає п'ять шведських робочих шаблонів. | Англійська – DOCX + PDF |
| 08 Реєстр Excel щодо NIS2 | Огляд та таблиці для застосування, ризиків, заходів, рішень, ресурсів, моніторингу та обґрунтувань. | Шведська – редагований XLSX |
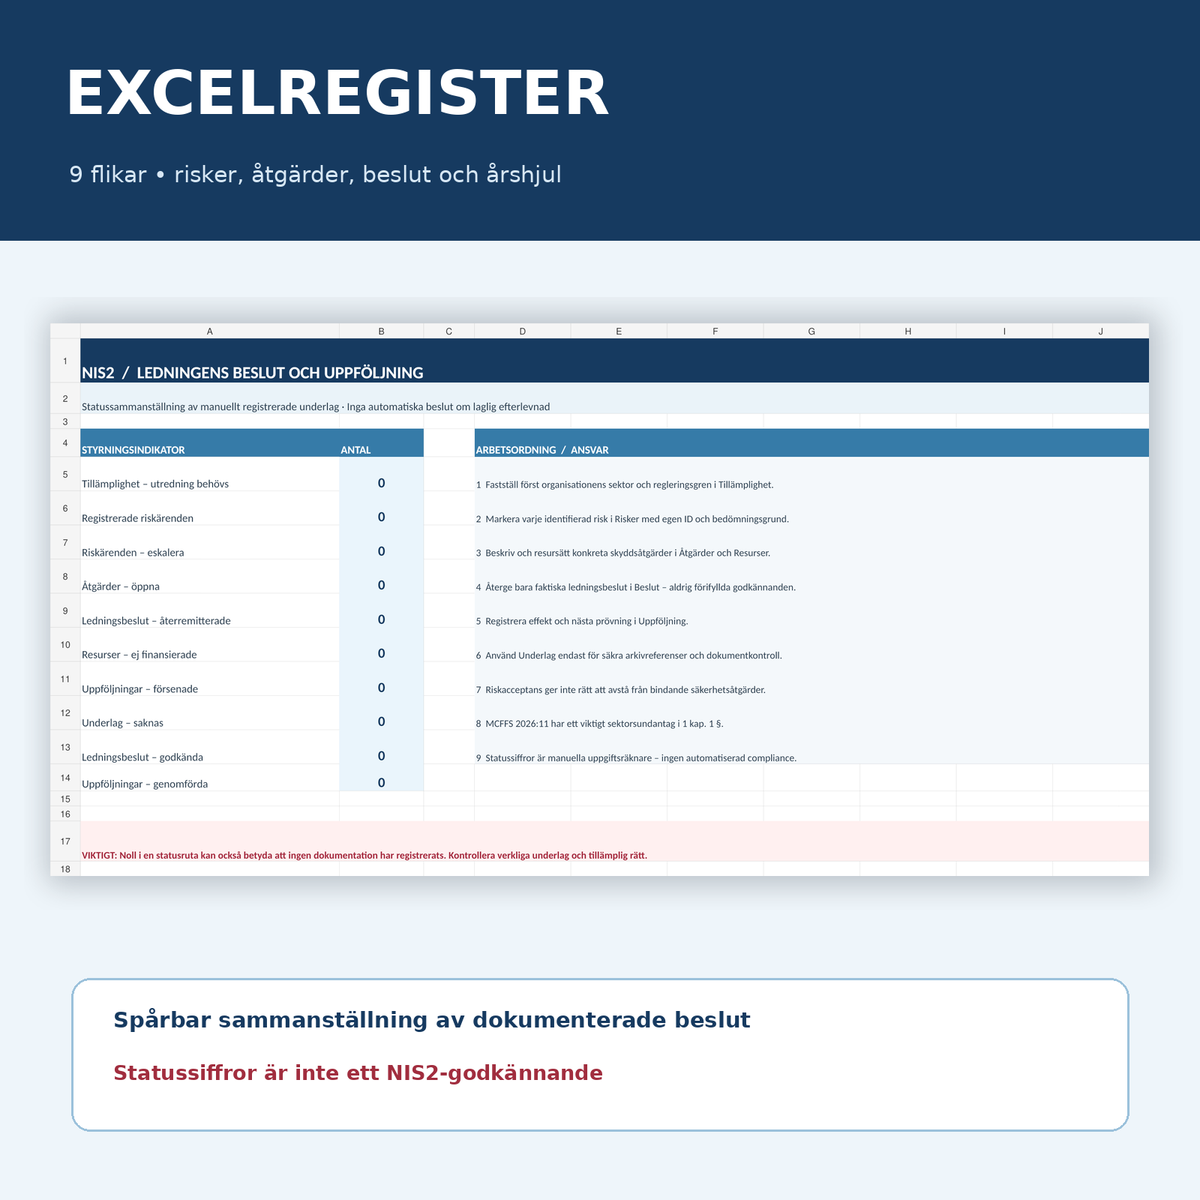
Реєстр Excel з дев'ятьма вкладками
Огляд, Застосування, Ризики, Заходи, Рішення, Ресурси, Моніторинг, Обґрунтування та Читайте мене. Огляд використовує перевірені розрахунки для відображення вручну зареєстрованих відкритих заходів, ризикових справ для ескалації, повернутих управлінських рішень, відсутності фінансування, запізнілого моніторингу та відсутніх обґрунтувань. Редаговані поля статусу мають випадаючі списки. Клієнтський файл не містить синтетичних тестових даних.
Важливе уточнення: нуль невідповідаючих пунктів також може означати, що нічого не було зареєстровано. Формули не проводять оцінку відповідно до NIS2 і не передбачають автоматичного схвалення.
Робочий процес у вісім кроків
- Перевірте, чи підпадає поточна юридична особа під дію закону про кібербезпеку, та визначте сектор і застосовний розділ правил.
- Зберіть актуальні аналізи ризиків, плани контролю, результати інцидентів та відповідні докази проходження навчання.
- Підготуйте конкретну службову записку з рішенням, визначивши варіанти та бюджет.
- Перевірте, які заходи захисту є юридично обов'язковими, а які оцінки ще залишаються.
- Дозвольте уповноваженому керівництву прийняти фактичне рішення відповідно до порядку організації.
- Зареєструйте рішення, ресурси, відповідальних осіб, відхилення та обґрунтування з унікальними ідентифікаторами.
- Контролюйте виконання та фактичний ефект відповідно до застосовних вимог та внутрішніх процедур.
- Перегляньте рішення у разі зміни картини ризиків, серйознішого інциденту, дефіциту постачальника або нових нормативних актів.
Чинне законодавство та важлива різниця між секторами
Закон про кібербезпеку (2025:1506) діє з 15 січня 2026 року. Розділ 2, пункт 3 закону стосується належних та пропорційних технічних, операційних і організаційних заходів із забезпечення безпеки, а розділ 2, пункт 4 — навчання керівництва. Стаття 20 Директиви NIS2 надає правову основу права ЄС для схвалення та моніторингу керівництва, але фактичне застосування у Швеції має оцінюватися відповідно до шведського права та правил відповідного сектору.
MCF/NCSC 2026:11 діє з 1 жовтня 2026 року. Відповідно до розділу 3, пункту 4, коли положення застосовуються, керівництво має схвалювати та контролювати виконання заходів і за потреби інформуватися щонайменше раз на рік. Розділ 3, пункти 12–13 розглядає, зокрема, критерії ризику та плани заходів. Положення про встановлення керівництвом певних критеріїв прийняття ризику у зв'язку з розділом 3, пунктом 4 містяться серед загальних рекомендацій, які мають інший правовий статус, ніж обов'язкові правила.
Зверніть увагу на виняток для секторів у MCF/NCSC 2026:11, розділ 1, пункт 1: Для суб'єктів діяльності, які виключно здійснюють деякі перелічені секторні види діяльності, зокрема цифрову інфраструктуру, цифрових постачальників та управління ІКТ-послугами між підприємствами, застосовується лише положення про навчання керівництва у розділі 2, пункт 1 цих правил. Інші секторні правила та виконавчі акти ЄС все ще можуть застосовуватися. Отже, не можна автоматично застосовувати розділ 3, пункт 4 MCF/NCSC до всіх підприємств, на які поширюється NIS2.
Посібник відомства щодо ролі керівництва описує, як уповноважений орган керівництва відрізняється, наприклад, для акціонерних товариств, державних органів, комун та регіонів. Не існує єдиного встановленого законом формату протоколу, який би підходив для всіх видів діяльності. Використовуйте протокол шаблону як адаптивну підтримку та перевіряйте власні правила прийняття рішень.
Відмінність від існуючих продуктів NIS2 Mallbutiken
Загальний пакет NIS2 надає широкі шаблони кібербезпеки. Цей спеціалізований продукт, натомість, стосується **траєкторії прийняття рішень та моніторингу правліна або керівництва**, зокрема того, як захід фактично приймається, фінансується та переглядається. Навчальні та інцидентні пакети є окремими функціями, які можуть бути потрібні паралельно.
Часті запитання
Чи вимагає закон саме такого типу протоколу правліна?
Ні. Важливо, щоб юридично уповноважене керівництво виконувало застосовні вимоги. Протокол шаблону є практичним способом задокументувати рішення і має бути адаптований до власних формальних правил організації.
Чи можемо ми прийняти ризик замість виконання обов'язкового заходу?
Ні. Внутрішнє рішення про прийняття ризику не є відступленням від закону про кібербезпеку або інших обов'язкових вимог. Якщо обов'язковий захід відсутній, це має бути задокументовано як потреба в заході/ескалації.
Чи поширюється вимога про інформування керівництва щонайменше раз на рік на всі компанії NIS2?
Не як загальне твердження на основі MCF/NCSC 2026:11. Перевірте сферу застосування правил, включаючи розділ 1, пункт 1, та інші секторні правила.
Чи це сертифікація NIS2?
Ні. Ані документи, ані заповнені протоколи, ані розрахунки Excel не є сертифікацією або доказом повного дотримання вимог.
Чи PDF-файли можна заповнювати цифрово?
Ні. PDF-файли є пошуковими та придатними для друку посиланнями. Заповнюйте файли Word/Excel для цифрового редагування.
Чи всі п'ять робочих шаблонів є англійською мовою?
Ні. П'ять робочих шаблонів та Excel є шведською мовою. English User Guide пояснює робочий процес та терміни англійською мовою.
Джерела, рівень перевірки та версія
Офіційні джерела: Ріксдаг Швеції, MCF/NCSC – MCF/NCSC 2026:11, MCF/NCSC – посібник для керівництва та Директива NIS2.
Версія продукту 1.0 – 12 листопада 2026 року. Проведено юридичну перевірку джерел за допомогою ШІ та QA файлів. Не проводилося незалежного зовнішнього юридичного аудиту, аудиту безпеки, підтвердження державним органом або гарантії дотримання правил. Клієнтський ZIP-файл має бути підключений до функції завантаження перед можливим майбутнім публікуванням; підключення та канали продажу не активовані в цьому чернетці.