Svenska Dokumentmallar
MFA для OT відповідно до NIS2 у 2026 році – доступ постачальників, аварійний доступ і журнал контролю | Word/PDF/Excel
MFA для OT відповідно до NIS2 у 2026 році – доступ постачальників, аварійний доступ і журнал контролю | Word/PDF/Excel
- Формат файлу
- DOCX, PDF, XLSX
- Мова документа
- П’ять шведських шаблонів + шведський посібник користувача англійський посібник користувача до шведських шаблонів та шведський реєстр Excel
- Кількість файлів
- 7
Цифрове завантаження. Фізичний товар не надсилається.
Не вдалося завантажити доступність для завантаження
Про шаблон документа
Чи є у вас системні адміністратори, зовнішні фахівці з технічного обслуговування або резервні облікові записи, які можуть отримати доступ до робочого середовища? Нові шведські правила вимагають чітко визначати, де потрібна багатофакторна автентифікація (MFA), де вона підтверджена та що відбувається, якщо шлях доступу не проходить перевірку. Цей вузькоспеціалізований пакет Word/PDF/Excel допомагає підприємствам документувати MFA для IT/OT-сегментів, віддалений доступ постачальників, життєвий цикл облікових записів, безпечний аварійний доступ, відхилення та повторні перевірки.
Застосовне законодавство: Закон про кібербезпеку (2025:1506) набув чинності 15 січня 2026 року. MCFFS 2026:11 діє з 1 жовтня 2026 року і містить конкретні зобов’язання у 4 розділі, §§ 14–17, зокрема вимогу щодо MFA у § 17. Внутрішнє прийняття ризиків компанією не замінює обов’язкового положення.
Зміст пакету
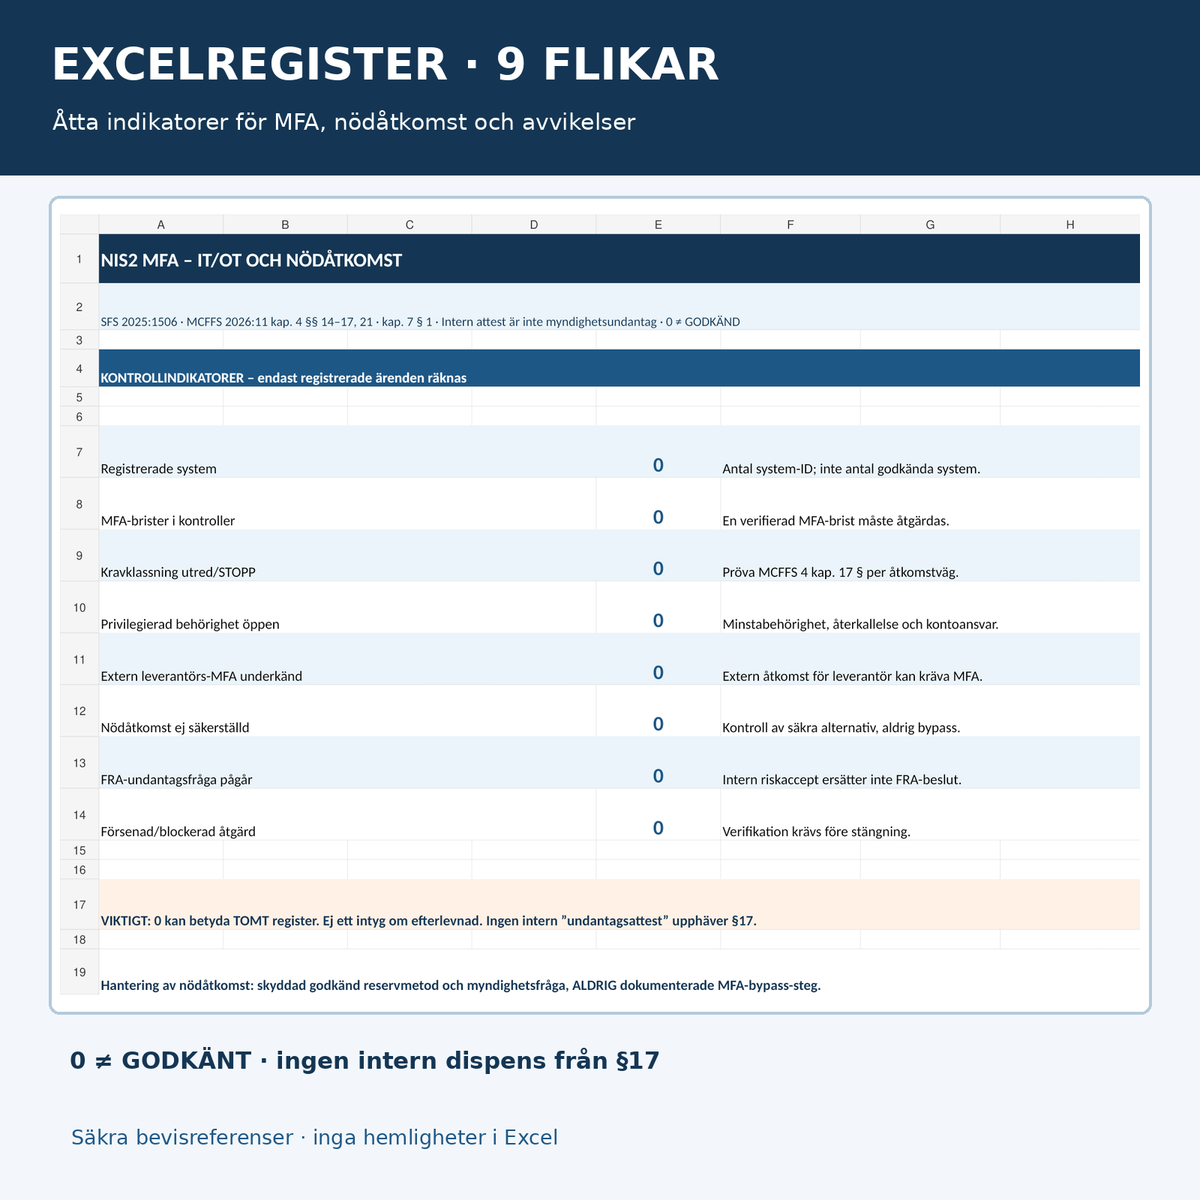
01 Сфера застосування та вимоги щодо MFA — IT, OT, адміністратори та зовнішня мережа. 02 Привілейовані облікові записи та доступ постачальників. 03 Аварійний доступ і контрольований резервний процес. 04 Відсутність MFA, виправлення та можливе звернення до органу влади щодо винятку. 05 Тест прийняття MFA, докази та повторна перевірка. 06 Шведський посібник користувача. 07 Англійський посібник користувача до шведських робочих шаблонів. Усі сім документів надаються у вигляді Word-файлів (DOCX), які можна редагувати, та PDF-файлів, які можна шукати та друкувати. 08 Реєстр Excel із дев’ятьма вкладками. Усього 15 клієнтських файлів: 7 DOCX + 7 PDF + 1 XLSX.
Що міститься у файлах
Контрольна матриця для § 17 розділу 4 положення, класифікація шляхів доступу, реєстр привілейованого доступу, права та термін виконання завдань постачальника, докази налаштування MFA, відхилення, захищений аварійний процес, верифікована повторна перевірка, журнал аудиту та відповідальна особа за втручання. Кожен робочий шаблон має окремі сигнали про зупинку та журнал рішень/доказів. Excel містить вибір статусу, вісім лічильників і чітке розмежування між внутрішнім втручанням та офіційним зверненням до FRA щодо винятку.
Кому потрібен пакет документів?
Для шведських суб’єктів господарювання, на які поширюються закон про кібербезпеку та MCFFS 2026:11, зокрема енергетика, водопостачання, промисловість, транспорт, охорона здоров’я, цифрова інфраструктура та інші організації з IT/OT-сегментами. Також структуру документації можуть використовувати відповідальних за безпеку підприємства, власників систем, IT/OT-адміністраторів, фахівців з IAM/PAM, постачальників експлуатації та внутрішніх аудиторів. Не всі компанії підпадають під правила NIS2; спочатку необхідно перевірити застосовність.
Важливе галузеве обмеження (MCFFS 2026:11, розділ 1 § 1): Для суб’єктів, що працюють виключно у сфері цифрової інфраструктури, цифрових постачальників, управління ІКТ-послугами між підприємствами, поштових і кур’єрських послуг або космічній галузі, із цього конкретного акта застосовується лише розділ 2 § 1 про навчання керівництва. Інші обов’язки можуть залишатися чинними. Перевірте всі фактичні галузі діяльності, перш ніж вважати засоби контролю MFA в пакеті переліком обов’язкових вимог.
Файл за файлом — робочий процес
| Документ | Практична функція | Формат |
|---|---|---|
| 01 Сфера застосування та вимоги щодо MFA | Перевірка сфери застосування закону, робочого середовища, IT/OT-адміністрування, захищеної інформації та зовнішнього доступу. | Шведський Word + PDF з можливістю пошуку |
| 02 Привілеї та постачальники | Основа для обмеженого системного адміністрування, обмежених прав постачальників, життєвого циклу облікових записів та ідентифікатора доказів. | Шведський Word + PDF |
| 03 Аварійний доступ | Документування заздалегідь перевіреного та контрольованого резервного процесу без інструкцій для обходу MFA. | Шведський Word + PDF |
| 04 Відсутність MFA та звернення щодо винятку | Реєстрація недостатньої MFA, виправлення, відповідальної функції та можливого окремого офіційного звернення до FRA. | Шведський Word + PDF |
| 05 Прийняття та повторна перевірка | Планування схвалених контрольних тестів, журналів подій та верифікації без тестування в реальному OT-середовищі без дозволу. | Шведський Word + PDF |
| 06 Шведський посібник користувача | Крок за кроком, джерела права та шість ілюстративних сценаріїв перевірки. | Шведський Word + PDF |
| 07 Англійський посібник користувача | Англійські інструкції до п’яти шведських робочих шаблонів. Робочі шаблони не перекладені англійською. | Англійський Word + PDF |
| 08 Реєстр Excel | Дев’ять вкладок: системи, вимоги щодо MFA, привілеї, постачальники, аварійний доступ, відхилення, втручання, огляд та вказівки. | Шведський XLSX |
Excel: дев’ять вкладок і вісім контрольних індикаторів
Системи, вимоги щодо MFA, Привілеї, Постачальники, Аварійний доступ, Відхилення, Втручання, Огляд і Читайте мене. Розрахункова збірка показує, зокрема, зареєстровані системи, незадовільні перевірки MFA, відкриті класифікації вимог, недоліки привілеїв, незадовільний доступ постачальників, недостатній аварійний процес, поточні звернення до FRA та запізнені або заблоковані втручання.
Формули, списки статусів і дев’ять вкладок перевірено за допомогою синтетичних тестових сценаріїв. Тестові завдання видалено з клієнтської версії. Нуль у порожньому огляді не означає, що організація відповідає правилам.
Чого вимагає шведське законодавство?
Закон про кібербезпеку (2025:1506), розділ 2, § 3 містить вимоги щодо належних і пропорційних заходів безпеки на основі всебічної оцінки ризиків, зокрема контролю доступу та автентифікації. Прочитайте закон на сайті Риксдагу.
MCFFS 2026:11, розділ 4, § 17 містить конкретні вимоги щодо MFA для доступу до IT-сегментів з інформацією, яка потребує посиленого захисту, для системного адміністрування IT- та OT-сегментів у робочому середовищі, а також для доступу персоналу та постачальників до цифрового середовища через зовнішню мережу. Необхідність MFA також для іншого доступу має бути визначена та оброблена.
Розділ 4, §§ 14–16 регулює життєвий цикл ідентифікаторів, блокування доступу, що припинив діяти, суворе адміністрування прав та розділення облікових даних автентифікації робочого й тестового середовищ. Розділ 4, §§ 20–21 присвячено моніторингу безпеки та журналісту подій. Прочитайте MCFFS 2026:11 повністю.
Важливо щодо винятків: Згідно з розділом 7, § 1 MCFFS 2026:11, Агентство радіооборони (FRA) може у окремих випадках за особливих обставин дозволяти відступлення від положень. Це не означає, що підприємство може самостійно схвалити обхід MFA або замінити обов’язкове положення підписаним прийняттям ризику.
Стаття 21.2 i–j Директиви NIS2 є відповідним правовим підґрунтям ЄС щодо контролю доступу та багатофакторної/безперервної автентифікації, де це доречно. Проте шведські правила все одно необхідно перевіряти безпосередньо. Прочитайте Директиву (ЄС) 2022/2555 та збірник правил NCSC.
Як використовується пакет
- Перевірте, чи підпадають організація та система під дію закону про кібербезпеку, а також будь-яких галузевих правил.
- Картографуйте залучені IT/OT-сегменти та визначте кожен шлях доступу, який має контролюватися згідно з § 17 розділу 4.
- Перевірте облікові записи адміністраторів і постачальників, термін надання прав, припинення дії ідентифікаторів та докази повторної перевірки.
- Перевірте технічну MFA за схваленого процесу тестування та документуйте лише безпечні посилання на докази.
- Дослідіть і усуньте недоліки. Проведіть окрему правову оцінку, якщо виникає питання про офіційне звернення до органу влади щодо винятку.
- Документуйте аварійний доступ, який відповідає відповідним вимогам — без конфіденційних даних доступу у шаблонах.
- Проведіть повторну перевірку та відстежуйте вісім статус-індикаторів у реєстрі Excel.
Часті запитання
Чи MFA завжди є обов’язковою для адміністраторів у робочому OT-середовищі?
MCFFS 2026:11, розділ 4, § 17 вимагає MFA для системного адміністрування OT-сегментів у робочому середовищі суб’єктів господарювання, на які поширюється положення. Перевірте фактичне застосування та можливе особливе регулювання з боку органу влади.
Чи достатньо MFA на VPN-з’єднанні?
Не обов’язково. Обидва типи доступу — зовнішній та системного адміністрування — підпадають під правила, які необхідно перевіряти відповідно до кожного реального шляху доступу.
Чи можемо ми схвалити внутрішній виняток щодо MFA в Excel?
Ні. Внутрішнє рішення про ризик не скасовує обов’язкові вимоги. Будь-який виняток згідно з § 1 розділу 7 має бути оброблений FRA відповідно до його правових умов.
Чи містять файли паролі, резервні коди MFA або технічний обхід?
Ні. Шаблон розроблений для документування належного доступу та безпечних посилань на докази, а не для розкриття або обходу захисту.
Чи це готова заява до FRA?
Ні. Документ 04 — це внутрішній шаблон для виправлення та оцінки, а не офіційна бланк-заява або рішення органу влади.
Чи може Excel технічно перевірити, чи працює MFA?
Ні. Excel відображає вручну зареєстровані статуси. Фактичну технічну перевірку має проводити уповноважений персонал у схваленому середовищі.
Чи можна заповнювати PDF-файли?
PDF-файли можна шукати та друкувати, але це не інтерактивні форми. Редагуйте оригінали Word та Excel.
Чи шаблони доступні англійською?
П’ять робочих шаблонів та Excel — шведською. English User Guide пояснює, як використовуються файли.
Споріднені шаблони документів
NIS2 Шаблони — закон про кібербезпеку для ширшого загального управління. Аудит прав та перевірка доступу для загального контролю доступу. NIS2 — кіберсертифікат постачальника для широкого відстеження постачальників. Цей продукт вужчий: обов’язкові вимоги щодо MFA в IT/OT, фактичний доступ постачальників та контрольований аварійний процес.
Версія та юридична прозорість
Версія 1.0 · 12 листопада 2026 року · Швеція. Перевірка джерел за допомогою ШІ щодо SFS 2025:1506, MCFFS 2026:11, Директиви NIS2 ЄС, а також інформації NCSC/FRA. Жодної зовнішньої юридичної перевірки, реального тестування безпеки IT/OT, винятків від органів влади, аудиту IAM або офіційної сертифікації не проводилося. Кожен окремий суб’єкт господарювання несе відповідальність за правове та технічне застосування, а також за безпечне зберігання доказів. Товар активний у Shopify, а ZIP-файл підключений до Digital Products. Незалежне тестове замовлення та завантаження покупцем ще не перевірено.