Svenska Dokumentmallar
CRA Cloud-Backend 2027 – Fernverarbeitung, Funktionsnachweis und Anbieterverantwortung | Word/PDF/Excel
CRA Cloud-Backend 2027 – Fernverarbeitung, Funktionsnachweis und Anbieterverantwortung | Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- 5 schwedische Arbeitsvorlagen + schwedische Anleitung + englische Benutzeranleitung; schwedische Excel-Arbeitsmappe
- Anzahl der Dateien
- 7
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Fällt die Cloud-Backend-Komponente Ihres vernetzten Produkts unter den Cyber Resilience Act – oder handelt es sich um einen eigenständigen SaaS-Dienst? Dieses Spezialprodukt unterstützt schwedische IoT-Hersteller, technische Verantwortliche und Compliance-Abteilungen dabei, die Cloud-Abhängigkeiten des Produkts zu erfassen, die Entwicklungsverantwortung und tatsächliche Funktionsausfälle zu prüfen und eine von Menschen geprüfte Entscheidung über eine Remote Data Processing Solution (RDPS) gemäß CRA zu dokumentieren.
Gemäß Verordnung (EU) 2024/2847, Artikel 3.1–3.2 kann eine solche Fernverarbeitung Teil eines Produkts mit digitalen Elementen sein, wenn die Software vom Hersteller oder in dessen Verantwortung entwickelt wurde und ihre Abwesenheit eine der Funktionen des Produkts verhindert. Nicht jeder SaaS-Dienst, jede Website oder jede Cloud-Infrastruktur fällt automatisch darunter. Unabhängige Abhängigkeitsrisiken müssen dennoch analysiert werden. Die EU-Kommission hat am 27. Juli 2026 praktische Leitlinien veröffentlicht.
Schnellfakta
Für: schwedische Hersteller vernetzter Produkte, Sensoren, Maschinen und anderer IoT-Systeme sowie Lieferanten- und Sicherheitsverantwortliche. Format: 7 DOCX, 7 durchsuchbare/druckfreundliche PDF und 1 XLSX mit neun Reitern. Sprache: fünf schwedische Arbeitsvorlagen, schwedischer Leitfaden und English User Guide, der die schwedischen Vorlagen beschreibt; Excel auf Schwedisch. Lieferung: digitale ZIP-Datei bei zukünftiger Veröffentlichung. Version 1.0.
01. Inhalt des Pakets
Fünf eigenständige schwedische Arbeitsvorlagen: Produktfunktion und Cloud-Abhängigkeit; RDPS-Abgrenzungsentscheidung; Lieferantennachweis und RACI; Test von Funktionsausfall und sicherer Wiederherstellung; sowie geprüfte Entscheidung und Evidenzakt. Zwei separate Benutzerleitfäden (Schwedisch und Englisch). Alle sieben Dokumente sind sowohl in Word als auch als durchsuchbare PDF verfügbar. Neireiter-Excel-Register. Insgesamt 15 Kundendateien.
02. Was die Dateien enthalten
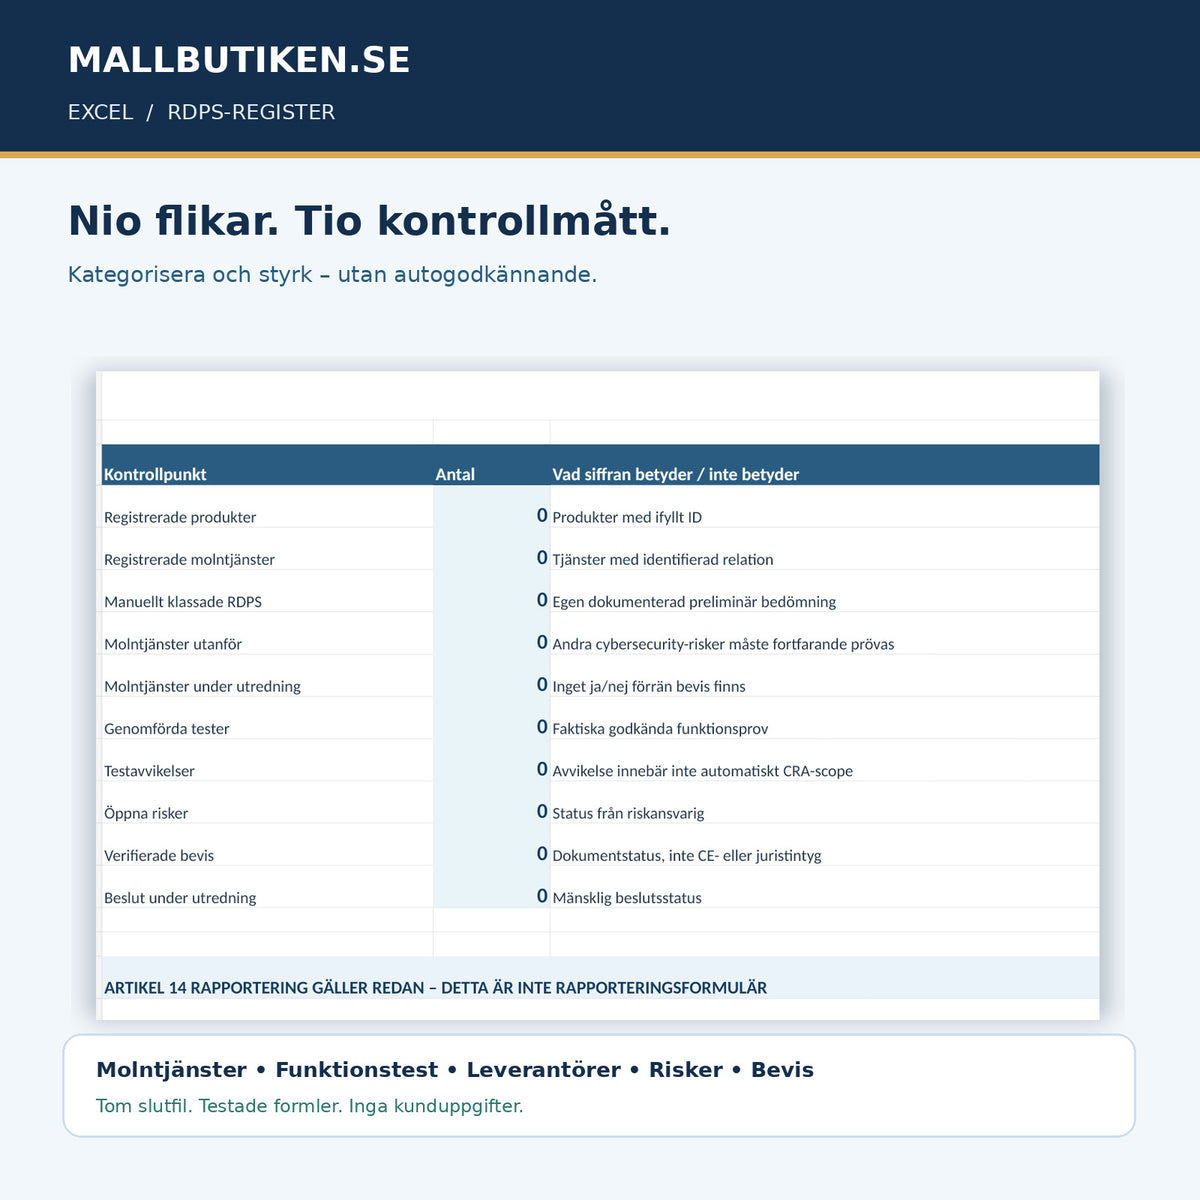
Produkt-ID, Firmware und ausgewählte Funktionen, API und Datenpfade, tatsächliche Entwicklungsvereinbarungen und Herstellerverantwortung, Risiko- und Lieferantenmatrix, reproduzierbare sichere Funktionsausfalltests, tatsächliche Wiederherstellung, Originalnachweis, Entscheidung und Überprüfungsauslöser. Excel enthält zehn administrative Statusmaße, klassifiziert Cloud-Dienste jedoch nicht rechtlich oder zertifiziert die CRA-Konformität. Es sind keine erfundenen Lieferantennachweise, Testergebnisse oder Kundendaten enthalten.
Genaue Dateiliste
| Datei | Praktische Funktion | Format |
|---|---|---|
| 01 Produkt und Cloud-Abhängigkeit | Identifizierung von Produktfunktion, Remote Processing, Verantwortung und Ausfall | DOCX + PDF |
| 02 RDPS-Abgrenzungsentscheidung | Artikel 3.1–3.2, negative Grenzfälle und begründete Klassifizierung | DOCX + PDF |
| 03 Lieferantennachweis und RACI | Verträge, Entwicklungsverantwortung, Komponenten- und Sicherheitsnachweise | DOCX + PDF |
| 04 Test von Funktionsausfall | Berechtigte negative Tests, Produkteinfluss und Wiederherstellung | DOCX + PDF |
| 05 Entscheidung und Evidenzakt | Risikoverknüpfung, Verantwortung, verbleibende Unsicherheiten und Entscheidungssignatur | DOCX + PDF |
| 06 Schwedischer Benutzerleitfaden | Drei Kriterien, Grenzfälle, Rechtsquellen und 2026/2027-Daten | DOCX + PDF |
| 07 English User Guide | Anweisungen für die fünf schwedischen Arbeitsvorlagen | DOCX + PDF |
| 08 Excel – CRA Cloud Backend Register | Neun Reiter und zehn Kontrollen, ohne automatisches rechtliches Ja/Nein | XLSX |
So verwenden Sie das Paket
- Identifizieren Sie ein spezifisches digitales Produkt und seine versionsgebundenen vorgesehenen Funktionen.
- Erfassen Sie Cloud-Dienste, API, Datenbanken und die tatsächliche Entwicklungs-/Bestellkette.
- Prüfen Sie, ob der einzelne Dienst für eine der Produktfunktionen erforderlich ist und ob die Software vom Hersteller oder in dessen Verantwortung entwickelt wurde.
- Sammeln Sie tatsächliche Lieferantenverträge, technische Architektur und Versions-/Sicherheitsnachweise.
- Testen Sie den Funktionsausfall ausschließlich in einer genehmigten und sicheren Umgebung. Dokumentieren Sie das tatsächliche Ergebnis, nicht eine Annahme.
- Prüfen Sie mögliche verbleibende Produktisiken auch für eigenständige Cloud-Anbieter.
- Lassen Sie eine berechtigte Person die Entscheidung treffen und registrieren Sie eine Überprüfung bei einem neuen Release oder Cloud-Anbieter.
Rechtliche Prüfung
CRA, Verordnung (EU) 2024/2847, Artikel 3.1–3.2 und Erwägungsgründe 11–12 definieren, wann Fernverarbeitung Teil eines digitalen Produkts sein kann. Das Gesamtrisiko der Cybersicherheit des Produkts, die Komponentenabhängigkeiten und die Verpflichtungen erfordern besondere Bewertungen. Die Leitlinien der EU-Kommission vom Juli 2026 behandeln u. a. RDPS und andere Anwendungen.
Zeitplan: CRA Artikel 14 über die Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle gilt seit 11. September 2026. Die meisten Produktanforderungen gelten ab 11. Dezember 2027. Dieses Paket ersetzt nicht die PSIRT-Meldung, die CE-Konformitätsbewertung oder die DSGVO-/NIS2-Prüfung. Die Meldeseite der Kommission.
Excel – neun Reiter
Produkte, Cloud-Dienste, Funktionstest, Lieferanten, Risiken, Entscheidung, Nachweis, Übersicht und Lese mich. Zehn Formeln zählen registrierte Dienste, manuelle Klassifizierungen, offene Untersuchungen, tatsächliche Tests, Abweichungen und Nachweise. Sie liefern niemals eine automatische CRA-Klassifizierung. Die Arbeitsmappe enthält keine Makros und keine fiktiven Kunden- oder Testposten.
Unterschied zu bestehenden CRA-Produkten
CRA Compliance ist ein breites Grundpaket. CRA Komponentenlieferant befasst sich mit Unterlagen für Sicherheitskomponenten. CRA PSIRT gilt für die Meldung an Behörden. Hier steht ein konkretes Cloud-Backend im Mittelpunkt, das mit einer ausgewählten Produktfunktion und deren technischer/rechtlicher Abgrenzung verknüpft ist.
Häufig gestellte Fragen
Fallen alle SaaS-Dienste unter den CRA?
Nein. Bewerten Sie jede Produktfunktion, ob der Hersteller die spezifische Fernsoftware entwickelt/verantwortet und ob die Funktion ohne sie verhindert wird.
Reicht es aus, dass das Produkt das Internet nutzt?
Nein. Eine Internetverbindung reicht nicht aus, um einen Cloud-Dienst als Remote Data Processing Solution zu klassifizieren.
Beweist ISO 27001, dass unser Produkt CRA-konform ist?
Nein. Sicherheitszertifikate können relevante Lieferantenunterlagen sein, ersetzen aber nicht die produktspezifische Risikoüberprüfung oder formelle Konformitätsbewertung.
Gilt der CRA bereits jetzt?
Die Meldepflichten gemäß Artikel 14 werden bereits seit dem 11. September 2026 angewendet; der Großteil des CRA tritt am 11. Dezember 2027 in Kraft.
Kann Excel eine automatische Genehmigung erteilen?
Nein. Die Arbeitsmappe fasst nur registrierte manuelle Daten und Status zusammen.
Sind alle Dokumente auf Englisch und die PDF-Dateien interaktiv ausfüllbar?
Nein. Die fünf Arbeitsvorlagen und Excel sind auf Schwedisch; ein separater englischer Benutzerleitfaden ist enthalten. Die PDFs sind durchsuchbar und druckfreundlich, keine interaktiven Formulare.
Versionsstatus
Ausgabe 1.0, KI-unterstützte Quellenkontrolle 18. November 2026. Keine unabhängige externe Rechtsprüfung, keine Behördenzertifizierung oder tatsächliche Sicherheitstests des Kundenprodukts sind enthalten.