Svenska Dokumentmallar
CRA Open Source Steward 2027 – Cybersicherheitspolitik, Schwachstellenroutinen und Behördennachweis | Word/PDF/Excel
CRA Open Source Steward 2027 – Cybersicherheitspolitik, Schwachstellenroutinen und Behördennachweis | Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- Fünf schwedische Hauptvorlagen ein schwedischer Benutzerleitfaden und ein englischer Benutzerleitfaden. Excel auf Schwedisch.
- Anzahl der Dateien
- 7
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Ist Ihre Stiftung, Ihr Verein oder Ihre Organisation für die Entwicklung und langfristige Verwaltung von Open-Source-Projekten zuständig, die kommerziell genutzt werden? Dann kann Ihre Rolle die eines Open-Source-Software-Stewards im Sinne des Cyber Resilience Act der EU – Verordnung (EU) 2024/2847 sein. Artikel 24 fordert unter anderem eine verifizierbar dokumentierte Cybersicherheitspolicy, die eine sichere Entwicklung, Dokumentation und Behebung von Schwachstellen sowie freiwillige Meldungen und einen koordinierten Informationsaustausch mit der Open-Source-Community unterstützt.
Wichtiger Unterschied zu herkömmlichen CRA-Vorlagen: Ein Steward ist eine juristische Person, die nicht der Hersteller ist, die die Entwicklung bestimmter Open-Source-Produkte für gewerbliche Zwecke systematisch und dauerhaft unterstützt und eine Hauptrolle für deren Fortbestand spielt. Die Tätigkeit als Maintainer, das Schreiben von Code in der Freizeit oder die Führung eines Vereins bedeutet nicht automatisch, dass man von diesen Pflichten erfasst ist. Eine Organisation kann Steward eines Projekts und Hersteller eines anderen sein. Die Rolle muss für jedes Produkt/jede Version geprüft werden.
Daten: Die Meldepflichten der Hersteller gemäß Artikel 14 traten am 11. September 2026 in Kraft. Die besonderen, bedingten Meldepflichten des Stewards gemäß Artikel 24.3 beginnen am 11. Dezember 2027. ENISA hat diesen Unterschied bestätigt. Dieses Paket wurde daher speziell für die richtige Vorbereitung entwickelt – nicht mit der Behauptung, dass alle Stewards bereits 2026 Vorfälle melden müssen.
01 · Inhalt des Pakets
Fünf operative Arbeitsvorlagen in schwedischer Sprache mit eigenen Aufgaben und Belegverweisen, ein schwedischer Benutzerleitfaden und ein separater englischer Benutzerleitfaden. Alle sieben als bearbeitbare Word-Datei (DOCX) und als durchsuchbare PDF-Datei. Darüber hinaus ein schwedisches Excel-Register mit neun Reitern. Insgesamt 7 DOCX + 7 PDF + 1 XLSX = 15 Kundendateien in einer ZIP-Datei ohne Makros.
02 · Inhalt der Dateien
Rollenprüfung (Steward oder Hersteller), Annahme einer verifizierbaren Sicherheitspolicy, Schwachstellenmanagement und Patch-Routinen, präzise Abgrenzung von Artikel 24.3, Beantwortung begründeter Behördenanfragen und eine nachvollziehbare Beleg- und Maßnahmenkette. Die Excel-Datei zählt administrative Einträge – keine CE-Zertifikate, SBOM-Genehmigungen oder automatische Behördenmeldungen.
Welche Unternehmen profitieren wirklich von dem Produkt?
Die Zielgruppe sind Open-Source-Stiftungen, Branchenverbände sowie gemeinnützige oder gewerbliche juristische Personen, die Repository-/Entwicklungsinfrastrukturen betreiben, langfristige organisatorische oder technische Unterstützung leisten und den Fortbestand eines relevanten FOSS-Produkts sicherstellen. Beispiele sind eine Stiftung, die mehrere Bibliotheken verwaltet und einen dokumentierten Sicherheits- und Disclosure-Prozess aufrechterhält.
**Das Produkt unterscheidet sich von unseren bestehenden Vorlagen:** CRA Compliance für Hersteller, Risikobewertung und SBOM konzentriert sich auf die allgemeinen Pflichten von Produkten, und CRA PSIRT – 24/72h und Schwachstellenmeldung unterstützt das tatsächliche Vorfallmanagement des Herstellers. Dieses Produkt ist speziell für die Artikel-24-Policy des Stewards, seine Governance-Rolle sowie seine eingeschränkten Meldepflichten und Pflichten zur Beantwortung von Behördenanfragen vorgesehen.
Was verlangt Artikel 24.1 von einem Open-Source-Software-Steward?
Artikel 24.1 fordert eine dokumentierte und verifizierbare Cybersicherheitspolicy, die eine sichere Entwicklung fördert und sicherstellt, dass Entwickler Schwachstellen effektiv behandeln. Die Policy muss insbesondere die Erkennung, Dokumentation, Bewertung, Behandlung und Behebung abdecken sowie freiwillige Meldungen gemäß Artikel 15 und den Informationsaustausch innerhalb der Open-Source-Community fördern. Sie muss an die tatsächliche rechtliche und organisatorische Struktur der Organisation angepasst werden. Die Angabe „Wir halten uns an den CRA“ reicht nicht aus – geben Sie Verantwortlichkeiten, einen sicheren Kontakt, den Prozess, die Versionsnummer und tatsächliche Belege an.
Was gilt bei einer Behördenanfrage?
Gemäß Artikel 24.2 muss ein Steward mit den Marktüberwachungsbehörden zusammenarbeiten, um Sicherheitsrisiken zu verringern. Bei einer begründeten Anfrage muss der Steward die dokumentierte Policy aus Punkt 1 in Papierform oder elektronisch in einer für die Behörde leicht verständlichen Sprache vorlegen können. Das Paket enthält Unterlagen zur Verifizierung des Absenders, zur Zusammenstellung der richtigen Dokumente, zum Schutz sensibler Daten und zur Sicherung eines tatsächlichen Antwortbelegs.
Meldung gemäß Artikel 24.3 – zwei verschiedene Situationen
Aktiv ausgenutzte Schwachstelle: Der Verweis auf Artikel 14.1 gilt für einen Steward in dem Maße, in dem die Organisation tatsächlich an der Entwicklung des betroffenen digitalen Produkts mitwirkt. Schwerwiegender Vorfall: Die Verweise auf Artikel 14.3 und 14.8 gelten für den abgegrenzten Fall, in dem der Vorfall Netz- und Informationssysteme betrifft, die der Steward selbst für die Entwicklung der Produkte bereitstellt. Alle denkbaren Fehler, Angriffe auf Dritte oder internen IT-Ausfälle lösen daher nicht automatisch eine Meldepflicht gemäß Artikel 24.3 aus.
Der Verantwortliche muss den Zeitpunkt der Kenntnisnahme, die genaue Rolle, den Vorfall, die rechtliche Bewertung und den tatsächlichen Meldeweg dokumentieren. Die Single Reporting Platform (SRP) von ENISA ist der offizielle Zugang für anwendbare Meldungen. Die Vorlagen können keine Nachrichten an den Kunden senden und keine echten SRP-Belege erstellen. Planen Sie mit den geltenden Fristen und verifizieren Sie die aktuelle rechtliche Anwendung vor der Meldung mit ENISA.
Welche Anforderungen gelten nicht automatisch für einen Steward?
Die Kategorie der Stewards unterliegt einem separaten, verhältnismäßigen Regelwerk. Die Organisation muss nicht nur aufgrund ihrer Rolle als Steward die CE-Erklärung des Herstellers ausstellen, eine Hersteller-SBOM erstellen oder sämtlichen produktspezifischen Pflichten aus Anhang I des CRA nachkommen. Die Leitlinien der EU-Kommission unterscheiden ausdrücklich zwischen den Pflichten des Stewards und denen des Herstellers. Eine separate Herstellerrolle in einem anderen Projekt ändert jedoch die Situation.
Vollständige Dateiliste
| Datei | Zweck | Format |
|---|---|---|
| 01. Rollenprüfung – Steward/Hersteller | Dokumentation des Rechtssubjekts, der tatsächlichen Unterstützung des FOSS-Projekts, der Marktpositionierung, der Veröffentlichung und der Rollenentscheidung. | DOCX + PDF |
| 02. Verifizierbare Cybersicherheitspolicy | Art. 24.1: sichere Entwicklung, Sicherheitskontakt, Verantwortlichkeiten, Patching, freiwillige Meldung und Community-Austausch. | DOCX + PDF |
| 03. Schwachstellenannahme und koordinierter Disclosure | Annahme, Fall-ID, Triage, sicherer Kommunikationskanal, Patch/Release und Beleg der Behebung. | DOCX + PDF |
| 04. Art. 24.3 – Meldeprüfung | Abgrenzung aktiver Ausnutzung, bei der der Steward an der Entwicklung mitwirkt, von schwerwiegenden Vorfällen in seiner Entwicklungsinfrastruktur. | DOCX + PDF |
| 05. Behördenanfrage und Belege | Echtheit der Anfrage, die verifizierbare Policy, tatsächliche Belegverweise und dokumentierte Behördenantwort. | DOCX + PDF |
| 06. Schwedischer Benutzerleitfaden | Sieben praktische Schritte mit Daten und rechtlichen Abgrenzungen. | DOCX + PDF |
| 07. English User Guide | Anleitung in englischer Sprache für die schwedischen Arbeitsvorlagen; keine vollständige Übersetzung aller Arbeitsdokumente. | DOCX + PDF |
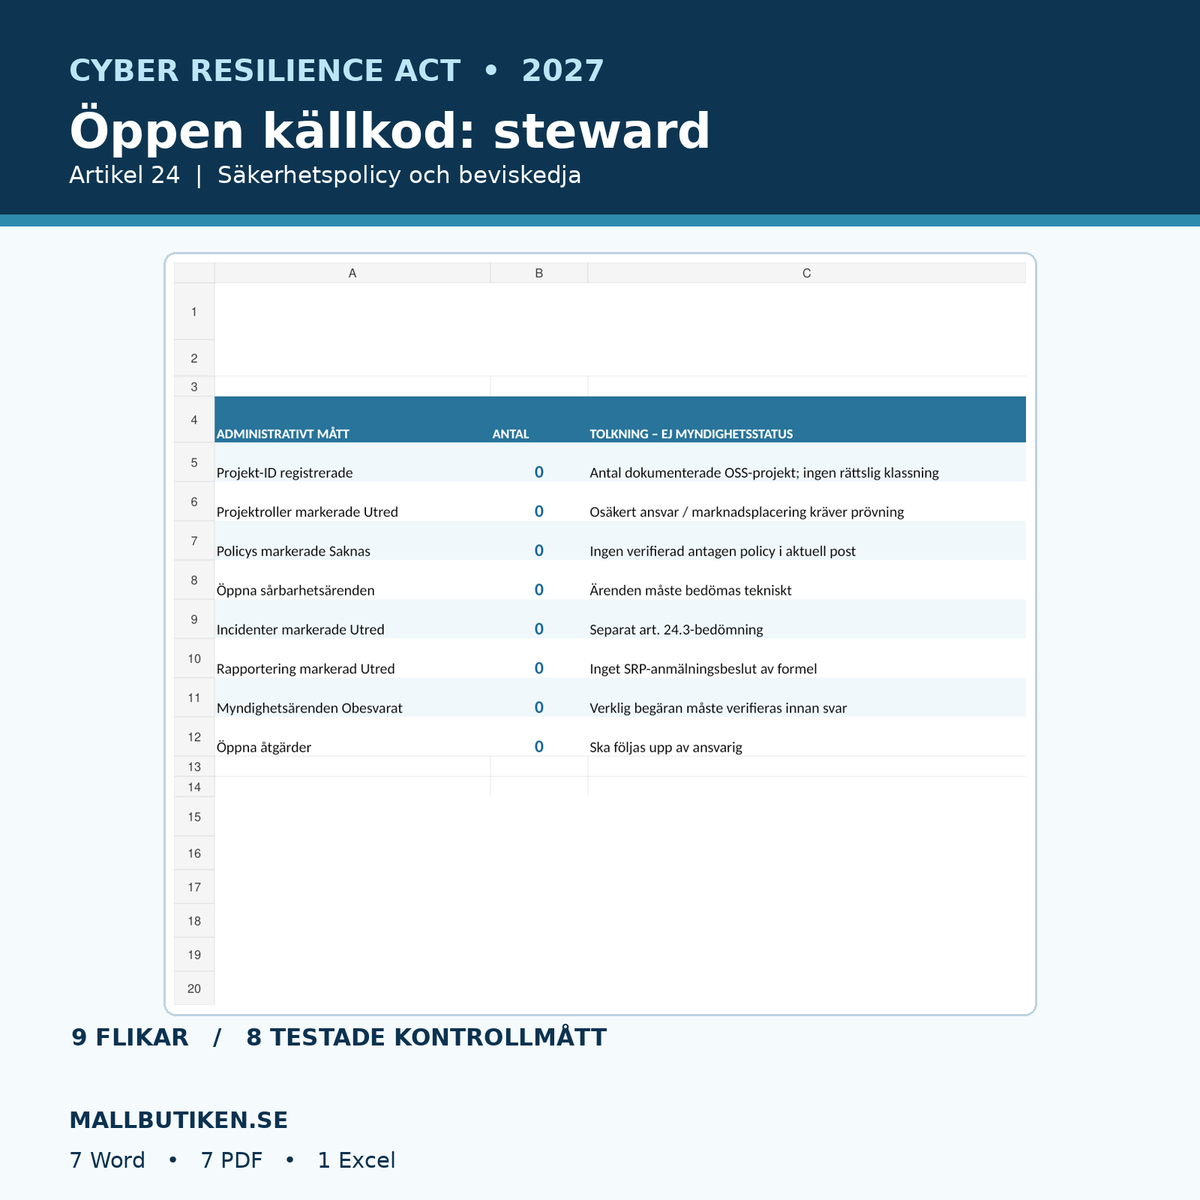
| 08. Excel-Register | Neun Reiter und acht formelbasiert berechnete administrative KPIs. | XLSX |
Excel mit neun Reitern und acht administrativ geprüften Kennzahlen
Die Reiter heißen Übersicht, Projekt und Rollen, Policies, Schwachstellen, Vorfälle, Meldungen, Behördenangelegenheiten, Maßnahmen sowie Quellen und Leitfaden. Die Übersicht zählt registrierte Projekte, unklare Rollenbewertungen, fehlende Policies, offene Schwachstellen, Vorfälle, die eine Untersuchung erfordern, unklare Meldungsfälle, unbeantwortete Behördenangelegenheiten und offene Maßnahmen.
Alle acht Werte sind in der Originaldatei 0. Separate synthetische Testposten ergaben den erwarteten Wert 1 für alle acht Kennzahlen. Die Testaufgaben sind nicht in der Kundenversion enthalten. Es erfolgt keine automatische rechtliche Einstufung, externe Verifizierung, Meldung oder Behördenfreigabe.
So verwenden Sie die Dokumente
- Inventarisieren Sie jedes FOSS-Projekt, jeden Herausgeber, jede Unterstützungsorganisation sowie den Lizenz- und gewerblichen Kontext.
- Prüfen Sie, ob jede tatsächliche Beziehung Steward, Hersteller oder nicht erfasst ist. Sichern Sie die Grundlage und die Quelle.
- Passen Sie die Cybersicherheitspolicy an, übernehmen Sie sie und versionieren Sie sie mit einem konkreten Sicherheitskanal sowie Code-/Release-Belegen.
- Führen Sie eine private Schwachstellenannahme, Triage, Patching, Regressionstests und einen sicheren Disclosure an die Community ein.
- Bereiten Sie die Meldeprüfung für den 11. Dezember 2027 vor. Trennen Sie aktive Ausnutzung von schwerwiegenden Vorfällen in der Entwicklungsinfrastruktur des Stewards.
- Erstellen Sie einen Prozess für begründete Behördenanfragen und sammeln Sie verifizierbare, datenschutzkonforme Belege.
- Aktualisieren Sie die Excel-Datei, verfolgen Sie Maßnahmen und lassen Sie die richtige Person jede Angelegenheit manuell genehmigen.
Häufig gestellte Fragen zu CRA und Open-Source-Stewards
Ist ein gemeinnütziger Verein automatisch vom CRA ausgenommen?
Nein. Die juristische Rolle und die Tätigkeit entscheiden. Eine juristische Person, die relevante OSS-Projekte systematisch unterstützt, kann auch ohne eigenen Gewinnzweck ein Steward sein, aber es ist eine individuelle Prüfung pro Projekt erforderlich.
Gelten für Stewards und Produkt-Hersteller dieselben CE-Anforderungen?
Nein. Artikel 24 umfasst separate Pflichten. Ein Steward muss nicht automatisch alle CE-, SBOM- und Produktpflichten des Herstellers erfüllen. Wenn die Organisation für ein anderes Produkt ebenfalls Hersteller ist, können dort andere Anforderungen gelten.
Wann beginnt die Meldepflicht des Stewards an ENISA?
Artikel 24.3 beginnt am 11. Dezember 2027 anzuwenden. Die Meldepflichten der Hersteller gemäß Artikel 14 traten bereits am 11. September 2026 in Kraft. Die beiden Datengruppen dürfen nicht verwechselt werden.
Müssen alle Sicherheitsfehler an ENISA gemeldet werden?
Nein. Es ist eine rechtliche Bewertung erforderlich, die unter anderem die tatsächliche aktive Ausnutzung, die Beteiligung des Stewards oder einen besonders schwerwiegenden Vorfall in der Entwicklungsinfrastruktur des Stewards berücksichtigt.
Reicht eine generische Sicherheitspolicy aus?
Nein, wenn sie nicht die tatsächlich erforderlichen Sicherheits- und Schwachstellenprozesse gemäß Artikel 24.1 dokumentiert und nicht durch tatsächliche Verantwortlichkeiten, Versionen und Arbeitsbelege nachgewiesen werden kann. Die Vorlage muss an die Organisation angepasst werden.
Erstellt das Paket eine tatsächliche ENISA-Meldung?
Nein. Dokument 04 dient der internen rechtlichen und technischen Vorbereitung. Die tatsächliche Meldung muss von einer berechtigten Person über den richtigen offiziellen Kanal erfolgen, und nur tatsächliche Belege werden eingetragen.
Was passiert, wenn die Behörde unsere Policy verlangt?
Verifizieren Sie die Identität der Behörde und die gestellte rechtliche Anfrage. Verwenden Sie Dokument 05, um die angenommene Policy, die tatsächliche Belegkette, die Entscheidungsfindung und den Beleg gemäß Artikel 24.2 zusammenzustellen.
Sind alle fünf Arbeitsvorlagen auf Englisch verfügbar?
Nein. Die fünf Arbeitsvorlagen und die Excel-Datei sind auf Schwedisch. Ein schwedischer Benutzerleitfaden und ein separater English User Guide sind enthalten, nicht jedoch eine vollständige Übersetzung aller Arbeitsdokumente.
Rechtsquellen, Transparenz und rechtliche Prüfung
EU-Verordnung 2024/2847 – Originaltext, Artikel 3.14/24/71 · EU-Kommission: CRA und Open Source · EU-Kommission: CRA-Meldungen · ENISA SRP – Daten und Meldung · Linux Foundation/OpenSSF – praktische Steward-Arbeit (nicht bindend).
Version 1.0, KI-unterstützte rechtliche Quellenprüfung am 11. November 2026. Es wurde keine externe rechtliche Prüfung, keine tatsächliche Einstufung einer Organisation, kein Penetrationstest, kein Cyber-Audit, kein CE-Zertifikat und keine tatsächliche Behördenmeldung durchgeführt. Überprüfen Sie die Quellen bei späteren Leitlinien und rechtlichen Änderungen. Die Lieferung als ZIP erfolgt erst, wenn der Entwurf gegebenenfalls veröffentlicht und die Shopify Digital Products-Dateien separat verknüpft wurden.