Svenska Dokumentmallar
NIS2-Managemententscheidung 2026 – Genehmigung, Risikoakzeptanz und jährliche Überprüfung | Word/PDF/Excel
NIS2-Managemententscheidung 2026 – Genehmigung, Risikoakzeptanz und jährliche Überprüfung | Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- Fünf schwedische Arbeitsvorlagen schwedische Anwenderanleitung und English User Guide zu schwedischen Arbeitsvorlagen; Excel auf Schwedisch
- Anzahl der Dateien
- 7
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Muss der Vorstand, der CEO oder ein anderes zuständiges Management tatsächliche Entscheidungen über die Cybersicherheit der Organisation treffen und dokumentieren? Dieses spezialisierte Word-/PDF-/Excel-Paket hilft schwedischen Unternehmen, von Risikoberichten und Maßnahmenvorschlägen zu nachverfolgbaren Managemententscheidungen, Ressourcenallokationen, bedingten Risikoabschätzungen und Nachfolgemechanismen gemäß geltendem Recht überzugehen. Es handelt sich nicht um eine neue allgemeine Informationssicherheitsrichtlinie.
Schnellfakta: 15 herunterladbare Kundendateien: sieben bearbeitbare DOCX-Dateien, sieben entsprechende durchsuchbare, aber nicht interaktiv ausfüllbare PDFs und eine XLSX-Arbeitsmappe mit neun Reitern. Fünf schwedische Arbeitsvorlagen, ein schwedischer Leitfaden und ein separater englischer Benutzerleitfaden für die schwedischen Arbeitsdokumente. Version 1.0, 12. November 2026.
Inhalt des Pakets
01 Entscheidungsgrundlage für das Management; 02 Protokoll und Entscheidungen des Managements; 03 Risikoakzeptanz und Abweichungen; 04 Sicherheitsmaßnahmenplan und Budget; 05 Nachfolgemechanismus des Managements und Jahreskalender; 06 Schwedischer Benutzerleitfaden; 07 Englischer Benutzerleitfaden. Diese sieben Dokumente werden sowohl als Word- als auch als PDF-Dateien bereitgestellt. Darüber hinaus ist 08 Excel-Register für Entscheidungen, Risiken, Maßnahmen, Ressourcen und Nachfolgemechanismen enthalten. Insgesamt 7 + 7 + 1 = 15 Dateien.
Inhalt der Dateien
Prüfung der Anwendbarkeit für den Betreiber, konkrete Entscheidungsformulierung für das zuständige Management, Kontrolle rechtlich obligatorischer Maßnahmen, Dokumentation des Restrisikos ohne unzulässige Ausnahmen, Verantwortlichkeiten und Finanzierung, Belegreferenzen, Informationsbedarf und Nachfolgemechanismen.
Für wen und in welcher Situation?
Geeignet für: eine schwedische Aktiengesellschaft, einen Wirtschaftsverein, eine Gemeinde/Region, eine Behörde oder eine andere Organisation, die festgestellt hat, dass sie vom Cybersicherheitsgesetz betroffen ist und nachweisen muss, wie das zuständige Management Cybersicherheitsentscheidungen trifft und nachverfolgt. Die Unterlagen können an die eigene Entscheidungsstruktur der Organisation angepasst werden.
Nicht allein geeignet als: rechtlicher Nachweis dafür, dass das Unternehmen vom NIS2-Recht betroffen ist, vollständige Risikoanalyse, tatsächlich durchgeführte Sicherheitsprüfung, formelle Behördenbescheinigung oder Garantie für die Einhaltung gesetzlicher Vorschriften. Eine interne Risikoakzeptanz kann nicht verbindliche Sicherheitsmaßnahmen ersetzen.
Datei für Datei
| Dokument | Praktische Aufgabe | Format und Sprache |
|---|---|---|
| 01 NIS2-Entscheidungsgrundlage | Bestimmen Sie, welcher Betreiber, welcher Sektor und welcher Rechtsbereich gemeint ist; stellen Sie Risiken und vorgeschlagene Entscheidungen zusammen. | Schwedisch – bearbeitbare DOCX + durchsuchbare PDF |
| 02 NIS2-Managementprotokoll | Notieren Sie das zuständige Organ, die Befugnisse, tatsächliche Entscheidungen über Ziele, Maßnahmen, Verantwortlichkeiten und Ressourcen sowie Anpassungen an die Organisationsform. | Schwedisch – DOCX + PDF |
| 03 Risikoakzeptanz und Abweichungen | Unterscheiden Sie zwischen intern akzeptiertem Restrisiko und rechtlich verbindlicher Maßnahme; dokumentieren Sie Eskalation, Bedingungen und Überprüfung. | Schwedisch – DOCX + PDF |
| 04 Sicherheitsmaßnahmenplan und Budget | Verknüpfen Sie Maßnahmen mit den Maßnahmenkategorien des Gesetzes, den Systeminhabern, Zeitplänen und Ressourcen. | Schwedisch – DOCX + PDF |
| 05 Jahresnachfolgemechanismus und Managementbericht | Bewerten Sie Effektivität, Risikoänderungen, Vorfälle, Prioritäten und neue Entscheidungen. | Schwedisch – DOCX + PDF |
| 06 Schwedischer Benutzerleitfaden | Schritt-für-Schritt-Anleitung und Quellmatrix für den Unterschied zwischen gesetzlichen Anforderungen, Vorschriften und allgemeinen Empfehlungen. | Schwedisch – DOCX + PDF |
| 07 Englischer Benutzerleitfaden | Erklärt den Arbeitsablauf und schwedische Begriffe auf Englisch; übersetzt nicht die fünf schwedischen Arbeitsvorlagen. | Englisch – DOCX + PDF |
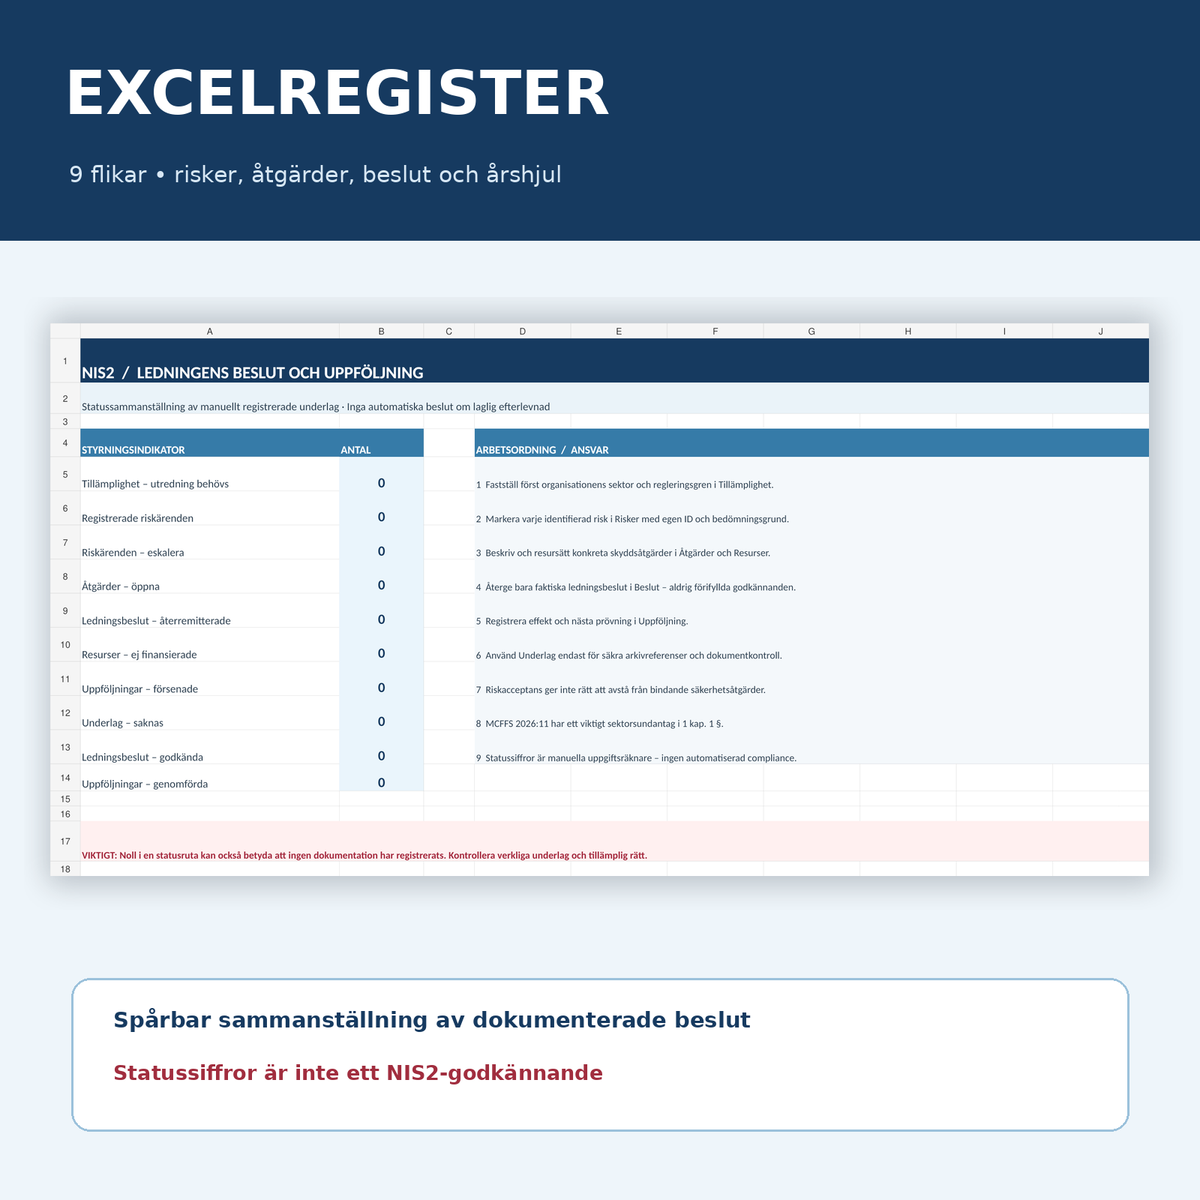
| 08 NIS2-Excel-Register | Übersicht und Tabellen für Anwendbarkeit, Risiken, Maßnahmen, Entscheidungen, Ressourcen, Nachfolgemechanismen und Unterlagen. | Schwedisch – bearbeitbare XLSX |
Excel-Register mit neun Reitern
Übersicht, Anwendbarkeit, Risiken, Maßnahmen, Entscheidungen, Ressourcen, Nachfolgemechanismus, Unterlagen und Lese mich. Die Übersicht verwendet geprüfte Berechnungen, um manuell registrierte offene Maßnahmen, Eskalationsfälle, zurückgewiesene Managemententscheidungen, fehlende Finanzierung, verspätete Nachfolgemechanismen und fehlende Unterlagen anzuzeigen. Bearbeitbare Statusfelder verfügen über Dropdown-Menüs. Die Kundendatei enthält keine synthetischen Testdaten.
Wichtige Abgrenzung: Null nicht bestandene Punkte können auch bedeuten, dass nichts registriert wurde. Die Formeln führen keine NIS2-Bewertung durch und ermöglichen keine automatische Genehmigung.
Arbeitsablauf in acht Schritten
- Prüfen Sie, ob die aktuelle juristische Person vom Cybersicherheitsgesetz betroffen ist, und identifizieren Sie Sektor und anwendbare Vorschrift.
- Sammeln Sie aktuelle Risikoanalysen, Kontrollpläne, Vorfallsergebnisse und relevante Schulungsnachweise.
- Bereiten Sie ein konkretes Entscheidungs-PM mit identifizierten Optionen und Budget vor.
- Prüfen Sie, welche Schutzmaßnahmen rechtlich obligatorisch sind und welche Bewertungen noch ausstehen.
- Lassen Sie das zuständige Management die tatsächliche Entscheidung gemäß der Ordnung der Organisation treffen.
- Registrieren Sie Entscheidungen, Ressourcen, Verantwortliche, Abweichungen und Unterlagen mit eindeutigen IDs.
- Verfolgen Sie die Umsetzung und tatsächliche Wirkung gemäß den anwendbaren Anforderungen und internen Abläufen.
- Überprüfen Sie bei geänderter Risikolage, schwerwiegenderem Vorfall, Lieferantenmangel oder neuen Regelwerken erneut.
Aktuelle Gesetzgebung und ein wichtiger Sektorsonderfall
Das Cybersicherheitsgesetz (2025:1506) gilt seit dem 15. Januar 2026. Kapitel 2, Abschnitt 3 des Gesetzes regelt angemessene und proportionale technische, betriebliche und organisatorische Sicherheitsmaßnahmen, und Kapitel 2, Abschnitt 4 die Schulung des Managements. Artikel 20 der NIS2-Richtlinie bietet den unionsrechtlichen Hintergrund für die Genehmigung und Überwachung durch das Management, aber die tatsächliche schwedische Anwendung muss anhand des schwedischen Rechts und der Vorschriften des jeweiligen Sektors bewertet werden.
MCF/NCSC 2026:11 gilt seit dem 1. Oktober 2026. Gemäß Kapitel 3, Abschnitt 4 muss das Management die Umsetzung von Maßnahmen genehmigen und überwachen, wenn die Bestimmung anwendbar ist, und gegebenenfalls mindestens einmal jährlich informiert werden. Kapitel 3, Abschnitte 12–13 behandeln unter anderem Risikokriterien und Maßnahmenpläne. Die Bestimmung über die Festlegung bestimmter Risikoakzeptanzkriterien durch das Management im Zusammenhang mit Kapitel 3, Abschnitt 4 findet sich unter den allgemeinen Empfehlungen, die einen anderen Rechtsstatus als verbindliche Vorschriften haben.
Beachten Sie die Sektorausnahme in MCF/NCSC 2026:11, Kapitel 1, Abschnitt 1: Für Betreiber, die ausschließlich bestimmte aufgeführte Sektorenaktivitäten ausüben, darunter digitale Infrastruktur, digitale Anbieter und die Verwaltung von IT-Dienstleistungen zwischen Unternehmen, gilt nur die Bestimmung über die Schulung des Managements in Kapitel 2, Abschnitt 1 dieser Vorschriften. Andere Sektorenregeln und EU-Durchführungsverordnungen können weiterhin gelten. Man darf also nicht automatisch MCF/NCSC Kapitel 3, Abschnitt 4 auf alle NIS2-Aktivitäten anwenden.
Die Leitlinie der Behörde zur Rolle des Managements beschreibt, wie sich das zuständige Managementorgan beispielsweise bei Aktiengesellschaften, Behörden, Gemeinden und Regionen unterscheidet. Es gibt nicht das eine gesetzlich festgelegte Protokollformat, das für alle Betriebsformen geeignet ist. Verwenden Sie das Protokoll der Vorlage als anpassbare Unterstützung und prüfen Sie Ihre eigenen Entscheidungsregeln.
Unterschied zu den bestehenden NIS2-Produkten von Mallbutiken
Das allgemeine NIS2-Paket bietet umfassende Cybersicherheitsvorlagen. Bei diesem Spezialprodukt geht es stattdessen um die **Entscheidungs- und Nachfolgespuren des Vorstands oder Managements**, insbesondere darum, wie eine Maßnahme tatsächlich beschlossen, finanziert und erneut geprüft wird. Schulungs- und Vorfallspakete sind separate Funktionen, die parallel benötigt werden können.
Häufig gestellte Fragen
Verlangt das Gesetz genau diese Art von Vorstandsprotokoll?
Nein. Entscheidend ist, dass das rechtlich zuständige Management die anwendbaren Anforderungen erfüllt. Das Protokoll der Vorlage ist eine praktische Möglichkeit, eine Entscheidung zu dokumentieren, und muss an die eigenen formalen Regeln der Organisation angepasst werden.
Können wir ein Risiko genehmigen, anstatt eine obligatorische Maßnahme durchzuführen?
Nein. Eine interne Risikoakzeptanzentscheidung ist keine Ausnahme vom Cybersicherheitsgesetz oder anderen verbindlichen Anforderungen. Wenn eine zwingende Maßnahme fehlt, muss dies als Maßnahmen-/Eskalationsbedarf dokumentiert werden.
Gilt die Anforderung an mindestens jährliche Managementinformationen für alle NIS2-Unternehmen?
Nicht als allgemeine Aussage auf Basis von MCF/NCSC 2026:11. Prüfen Sie den Anwendungsbereich der Vorschrift, einschließlich Kapitel 1, Abschnitt 1, und andere sektorspezifische Regeln.
Ist dies eine NIS2-Zertifizierung?
Nein. Weder Dokumente, ausgefüllte Protokolle noch Excel-Berechnungen stellen eine Zertifizierung oder einen Nachweis vollständiger Einhaltung dar.
Sind die PDF-Dateien digital ausfüllbar?
Nein. Die PDF-Dateien sind durchsuchbare und druckbare Referenzen. Füllen Sie die Word-/Excel-Dateien für die digitale Bearbeitung aus.
Sind alle fünf Arbeitsvorlagen auf Englisch verfügbar?
Nein. Die fünf Arbeitsvorlagen und Excel sind auf Schwedisch. Ein Englischer Benutzerleitfaden erklärt den Arbeitsablauf und die Begriffe auf Englisch.
Quellen, Prüfungsniveau und Version
Offizielle Quellen: Schwedisches Parlament, MCF/NCSC – MCF/NCSC 2026:11, MCF/NCSC – Managementleitlinie und NIS2-Richtlinie.
Produktversion 1.0 – 12. November 2026. KI-unterstützte juristische Quellprüfung und Datei-QA durchgeführt. Keine unabhängige externe juristische Prüfung, Sicherheitsaudit, Behördenbestätigung oder Garantie für die Einhaltung gesetzlicher Vorschriften. Die digitale Kunden-ZIP muss vor einer eventuellen zukünftigen Veröffentlichung mit der Downloadfunktion verknüpft werden; die Verknüpfung und die Vertriebskanäle werden in diesem Entwurf nicht aktiviert.