Svenska Dokumentmallar
NIS2 MFA in der OT 2026 – Lieferantenzugang, Notfallzugang und Kontrollprotokoll | Word/PDF/Excel
NIS2 MFA in der OT 2026 – Lieferantenzugang, Notfallzugang und Kontrollprotokoll | Word/PDF/Excel
- Dateiformat
- DOCX, PDF, XLSX
- Dokumentensprache
- Fünf schwedische Arbeitsvorlagen + schwedische Benutzeranleitung englische Benutzeranleitung für schwedische Vorlagen und schwedisches Excel-Register
- Anzahl der Dateien
- 7
Digitaler Download. Es wird kein physisches Produkt versendet.
Verfügbarkeit für Abholungen konnte nicht geladen werden
Über die Dokumentvorlage
Haben Sie Systemadministratoren, externe Servicetechniker oder Reservekonten, die auf die Produktionsumgebung zugreifen können? Die neuen schwedischen Vorschriften machen es wichtig, darlegen zu können, wo MFA erforderlich ist, wo sie verifiziert wurde und was passiert, wenn ein Zugriffsverlauf die Prüfung nicht besteht. Dieses spezialisierte Word-/PDF-/Excel-Paket hilft Unternehmen, MFA für IT-/OT-Bereiche, Fernzugang für Lieferanten, Kontenlebenszyklus, sicheren Notfallzugang, Abweichungen und Nachkontrollen zu dokumentieren.
Aktuelles Regelwerk: Das Cybersicherheitsgesetz (2025:1506) trat am 15. Januar 2026 in Kraft. MCFFS 2026:11 gilt seit dem 1. Oktober 2026 und enthält spezifische Verpflichtungen in Kapitel 4, §§ 14–17, mit einer besonderen MFA-Anforderung in § 17. Eine unternehmensinterne Risikoakzeptanz ersetzt keine verbindliche Vorschrift.
Inhalt des Pakets
01 Anwendungsbereich und MFA-Anforderungen – IT, OT, Administration und externes Netzwerk. 02 Privilegierte Konten und Lieferantenzugang. 03 Notfallzugang und kontrollierter Reserveprozess. 04 MFA-Mangel, Korrektur und eventuelle Frage nach einer behördlichen Ausnahme. 05 MFA-Akzeptanztest, Nachweis und Nachkontrolle. 06 Schwedische Benutzeranleitung. 07 English User Guide zu den schwedischen Arbeitsvorlagen. Alle sieben Dokumente werden als bearbeitbare Word-Dateien (DOCX) und als durchsuchbare, druckbare PDFs geliefert. 08 Excel-Register mit neun Reitern. Insgesamt 15 Kundendateien: 7 DOCX + 7 PDF + 1 XLSX.
Inhalt der Dateien
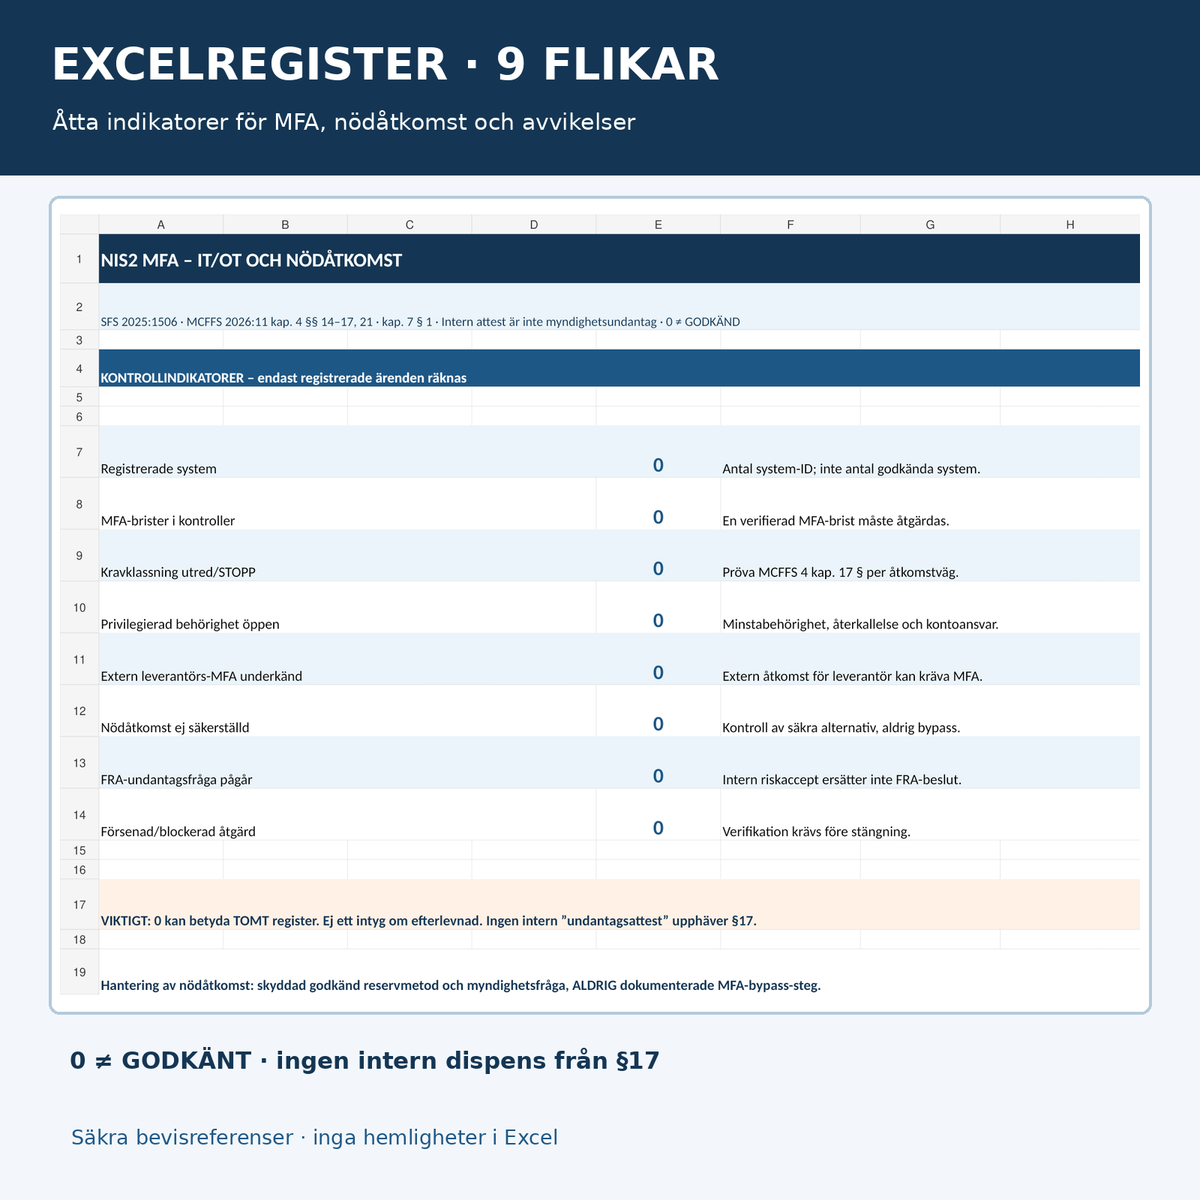
Kontrollmatrix für Kapitel 4, § 17 der Vorschrift, Klassifizierung von Zugriffsverläufen, Register privilegierter Zugriffe, Berechtigungen und Einsatzzeit des Lieferanten, Nachweis der MFA-Konfiguration, Abweichungen, geschützter Notfallprozess, verifizierter erneuter Test, Revisionsspur und Verantwortlicher für Maßnahmen. Jede Arbeitsvorlage enthält spezifische Stoppsignale sowie ein Entscheidungs-/Nachweisprotokoll. Die Excel-Datei enthält Statusauswahl, acht Zähler und eine klare Unterscheidung zwischen interner Maßnahme und formeller FRA-Ausnahmeanfrage.
Wer benötigt das Dokumentenpaket?
Für schwedische Betreiber, die vom Cybersicherheitsgesetz und MCFFS 2026:11 betroffen sind, insbesondere Energie, Wasser, Industrie, Transport, Gesundheitswesen, digitale Infrastruktur und andere Organisationen mit IT-/OT-Bereichen. Auch Sicherheitsverantwortliche des Unternehmens, Systeminhaber, IT-/OT-Administratoren, IAM-/PAM-Funktionen, Betriebslieferanten und die interne Revision können die Dokumentationsstruktur nutzen. Nicht alle Unternehmen fallen unter die NIS2-Regeln; die Anwendbarkeit muss zunächst geprüft werden.
Wichtige sektorale Abgrenzung (MCFFS 2026:11, Kapitel 1 § 1): Für Betreiber, die ausschließlich in den Bereichen digitale Infrastruktur, digitale Anbieter, B2B-IKT-Dienstemanagement, Post- und Kurierdienste oder Raumfahrt tätig sind, gilt aus dieser konkreten Vorschrift nur Kapitel 2 § 1 zur Schulung der Leitung. Andere Pflichten können weiterhin bestehen. Prüfen Sie sämtliche tatsächlichen Sektoraktivitäten, bevor Sie die MFA-Kontrollen des Pakets als verbindliche Pflichtliste verwenden.
Datei für Datei – der Arbeitsablauf
| Dokument | Praktische Funktion | Format |
|---|---|---|
| 01 Anwendbarkeit und MFA-Anforderungen | Prüfung des Anwendungsbereichs des Gesetzes, der Produktionsumgebung, der IT-/OT-Administration, geschützter Informationen und des externen Zugangs. | SV Word + durchsuchbare PDF |
| 02 Privilegien und Lieferanten | Grundlage für restriktive Systemadministration, eingeschränkte Lieferantenrechte, Kontenlebenszyklus und Nachweis-ID. | SV Word + PDF |
| 03 Notfallzugang | Dokumentation eines vorab verifizierten und kontrollierten Reserveprozesses ohne Anweisungen zur Umgehung der MFA. | SV Word + PDF |
| 04 Mangel und Ausnahmeanfrage | Registrierung unzureichender MFA, Korrektur, verantwortliche Funktion und eventuelle separate formelle Anfrage an die FRA. | SV Word + PDF |
| 05 Akzeptanz und erneuter Test | Planung genehmigter Kontrolltests, Logspuren und Verifizierung ohne Testen in einer echten OT-Umgebung ohne Berechtigung. | SV Word + PDF |
| 06 Schwedische Benutzeranleitung | Schritt für Schritt, Rechtsquellen und sechs illustrative Kontrollszenarien. | SV Word + PDF |
| 07 English User Guide | Englische Anweisungen für die fünf schwedischen Arbeitsvorlagen. Die Arbeitsvorlagen sind nicht ins Englische übersetzt. | EN Word + PDF |
| 08 Excel-Register | Neun Reiter: Systeme, MFA-Anforderungen, Privilegien, Lieferanten, Notfallzugang, Abweichungen, Maßnahmen, Übersicht und Anweisungen. | SV XLSX |
Excel: neun Reiter und acht Kontrollindikatoren
Systeme, MFA-Anforderungen, Privilegien, Lieferanten, Notfallzugang, Abweichungen, Maßnahmen, Übersicht und Lese mich. Die formelbasierte Zusammenstellung zeigt unter anderem registrierte Systeme, nicht bestandene MFA-Kontrollen, offene Anforderungsklassifizierungen, Mängel bei Privilegien, nicht bestandenen Lieferantenzugang, unzureichenden Notfallprozess, laufende FRA-Anfragen und verspätete oder blockierte Maßnahmen.
Formeln, Statuslisten und neun Reiter wurden durch synthetische Szenariotests verifiziert. Die Testaufgaben wurden aus der Kundenversion entfernt. Eine Null in einer leeren Übersicht bedeutet nicht, dass die Organisation die Regeln erfüllt.
Was verlangt die schwedische Regulierung?
Cybersicherheitsgesetz (2025:1506), Kapitel 2, § 3 enthält Anforderungen an angemessene und proportionale Sicherheitsmaßnahmen auf Basis einer umfassenden Risikoanalyse, zu denen unter anderem Zugriffskontrolle und Authentifizierung gehören. Lesen Sie das Gesetz beim schwedischen Parlament.
MCFFS 2026:11, Kapitel 4, § 17 enthält spezifische Anforderungen an MFA für den Zugriff auf IT-Bereiche mit Informationen, die einen erweiterten Schutz benötigen, für systemadministrativen Zugriff auf IT- und OT-Bereiche in der Produktionsumgebung sowie für den Zugriff von Personal und Lieferanten auf die digitale Umgebung über externe Netzwerke. Der Bedarf an MFA auch für anderen Zugriff muss identifiziert und behandelt werden.
Kapitel 4, §§ 14–16 behandelt den Lebenszyklus von Identitäten, die Sperrung von nicht mehr bestehendem Zugriff, restriktive Administratorenrechte und die Trennung von Authentifizierungsdaten für Produktions- und Testumgebungen. Kapitel 4, §§ 20–21 behandelt Sicherheitsüberwachung und Protokollierung. Lesen Sie MCFFS 2026:11 in seiner Gesamtheit.
Wichtig zu Ausnahmen: Gemäß Kapitel 7, § 1 MCFFS 2026:11 kann die schwedische Radiowelle (FRA) in Einzelfällen und bei besonderen Gründen Ausnahmen von den Vorschriften gewähren. Das ist nicht dasselbe, als ob ein Unternehmen selbst einen MFA-Bypass genehmigen oder eine Vorschrift durch eine unterzeichnete Risikoakzeptanz ersetzen könnte.
Die Artikel 21.2 i–j der NIS2-Richtlinie sind der relevante EU-rechtliche Hintergrund zu Zugriffskontrolle und Multi-Faktor-/kontinuierlicher Authentifizierung, wo angemessen. Die schwedischen Vorschriften müssen dennoch direkt geprüft werden. Lesen Sie Richtlinie (EU) 2022/2555 und die Vorschriftensammlung des NCSC.
So wird das Paket verwendet
- Prüfen Sie, ob die Organisation und das System vom Cybersicherheitsgesetz sowie eventuellen Sektorenregeln betroffen sind.
- Kartieren Sie die betroffenen IT-/OT-Bereiche und identifizieren Sie jeden Zugriffsverlauf, der gemäß Kapitel 4, § 17 kontrolliert werden muss.
- Prüfen Sie Admin- und Lieferantenkonten, Berechtigungszeitraum, Identitätsbeendigung und Nachweisdokumentation.
- Verifizieren Sie technische MFA in einem genehmigten Testprozess und dokumentieren Sie nur sichere Nachweisreferenzen.
- Untersuchen und beheben Sie Mängel. Führen Sie eine separate rechtliche Prüfung durch, wenn eine formelle behördliche Ausnahmeanfrage relevant wird.
- Dokumentieren Sie einen Notfallzugang, der die relevanten Anforderungen erfüllt – ohne sensible Zugangsdaten in den Vorlagen.
- Folgen Sie mit erneuter Prüfung und den acht Statusindikatoren des Excel-Registers nach.
Häufig gestellte Fragen
Ist MFA für Administratoren in der Produktions-OT immer obligatorisch?
MCFFS 2026:11, Kapitel 4, § 17 verlangt MFA für systemadministrativen Zugriff auf OT-Bereiche in der Produktionsumgebung bei Betreibern, die von der Vorschrift betroffen sind. Prüfen Sie die tatsächliche Anwendung und eventuelle besondere behördliche Handhabung.
Reicht MFA auf der VPN-Verbindung aus?
Nicht unbedingt. Sowohl externer Zugriff als auch systemadministrativer Zugriff fallen unter Regeln, die basierend auf dem jeweiligen tatsächlichen Zugriffsverlauf geprüft werden müssen.
Können wir eine interne MFA-Ausnahme in Excel genehmigen?
Nein. Eine interne Risikoentscheidung hebt keine obligatorischen Anforderungen auf. Eine eventuelle Ausnahme gemäß Kapitel 7, § 1 muss von der FRA unter ihren rechtlichen Voraussetzungen behandelt werden.
Enthalten die Dateien Passwörter, MFA-Backup-Codes oder einen technischen Bypass?
Nein. Die Vorlage ist für die Dokumentation von berechtigtem Zugriff und sicheren Nachweisreferenzen konzipiert, nicht um Schutzmaßnahmen preiszugeben oder zu umgehen.
Ist dies ein fertiger Behördenantrag an die FRA?
Nein. Dokument 04 ist eine interne Korrektur- und Bewertungs-Vorlage, kein offizielles Antragsformular oder eine Behördenentscheidung.
Kann Excel technisch kontrollieren, ob MFA funktioniert?
Nein. Excel zeigt manuell registrierte Status an. Die tatsächliche technische Kontrolle muss von berechtigtem Personal in einer genehmigten Umgebung durchgeführt werden.
Sind die PDF-Dateien ausfüllbar?
Die PDF-Dateien sind durchsuchbar und druckbar, aber keine interaktiven Formulare. Bearbeiten Sie die Word- und Excel-Originale.
Sind die Vorlagen auf Englisch enthalten?
Die fünf Arbeitsvorlagen und Excel sind auf Schwedisch. English User Guide erklärt, wie die Dateien verwendet werden.
Verwandte Dokumentenvorlagen
NIS2 Vorlagenpaket – Cybersicherheitsgesetz für breitere übergreifende Steuerung. Berechtigungsrevision und Zugriffsüberprüfung für allgemeine Zugriffskontrolle. NIS2 – Lieferanten-Cybersicherheitszertifikat für breite Lieferantenüberwachung. Dieses Produkt ist schmaler: verbindliche MFA-Anforderungen in IT/OT, tatsächlicher Lieferantenzugang und kontrollierter Notfallprozess.
Version und rechtliche Transparenz
Version 1.0 · 12. November 2026 · Schweden. KI-assistierte Quellenkontrolle gegenüber SFS 2025:1506, MCFFS 2026:11, der EU-NIS2-Richtlinie sowie den Behördeninformationen von NCSC/FRA. Keine externe juristische Prüfung, keine echte IT-/OT-Sicherheitsprüfung, keine behördliche Ausnahme, keine IAM-Revision oder offizielle Zertifizierung wurde durchgeführt. Der einzelne Betrieb ist für die rechtliche und technische Anwendung sowie die sichere Handhabung von Nachweisen verantwortlich. Das Produkt ist in Shopify aktiv und die ZIP-Datei ist mit Digital Products verknüpft. Ein unabhängiger Testkauf und der Kundendownload wurden noch nicht überprüft.