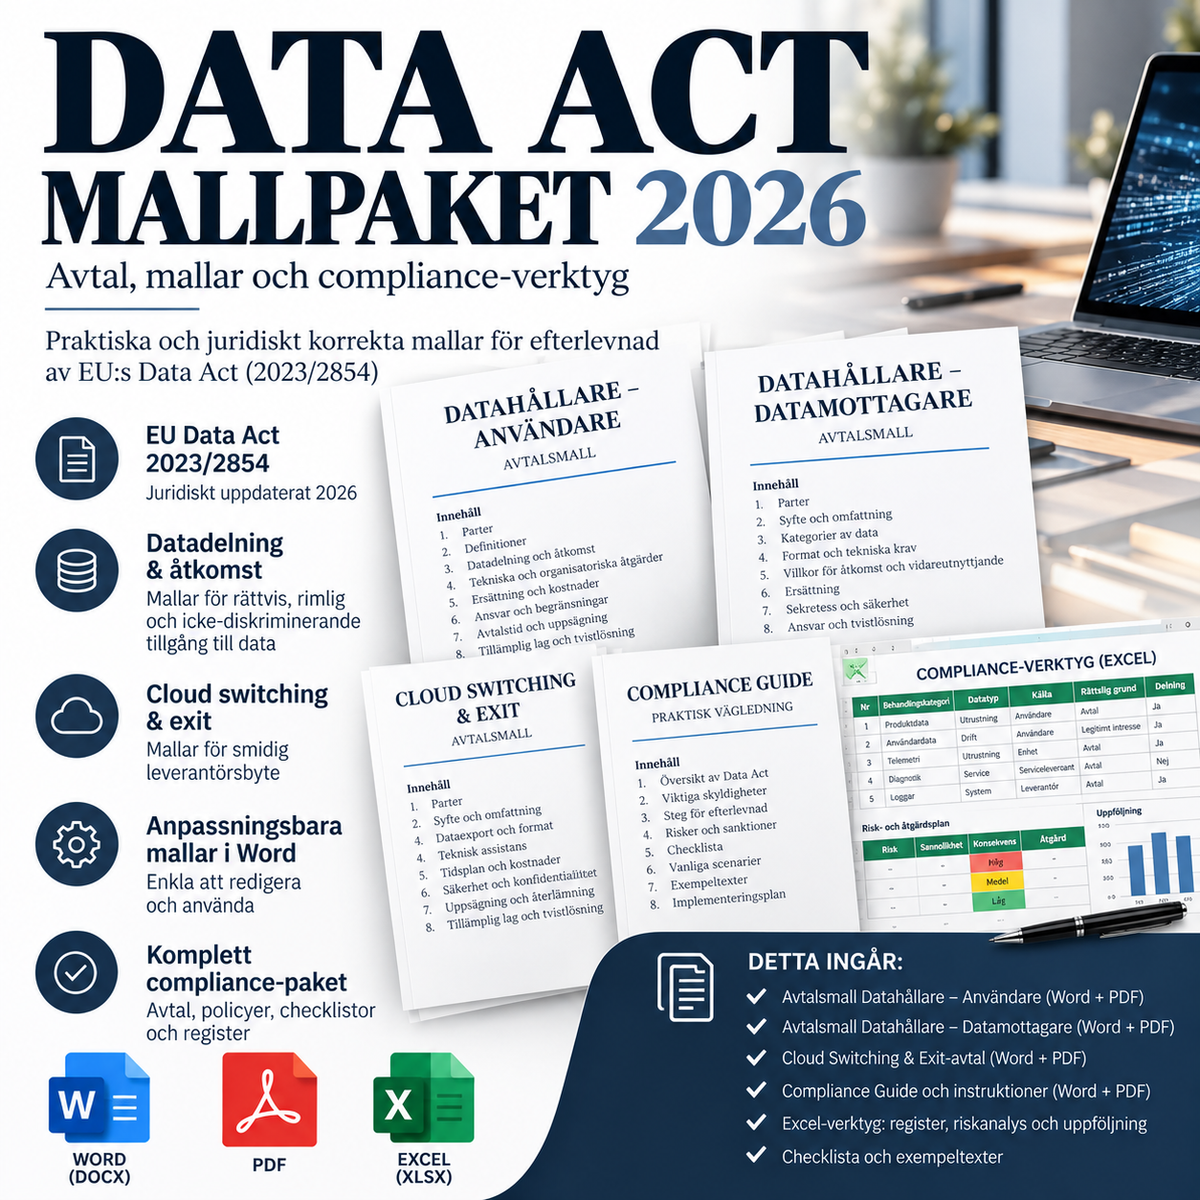
Sobre la plantilla de documento
Paquete de plantillas de la Ley de Datos (Data Act) 2026: contratos, intercambio de datos y cambio de nube
Un paquete completo de cumplimiento para empresas afectadas por la Ley de Datos de la UE (Reglamento (UE) 2023/2854). El paquete está diseñado para empresas suecas que trabajan con productos conectados, servicios digitales relacionados, intercambio de datos, acceso de terceros o servicios de procesamiento de datos como nube, SaaS, PaaS e IaaS.
La Ley de Datos comenzó a aplicarse el 12 de septiembre de 2025. A partir del 12 de septiembre de 2026, se aplicarán además los requisitos específicos de diseño del artículo 3.1 para productos conectados y servicios relacionados comercializados después de esta fecha. El paquete está actualizado y revisado legalmente a fecha de 2 de octubre de 2026.
Contenido incluido: 9 archivos
- Poseedor de datos – Usuario, plantilla de contrato en Word (DOCX)
- Poseedor de datos – Usuario, PDF
- Poseedor de datos – Receptor de datos, plantilla de contrato en Word (DOCX)
- Poseedor de datos – Receptor de datos, PDF
- Anexo de cambio de nube y salida (Cloud Switching & Exit Addendum), Word (DOCX)
- Anexo de cambio de nube y salida, PDF
- Guía de cumplimiento de la Ley de Datos y Lista de verificación 2026, Word (DOCX)
- Guía de cumplimiento de la Ley de Datos y Lista de verificación 2026, PDF
- Cumplimiento de la Ley de Datos 2026 – Herramienta de Excel con registro, seguimiento y control
1. Contrato entre poseedor de datos y usuario
La primera plantilla de contrato está destinada a la relación entre quien posee datos fácilmente accesibles de un producto conectado o servicio relacionado y el usuario que tiene derechos según la Ley de Datos. La plantilla regula, entre otras cosas:
- datos del producto y datos del servicio relacionado
- catálogo de datos, metadatos y formatos técnicos
- acceso directo e indirecto
- API, funciones de exportación y otras interfaces
- acceso gratuito para el usuario donde la Ley de Datos lo exija
- uso de datos no personales por parte del poseedor de datos
- derecho del usuario a solicitar el intercambio con terceros
- datos personales y la relación con el RGPD
- secretos comerciales y medidas de protección
- restricciones de seguridad
- uso competitivo prohibido de los datos
- incidentes, cambios y terminación del contrato
2. Contrato entre poseedor de datos y receptor de datos
La segunda plantilla de contrato se utiliza cuando un usuario solicita que un poseedor de datos ponga datos a disposición de un tercero externo. Es especialmente relevante para empresas que crean servicios basados en datos de IoT, automoción, maquinaria, energía, industria u otros datos de productos.
La plantilla contiene, entre otros, términos sobre las instrucciones del usuario, calidad de los datos, entrega técnica, uso permitido, intercambio posterior, compensación, secretos comerciales, datos personales, seguridad y condiciones no discriminatorias.
Compensación razonable y la regla PYME
Cuando el artículo 9 de la Ley de Datos es aplicable, la compensación por poner los datos a disposición entre empresas debe ser no discriminatoria y razonable. El paquete incluye un anexo de compensación específico donde se pueden documentar los costes de formato, transmisión electrónica y almacenamiento, entre otros.
Si el receptor de datos es una PYME o una organización de investigación sin ánimo de lucro cualificada, la compensación puede verse especialmente limitada según el artículo 9.4. Por ello, la plantilla contiene campos específicos para el estado de PYME y la base de costes.
3. Anexo de cambio de nube y salida (Cloud Switching & Exit Addendum)
La parte de la nube está diseñada para contratos de servicios de procesamiento de datos donde se aplican las reglas de la Ley de Datos sobre el cambio de proveedor. Puede utilizarse como anexo a contratos de, por ejemplo, SaaS, PaaS o IaaS, y regula, entre otras cosas:
- cambio a otro proveedor
- portabilidad a una infraestructura TIC local
- datos y activos digitales exportables
- plazo de preaviso para iniciar el cambio
- periodo de transición
- asistencia técnica razonable
- continuidad operativa
- seguridad durante la transferencia
- API y formatos de exportación
- periodo de recuperación de datos
- borrado definitivo
- cargos por cambio y la transición a 2027
- información sobre el acceso gubernamental internacional a datos no personales
Fechas importantes para la nube
La Ley de Datos exige, entre otras cosas, que los contratos de nube relevantes describan claramente el proceso de cambio. El plazo máximo de preaviso para iniciar el proceso de cambio normalmente no puede exceder los dos meses, y el periodo de transición máximo obligatorio es normalmente de 30 días naturales. Además, el cliente debe disponer de un periodo de recuperación de datos de al menos 30 días naturales tras el periodo de transición donde las reglas sean aplicables.
A partir del 12 de enero de 2027, los cargos por cambio deberán ser completamente eliminados según el artículo 29. Hasta entonces, solo se podrán aplicar cargos reducidos dentro de las limitaciones establecidas por la Ley de Datos.
4. Guía de cumplimiento 2026
La guía ayuda a la empresa a determinar dónde afecta la Ley de Datos a la organización y cómo puede estructurarse la implementación. Incluye, entre otras cosas:
- prueba de alcance para roles y actividades
- fechas clave
- mapeo de productos y servicios
- mapeo de datos
- requisitos de diseño del artículo 3
- acceso de usuario e intercambio con terceros
- secretos comerciales
- compensación en B2B
- condiciones de datos impuestas unilateralmente de forma injusta
- cambio de nube
- legislación complementaria sueca y estado actual
- lista de verificación de implementación
- fuentes legales y orientación de la Comisión Europea
5. Herramienta de Excel para la implementación práctica
El archivo de Excel está construido como una herramienta de trabajo, no solo como una tabla vacía. Contiene hojas separadas para:
- Alcance (Scope) – evaluación de roles y aplicabilidad
- Productos – productos conectados y servicios relacionados
- Catálogo de datos – datos de producto, datos de servicio, formatos, metadatos y acceso
- Solicitudes – registro de solicitudes de usuarios y terceros
- Receptores – receptores de datos, compensación y medidas de protección
- Cambio de nube – control de plazos de preaviso, transición, exportación y borrado
- Revisión de contratos – control de riesgo de condiciones injustas según el artículo 13
- Medidas – plan de cumplimiento con responsables, prioridades y fechas límite
- Fuentes – fuentes primarias de la UE y estado de la legislación sueca
La página de inicio calcula automáticamente, entre otras cosas, el número de productos mapeados, solicitudes de acceso pendientes, receptores de datos activos, servicios en la nube con necesidades de medidas y medidas de cumplimiento pendientes.
Para productos conectados después del 12 de septiembre de 2026
El artículo 3.1 implica que los productos conectados relevantes y los servicios relacionados comercializados después del 12 de septiembre de 2026 deberán diseñarse de forma que los datos del producto y del servicio relacionado, incluidos los metadatos relevantes, sean por defecto fácilmente accesibles, seguros, gratuitos, integrales, estructurados, de uso común, legibles por máquina y, donde sea relevante y técnicamente posible, directamente accesibles para el usuario.
Esto significa que la Ley de Datos no es solo una cuestión jurídica contractual. Para muchas empresas, es también una cuestión de arquitectura de producto, diseño de API, metadatos, portales de usuario y flujos de datos internos.
Secretos comerciales
La Ley de Datos no implica que los secretos comerciales deban revelarse automáticamente sin protección, pero tampoco constituyen una excepción general al acceso a datos. Por ello, el paquete contiene cláusulas para medidas de protección técnicas y organizativas proporcionales, documentación y gestión específica de situaciones en las que el poseedor de datos necesite retener, suspender o, en casos excepcionales, denegar el acceso según las condiciones de la Ley de Datos.
Condiciones de datos injustas entre empresas
El capítulo IV contiene reglas específicas sobre condiciones B2B impuestas unilateralmente relativas al acceso a datos, uso de datos, responsabilidad y recursos legales. Ciertas condiciones pueden ser directamente injustas o presumirse como tales. Por ello, la herramienta de cumplimiento contiene una pestaña específica de revisión de contratos.
Condiciones modelo de la Comisión Europea
La Comisión Europea ha publicado condiciones modelo no vinculantes para el acceso y uso de datos, así como cláusulas estándar para contratos de computación en la nube. Las plantillas de este paquete son documentos suecos diseñados de forma independiente que se basan en los requisitos vinculantes de la Ley de Datos y utilizan la orientación de la Comisión como apoyo. No son una copia literal de los modelos de la Comisión.
Estado en Suecia 2026
La Ley de Datos es un reglamento de la UE y es directamente aplicable. Suecia trabaja simultáneamente en normas complementarias sobre, entre otros, autoridades competentes, sanciones y resolución de disputas. El informe SOU 2025:118 ha propuesto legislación sueca complementaria y a la Autoridad de Correos y Telecomunicaciones (PTS) como autoridad competente. En la fecha de revisión del producto, la cadena legislativa sueca sigue marcada como en proceso, lo cual se tiene en cuenta en la guía.
Base legal
- Reglamento (UE) 2023/2854 del Parlamento Europeo y del Consejo (Ley de Datos)
- RGPD – Reglamento (UE) 2016/679, donde se tratan datos personales
- legislación sueca aplicable sobre contratos y secretos comerciales
- Preguntas frecuentes y material de implementación de la Ley de Datos de la Comisión Europea
- Material MCT/SCC no vinculante de la Comisión Europea
Adecuado, entre otros, para
- Empresas de IoT y hardware
- Empresas industriales y de maquinaria
- Servicios de automoción y movilidad
- Soluciones de energía y redes inteligentes
- Proveedores de SaaS, PaaS e IaaS
- Integradores de sistemas
- Servicios de datos y análisis
- Empresas que reciben datos de productos a petición del cliente
- Funciones legales, de cumplimiento y de TI
Importante saber
La Ley de Datos depende técnica y contractualmente de los productos, flujos de datos, roles y arquitectura de sistemas reales de la empresa. Por lo tanto, las plantillas deben adaptarse siempre. El paquete no sustituye el asesoramiento jurídico individual en situaciones complejas, transfronterizas o contenciosas.
Formato: Word (DOCX) + PDF + Excel (XLSX)
Idioma: Sueco
Jurisdicción: Suecia / UE
Número de archivos: 9
Versión: 1.0 – 2026-10-02