Sobre la plantilla de documento
Paquete de plantillas DORA para contratos y cumplimiento de proveedores TIC 2026
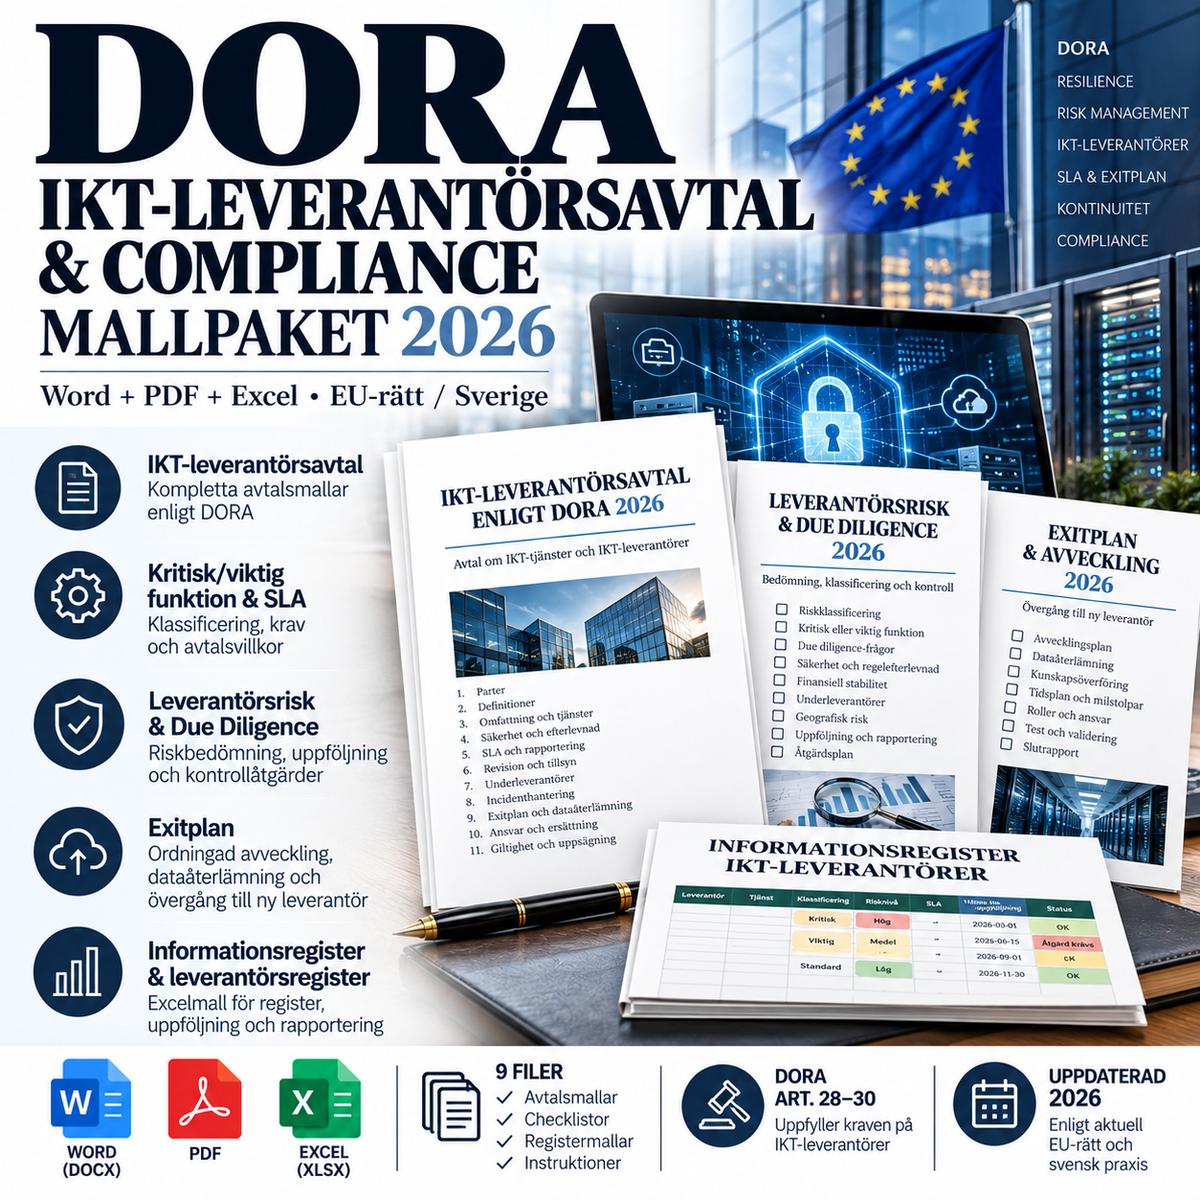
Un paquete DORA completo para empresas financieras que necesitan regular, evaluar y realizar el seguimiento de proveedores externos de TIC conforme al Reglamento (UE) 2022/2554. El paquete combina plantillas de contratos, evaluación de riesgos, plan de salida y un registro práctico en Excel para proveedores, contratos, cadenas de subcontratación, funciones críticas/importantes y medidas DORA.
DORA comenzó a aplicarse el 17 de enero de 2025 y establece, entre otras cosas, requisitos sobre la gestión del riesgo de terceros en el ámbito de las TIC, registros de información, cláusulas contractuales, riesgo de concentración, diligencia debida, subcontratistas y estrategias de salida. El paquete de plantillas ha sido revisado legalmente a fecha de 3 de octubre de 2026 y también tiene en cuenta las normas técnicas complementarias de 2024–2025.
Contenido incluido – 9 archivos
- Contrato para proveedores TIC / Anexo contractual DORA 2026 – Word + PDF
- Anexo para funciones críticas/importantes y SLA – Word + PDF
- Riesgo del proveedor y diligencia debida – Word + PDF
- Plan de salida DORA para servicios TIC – Word + PDF
- Registro de proveedores TIC, herramientas de riesgo y salida DORA – Excel (XLSX)
Contrato para proveedores TIC DORA
La plantilla principal está diseñada como un anexo a un contrato existente de TIC, SaaS, nube, operaciones o externalización. Cubre los requisitos contractuales clave según el artículo 30 de DORA, incluyendo:
- descripción completa de funciones y servicios TIC
- clasificación de funciones críticas o importantes
- ubicaciones de servicios y almacenamiento de datos
- disponibilidad, autenticidad, integridad y confidencialidad
- acceso, recuperación y devolución de datos
- niveles de servicio y SLA
- soporte ante incidentes y notificación regulatoria
- cooperación con autoridades competentes y de resolución
- cadenas de subcontratación y cambios sustanciales
- derechos de auditoría, inspección y acceso
- continuidad, seguridad y pruebas
- resolución, servicios de transición y salida
- información para el registro de información
Para funciones críticas e importantes
Cuando un servicio TIC respalda una función crítica o importante, se aplican requisitos DORA reforzados. El anexo de SLA separado incluye campos para objetivos cualitativos y cuantitativos medibles, RTO/RPO, niveles de incidencia, pruebas de continuidad, plan de auditoría, subcontratistas y requisitos de notificación.
Subcontratistas – actualizado con el Reglamento (UE) 2025/532
El paquete de plantillas tiene en cuenta el Reglamento Delegado (UE) 2025/532 de la Comisión sobre subcontratación de servicios TIC que respalden funciones críticas o importantes. Por ello, la sección contractual incluye, entre otros:
- qué servicios TIC pueden ser subcontratados
- responsabilidad del proveedor sobre los subcontratistas
- requisitos de supervisión continua y reporte
- ubicaciones de servicios y almacenamiento de datos de subcontratistas
- traslado de derechos de seguridad, continuidad, auditoría y acceso
- notificación previa sobre cambios sustanciales
- proceso de objeción y derecho de resolución en situaciones pertinentes
Riesgo del proveedor y diligencia debida
La plantilla de riesgo independiente apoya la evaluación previa al contrato y ante cambios importantes. Cubre, entre otros, reputación comercial, estabilidad financiera, seguridad de la información, BCP/DR, gestión de incidentes, protección de datos, cooperación regulatoria, aseguramiento, gestión de subcontratistas, riesgo de concentración, sustituibilidad, tercer país, insolvencia y riesgo geopolítico.
Riesgo de concentración y sustituibilidad
DORA exige que las empresas financieras evalúen las dependencias de proveedores que no pueden ser fácilmente reemplazados y las situaciones donde se concentran varios acuerdos críticos o importantes en los mismos proveedores o en proveedores vinculados. Por ello, el paquete incluye campos específicos para bloqueo técnico (vendor lock-in), infraestructura en la nube subyacente compartida, proveedor alternativo, tiempo de migración y costes de cambio.
Plan de salida DORA
Para servicios TIC que respaldan funciones críticas o importantes, las estrategias de salida deben estar documentadas y ser comprobables. El plan de salida incluye:
- desencadenantes de salida (triggers)
- migración a un nuevo proveedor o insourcing
- inventario de datos y activos
- formato de exportación y validación
- transferencia de conocimientos
- periodo de transición y servicios de transición
- operación en paralelo y corte (cut-over)
- borrado seguro y certificados de borrado
- riesgos durante la salida
- simulacros (tabletop) y pruebas técnicas
Excel – registro de proveedores, riesgo y salida
La herramienta de Excel contiene hojas separadas para:
- registro de contratos
- proveedores TIC
- cadena de subcontratación
- funciones críticas/importantes
- diligencia debida y evaluación de riesgos
- planes de salida y pruebas
- medidas DORA
- mapeo con el registro de información
- fuentes legales
El libro de trabajo está mapeado con partes centrales del Reglamento de Ejecución (UE) 2024/2956, incluyendo B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 y B_07.01. Es un documento de trabajo y registro interno y no debe describirse como un archivo oficial listo para carga directa sin verificación previa con el formato de reporte actual de la autoridad supervisora (Finansinspektionen).
Registro de información DORA
El artículo 28.3 de DORA exige que las entidades financieras mantengan un registro actualizado de todos los acuerdos contractuales de servicios TIC de proveedores externos. El Reglamento de Ejecución (UE) 2024/2956 especifica las plantillas estándar para dicho registro. El paquete ayuda a la organización a recopilar los datos centrales de forma estructurada desde el proceso de selección de proveedores y contratación.
Supervisión sueca
Para las empresas suecas bajo la supervisión de la Finansinspektionen, DORA se complementa con, entre otras, la norma FFFS 2024:20 sobre reporte de incidentes y registros de información. La Finansinspektionen ha declarado explícitamente la implementación de DORA y la resiliencia operativa digital como un área de supervisión.
Base legal
- Reglamento (UE) 2022/2554 – DORA, especialmente los artículos 28–30
- Reglamento Delegado (UE) 2024/1773 de la Comisión
- Reglamento de Ejecución (UE) 2024/2956 de la Comisión
- Reglamento Delegado (UE) 2025/532 de la Comisión
- FFFS 2024:20, en lo que sea aplicable
- RGPD y otra normativa sectorial cuando sea relevante
¿Para quién es este paquete?
- bancos e instituciones de crédito
- entidades de pago y entidades de dinero electrónico
- compañías de seguros y reaseguros
- empresas de inversión y operadores de mercado
- sociedades gestoras de fondos y otras empresas financieras reguladas por DORA
- departamentos de cumplimiento, riesgo, legal, compras y seguridad TI
- proveedores TIC que necesitan negociar anexos DORA con clientes financieros
Observación
La aplicación y proporcionalidad de DORA dependen del tipo de entidad financiera, servicio, función y perfil de riesgo involucrado. Las plantillas son documentos profesionales generales y deben adaptarse al contrato principal, normas sectoriales, estatus regulatorio, arquitectura técnica del servicio y al apetito de riesgo de la entidad financiera. No sustituyen el asesoramiento legal individualizado.
Formato: Word (DOCX) + PDF + Excel (XLSX)
Idioma: Sueco
Jurisdicción: Suecia / UE
Número de archivos: 9
Versión: 1.0 – 03/10/2026