Про шаблон документа
Відповідність маркетплейсу вимогам DSA 2026/2027 – повний пакет 2-в-1 шведською + англійською мовами
Це повний пакет документації з комплаєнсу для онлайн-маркетплейсів та цифрових платформ, яким необхідно структуровано працювати згідно з Законом ЄС про цифрові послуги (DSA), Регламентом (ЄС) 2022/2065. Пакет спеціально розроблений для платформ, які дозволяють споживачам у ЄС укладати дистанційні договори з комерційними торговцями.
Пакет поєднує в собі оцінку застосовності законодавства, відстеження торговців/KYBC, механізм "повідомлення та вжиття заходів" (notice-and-action), обґрунтування рішень, внутрішню систему розгляду скарг, compliance-by-design, аудит лістингів, інформування споживачів відповідно до статті 32 та оперативний реєстр у форматі Excel.
2-в-1: усі сім документів доступні шведською та англійською мовами. Ви отримуєте 14 шаблонів документів, 28 файлів у форматі Word/PDF + 1 реєстр Excel = загалом 29 файлів.
Пакет перевірено на відповідність чинному Закону про цифрові послуги (DSA), актуальним рекомендаціям ЄС та інформації про нагляд від PTS (Швеція). DSA повністю застосовується з 17 лютого 2024 року. Шаблони розроблені для використання протягом 2026/2027 років, проте фактичні зобов'язання завжди залежать від типу послуги, розміру компанії, можливих виключень та того, чи є платформа VLOP/VLOSE (дуже великою онлайн-платформою).
Що входить до пакету
| Документ | Шведська | Англійська | Мета |
|---|---|---|---|
| План комплаєнсу та оцінка застосовності | Так | Yes | Класифікація послуг, виключення для мікро-/малого бізнесу, статус VLOP, відповідальність та "ворота випуску" (release gate). |
| Відстеження торговців / Trader Traceability & KYBC | Так | Yes | Стаття 30: онбординг, перевірка реєстрів, ID, платіжні рахунки та самосертифікація. |
| Notice & Action + Обґрунтування рішень | Так | Yes | Статті 16–17: повідомлення про незаконний контент, обробка, рішення про модерацію та обґрунтування. |
| Внутрішня система скарг та правовий захист | Так | Yes | Статті 20–21: 6-місячне вікно, перегляд рішень та позасудове врегулювання спорів. |
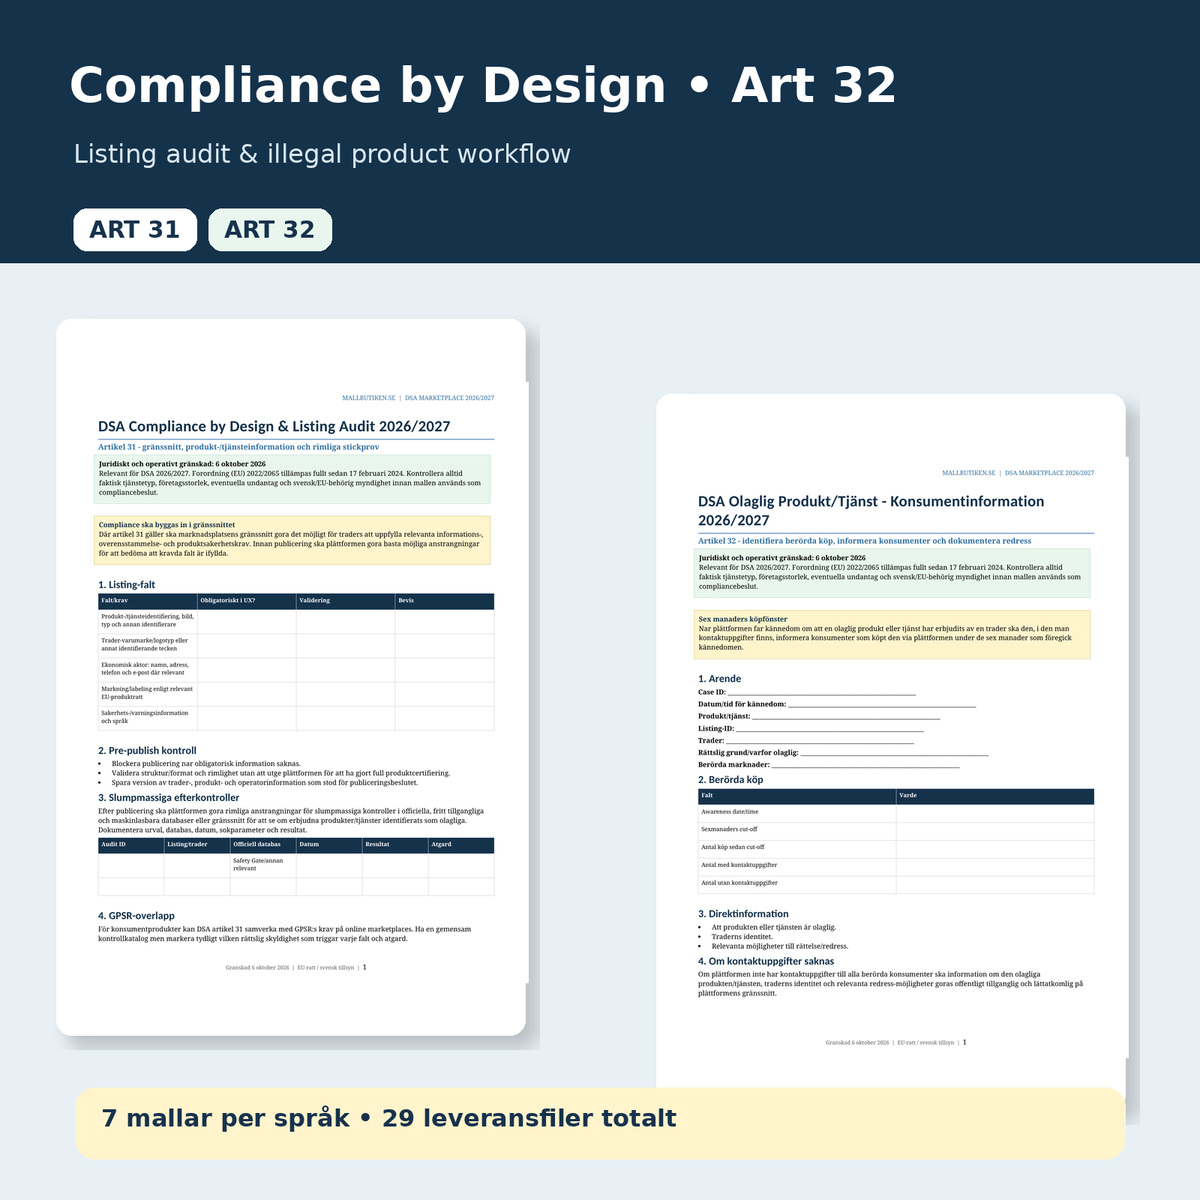
| Compliance by Design & Аудит лістингів | Так | Yes | Стаття 31: обов'язкові поля для лістингів, перевірка перед публікацією та вибіркові повторні перевірки. |
| Незаконний товар/послуга – інформація для споживачів | Так | Yes | Стаття 32: покупки за шість місяців, пряме інформування, публічні сповіщення та засоби захисту. |
| Детальний посібник користувача | Так | Yes | Покрокова інструкція: від оцінки обсягу до операційної діяльності та доказів для наглядових органів. |
| DSA Marketplace Compliance Register.xlsx | Спільний оперативний реєстр | Дашборд, торговці, повідомлення, модерація, скарги, аудит лістингів, ст. 32 та доказова база. | |
DSA побудований на "шарах". Онлайн-маркетплейс може одночасно бути хостинг-провайдером, онлайн-платформою та маркетплейсом. Тому однієї "політики DSA" недостатньо. Пакет поєднує оцінку охоплення, онбординг торговців, повідомлення про незаконний контент, рішення з модерації, скарги, відповідність лістингів, перевірку товарів та інформування споживачів в одній оперативній моделі.
Які правила DSA застосовуються до вашої платформи?
DSA стосується посередницьких послуг, спрямованих на отримувачів у ЄС. Точний рівень зобов'язань залежить від того, який тип послуг надає платформа.
- Хостинг-послуги підпадають, серед іншого, під механізм "повідомлення та вжиття заходів" згідно зі статтею 16 та обґрунтування рішень згідно зі статтею 17.
- Онлайн-платформи підпадають під додаткові правила, проте стаття 19 містить важливий виняток для мікро- та малих підприємств, за винятком випадків, коли платформа визнана VLOP.
- Онлайн-маркетплейси, що дозволяють споживачам укладати дистанційні договори з торговцями, підпадають під статті 30–32, коли ці правила є застосовними. Стаття 29 містить окреме виключення для мікро-/малих підприємств, також із застереженням щодо VLOP.
Тому план комплаєнсу містить спеціальну матрицю класифікації, щоб бізнес не активував помилкові вимоги або не пропустив обов'язки, які діють навіть попри виключення для малих підприємств.
Стаття 30 – відстеження торговців (trader traceability) та KYBC
Стаття 30 вимагає, щоб онлайн-маркетплейс, коли це положення застосовне, збирав визначені дані про торговця до того, як він отримає дозвіл використовувати платформу для пропонування товарів чи послуг споживачам у ЄС.
Пакет містить поля та контрольні етапи для, зокрема:
- імені, адреси, номера телефону та електронної пошти;
- документів, що посвідчують особу, або відповідної електронної ідентифікації;
- реквізитів платіжного рахунку;
- інформації про реєстрацію в торговому/публічному реєстрі та реєстраційного номера;
- самодекларації торговця про те, що він пропонує лише товари/послуги, які відповідають чинному законодавству ЄС;
- перевірки за офіційними базами даних та надійними документами;
- виявлення невідповідностей, вимог щодо виправлення, обмежень та рішень щодо онбордингу.
Стаття 30.7 розглядається окремо: інформація, яка підлягає публічному відображенню, має бути чіткою, легкодоступною та зрозумілою, принаймні на сторінці, де відображається інформація про товар/послугу.
Статті 16–17 – notice & action та обґрунтування рішень
Хостинг-провайдери повинні надати електронний та зручний механізм, через який особи та організації можуть повідомляти про конкретну інформацію, яку вони вважають незаконною. Пакет структурує таке повідомлення таким чином, щоб можна було задокументувати точний URL, правове обґрунтування, контактні дані того, хто повідомляє, та заяву про добросовісність (good-faith statement).
Після цього робочий процес переходить до оцінки, прийняття рішення та обґрунтування (statement of reasons). Шаблони охоплюють, зокрема:
- яке обмеження вжито;
- територіальне охоплення та тривалість;
- факти та обставини, на яких ґрунтується рішення;
- правова або договірна підстава;
- чи використовувалися автоматизовані засоби;
- доступні можливості для перегляду та правового захисту.
Для онлайн-платформ, що підпадають під статтю 24.5, пакет також містить перевірку того, чи слід подавати обґрунтування до Бази даних прозорості DSA Європейської комісії.
Статті 20–21 – внутрішні скарги та засоби правового захисту
Коли стаття 20 є застосовною, відповідні користувачі та певні особи, що подали повідомлення, повинні мати доступ до ефективної, електронної та безкоштовної системи внутрішніх скарг протягом принаймні шести місяців з дати відповідного рішення.
Тому шаблон автоматично враховує шестимісячний термін у реєстрі Excel, а також містить чек-лист для перегляду рішень, який включає нову інформацію, пропорційність, ризик дискримінації, використання автоматизації та рішення про залишення в силі, зміну чи скасування попереднього заходу.
Рішення також має містити інформацію про доступне позасудове врегулювання спорів згідно зі статтею 21 та інші можливості для правового захисту.
Стаття 31 – compliance by design
Для онлайн-маркетплейсів, що підпадають під статтю 31, інтерфейс має бути спроектований так, щоб торговці могли надавати необхідну інформацію про товари/послуги, торговця, суб'єктів господарювання та відповідне маркування або інформацію з безпеки.
Пакет містить конкретний аудит лістингів для:
- обов'язкових полів для публікації;
- перевірки на повноту перед публікацією;
- ідентифікації товарів/послуг та зображень;
- суб'єктів господарювання та контактних даних;
- маркування та інформації з безпеки;
- вибіркових повторних перевірок за офіційними, вільно доступними та машинозчитуваними базами даних.
Для споживчих товарів також існує чіткий зв'язок із GPSR (Загальний регламент про безпеку продукції), щоб процес за статтею 31 DSA та процес безпеки продукції могли спільно використовувати бібліотеки контролю без змішування нормативів.
Стаття 32 – коли незаконний товар або послуга вже продані
Коли маркетплейсу стає відомо, що торговець пропонував незаконний товар або послугу, він повинен, за наявності контактних даних, поінформувати споживачів, які придбали їх через платформу протягом шести місяців, що передували виявленню.
Інформація має включати:
- те, що товар чи послуга є незаконними;
- особу торговця;
- відповідні можливості для правового захисту.
Якщо платформа не має контактних даних усіх відповідних споживачів, відповідна інформація має бути зроблена публічною та легкодоступною в інтерфейсі платформи. Тому пакет містить як журнал прямих повідомлень, так і журнал публічних сповіщень.
Нагляд за DSA у Швеції
Управління пошти та телекомунікацій (PTS) є координатором цифрових послуг у Швеції. Нагляд розподілений між PTS, Шведським агентством споживачів (Konsumentverket) та Агентством медіа залежно від положень DSA. Згідно з PTS, Шведське агентство споживачів, зокрема, здійснює нагляд за статтями 31 та 32.
Посібник користувача допомагає бізнесу задокументувати, який компетентний орган є релевантним у конкретній справі, замість того, щоб припускати, що той самий орган займається всіма питаннями DSA.
DSA Marketplace Compliance Register – Excel
Файл Excel задуманий як оперативна система обліку та містить:
- Дашборд – відкриті торговці, повідомлення, рішення, скарги та справи за ст. 32.
- Scope & Exemptions – класифікація послуг та виключення за ст. 19/29.
- Реєстр торговців та верифікація торговців.
- Notice & Action та Рішення з модерації.
- Скарги та захист з автоматичним шестимісячним вікном.
- Аудит лістингів для статті 31.
- Справи щодо незаконних товарів з автоматичним відсіканням покупок за шість місяців.
- Метрики прозорості, зокрема щодо повідомлень, рішень, скарг та обґрунтувань.
- Чек-лист доказів та Джерела.
Часті запитання про комплаєнс для маркетплейсів згідно з DSA
Чи поширюється DSA на всі маркетплейси?
DSA в основі своїй охоплює посередницькі послуги, що пропонуються отримувачам у ЄС, проте конкретні обов'язки суттєво варіюються залежно від типу послуги та розміру. Тому пакет завжди починається з оцінки застосовності.
Чи звільнені малі маркетплейси від усього?
Ні. Статті 19 та 29 містять спеціальні виключення для певних мікро- та малих підприємств, але вони стосуються різних розділів. Хостинг-зобов'язання, такі як "повідомлення та вжиття заходів" за статтею 16 та обґрунтування рішень за статтею 17, мають оцінюватися окремо.
Що таке KYBC у DSA?
Це практична перевірка інформації про торговця, яку вимагає стаття 30, перш ніж торговець отримає дозвіл продавати через маркетплейс, включаючи особу, реєстраційні дані, платіжний рахунок та самосертифікацію.
Чи повинен маркетплейс перевіряти законність кожного товару?
Стаття 31 не вимагає загального нагляду або повної сертифікації кожного товару. Платформа повинна, серед іншого, створити інтерфейс, що дозволяє надавати коректну інформацію, докладати максимум зусиль для перевірки того, що інформація була надана, і здійснювати розумні вибіркові перевірки за відповідними офіційними базами даних.
Як довго можна подавати скаргу за DSA?
Коли стаття 20 є застосовною, внутрішня система скарг повинна бути доступною для відповідних скарг протягом щонайменше шести місяців з моменту прийняття відповідного рішення.
Що станеться, якщо незаконний товар вже був проданий?
Стаття 32 вимагає надання спеціальної інформації відповідним споживачам про покупки, зроблені протягом шести місяців до того, як платформі стало про це відомо, а також публікації інформації, коли прямий контакт неможливий.
Чи входять документи шведською та англійською мовами?
Так. Усі сім документів доступні як у шведській, так і в англійській версіях.
Чи входить Excel?
Так. Реєстр Excel є центральною частиною пакету і містить практичні реєстри, поля статусів, перевірку даних та автоматичні шестимісячні розрахунки.
Формат та доставка
- 14 шаблонів документів – 7 шведською + 7 англійською.
- 28 файлів Word/PDF + 1 реєстр Excel = всього 29 файлів.
- Word (DOCX) + PDF + Excel (XLSX).
- 28 сторінок А4 на кожну мовну серію Word/PDF.
- Цифровий продукт – фізичний товар не надсилається.
Правова основа та джерела регуляторів
- Регламент (ЄС) 2022/2065 – Закон про цифрові послуги (DSA), зокрема статті 14, 16–17, 19–21, 24, 29–32, 33 та 93.
- Європейська комісія – Закон про цифрові послуги.
- Європейська комісія – Механізм повідомлення та вжиття заходів.
- Європейська комісія – База даних прозорості DSA.
- PTS – Положення DSA.