Sobre la plantilla de documento
Paquete de Gobernanza de IA y Cumplimiento de la Ley de IA 2026
Un paquete documental completo para empresas y organizaciones suecas que desean implementar una gobernanza de inteligencia artificial estructurada, documentada y prácticamente aplicable. El paquete combina política de IA, registro de sistemas de IA, evaluación de riesgos, revisión de proveedores, evaluación de impacto, así como un flujo de gobernanza y aprobación en un enfoque de trabajo integrado.
Usted recibe seis plantillas diseñadas profesionalmente tanto en Word como en PDF, además de un práctico registro de IA en Excel con menús desplegables, estado, clase de riesgo, rol según la Ley de IA, cribado de DPIA/FRIA y resumen. En total, el material en Word/PDF comprende 48 páginas.
Las plantillas han sido revisadas legalmente el 27 de septiembre de 2026 y se basan en el Reglamento de IA (UE) 2024/1689 en su texto consolidado tras el Reglamento (UE) 2026/1744 – Digital Omnibus on AI, junto con el RGPD y la orientación actual de la UE.
Qué incluye
1. Política de IA para empresas – Word + PDF
La política de IA completa de 19 páginas contiene reglas prácticas sobre cómo los empleados pueden usar la IA, qué herramientas están permitidas, qué información se puede introducir y cómo la organización debe gestionar el control humano, la alfabetización en IA, la protección de datos, la seguridad, los RR. HH., los derechos de autor, la transparencia y los incidentes.
La política incluye, entre otras cosas:
- modelo de semáforo para el uso de IA verde, amarillo y rojo,
- áreas de uso prohibidas y de alto riesgo,
- aprobación de nuevas herramientas de IA,
- RGPD, datos personales y secretos comerciales,
- seguridad de la información, agentes de IA, claves API e inyección de prompts,
- control humano y verificación de hechos,
- artículo 50 y contenido generado por IA,
- RR. HH., contratación y otras decisiones de alto impacto,
- alfabetización en IA según el artículo 4,
- reporte de incidentes, roles y revisión anual.
2. Registro de sistemas de IA y clasificación – Word + PDF + Excel
Una estructura preparada para inventariar los sistemas de IA y los casos de uso de la organización. El registro ayuda a la empresa a documentar quién es el propietario de un sistema, cómo se utiliza, qué datos procesa, qué rol tiene la organización según el Reglamento de IA y qué controles se requieren.
La plantilla de registro abarca, entre otras cosas:
- ID de IA, sistema, proveedor y versión,
- proceso de negocio y propósito previsto,
- personas afectadas y tipos de datos,
- datos personales y datos personales sensibles,
- entrenamiento de modelos, almacenamiento y terceros países,
- cribado del artículo 5, artículo 6 y anexos I/III,
- cribado de requisitos de transparencia del artículo 50,
- cribado de DPIA y FRIA,
- control humano, responsable de incidentes y aprobación,
- estado: idea, piloto, aprobado, condicionado, pausado o desmantelado.
La versión de Excel también contiene un resumen con indicadores clave, menús desplegables, clasificación de riesgos, revisiones vencidas y guía de clasificación.
3. Evaluación de riesgos de IA – Word + PDF
Un análisis de riesgos estructurado para casos de uso de IA nuevos o modificados. La plantilla utiliza un modelo simple de probabilidad × consecuencia, pero distingue claramente entre la priorización de riesgos internos y la permisibilidad legal.
Las áreas de riesgo tratadas incluyen, entre otras:
- clasificación legal,
- protección de datos,
- seguridad de la información,
- alucinaciones y calidad de los datos,
- discriminación y derechos fundamentales,
- control humano,
- transparencia,
- derechos de autor y propiedad intelectual,
- vendor lock-in y dependencia operativa,
- confianza del cliente y riesgo reputacional.
La plantilla contiene registro de riesgos, preguntas de control, responsable, medidas, riesgo residual y una decisión de aprobación finalizada.
4. Evaluación de proveedores de IA – Word + PDF
Una plantilla práctica de debida diligencia para la adquisición y aprobación de servicios externos de IA, modelos de lenguaje, API, agentes de IA y otras plataformas de IA.
La evaluación abarca, entre otras cosas:
- rol del proveedor y del cliente según el Reglamento de IA,
- información del producto y limitaciones de uso,
- acuerdo de procesamiento de datos y subencargados,
- entrenamiento de modelos con datos del cliente,
- ubicación de almacenamiento y transferencias a terceros países,
- SSO/MFA, permisos, registro y cifrado,
- inyección de prompts, exfiltración de datos y permisos de agentes,
- gestión de incidentes, respaldo y continuidad,
- términos de licencia, entrada/salida, responsabilidad y SLA,
- salida, exportación, borrado y vendor lock-in.
5. Evaluación de impacto de IA con cribado de DPIA y FRIA – Word + PDF
Un análisis de impacto amplio que ayuda a la organización a describir un caso de uso de IA y evaluar si se necesitan análisis legales adicionales.
La plantilla incluye:
- descripción del proceso, propósito y grupos afectados,
- cribado de la Ley de IA respecto a los artículos 5, 6 y 50,
- cribado de DPIA según el artículo 35 del RGPD,
- cribado de FRIA según el artículo 27 del Reglamento de IA,
- impacto en la privacidad, igualdad de trato, vida laboral, accesibilidad y otros derechos,
- medidas de protección, transparencia, vías de reclamación y seguimiento.
La plantilla no asume que la DPIA o la FRIA sean siempre obligatorias. En cambio, ayuda a la empresa a documentar el cribado e identificar cuándo puede ser necesaria una evaluación completa.
6. Gobernanza y aprobación de IA – Word + PDF
Esta plantilla consolida el paquete en un sistema de gestión práctico. Contiene roles, RACI, flujo de decisión, matrices de aprobación, plan de control y protocolos de decisión para los casos de uso de IA.
El flujo de trabajo sigue el principio:
- Propuesta
- Registro
- Clasificación y cribado
- Análisis de riesgos
- Decisión de aprobación
- Puesta en marcha
- Seguimiento continuo
- Reevaluación o desmantelamiento
Actualizado legalmente para 2026
El paquete tiene en cuenta el calendario modificado tras el Digital Omnibus on AI. Esto implica, entre otras cosas, que:
- se aplican las reglas de alfabetización en IA según el artículo 4,
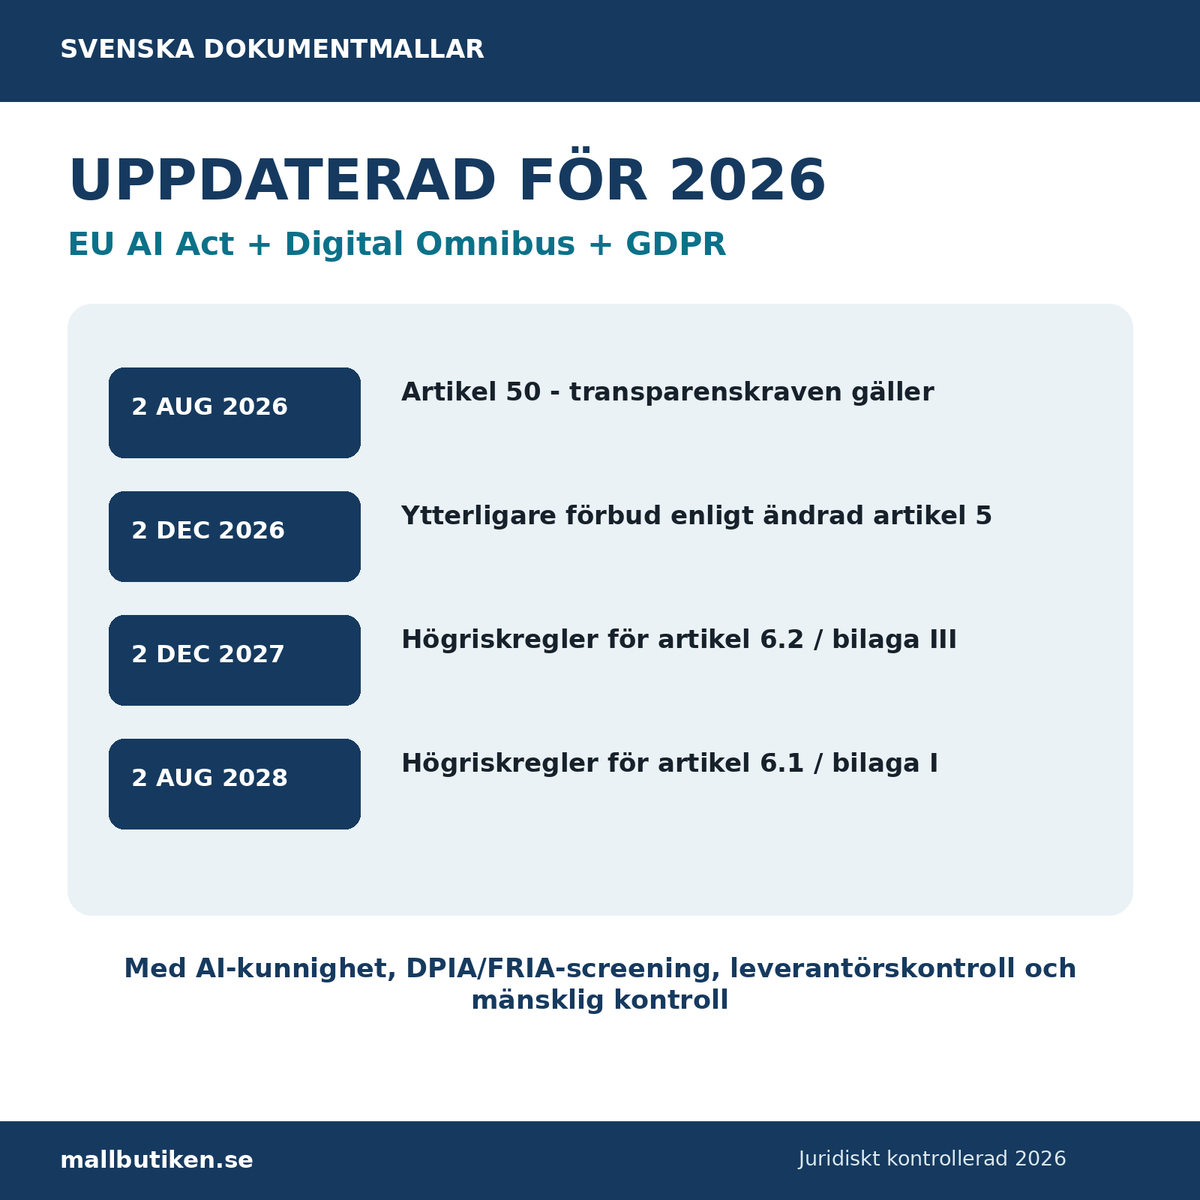
- los requisitos de transparencia según el artículo 50 se aplican desde el 2 de agosto de 2026,
- las prohibiciones adicionales según el artículo 5 modificado comienzan a aplicarse el 2 de diciembre de 2026,
- el capítulo III, secciones 1–3, para IA de alto riesgo según el artículo 6.2 y el anexo III comienza a aplicarse según la situación legal actual el 2 de diciembre de 2027,
- las reglas correspondientes para IA de alto riesgo según el artículo 6.1 y el anexo I comienzan a aplicarse el 2 de agosto de 2028.
Por lo tanto, el paquete está diseñado para que la empresa pueda trabajar en la clasificación y preparación desde ahora sin tratar erróneamente los futuros requisitos de alto riesgo como si ya fueran plenamente aplicables.
¿Para quién es adecuado el paquete?
El paquete es especialmente útil para empresas y organizaciones que utilizan ChatGPT, Microsoft Copilot, Gemini, Claude, IA generativa en sistemas empresariales, contratación basada en IA, herramientas de análisis, asistentes de código, soluciones RAG, agentes de IA u otras funciones de IA.
Puede ser utilizado, por ejemplo, por:
- CEO y equipo directivo,
- consejo de administración,
- director de TI y responsable de seguridad de la información,
- delegado de protección de datos (DPO),
- RR. HH.,
- legal y cumplimiento,
- compras,
- propietarios de sistemas y propietarios de procesos,
- consultores que ayudan a empresas con la gobernanza de IA.
Formato y entrega
Producto digital – descarga inmediata tras la compra.
La entrega contiene 14 archivos:
- 6 archivos de Word editables (DOCX)
- 6 versiones en PDF
- 1 registro de sistemas de IA en Excel (XLSX)
- 1 archivo "Léeme"
Total: 48 páginas en Word/PDF + libro de trabajo en Excel.
Importante sobre la adaptación
El Reglamento de IA se basa en el riesgo y las obligaciones dependen del rol de la organización, la función del sistema, el área de uso y otra normativa aplicable. Por lo tanto, el paquete es una base profesional de plantillas y gestión que debe adaptarse a los sistemas de IA reales, al procesamiento de datos, a la industria, a los convenios colectivos, a la clasificación de la información y al entorno técnico de la empresa.
Un caso de uso de alto riesgo específico o un procesamiento extenso de datos personales puede requerir un análisis legal, técnico, laboral o de protección de datos por separado.
Preguntas frecuentes
¿Incluye la política de IA?
Sí. La política de IA completa para empresas 2026 está incluida en el paquete.
¿Recibimos tanto Word como PDF?
Sí. Las seis plantillas se entregan tanto en versión Word editable como en PDF.
¿Incluye Excel?
Sí. El registro de sistemas de IA también se entrega como un práctico libro de trabajo de Excel con 50 filas de registro, menús desplegables, guía de clasificación y resumen.
¿El paquete es solo para IA de alto riesgo?
No. Está destinado a una gobernanza de IA amplia y puede utilizarse también para IA generativa y otros usos con riesgo bajo o limitado. El cribado de alto riesgo y de prohibiciones existe para ayudar a la organización a identificar cuándo se necesita un control legal especial.
¿El paquete reemplaza una DPIA o FRIA?
No. El paquete contiene cribado y documentación básica. Si el uso real desencadena la obligación de realizar una DPIA o FRIA completa, esta deberá llevarse a cabo con la profundidad que exija la legislación.