Svenska Dokumentmallar
Cumplimiento de la Ley de Ciberresiliencia (CRA) 2026/2027 – Sueco + Inglés | Evaluación de riesgos, SBOM e informe de incidentes Word/PDF/Excel
Cumplimiento de la Ley de Ciberresiliencia (CRA) 2026/2027 – Sueco + Inglés | Evaluación de riesgos, SBOM e informe de incidentes Word/PDF/Excel
- Formato de archivo
- DOCX, PDF, XLSX
- Idioma del documento
- Sueco
- Número de archivos
- 15
Descarga digital. No se envía ningún producto físico.
No se pudo cargar la disponibilidad de retiro
Sobre la plantilla de documento
Cumplimiento con la Cyber Resilience Act (CRA) 2026/2027 – paquete completo 2 en 1
Un paquete de cumplimiento integral para empresas que fabrican, desarrollan o introducen en el mercado de la UE productos con elementos digitales y necesitan preparar o documentar su trabajo conforme al Reglamento (UE) 2024/2847 – Cyber Resilience Act (CRA).
El paquete combina plantillas de trabajo en sueco e inglés con un registro avanzado en Excel para riesgos de ciberseguridad, SBOM, vulnerabilidades, informes de la CRA y documentación técnica.
Entrega: 7 plantillas de documentos en sueco + 7 en inglés, tanto en formato Word como PDF, además de 1 libro de trabajo de Excel; un total de 29 archivos de entrega. La serie de Word/PDF comprende un total de 28 páginas A4 por serie de formato.
El paquete de plantillas ha sido revisado conforme a la Cyber Resilience Act, Reglamento (UE) 2024/2847, incluidos los artículos 13–14 y los anexos I, II y VII, así como la guía actual de implementación e informes de la Comisión Europea. El paquete ha sido desarrollado para el trabajo práctico de cumplimiento durante 2026/2027.
Fechas clave de la CRA 2026–2027
La CRA ya está en vigor, pero las diversas obligaciones comienzan a aplicarse en momentos diferentes:
- 11 de septiembre de 2026: entraron en vigor las obligaciones de notificación de los fabricantes para vulnerabilidades explotadas activamente e incidentes graves.
- 11 de diciembre de 2027: los requisitos principales de producto y ciberseguridad de la CRA serán plenamente aplicables.
Esto significa que las organizaciones no deben esperar hasta 2027 para establecer evaluaciones de riesgo, gestión de vulnerabilidades, rutinas de notificación, documentación técnica y cadena de pruebas.
Qué incluye el paquete
| Plantilla / herramienta | Sueco | Inglés | Formato |
|---|---|---|---|
| Plan de implementación y cumplimiento de la CRA | 2 páginas | 2 páginas | Word + PDF |
| Evaluación de riesgos de ciberseguridad | 2 páginas | 2 páginas | Word + PDF |
| Gestión de vulnerabilidades y política de CVD | 2 páginas | 2 páginas | Word + PDF |
| Notificación de incidentes y vulnerabilidades 24h/72h | 2 páginas | 2 páginas | Word + PDF |
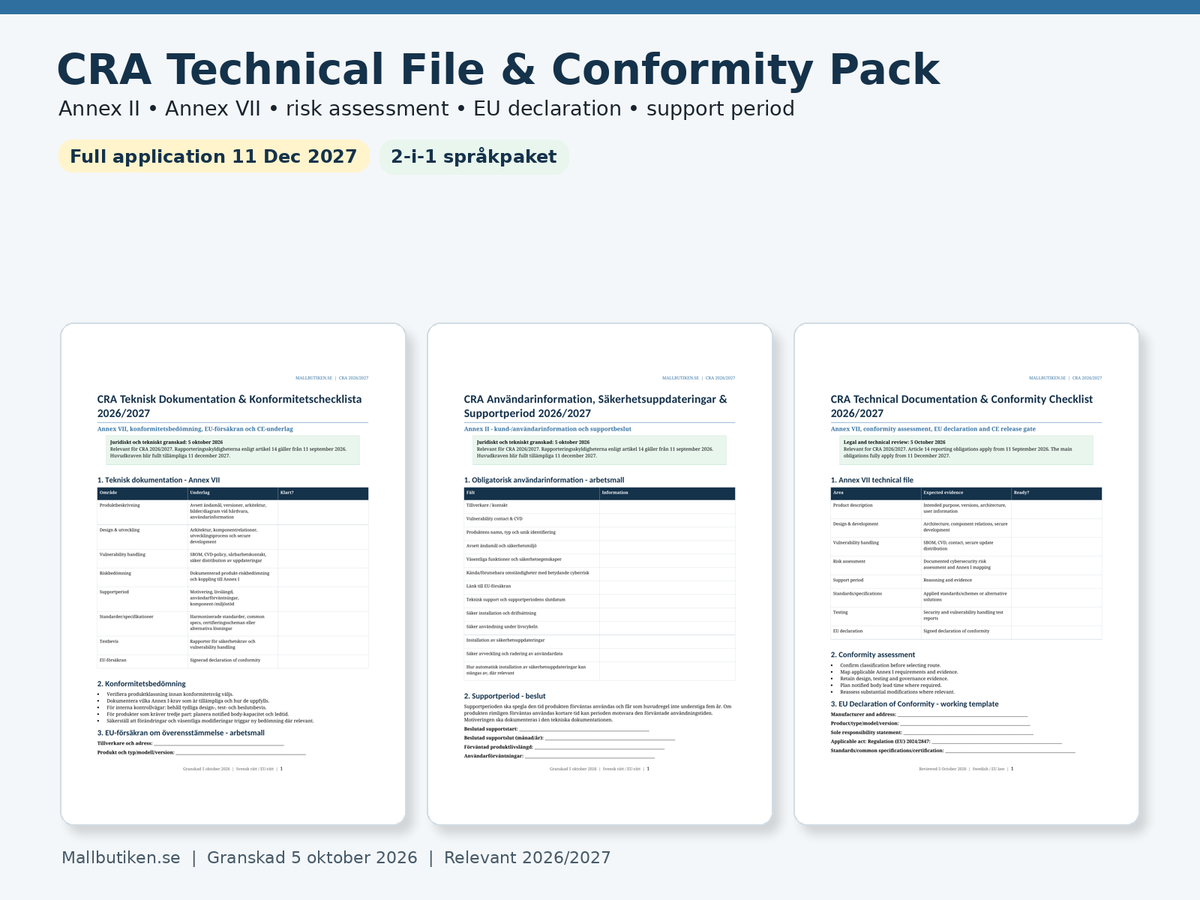
| Documentación técnica y lista de verificación de conformidad | 2 páginas | 2 páginas | Word + PDF |
| Información al usuario, actualizaciones de seguridad y periodo de soporte | 2 páginas | 2 páginas | Word + PDF |
| Guía detallada para el usuario | 2 páginas | 2 páginas | Word + PDF |
| Registro de cumplimiento de la CRA – Riesgos, SBOM, Vulnerabilidades e Informes | Libro de trabajo bilingüe | Excel (XLSX) | |
La CRA no trata solo de una política. La empresa debe demostrar cómo se identifican y mitigan los riesgos de ciberseguridad, cómo se rastrean los componentes y vulnerabilidades, cómo se notifican las vulnerabilidades explotadas activamente y los incidentes graves, cómo se genera la documentación técnica y cómo se gestionan las actualizaciones de seguridad durante el periodo de soporte. Por ello, el paquete conecta gobernanza, evaluación de riesgos, SBOM, CVD, notificación de incidentes, base técnica, información al usuario y registros de Excel.
¿Qué empresas pueden verse afectadas por la CRA?
La CRA se dirige a productos con elementos digitales que se ponen a disposición en el mercado de la UE. Esto puede incluir tanto hardware como software, así como muchos productos conectados o relacionados con redes.
El paquete está diseñado principalmente para fabricantes, pero las listas de verificación y la guía del usuario también ayudan a identificar problemas que los importadores y distribuidores deben verificar. El papel exacto debe evaluarse siempre en función de la cadena de suministro real y el producto.
Evaluación de riesgos de ciberseguridad – un núcleo de la CRA
La CRA exige que el fabricante lleve a cabo una evaluación de riesgos de ciberseguridad para el producto con elementos digitales y tenga en cuenta el resultado durante la planificación, el diseño, el desarrollo, la producción, la entrega y el mantenimiento.
La plantilla de riesgos y el registro de Excel ayudan a la organización a documentar:
- producto, versión y uso previsto,
- activos y funciones críticas de seguridad,
- escenarios de amenazas y uso indebido,
- probabilidad y consecuencia,
- controles existentes,
- riesgo residual,
- plan de acción, responsable y fecha límite,
- vínculo con los requisitos esenciales de ciberseguridad de la CRA.
SBOM, gestión de vulnerabilidades y Coordinated Vulnerability Disclosure (CVD)
Los requisitos de vulnerabilidad de la CRA implican que el fabricante debe ser capaz de identificar y documentar las vulnerabilidades y los componentes incluidos en el producto. El Anexo I establece, entre otras cosas, que las vulnerabilidades y los componentes deben identificarse y documentarse, incluso mediante una SBOM legible por máquina que incluya al menos las dependencias de nivel superior del producto.
Por ello, el paquete incluye:
- registro SBOM en Excel,
- componente/versión/proveedor/PURL/CPE,
- dependencia directa o transitiva,
- CVE/aviso y gravedad,
- versión corregida y fecha de revisión,
- política de CVD y contacto externo para vulnerabilidades,
- rutina de triaje, remediación y divulgación.
Profundización práctica – CRA SBOM y evaluación de riesgos: Lea nuestra nueva guía paso a paso sobre evaluación de riesgos de ciberseguridad, dependencias de software y SBOM legible por máquina. En ella se explica cómo las empresas pueden documentar componentes, vulnerabilidades, decisiones de riesgo y pruebas técnicas ante la aplicación de los requisitos principales el 11 de diciembre de 2027. El artículo también distingue estos preparativos de la obligación de notificación que ya está vigente desde el 11 de septiembre de 2026.
Informes CRA: 24 horas, 72 horas e informe final
Desde el 11 de septiembre de 2026, los fabricantes deben informar sobre las vulnerabilidades explotadas activamente y los incidentes graves que afecten a la seguridad de los productos con elementos digitales.
La guía de notificación de la Comisión Europea indica, a grandes rasgos:
- en un plazo de 24 horas: alerta temprana tras tener conocimiento del hecho,
- en un plazo de 72 horas: notificación completa,
- vulnerabilidad explotada activamente: informe final a más tardar 14 días después de que esté disponible la medida correctiva o de mitigación,
- incidente grave: informe final en el plazo de un mes desde la notificación de 72 horas.
El archivo de Excel tiene una hoja específica para casos de notificación donde los plazos de 24h y 72h se calculan automáticamente a partir de la fecha y hora de conocimiento (awareness).
Documentación técnica – Anexo VII
La documentación técnica de la CRA debe proporcionar la base de supervisión y conformidad para el producto. La lista de verificación de documentación técnica del paquete incluye, entre otros:
- descripción del producto y uso previsto,
- arquitectura, relaciones entre componentes y proceso de desarrollo seguro,
- SBOM y gestión de vulnerabilidades,
- evaluación de riesgos de ciberseguridad,
- periodo de soporte y justificación,
- normas/especificaciones aplicadas,
- pruebas y base de verificación,
- declaración UE de conformidad y puerta de lanzamiento (release gate).
Información al usuario – Anexo II
La información al usuario debe permitir, entre otras cosas, que el usuario identifique al fabricante y al producto, encuentre un punto de contacto para vulnerabilidades, comprenda el uso previsto y los requisitos de seguridad pertinentes, además de recibir instrucciones para la instalación, uso, actualización y retirada de servicio seguros.
Por ello, la plantilla dispone de una hoja de trabajo propia para información al cliente/usuario conforme al Anexo II y un campo claro para la fecha de finalización del periodo de soporte.
Periodo de soporte y actualizaciones de seguridad
El fabricante deberá establecer un periodo de soporte que refleje el tiempo que razonablemente se espera que se utilice el producto, teniendo en cuenta, entre otros, la naturaleza del producto, su uso previsto y las condiciones pertinentes del mercado. La regla general de la CRA implica que el periodo de soporte debe ser normalmente de al menos cinco años, a menos que no se espere razonablemente que el producto se utilice por un periodo más corto.
El paquete ayuda a la organización a documentar:
- vida útil esperada del producto,
- periodo de soporte decidido,
- justificación y evidencia,
- actualizaciones de seguridad y distribución,
- fecha de finalización que se comunicará a los usuarios.
La CRA también contiene requisitos sobre cuánto tiempo deben estar disponibles las actualizaciones de seguridad. Por ello, la organización debe planificar tanto la distribución como la disponibilidad a largo plazo de las actualizaciones pertinentes.
Evaluación de la conformidad, declaración UE y marcado CE
La vía de evaluación de la conformidad permitida depende, entre otros factores, de la clasificación CRA del producto. El paquete contiene puntos de control para:
- producto estándar/categoría por defecto,
- producto importante clase I,
- producto importante clase II,
- producto crítico,
- normas/especificaciones aplicables,
- posible organismo notificado,
- declaración UE de conformidad,
- puerta de lanzamiento CE.
La plantilla no sustituye una clasificación formal de producto o una evaluación de conformidad externa cuando esta sea necesaria.
Registro de Excel – más que una lista de verificación estática
El archivo XLSX adjunto es un registro de cumplimiento práctico con pestañas separadas para:
- Panel (Dashboard) – indicadores clave y fechas importantes de la CRA,
- Registro de productos – productos, versiones, clasificación y periodo de soporte,
- Registro de riesgos – nivel de riesgo y plan de acción,
- SBOM – componentes, datos de versión y vínculo con vulnerabilidades,
- Registro de vulnerabilidades – CVE/avisos, gravedad y estado,
- Plazos de notificación – plazos automáticos de 24h/72h,
- Lista de verificación de evidencia – documentación técnica y cadena de pruebas,
- Fuentes – fuentes oficiales centrales de la CRA.
El libro de trabajo contiene validación de datos, fórmulas de nivel de riesgo y cálculos automatizados de plazos, pero está diseñado para que el usuario pueda seguir desarrollándolo.
CRA frente a NIS2 – diferentes enfoques
La CRA y la NIS2 pueden ser relevantes para la misma organización, pero tienen enfoques diferentes. La CRA es, en primer lugar, un marco normativo de producto para la ciberseguridad en productos con elementos digitales y su gestión de vulnerabilidades. La NIS2/regulación de ciberseguridad se centra en mayor medida en la gestión de riesgos y la notificación de incidentes de las organizaciones como entidades esenciales o importantes para la sociedad.
Por ello, el nuevo paquete CRA complementa el paquete NIS2 existente de Mallbutiken en lugar de sustituirlo.
Sanciones – por qué la documentación es importante
La CRA contiene niveles significativos de sanciones administrativas. Para ciertas infracciones graves, las multas administrativas máximas pueden ascender a 15 millones de euros o el 2,5 por ciento del volumen de negocios anual total a nivel mundial, según cuál sea mayor y bajo las condiciones y excepciones que establece el reglamento.
Por tanto, una documentación práctica y fechada es importante no solo para la ejecución, sino también para poder demostrar cómo la organización ha trabajado realmente en el cumplimiento.
Flujo de trabajo recomendado
- Identificar productos y el papel del operador económico.
- Clasificar el producto según la CRA.
- Llevar a cabo y documentar la evaluación de riesgos de ciberseguridad.
- Construir la SBOM y el proceso de CVD/vulnerabilidades.
- Determinar el periodo de soporte y la estrategia de actualizaciones.
- Preparar la documentación técnica y la información al usuario.
- Establecer el sistema de notificación de 24h/72h y la cadena de responsabilidad.
- Llevar a cabo la evaluación de la conformidad y reunir las pruebas.
- Mantener los registros actualizados tras el lanzamiento y durante el periodo de soporte.
Preguntas frecuentes sobre la CRA
¿Se aplican ya los requisitos de notificación?
Sí. Las obligaciones de notificación de la CRA para los fabricantes sobre vulnerabilidades explotadas activamente e incidentes graves comenzaron a aplicarse el 11 de septiembre de 2026.
¿Cuándo empieza a aplicarse la mayor parte de la CRA?
La aplicación principal comienza el 11 de diciembre de 2027.
¿Necesitamos una SBOM?
El requisito de gestión de vulnerabilidades de la CRA abarca la documentación de componentes y vulnerabilidades, incluida una SBOM legible por máquina que cubra al menos las dependencias de nivel superior.
¿Es la CRA lo mismo que la NIS2?
No. La CRA se centra en los productos con elementos digitales y en el ciclo de vida de ciberseguridad del producto. La NIS2 tiene un enfoque distinto centrado en la organización y la actividad. Una empresa puede verse afectada por ambas.
¿Se aplica la CRA solo al hardware?
No. El marco normativo abarca productos con elementos digitales y puede incluir tanto hardware como software, dependiendo del producto y la situación del mercado.
¿Se incluyen plantillas en sueco e inglés?
Sí. Los siete documentos en Word/PDF están disponibles tanto en sueco como en inglés.
¿Se incluye Excel?
Sí. El paquete incluye un libro de trabajo XLSX independiente para el registro de productos, riesgos, SBOM, vulnerabilidades, plazos de notificación y evidencia.
¿Es esto una certificación?
No. El paquete es una herramienta profesional de documentación y apoyo al trabajo. No sustituye a un organismo notificado, pruebas de producto, pruebas de ciberseguridad externas o evaluaciones jurídicas individuales cuando estas sean necesarias.
Formato y entrega
- 7 plantillas de documentos en sueco + 7 plantillas de documentos en inglés.
- 14 DOCX + 14 PDF + 1 XLSX = 29 archivos en total.
- 28 páginas A4 por serie de formato Word/PDF.
- Libro de trabajo de Excel con 8 pestañas de cumplimiento.
- Producto digital: no se envía ningún artículo físico.
Base jurídica y fuentes oficiales
- Reglamento (UE) 2024/2847 – Cyber Resilience Act.
- Comisión Europea – Resumen de la Ley de Ciberresiliencia (CRA).
- Comisión Europea – Obligaciones de notificación de la CRA.
- Comisión Europea – Implementación de la CRA.
- EUR-Lex – Reglamento (UE) 2024/2847.