Sobre la plantilla de documento
DPIA / Evaluación de impacto GDPR Paquete de plantillas 2026 – Word, PDF y Excel
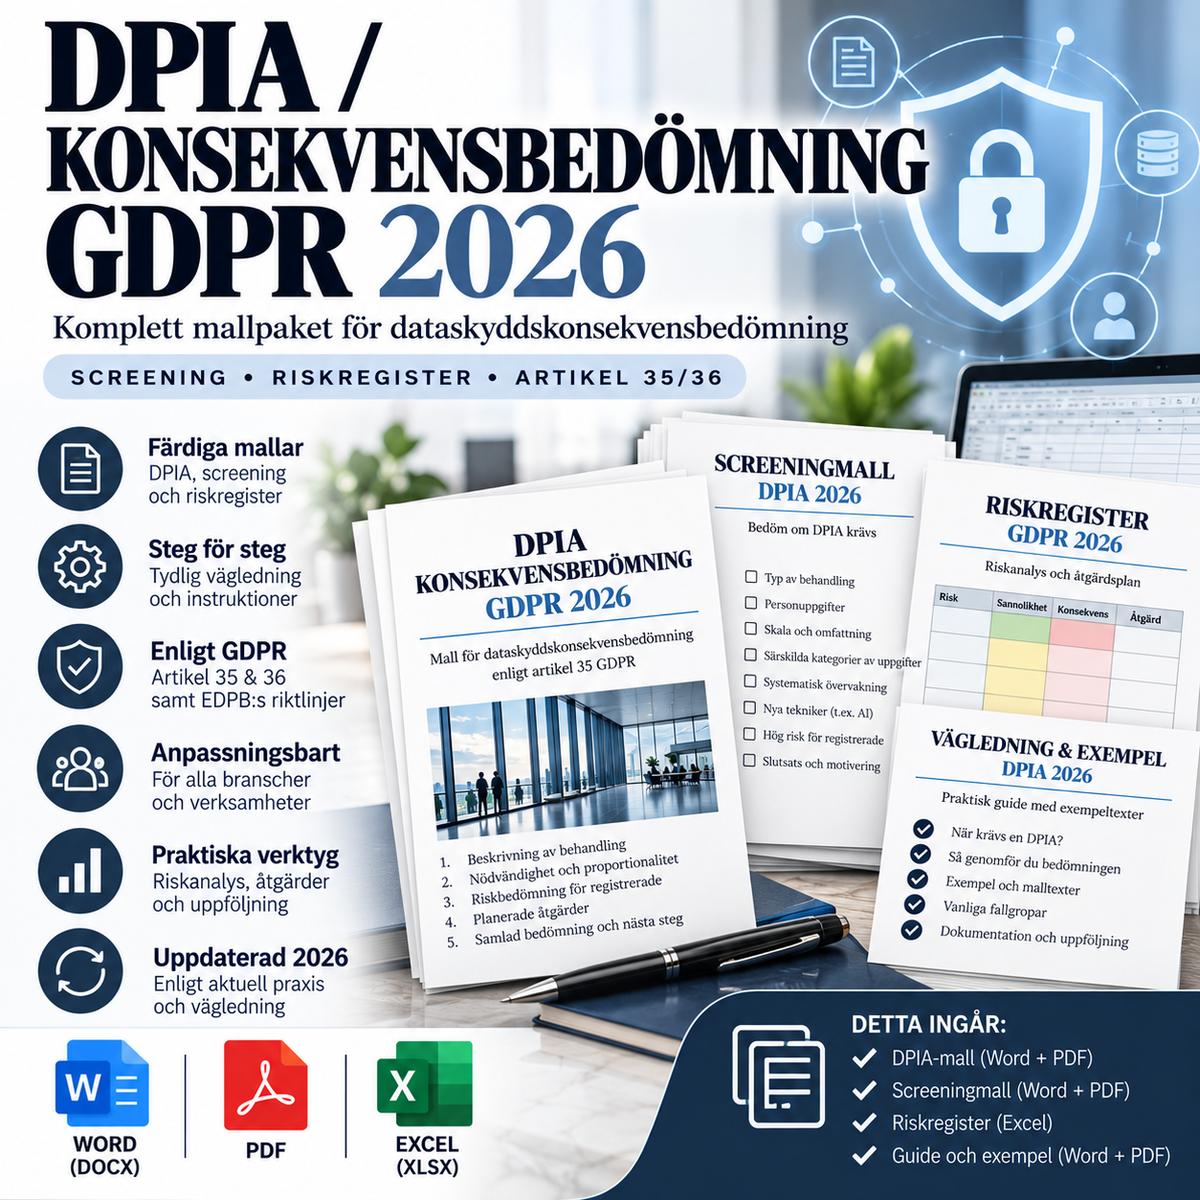
Paquete completo de plantillas para la evaluación de impacto relativa a la protección de datos (EIPD/DPIA) según el artículo 35 del RGPD. Este paquete ha sido diseñado para empresas, organizaciones, autoridades, gestores de proyectos, delegados de protección de datos (DPD), equipos de seguridad de la información y abogados suecos que necesiten documentar tratamientos de datos de alto riesgo de manera estructurada, auditable y práctica.
El paquete combina cuatro plantillas profesionales en Word/PDF con una exhaustiva herramienta en Excel para el cribado, evaluación de riesgos, medidas de mitigación, consultas, evaluación conforme al artículo 36 y revisión periódica. Se incluyen un total de 9 archivos.
Qué incluye – 9 archivos
- DPIA / Evaluación de impacto GDPR 2026 – Word (DOCX)
- DPIA / Evaluación de impacto GDPR 2026 – PDF
- DPIA Cribado / Evaluación de necesidades – Word
- DPIA Cribado / Evaluación de necesidades – PDF
- Consultas, dictamen del DPD y consulta previa – Word
- Consultas, dictamen del DPD y consulta previa – PDF
- DPIA Revisión, decisión y registro de cambios – Word
- DPIA Revisión, decisión y registro de cambios – PDF
- DPIA Herramienta de trabajo de riesgo y cribado – Excel (XLSX)
¿Cuándo es necesaria una DPIA?
Según el artículo 35 del RGPD, el responsable del tratamiento debe realizar una evaluación de impacto antes de iniciar un tipo de tratamiento si es probable que este resulte en un alto riesgo para los derechos y libertades de las personas físicas. Esto se aplica especialmente en casos de elaboración de perfiles exhaustiva o decisiones automatizadas con efectos significativos, tratamiento a gran escala de datos sensibles o datos sobre condenas penales, y vigilancia sistemática a gran escala.
La IMY (Autoridad Sueca de Protección de Datos) dispone, además, de una lista específica conforme al artículo 35.4 y utiliza los nueve criterios de alto riesgo desarrollados en las directrices europeas de protección de datos. Como norma general, si se cumplen al menos dos criterios, se debe realizar una DPIA, aunque un solo criterio puede ser suficiente en casos concretos. La plantilla de cribado y la herramienta de Excel están diseñadas para documentar precisamente esta evaluación.
Cribado / evaluación de necesidades
La plantilla de cribado les ayudará, antes de comenzar el proyecto, a documentar por qué es necesaria una DPIA, o por qué se considera que no es obligatoria. Incluye la comprobación de:
- artículo 35.3 del RGPD
- lista de la IMY según el artículo 35.4
- evaluación y puntuación
- decisiones automatizadas con efectos significativos
- vigilancia sistemática
- datos sensibles o altamente personales
- tratamiento a gran escala
- combinación de conjuntos de datos
- interesados vulnerables
- uso innovador o nuevas tecnologías, incluida la IA
- tratamiento que impide a una persona ejercer un derecho o acceder a un servicio o contrato
DPIA completa conforme al artículo 35
La plantilla principal está diseñada para documentar los elementos exigidos por el RGPD y los destacados por la IMY en su guía. Incluye, entre otros:
- descripción sistemática del tratamiento y sus fines
- interesados y categorías de datos personales
- datos personales sensibles y datos del artículo 10
- sistemas, tecnología, IA, elaboración de perfiles y decisiones automatizadas
- encargados del tratamiento y destinatarios
- transferencias a terceros países
- almacenamiento y supresión
- flujo de datos y ciclo de vida
- base jurídica
- evaluación de la necesidad y proporcionalidad
- privacidad desde el diseño y por defecto
- riesgos para los derechos y libertades de los individuos
- medidas técnicas, organizativas y jurídicas de mitigación de riesgos
- riesgo residual
- decisión sobre si el tratamiento puede iniciarse
- necesidad de consulta previa con la IMY
- plan de revisión periódica
Los riesgos afectan a las personas, no al riesgo empresarial
Una debilidad común en las DPIA es confundir el análisis de riesgos con el riesgo de negocio. Por ello, la plantilla distingue explícitamente estas áreas. El riesgo de la DPIA debe referirse a cómo el tratamiento puede afectar a los derechos y libertades de las personas físicas, por ejemplo, mediante discriminación, robo de identidad, pérdida económica, daños a la reputación, pérdida de confidencialidad, vigilancia indebida, perfiles incorrectos, restricción del derecho a la autodeterminación u otros daños físicos, materiales o inmateriales.
Herramienta de Excel con clasificación automática de riesgos
El archivo de Excel contiene hojas de cálculo separadas para:
- panel de control con indicadores clave
- cribado de DPIA
- descripción del tratamiento
- necesidad y proporcionalidad
- registro de riesgos
- medidas de riesgo
- consultas y asesoramiento del DPD
- revisión y registro de cambios
- artículo 36 – base para la consulta previa
- fuentes jurídicas y guía
El registro de riesgos calcula automáticamente el valor del riesgo en función de la probabilidad y el impacto, mostrando por separado el riesgo inherente y el riesgo residual tras las medidas planificadas. Esto facilita el seguimiento de cómo las medidas de protección alteran efectivamente el perfil de riesgo.
El papel del delegado de protección de datos (DPD)
Si la organización cuenta con un DPD, este debe ser consultado durante la realización de la DPIA. El DPD puede, entre otras cosas, asesorar sobre la necesidad de la DPIA, la metodología, los riesgos, las medidas de protección y si la evaluación se ha realizado correctamente. No obstante, el responsable del tratamiento sigue siendo el único responsable de llevar a cabo la DPIA y de las decisiones que se adopten.
El paquete contiene, por tanto, una plantilla independiente para el dictamen y consulta del DPD, donde se pueden documentar claramente los consejos, las desviaciones y el seguimiento.
Opiniones de los interesados
El RGPD establece también que deben recabarse las opiniones de los interesados o de sus representantes cuando proceda. La plantilla de consulta incluye campos específicos para la metodología, participantes, opiniones, cómo se han tenido en cuenta dichas opiniones y, en caso de no realizarse la consulta, por qué no resultó apropiado o posible.
Artículo 36 – consulta previa con la IMY
Si la DPIA indica que el tratamiento supondría un alto riesgo a pesar de las medidas de mitigación previstas, el responsable del tratamiento deberá solicitar una consulta previa con la IMY antes de comenzar el tratamiento. El paquete incluye tanto campos documentales como una hoja de Excel específica para verificar que el expediente está completo antes de realizar dicha evaluación o solicitud.
La DPIA es un proceso continuo
La evaluación de impacto no debe archivarse y olvidarse tras el inicio del proyecto. La IMY describe la DPIA como un proceso continuo. Puede ser necesaria una nueva evaluación o una actualización si, por ejemplo, cambian los fines, las categorías de datos, el número de interesados, los sistemas, la funcionalidad de IA, los proveedores, los destinatarios, las transferencias a terceros países o los riesgos de seguridad.
La plantilla independiente para la revisión, decisión y registro de cambios permite documentar estas alteraciones y verificar si el tratamiento real sigue siendo conforme con la DPIA aprobada.
Especialmente adecuado para
- nuevos sistemas de TI y servicios SaaS
- IA y análisis automatizado
- elaboración de perfiles y scoring
- sistemas de RR.HH. y de personal
- soluciones de cámaras y sensores
- datos de salud y otros datos personales sensibles
- bases de datos de clientes y usuarios a gran escala
- combinación de diferentes fuentes de datos
- nuevos proveedores en la nube o transferencias a terceros países
- tratamiento de datos de menores u otros grupos vulnerables
Base jurídica
El paquete ha sido revisado jurídicamente a fecha de 3 de octubre de 2026 y se basa, entre otros, en:
- el Reglamento General de Protección de Datos (UE) 2016/679, especialmente los artículos 5, 6, 9, 10, 25, 32, 35, 36 y 39
- la guía de la IMY sobre evaluación de impacto y guía práctica
- la lista de la IMY según el artículo 35.4
- las Directrices del CEPD/WP29 sobre Evaluación de Impacto relativa a la Protección de Datos (DPIA), WP248 rev.01
El CEPD presentó en 2026 una nueva propuesta de plantilla común europea de DPIA para consulta pública. Sin embargo, este producto no depende de un borrador de consulta aún no finalizado, sino que se basa principalmente en el RGPD vigente y en la guía actual de la IMY en Suecia.
Nota importante
Las plantillas son documentos de cumplimiento generales. No sustituyen un análisis real del tratamiento planificado ni el asesoramiento jurídico individualizado. Una DPIA correcta debe basarse en sistemas, flujos de datos, fines, proveedores, interesados, riesgos y medidas de protección reales. También puede ser necesario tener en cuenta normas sectoriales específicas.
Formato: Word (DOCX) + PDF + Excel (XLSX)
Idioma: Sueco
Jurisdicción: Suecia / UE
Número de archivos: 9
Versión: 1.0 – 03-10-2026