Sobre la plantilla de documento
Política de supresión y retención de datos según el RGPD 2026/2027 – paquete completo ES/EN con Word, PDF y Excel
Un paquete de plantillas operativas completo para empresas y organizaciones que necesitan implementar, documentar y cumplir efectivamente con el principio de limitación del plazo de conservación del RGPD. El paquete ayuda a la organización a pasar de un «deberíamos borrar datos» a un proceso controlado con calendario de retención, rutinas de borrado, retención legal (legal hold), control de encargados del tratamiento, gestión de copias de seguridad y seguimiento medible.
2 en 1 (sueco + inglés): siete plantillas están disponibles en ambos idiomas y se entregan tanto en formato Word editable como en PDF. Además, se incluye un registro de Excel avanzado para la gestión continua. En total, obtendrá 14 plantillas de documentos + 1 registro de Excel = 29 archivos.
El paquete ha sido verificado conforme al Reglamento General de Protección de Datos (UE) 2016/679, la guía actual de la autoridad supervisora (IMY) sobre limitación del plazo de conservación y supresión, así como las normas de conservación suecas relevantes, incluidas la Ley de Contabilidad y la Ley de Prescripción. Las plantillas están diseñadas para su uso durante 2026/2027.
Qué incluye el paquete
| Plantilla | SE | EN | Uso |
|---|---|---|---|
| Plan de cumplimiento | Word/PDF | Word/PDF | Funciones, inventario, modelo de decisión e implementación. |
| Política de supresión / Retention Policy | Word/PDF | Word/PDF | Normas rectoras para el almacenamiento, supresión, anonimización y excepciones. |
| Calendario de retención (Retention Schedule) | Word/PDF | Word/PDF | Justificar el periodo de retención por tratamiento, desencadenante y base jurídica. |
| Rutina de borrado y anonimización | Word/PDF | Word/PDF | Supresión operativa, registro de eliminación, verificación y copias de seguridad. |
| Retención legal y excepciones de supresión | Word/PDF | Word/PDF | Excepciones delimitadas en casos de reclamaciones, investigaciones y auditorías. |
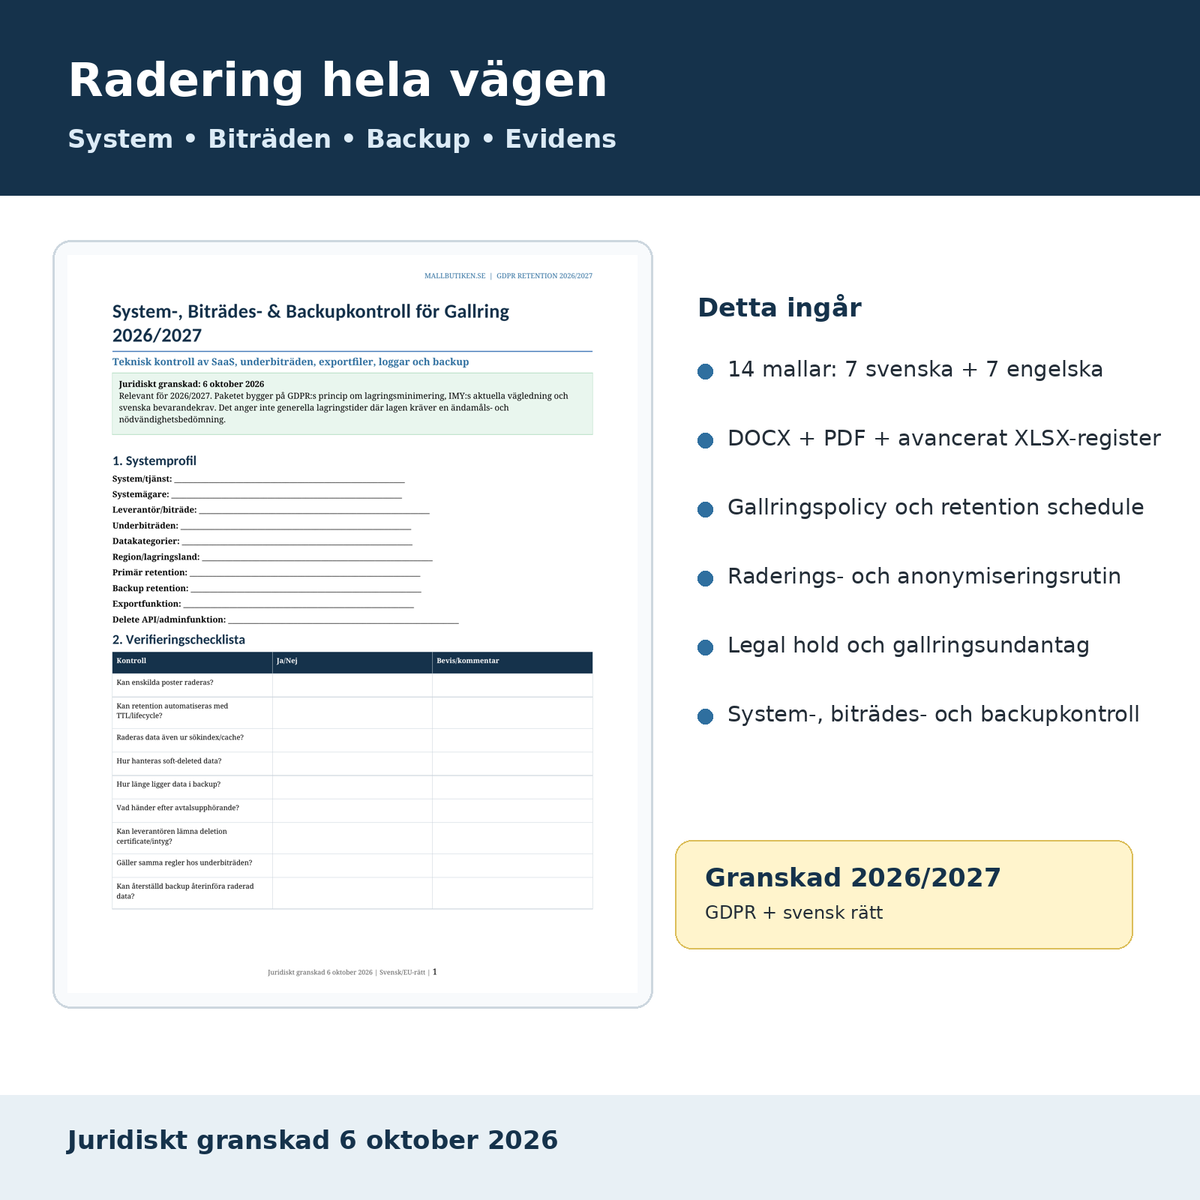
| Control de sistemas, encargados y copias de seguridad | Word/PDF | Word/PDF | SaaS, subencargados, borrado lógico, caché, copias de seguridad y evidencia de borrado. |
| Guía de usuario detallada | Word/PDF | Word/PDF | Paso a paso desde el inventario hasta la eliminación verificada. |
| Registro de retención de datos del RGPD | Excel (XLSX) | Panel de control + registros operativos con fórmulas y seguimiento. | |
Muchas organizaciones tienen una fórmula sobre que «los datos personales se guardan mientras sean necesarios», pero carecen de la conexión entre finalidad, plazo de retención, configuración del sistema y borrado real. Este paquete vincula el marco jurídico, el calendario de retención, los sistemas técnicos, los encargados del tratamiento, las copias de seguridad y la evidencia de la supresión realizada.
El principio de limitación del plazo de conservación del RGPD
El artículo 5.1 e) del RGPD establece que los datos personales no deben conservarse en una forma que permita la identificación de los interesados durante más tiempo del necesario para los fines del tratamiento. Cuando los datos ya no sean necesarios, por norma general deben suprimirse o anonimizarse.
La IMY subraya que las organizaciones deben determinar cuánto tiempo pueden conservarse los distintos datos personales y contar con rutinas funcionales de supresión, por ejemplo, mediante controles periódicos o borrado automatizado.
No existe una regla general de «guardar todo X años»
Una parte central del paquete es, por tanto, una evaluación de retención. Cada periodo de conservación se vincula a una finalidad clara, base jurídica, desencadenante de retención y una justificación de por qué ese periodo es necesario. Cuando existen requisitos legales específicos, se documentan por separado.
Calendario de retención – conectando la ley con los sistemas reales
La plantilla del calendario de retención ayuda a la organización a documentar, entre otras cosas:
- tratamiento y finalidad,
- base jurídica,
- interesados y categorías de datos,
- sistemas y encargados del tratamiento,
- desencadenante de retención (ej. fin del contrato, cierre del caso o última actividad),
- plazo de conservación o regla basada en eventos,
- evaluación de necesidad,
- requisito legal de conservación,
- reclamaciones jurídicas/retención legal,
- método de borrado/anonimización,
- fecha de revisión y responsable.
El artículo 30 del RGPD indica, además, que el registro de actividades de tratamiento, cuando sea posible, debe contener los plazos previstos para la supresión de las distintas categorías de datos personales.
Borrado, anonimización, seudonimización y copias de seguridad
El paquete distingue claramente entre varias medidas técnicas y jurídicas diferentes:
- Hard delete / borrado definitivo – el dato se elimina del sistema operativo.
- Anonimización – se elimina la identificación de forma que la reidentificación no sea razonablemente posible.
- Seudonimización – reduce el riesgo, pero los datos siguen siendo datos personales y, por lo tanto, no cuentan como supresión definitiva.
- Ciclo de vida/TTL – supresión automática de, por ejemplo, registros (logs) o almacenamiento de objetos.
- Expiración de copias de seguridad – borrado seguro mediante rotación programada en lugar de archivo paralelo permanente.
Las copias de seguridad no deben convertirse en un archivo permanente oculto
El control de sistemas y copias de seguridad documenta, entre otras cosas, la retención de las copias, si el borrado granular es posible, qué sucede en caso de restauración y cómo la organización asegura que las decisiones de borrado previas se vuelvan a aplicar después de una recuperación.
Retención legal y reclamaciones jurídicas
En ciertas situaciones, la organización puede necesitar conservar datos durante más tiempo para formular, ejercer o defender reclamaciones jurídicas. Por ello, el paquete incluye una plantilla de retención legal (legal hold) separada que exige una decisión delimitada con las personas afectadas, sistemas, categorías de datos, fecha de inicio y fecha de revisión.
La Ley de Prescripción sueca establece, por norma general, un periodo de prescripción de diez años para reclamaciones de deuda y, por lo general, tres años para ciertas reclamaciones de consumo. Sin embargo, esto no significa automáticamente que todos los datos personales deban guardarse durante diez o tres años. La retención debe seguir siendo necesaria y proporcionada para la reclamación concreta.
Contabilidad – siete años no significa todos los datos del cliente
La Ley de Contabilidad exige que la información contable se conserve hasta el final del séptimo año siguiente a la finalización del ejercicio. Por tanto, es importante distinguir entre la información contable propiamente dicha y otros datos operativos del cliente que no están cubiertos por el mismo requisito.
RR. HH. y antiguos empleados
La IMY subraya a los empleadores que los datos personales de los empleados solo deben guardarse mientras sean necesarios para el fin perseguido y que el empleador debe tener establecidos plazos y rutinas de supresión. Cuando los datos deban conservarse por requisitos legales, el acceso y los permisos deben limitarse.
Sistemas y encargados del tratamiento
Una política bien escrita no sirve si la plataforma SaaS no puede borrar los datos. Por ello, el paquete incluye una plantilla de verificación técnica para propietarios de sistemas y encargados, con control de:
- borrado individual,
- políticas de TTL/ciclo de vida,
- borrado lógico (soft delete),
- índices de búsqueda y caché,
- retención de copias de seguridad,
- terminación del contrato,
- subencargados,
- certificados/evidencia de borrado,
- proceso de restauración y reaplicación del borrado.
Registro de Excel con panel de control y seguimiento automático
El archivo XLSX incluido está diseñado para su uso continuo y contiene:
- Panel de control con KPI de supresión retrasada, retenciones legales, solicitudes de borrado y brechas en los sistemas,
- Registro de tratamientos,
- Calendario de retención,
- Cola de eliminación con cálculo automático de fechas,
- Retenciones legales (Legal holds),
- Solicitudes de supresión con plazo de respuesta automático,
- Sistemas y encargados,
- Copias de seguridad y archivos,
- Registro de borrado,
- Lista de verificación de evidencias y fuentes.
El derecho a la supresión y la retención no son lo mismo
El artículo 17 del RGPD otorga el derecho a la supresión en ciertas situaciones, pero también contiene excepciones, por ejemplo, cuando el tratamiento es necesario para cumplir una obligación legal o para formular, ejercer o defender reclamaciones. El registro de solicitudes de supresión del paquete ayuda a diferenciar entre la solicitud del interesado y el calendario de supresión ordinario de la organización.
Preguntas frecuentes
¿Existe una regla general del RGPD de que los datos deben guardarse por dos o cinco años?
No. El plazo de conservación debe derivarse, por regla general, de la finalidad, la necesidad y la base jurídica. La legislación específica puede, no obstante, exigir que ciertos documentos se conserven durante un tiempo determinado.
¿Deben guardarse todos los datos de clientes durante siete años debido a la Ley de Contabilidad?
No. El requisito de conservación de la Ley de Contabilidad se aplica a la información contable. Otra información del cliente debe evaluarse en función de su propia finalidad y respaldo legal.
¿Es la seudonimización lo mismo que la supresión?
No. Los datos seudonimizados siguen siendo, normalmente, datos personales. La seudonimización puede reducir el riesgo, pero no sustituye a la supresión final una vez expirado el plazo de retención.
¿Cómo deben gestionarse las copias de seguridad?
Las copias de seguridad necesitan una retención documentada y un modelo de rotación. Es importante definir qué sucede si se restaura una copia antigua para que los datos personales previamente borrados no se reintroduzcan permanentemente.
¿Podemos detener la supresión en caso de disputa?
Sí, en ciertos casos puede justificarse una retención legal (legal hold) limitada. Debe estar documentada, ser proporcionada y revisarse periódicamente.
¿Se incluyen documentos en inglés?
Sí. Las siete plantillas están disponibles en una versión inglesa separada bajo un contexto legal sueco/de la UE.
¿Se incluye Excel?
Sí. Este es uno de los productos donde el Excel es central para la gestión operativa y el seguimiento.
Formato y entrega
- 14 plantillas de documentos – 7 en sueco + 7 en inglés.
- 14 DOCX + 14 PDF + 1 XLSX = 29 archivos.
- 28 páginas A4 por serie de formato Word/PDF (SE+EN).
- Producto digital – no se envía ningún artículo físico.
Fundamento jurídico y fuentes de autoridades
- Reglamento General de Protección de Datos (UE) 2016/679 – artículos 5, 13, 14, 17 y 30
- IMY – ¿Cuánto tiempo podemos guardar datos personales?
- IMY – Principios básicos según el RGPD
- Ley de contabilidad (1999:1078)
- Ley de prescripción (1981:130)