Sobre la plantilla de documento
Respuesta a incidentes y ciber-crisis 2026/2027 – paquete completo de plantillas operativas en sueco + inglés
Un paquete completo de plantillas para empresas y organizaciones que necesitan gestionar incidentes informáticos, ciberincidentes y ciber-crisis desde la primera alerta hasta el informe final, la recuperación y la mejora. El paquete es deliberadamente más amplio que un paquete exclusivo de NIS2 o RGPD: funciona como la columna vertebral operativa ante incidentes y ayuda a la organización a determinar cuándo la ley de ciberseguridad/NIS2, RGPD, DORA, contratos con clientes, contratos con proveedores o ciberseguros activan requisitos específicos de notificación o comunicación.
2 en 1 sueco + inglés: siete documentos están disponibles en ambas versiones lingüísticas. Todos se entregan en Word y PDF y se complementan con un avanzado registro de Excel con relojes automáticos de notificación normativa. Se incluyen un total de 29 archivos de entrega.
El paquete de plantillas se ha revisado conforme a la vigente ley de ciberseguridad (2025:1506), la estructura de notificación de incidentes de la directiva NIS2, las normas del RGPD sobre brechas de datos personales y la actual normativa de notificación DORA para las empresas financieras afectadas. Las plantillas están diseñadas para su uso durante 2026/2027 y distinguen explícitamente entre los criterios de activación y los plazos de las diferentes normativas.
Qué incluye este paquete
| Documento | Sueco | Inglés | Uso |
|---|---|---|---|
| Plan de respuesta a incidentes y ciber-crisis | 2 páginas | 2 pages | Plan principal, roles, mandato, primeros 60 minutos y puntos de activación normativa. |
| Recepción de incidentes, clasificación y gravedad | 2 páginas | 2 pages | Impacto CIA, gravedad, cribado normativo y decisión de clasificación. |
| Informe de 24h / 72h / final | 2 páginas | 2 pages | Campo de trabajo para la cadena de notificación de la ley de ciberseguridad/NIS2 y cruce RGPD/DORA. |
| Ciber-crisis y plan de comunicación | 2 páginas | 2 pages | SITREP, matriz de público objetivo, mensaje al cliente y registro de comunicación. |
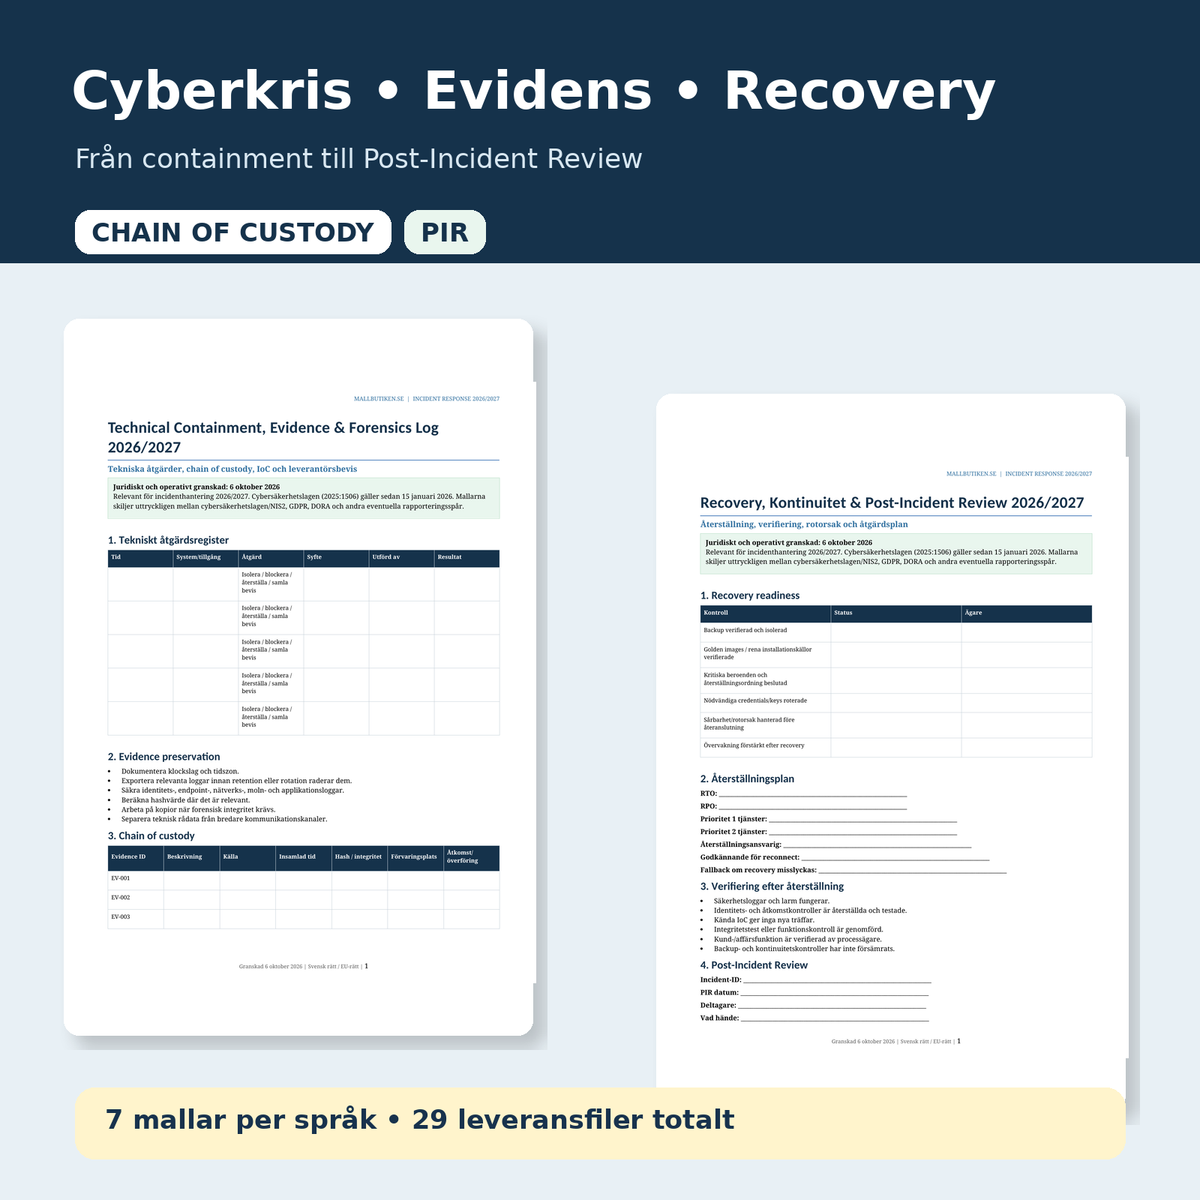
| Contención técnica, registro de evidencias y forense | 2 páginas | 2 pages | Registro de medidas técnicas, cadena de custodia, IoC y evidencias de proveedores. |
| Recuperación, continuidad y revisión post-incidente | 2 páginas | 2 pages | Puertas de recuperación, verificación, causa raíz y plan de acción. |
| Guía de usuario detallada | 2 páginas | 2 pages | Procedimiento de trabajo, cruce legal, tipos de incidentes y errores comunes. |
| Registro de Excel para respuesta a incidentes | XLSX | Panel de control, registro de incidentes, plazos normativos, medidas, evidencias, comunicación, contactos y PIR. | |
El mayor riesgo ante un ciberincidente es a menudo que la organización intente gestionar la técnica, el aspecto jurídico, la comunicación y la recuperación como temas separados. El paquete, en cambio, enlaza: descubrimiento → clasificación → contención → evaluación de notificación → comunicación → recuperación → revisión post-incidente. El mismo ID de incidente sigue todo el proceso.
Primeros 60 minutos: una estructura común
El plan principal comienza con las decisiones que normalmente deben tomarse antes de que la organización tenga una visión completa. El ID del incidente y la hora de conocimiento se documentan de inmediato, se designa al responsable del incidente, se asegura un canal de comunicación alternativo y se preservan las evidencias volátiles antes de llevar a cabo medidas irreversibles.
Es aquí también donde deben iniciarse los relojes normativos. El momento en que la organización obtiene conocimiento real del incidente puede ser central para la ley de ciberseguridad, el RGPD y DORA. Por ello, existen campos separados para la hora de descubrimiento, la hora de conocimiento y la hora de clasificación.
Ley de ciberseguridad/NIS2: 24h, 72h y un mes
La ley de ciberseguridad (2025:1506) de Suecia entró en vigor el 15 de enero de 2026. La ley exige medidas de seguridad técnicas, operativas y organizativas apropiadas y proporcionales. Entre las áreas expresamente indicadas se encuentran la gestión de incidentes y la gestión de la continuidad y crisis.
Para un operador de servicios esenciales sujeto a la ley que sufra un incidente significativo, el paquete incluye la siguiente cadena operativa:
- a más tardar en 24 horas: aviso tras haber tenido conocimiento el operador,
- a más tardar en 72 horas: notificación de incidente para otros operadores; los proveedores de servicios de confianza tienen 24 horas también para la notificación de incidentes,
- bajo petición: informe parcial con actualizaciones de estado relevantes,
- a más tardar un mes después de la notificación: informe final; si el incidente aún persiste, se presentará un informe de situación y posteriormente el informe final.
Un incidente significativo es, según la ley, un incidente que ha causado o puede causar una perturbación grave del servicio o daños económicos para el operador, o que ha afectado o puede afectar a otras personas físicas o jurídicas a través de un daño significativo.
Un mismo incidente puede tener varias vías de notificación legal
El paquete no comete el error habitual de tratar NIS2, RGPD y DORA como lo mismo. Tienen diferentes ámbitos de aplicación, diferentes criterios de activación y diferentes receptores.
RGPD: brecha de datos personales
Si el incidente implica que datos personales han sido destruidos, alterados, perdidos o han caído en manos indebidas, la vía del RGPD debe evaluarse por separado. Cuando una brecha de datos personales es notificable, el punto de partida es que la notificación a la IMY (Autoridad Sueca de Protección de Datos) debe realizarse en un plazo de 72 horas tras el conocimiento. En caso de alto riesgo, es posible que también deba informarse a los interesados sin dilación indebida.
DORA: empresas financieras
DORA se aplica a las entidades financieras pertinentes. Para un incidente grave relacionado con las TIC, las normas de notificación actuales especifican, entre otras cosas:
- informe inicial lo antes posible, dentro de las cuatro horas posteriores a la clasificación como grave y a más tardar 24 horas desde el conocimiento,
- informe parcial a más tardar 72 horas después del informe inicial,
- informe final a más tardar un mes después del informe parcial o del último informe parcial actualizado.
Por ello, el registro de Excel tiene un reloj DORA independiente y no mezcla la línea de tiempo con el reloj de NIS2.
Clasificación de incidentes: de evento técnico a nivel SEV
La plantilla de recepción de incidentes ayuda al equipo a evaluar la confidencialidad, integridad y disponibilidad junto con el impacto físico/de seguridad, económico y de terceros. Posteriormente, el incidente se clasifica en cuatro niveles, de SEV-4 a SEV-1.
El nivel SEV es una herramienta de gestión interna y no sustituye la evaluación jurídica de si el incidente es, por ejemplo, "significativo" según la ley de ciberseguridad o "mayor" según DORA. Por lo tanto, el cribado normativo se incluye como un paso separado.
Ciber-crisis y comunicación
Ante incidentes mayores, la gestión técnica de incidentes no es suficiente. El plan de ciber-crisis crea una organización de crisis con responsable de incidentes, gestor de crisis, legal/cumplimiento, comunicaciones, DPD/privacidad y responsable de proveedores.
Contiene un SITREP reutilizable para la dirección, matriz de público objetivo para empleados/clientes/autoridades/proveedores/medios, mensaje al cliente y registro de comunicación. La lista de verificación previa a la publicación reduce el riesgo de que la organización publique información no confirmada o detalles de seguridad que puedan ser explotados por un atacante.
Evidencias, cadena de custodia y contención técnica
Las medidas técnicas pueden destruir pruebas si se realizan sin documentación. Por ello, el paquete incluye un registro de medidas separado y una parte de cadena de custodia para registros (logs), datos de disco/memoria, exportaciones a la nube y otras pruebas relevantes.
El documento cubre, entre otras cosas:
- hora y zona horaria,
- fuente/sistema y quién recopiló el material,
- hash/referencia de integridad cuando sea relevante,
- lugar de almacenamiento y acceso/transferencia,
- indicadores de compromiso (IoC): IP, dominio, hash, cuenta, proceso y TTP,
- incidentes de proveedores y qué registros/evidencias se han solicitado.
Recuperación, continuidad y revisión post-incidente
La plantilla de recuperación utiliza claras puertas de reconexión: la copia de seguridad debe estar verificada, las fuentes de instalación limpias disponibles, las credenciales comprometidas rotadas y la vulnerabilidad o causa raíz gestionada antes de reconectar los sistemas.
Tras la restauración, se lleva a cabo la revisión post-incidente con la causa raíz, factores contribuyentes, lo que funcionó, lo que no funcionó, lecciones normativas y lecciones de proveedores. Todas las mejoras obtienen propietario, prioridad, plazo y evidencia.
Registro de Excel con relojes automáticos de notificación
El archivo de Excel no es solo una lista. Funciona como un panel de control operativo y contiene:
- Dashboard – incidentes abiertos, SEV-1/2 y vías de notificación activas,
- Registro de incidentes – descubrimiento, conocimiento, fase, impacto y próxima actualización,
- Plazos normativos – relojes separados de NIS2, RGPD y DORA,
- Registro de acciones – contención, recuperación, medidas normativas y comunicativas,
- Cadena de evidencias – cadena de custodia e integridad,
- Comunicaciones – versión, público objetivo, aprobación y prueba,
- Contactos – equipo de incidentes, autoridades, proveedores, aseguradora y forense,
- Post-incidente – PIR, remediación y riesgo residual.
Por ejemplo, los plazos de 24 y 72 horas de la ley de ciberseguridad se calculan automáticamente a partir de la hora de conocimiento indicada. DORA tiene su propia fórmula que tiene en cuenta tanto la hora de conocimiento como el momento de la clasificación como incidente grave.
Cuándo es especialmente adecuado el paquete
- empresas que quieren introducir un proceso profesional de respuesta a incidentes,
- operadores regulados por NIS2/ley de ciberseguridad que quieren complementar su programa más amplio de NIS2,
- organizaciones SaaS, de TI, MSP y en la nube,
- organizaciones con un procesamiento extenso de datos personales,
- empresas financieras que necesitan coordinar DORA con la gestión interna de ciber-crisis,
- organizaciones con dependencias críticas de proveedores y terceros.
La diferencia con otras plantillas de incidentes de Mallbutiken
El paquete de plantillas NIS2 cubre el trabajo sistemático de ciberseguridad más amplio. El de brecha de datos personales RGPD profundiza en el artículo 33/34 y el proceso de la IMY. Este paquete, en cambio, se centra en el incidente operativo y la ciber-crisis en su conjunto: desde la primera alerta hasta la contención, el triaje normativo, la comunicación al cliente, la recuperación y la revisión post-incidente.
Preguntas frecuentes
¿El paquete es solo para operadores sujetos a NIS2?
No. El proceso de respuesta a incidentes puede ser utilizado por la mayoría de las organizaciones. La parte de la ley de ciberseguridad/NIS2 solo se activa si la actividad y el incidente están sujetos a la normativa.
¿Todos los ciberincidentes deben notificarse en un plazo de 24 o 72 horas?
No. Los plazos se aplican cuando se cumplen los criterios de activación de cada normativa. Por tanto, el paquete contiene puntos de cribado y decisión separados.
¿Un mismo incidente puede tener que notificarse según NIS2 y RGPD?
Sí. Un incidente puede ser simultáneamente significativo según la ley de ciberseguridad y una brecha de datos personales notificable. Las dos evaluaciones deben realizarse en paralelo.
¿Incluye DORA?
Sí, como una vía de cruce separada para las entidades financieras afectadas. Sin embargo, el paquete no sustituye a un programa completo de DORA.
¿Incluye documentos en inglés?
Sí. Las siete plantillas de Word/PDF tienen una versión independiente en inglés. El registro de Excel utiliza campos de incidente claros y de uso internacional.
¿Incluye Excel?
Sí. El registro de Excel es una parte central del producto y contiene plazos normativos automáticos, además de registros de incidentes, acciones, evidencias, comunicación y revisión post-incidente.
Formato y entrega
- 14 plantillas de documentos – 7 suecas + 7 inglesas.
- 14 DOCX + 14 PDF + 1 XLSX = 29 archivos de entrega.
- 28 páginas A4 por serie de formato Word/PDF en ambos idiomas.
- Word (DOCX) + PDF + Excel (XLSX).
- Producto digital: no se envía ningún artículo físico.
Fundamento jurídico y fuentes oficiales
- Ley de ciberseguridad (2025:1506)
- Directiva (UE) 2022/2555 – NIS2
- IMY – Gestión de brechas de datos personales
- Finansinspektionen – Riesgos TIC y DORA
- Reglamento Delegado (UE) 2025/301 de la Comisión – Notificación de incidentes DORA