Sobre la plantilla de documento
Paquete de plantillas NIS2 para empresas suecas – Word y PDF
Este completo paquete de plantillas NIS2 ha sido desarrollado para empresas, organizaciones y otros operadores de servicios que necesitan estructurar y documentar su labor de ciberseguridad conforme a la Ley de Ciberseguridad sueca (2025:1506) y a la implementación sueca de la directiva NIS2.
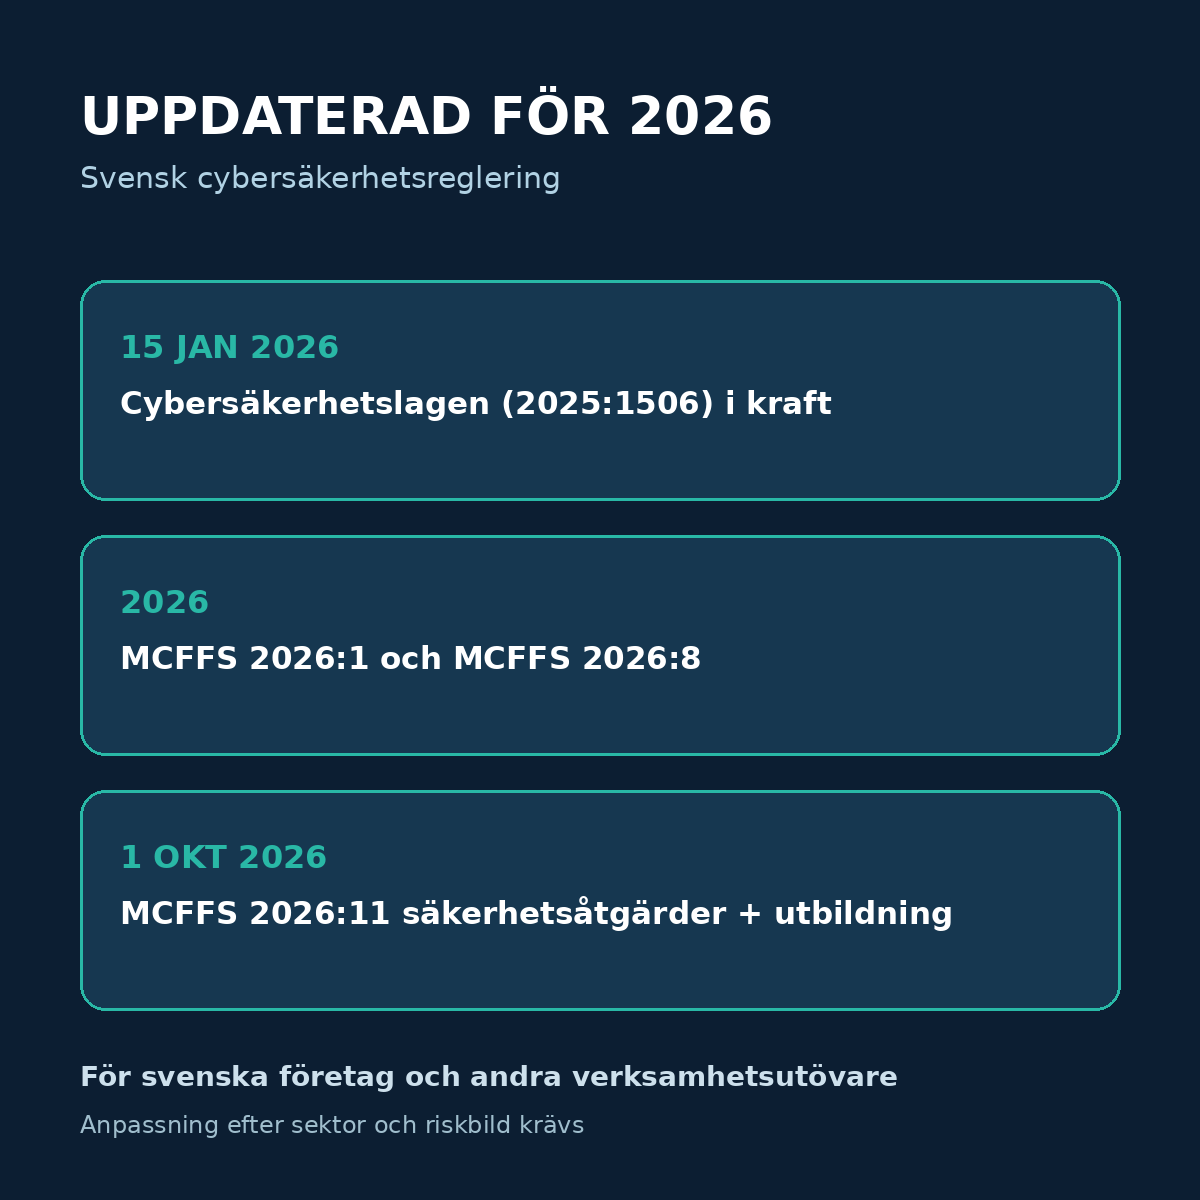
El paquete contiene 15 plantillas de documentos integradas, listas de verificación y bases para la toma de decisiones en un archivo de Word profesional y editable, además de una versión en PDF lista para usar. El material está actualizado para las normas vigentes en 2026 y estructurado teniendo en cuenta la normativa MCFFS 2026:11, que entra en vigor el 1 de octubre de 2026 y especifica los requisitos y recomendaciones generales sobre medidas de seguridad y formación de la dirección.
Recibirá tanto Word (DOCX) como PDF. La versión de Word es totalmente editable para que pueda adaptar el nombre de la organización, roles, niveles de riesgo, sistemas, proveedores, responsables y decisiones. La versión en PDF puede utilizarse como referencia, para impresión o como base en revisiones internas.
Contenido del paquete de plantillas NIS2
- Evaluación de aplicación y clasificación de actividades – apoyo para documentar si la actividad está cubierta por la Ley de Ciberseguridad, sector/subsector, clasificación y supervisión pertinente.
- Política de ciberseguridad y seguridad de la información – objetivos, principios, responsabilidades, orientación de la dirección y seguimiento.
- Metodología de gestión de riesgos – modelo para la identificación, análisis, valoración, tratamiento y aceptación de riesgos de ciberseguridad.
- Registro de riesgos y plan de acción – tabla práctica para activos, amenazas, vulnerabilidades, impacto, probabilidad, medidas, responsables y plazos.
- Plan de gestión de incidentes – roles, clasificación, escalado, mitigación, recuperación, análisis de causas raíz y lecciones aprendidas.
- Notificación de incidentes 24/72 horas e informe final – formularios listos para su uso para aviso inicial, notificación de incidente e informe final.
- Plan de continuidad y gestión de crisis – apoyo para priorización, RTO, RPO, copias de seguridad, soluciones de reserva, activación de crisis y simulacros.
- Seguridad de proveedores y cadena de suministro – due diligence, criticidad, subcontratistas, continuidad y seguimiento.
- Anexo de seguridad para contratos con proveedores – cláusulas contractuales sobre incidentes, acceso, registro, vulnerabilidades, continuidad, auditoría, subcontratistas y salida.
- Desarrollo seguro, adquisiciones y gestión de cambios – requisitos para compras, desarrollo, configuración, parches y cambios.
- Seguimiento, métricas y evaluación interna – KPI/KRI, objetivos, tendencias, responsabilidades y medidas de mejora.
- Ciberhigiene y plan de formación – adaptado para empleados, administradores de TI, equipo de incidentes y dirección.
- Cifrado, autenticación y comunicación segura – reglas para MFA, cifrado, gestión de claves y comunicación de emergencia.
- Seguridad del personal, acceso y activos – titularidad de sistemas e información, permisos y proceso de alta/cambio/baja de usuarios.
- Revisión anual de ciberseguridad por parte de la dirección – documento base para el seguimiento y las decisiones documentadas de la dirección.
Adaptado a la Ley de Ciberseguridad de 2026
La Ley de Ciberseguridad entró en vigor el 15 de enero de 2026. Para las organizaciones sujetas a la ley, el trabajo de seguridad debe basarse en una perspectiva de riesgo integral e incluir medidas de seguridad técnicas, operativas y organizativas apropiadas y proporcionales.
El paquete de plantillas está estructurado en torno a las áreas centrales que la ley exige gestionar a los operadores afectados, incluyendo análisis de riesgos, gestión de incidentes, continuidad, cadenas de suministro, adquisiciones seguras de sistemas, seguimiento de medidas de seguridad, ciberhigiene, formación, criptografía, control de acceso y autenticación.
Soporte integrado para la notificación de incidentes
Ante un incidente significativo, la normativa establece obligaciones críticas en cuanto a plazos. Por ello, el paquete incluye formularios y puntos de control separados para el aviso inicial, la notificación de incidentes y el informe final. Como regla general, un incidente significativo debe comunicarse lo antes posible y, a más tardar, en un plazo de 24 horas, seguido de la notificación formal dentro de los plazos establecidos para la organización y, finalmente, el informe de cierre.
Los formularios están diseñados para ayudar a la organización a recopilar información sobre, entre otros, la secuencia de eventos, detección, sistemas afectados, impacto en la actividad sectorial, dependencias de proveedores, consecuencias, causa raíz probable y medidas tomadas.
Preparado para la norma MCFFS 2026:11 del 1 de octubre de 2026
A partir del 1 de octubre de 2026, entra en vigor la normativa MCFFS 2026:11. Esta norma contiene requisitos más detallados y recomendaciones generales sobre medidas de seguridad y formación de la dirección para operadores de servicios esenciales e importantes.
Por ello, el paquete de plantillas incluye soporte para:
- trabajo de ciberseguridad sistemático y basado en riesgos,
- objetivos y orientación de la dirección,
- criterios de aceptación de riesgos,
- titularidad de información y sistemas,
- registro de riesgos y planes de acción documentados,
- gestión de incidentes y crisis,
- continuidad y priorización de recuperación,
- contratos con proveedores y cadenas de suministro digitales,
- gestión de permisos y autenticación multifactor,
- cifrado y comunicación segura,
- seguimiento y evaluación de medidas de seguridad,
- formación de la dirección y revisión anual.
¿Para quién es adecuada esta plantilla?
El paquete es adecuado para empresas suecas, organizaciones y otros operadores que necesiten crear o mejorar su documentación en el marco de NIS2 y la Ley de Ciberseguridad. Puede ser utilizado por directores generales, consejos de administración, equipos directivos, CISO, responsables de TI, responsables de seguridad de la información, funciones de cumplimiento, abogados, delegados de protección de datos, propietarios de sistemas y responsables de área.
Las plantillas son genéricas y pueden adaptarse a diferentes sectores, tamaños de organización y entornos técnicos. La propia organización completa los roles responsables, sistemas, clasificaciones, niveles de riesgo, plazos, proveedores, procesos de decisión y niveles de control.
Diseño profesional y práctico
El documento no es solo una guía informativa. Está concebido como un material de trabajo práctico con campos rellenables, tablas, listas de verificación, cuadros de decisión y redacciones preestablecidas. El objetivo es reducir el tiempo necesario para pasar de los requisitos legales a la documentación interna operativa.
- 22 páginas con diseño profesional
- 15 plantillas integradas
- Archivo DOCX editable
- Versión PDF
- Registro de riesgos y plan de acción
- Formularios de incidentes
- Cláusulas de proveedores
- Revisión de la dirección
- Lista de verificación de implementación previa al 1 de octubre de 2026
- Fuentes legales e información de versiones
Aviso importante sobre adaptación legal y técnica
La Ley de Ciberseguridad es de base arriesgada y específica de cada actividad. Ninguna plantilla general puede garantizar por sí sola que una organización cumpla con todos los requisitos. Los documentos deben adaptarse según el sector de la organización, tamaño, entorno de sistemas, riesgos, autoridad supervisora y cualquier norma de la UE directamente aplicable o específica del sector.
Para organizaciones que operen exclusivamente en ciertos sectores digitales, pueden ser directamente aplicables otras normas detalladas, incluido el Reglamento de Ejecución (UE) 2024/2690 de la Comisión Europea. Por lo tanto, consulte siempre la ley, reglamento, normativa y regulación sectorial vigente antes de formalizar el material internamente.
Formato y entrega
Producto digital – descarga inmediata. La entrega incluye un archivo ZIP con:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
No se envía ningún producto físico.
Preguntas frecuentes
¿Es esto una política NIS2?
Sí, el paquete contiene una política completa de ciberseguridad y seguridad de la información, pero también gestión de riesgos, notificación de incidentes, continuidad, seguridad de proveedores, MFA, cifrado, formación y seguimiento de la dirección.
¿Puedo editar la plantilla?
Sí. El archivo de Word es totalmente editable. La versión PDF se incluye como versión de referencia y para impresión.
¿Está la plantilla actualizada para 2026?
Sí. La versión 1.0 ha sido revisada legalmente el 27 de septiembre de 2026 basándose en la Ley de Ciberseguridad (2025:1506), el Reglamento de Ciberseguridad (2025:1507), y las normas MCFFS 2026:1, 2026:8 y 2026:11 con entrada en vigor el 1 de octubre de 2026.
¿Es el paquete adecuado para todas las organizaciones?
Está diseñado como un paquete base amplio, pero siempre debe ser adaptado. Las normas sectoriales y el derecho de la UE pueden establecer requisitos adicionales o divergentes.