Sobre la plantilla de documento
Acuerdo de encargado del tratamiento 2026 – acuerdo de encargado (DPA) completo según el artículo 28 del RGPD
Un acuerdo de encargado del tratamiento es necesario cuando un proveedor externo procesa datos personales por cuenta de una organización. Esto puede aplicarse, por ejemplo, a servicios en la nube, operaciones de TI, agencias web, sistemas de nómina, CRM, atención al cliente, plataformas de correo electrónico, herramientas de análisis y otros servicios donde el proveedor procesa datos personales bajo las instrucciones del responsable del tratamiento.
Este paquete de plantillas ha sido desarrollado para empresas y organizaciones suecas que desean documentar adecuadamente la relación de encargado –no solo redactar un contrato estándar breve–. El paquete contiene cinco documentos separados tanto en Word como en PDF, con un total de 26 páginas A4 diseñadas profesionalmente.
Esto está incluido
- Acuerdo de encargado del tratamiento / DPA 2026 – contrato principal con 22 cláusulas y cuatro anexos contractuales integrados.
- Instrucciones al encargado y anexo de tratamiento – hoja de trabajo para el control de roles, tratamientos, flujos de datos, almacenamiento, instrucciones y vías de contacto.
- Anexo de seguridad / MT – plantilla detallada para medidas técnicas y organizativas de seguridad.
- Registro de subencargados y terceros países – registro, evaluación TIA, notificación de cambios y proceso para la aprobación/objeción.
- Auditoría de proveedores, incidentes y supresión – diligencia debida, formulario de incidentes, apoyo ante solicitudes de los interesados, certificado de supresión y seguimiento anual.
Diseñado para los requisitos mínimos del artículo 28 del RGPD
El contrato principal regula los requisitos centrales que deben existir en un contrato entre un responsable del tratamiento y un encargado del tratamiento. Incluye, entre otros, el objeto y la duración del tratamiento, la naturaleza y la finalidad del tratamiento, las categorías de interesados y los tipos de datos personales, así como los derechos y obligaciones del responsable del tratamiento.
El contrato también contiene disposiciones sobre que el tratamiento solo puede realizarse conforme a instrucciones documentadas, confidencialidad, medidas de seguridad adecuadas, subencargados, asistencia con los derechos de los interesados, apoyo en las obligaciones según los artículos 32–36 del RGPD, supresión o devolución al finalizar el contrato, así como el derecho del responsable a la información, auditoría e inspección.
Instrucciones documentadas
Una debilidad común en los acuerdos de encargado generales es que el tratamiento se describe de forma demasiado vaga. Por ello, el paquete incluye una instrucción de tratamiento específica donde las partes pueden documentar exactamente qué servicio y tratamiento están cubiertos, por qué se realiza el tratamiento, qué sistemas se utilizan, qué interesados están afectados, qué datos personales se procesan y durante cuánto tiempo se almacenarán.
También hay una tabla de instrucciones separada donde cada tratamiento puede vincularse a sistemas, acciones permitidas y plazos de conservación. Esto facilita demostrar qué se ha encargado realmente al encargado.
Control de roles – ¿responsable o encargado?
No basta con que las partes llamen al proveedor "encargado del tratamiento". Los roles según el RGPD vienen determinados por las circunstancias reales. El anexo de tratamiento contiene, por tanto, un control de roles práctico con preguntas sobre quién determina la finalidad, quién determina los medios esenciales y si el proveedor utiliza los datos para sus propios fines independientes.
Esto ayuda al comprador a detectar situaciones en las que un proveedor puede ser responsable independiente del tratamiento para una determinada actividad o donde debe considerarse una regulación adicional.
Subencargados
El contrato contiene dos opciones claras para los subencargados: autorización escrita específica para cada subencargado o una autorización escrita general con información previa sobre las adiciones y cambios previstos.
El registro de subencargados separado incluye campos para el proveedor, servicio, datos, interesados, país de tratamiento y aprobación. El paquete incluye, además, un formulario de notificación de cambios listo para usar que el encargado puede emplear cuando se deba introducir un nuevo subencargado o modificar uno existente, así como una estructura para la aprobación del responsable o su objeción objetiva basada en la protección de datos.
Transferencias a terceros países y CCT
Los servicios en la nube y las cadenas de soporte internacionales pueden implicar que los datos personales se transfieran o se hagan accesibles fuera de la UE/EEE. Por ello, la plantilla tiene un registro de terceros países independiente y una evaluación práctica para transferencias internacionales.
El registro permite documentar destinatarios, países, roles, datos afectados, mecanismo de transferencia según el Capítulo V del RGPD y posibles medidas de protección adicionales. La sección de evaluación ayuda a la organización a verificar, entre otros, decisiones de adecuación, CCT, el módulo correcto, protecciones adicionales y transferencias ulteriores.
Importante: esta plantilla no reproduce las cláusulas contractuales tipo de la Comisión Europea palabra por palabra y no se comercializa como un documento CCT inalterado. Si se utilizan CCT oficiales para una transferencia a un tercer país, se deben utilizar las cláusulas originales pertinentes de acuerdo con las instrucciones de la Comisión Europea.
Anexo de seguridad / MT
El anexo de seguridad del paquete permite documentar las medidas técnicas y organizativas de forma concreta. Cubre, entre otros, la gestión de la seguridad, identidad y acceso, MFA, cifrado, gestión de claves, seguridad de sistemas y aplicaciones, parcheo, registro de eventos, copias de seguridad, continuidad, gestión de incidentes, personal, proveedores, seguridad física, minimización de datos y supresión.
Cada requisito de seguridad puede marcarse como cumplido, parcialmente cumplido o no cumplido, y complementarse con descripciones o pruebas. También hay campos para certificaciones, pruebas de penetración, auditorías independientes, riesgos abiertos y requisitos adicionales específicos del cliente.
Incidentes de datos personales
El encargado del tratamiento debe notificar al responsable sin dilación indebida tras tener conocimiento de una violación de la seguridad de los datos. Por ello, el contrato principal contiene cláusulas sobre incidentes y la posibilidad de acordar un plazo interno más corto para la primera notificación.
El documento operativo incluye un formulario de incidentes específico para fecha y hora, sistemas afectados, categorías de interesados y datos personales, número aproximado de registros, consecuencias probables, medidas de mitigación de daños, pruebas/registros y próxima actualización.
Derechos de los interesados y asistencia
El encargado debe, teniendo en cuenta la naturaleza del tratamiento, ayudar al responsable a cumplir sus obligaciones frente a los interesados. Por ello, el paquete incluye una plantilla específica para casos como acceso, rectificación, supresión, limitación, portabilidad y oposición, con seguimiento de recepción, reenvío, sistemas a consultar y acción realizada.
Auditoría de proveedores previa al contrato
El responsable del tratamiento debe contratar encargados que ofrezcan garantías suficientes de que se aplican medidas técnicas y organizativas adecuadas. Por ello, el paquete incluye una lista de verificación de diligencia debida concreta para proveedores.
La lista evalúa, entre otros, el rol, la seguridad, la gestión de incidentes, los subencargados, terceros países, los derechos de los interesados, supresión, auditoría, continuidad y seguridad del personal. El resultado puede resumirse como riesgo bajo, medio o alto y documentarse como aprobado, aprobado condicionalmente o no aprobado.
Supresión y devolución al finalizar el contrato
El contrato principal y el documento operativo contienen soporte para la elección del responsable entre devolución y supresión. Existen campos específicos para sistemas activos, subencargados, ciclos de copia de seguridad, requisitos legales restantes, método de verificación y fecha final de supresión.
El certificado de supresión/devolución por separado permite documentar que la finalización del tratamiento se ha llevado a cabo realmente, algo que a menudo falta cuando se termina un contrato de proveedor.
Auditoría e inspección
El contrato regula la obligación del encargado de proporcionar la información necesaria para demostrar el cumplimiento y de permitir y contribuir a las auditorías e inspecciones. La plantilla permite el uso práctico de informes de auditoría, certificaciones y otros soportes verificables pertinentes, pero sin descartar el derecho del responsable según el artículo 28.
Situación jurídica comprobada en 2026
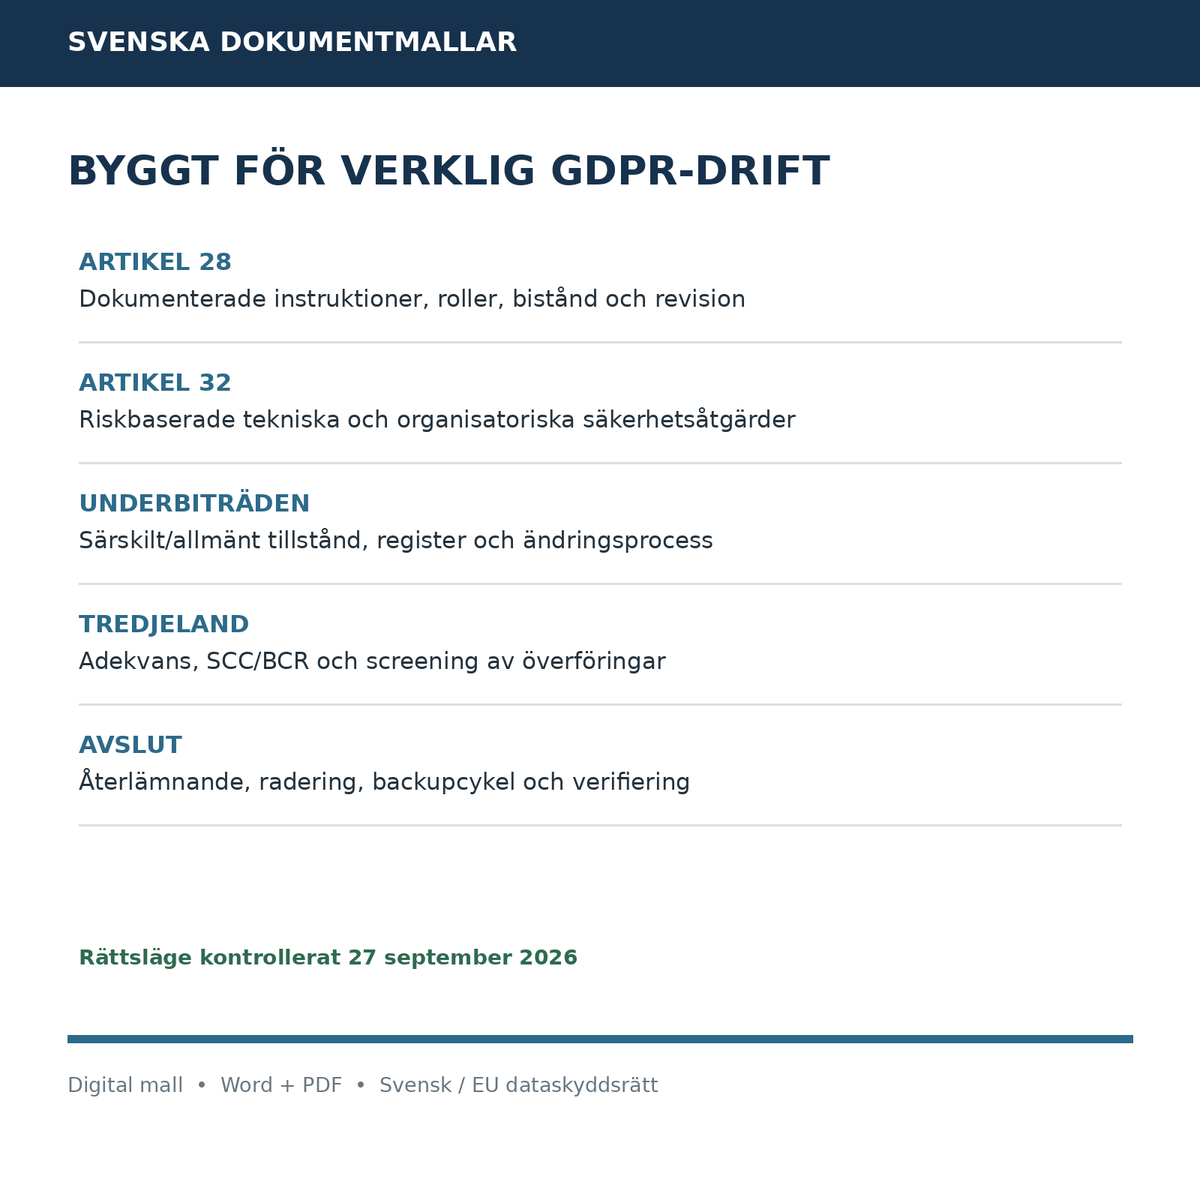
La situación jurídica se ha verificado el 27 de septiembre de 2026. El paquete se ha diseñado basándose en el RGPD, especialmente los artículos 5, 28, 30, 32–36 y 44–49, la guía actual de la Autoridad Sueca de Protección de Datos (IMY) sobre acuerdos de encargado y los roles de responsable/encargado, así como las Directrices 07/2020 del CEPD. También se han tenido en cuenta las decisiones de ejecución (UE) 2021/915 y (UE) 2021/914 de la Comisión Europea cuando son pertinentes.
Word y PDF incluidos
Los cinco documentos se entregan tanto en archivos Word totalmente editables como en PDF. En total, el cliente recibe 10 archivos y 26 páginas A4. Las versiones de Word contienen campos de relleno claros, casillas de verificación, tablas y opciones seleccionables.
Producto digital para descarga directa. No se envía ningún producto físico.
Importante
Estas son plantillas legales profesionales y soportes de trabajo. Los documentos deben adaptarse siempre a los tratamientos reales, los roles verídicos de las partes, los riesgos de seguridad de la información, los subencargados, los sistemas y posibles transferencias internacionales. En caso de transferencias complejas a terceros países, tratamientos sensibles, corresponsabilidad o alto riesgo, debería considerarse la obtención de asesoramiento jurídico especializado en protección de datos.