Sobre la plantilla de documento
Paquete de plantillas para incidentes de datos personales RGPD 2026: informe de incidentes, notificación a la IMY y herramienta de 72 horas
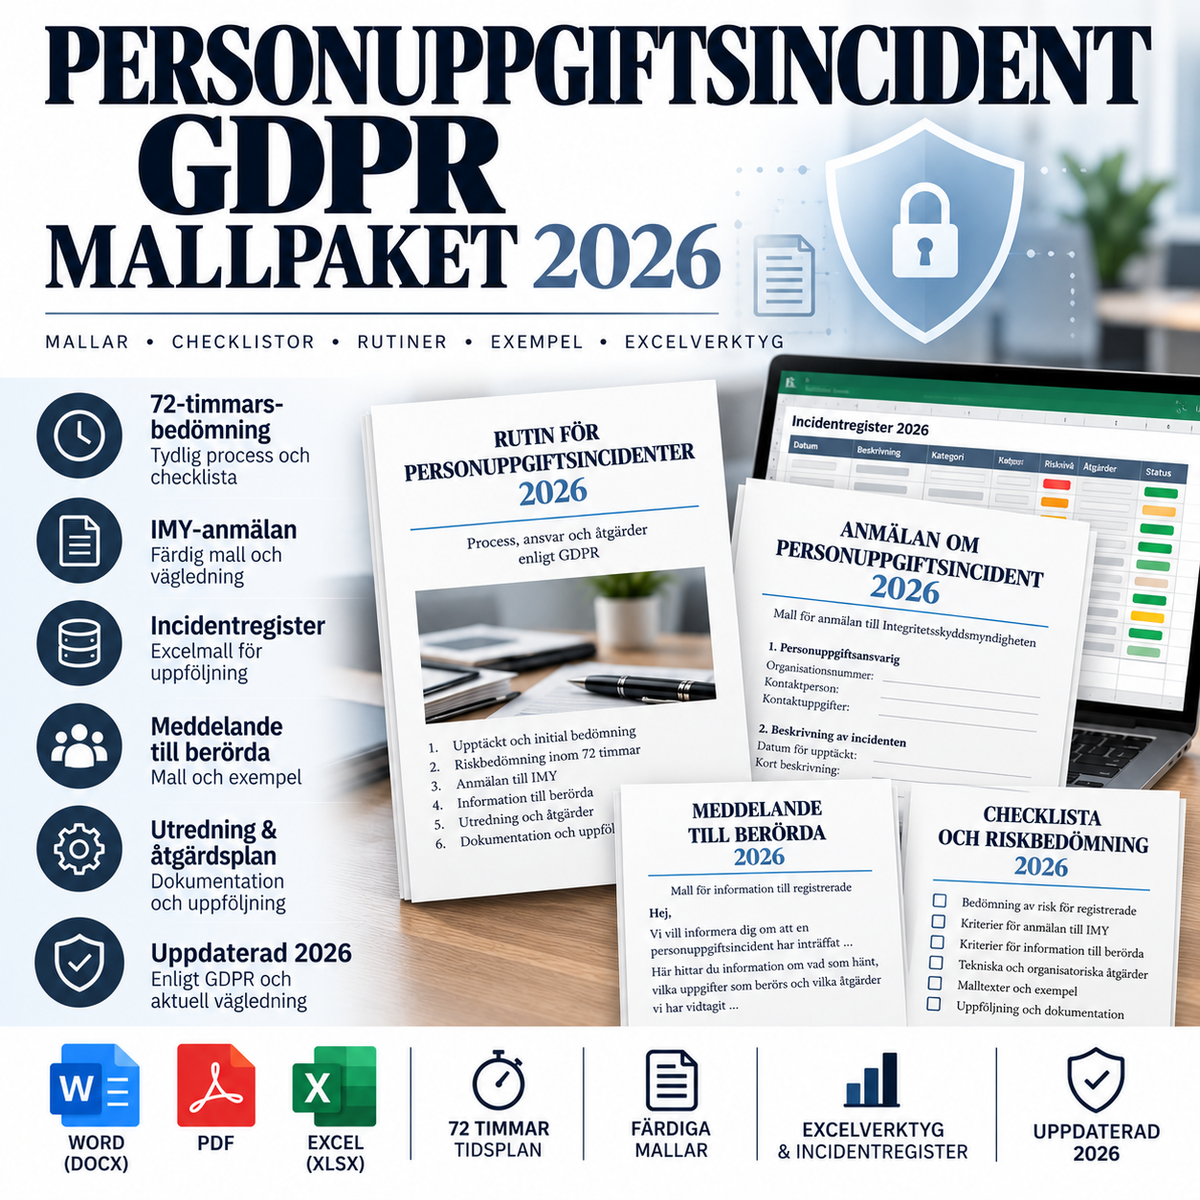
Paquete completo de plantillas para empresas y organizaciones que necesitan detectar, evaluar, documentar y gestionar incidentes de datos personales conforme al RGPD. El paquete incluye plantillas profesionales en Word/PDF, así como una herramienta en Excel para el registro de incidentes, el plazo de 72 horas, la evaluación de riesgos, la notificación a la IMY, la información a los interesados, la notificación de encargados del tratamiento y el análisis posterior.
El RGPD exige que todos los incidentes de datos personales sean documentados. Se debe notificar un incidente a la autoridad de control a menos que sea improbable que dicho incidente suponga un riesgo para los derechos y libertades de las personas físicas. Si la notificación es obligatoria, debe realizarse sin dilación indebida y, de ser posible, en un plazo de 72 horas desde que el responsable del tratamiento tenga constancia del incidente.
Qué incluye: 9 archivos
- Incidente de datos personales – Informe de incidentes y evaluación de 72 horas, Word + PDF
- Notificación a la IMY – documento de preparación, Word + PDF
- Información a los interesados según el artículo 34 del RGPD, Word + PDF
- Procedimiento para incidentes de datos personales / Guía de respuesta ante incidentes (Incident Response Playbook), Word + PDF
- Herramienta de Excel con registro de incidentes, estado de 72h, clasificación de riesgos, registro de la IMY, interesados, avisos de encargados, medidas y análisis posterior
Informe de incidentes con proceso de decisión completo
La plantilla principal ayuda a la organización a documentar todo el incidente, desde la detección inicial hasta el cierre:
- momento del incidente, detección y conocimiento por parte de la organización
- plazo de 72 horas claro/automático
- clasificación como incidente de confidencialidad, integridad o disponibilidad
- interesados afectados y datos personales
- datos sensibles, datos del artículo 10, datos personales protegidos y niños/personas vulnerables
- medidas inmediatas de contención y recuperación
- evaluación de riesgos para los derechos y libertades de los interesados
- decisión sobre la notificación a la IMY
- decisión sobre la información a los interesados
- causa raíz, medidas correctoras y lecciones aprendidas
¿Cuándo debe notificarse el incidente?
Como responsable del tratamiento, debe notificar el incidente si no es improbable que este suponga un riesgo para los derechos y libertades de las personas físicas. Si no se dispone de toda la información en un plazo de 72 horas, los datos pueden facilitarse por fases, sin dilación indebida adicional. En caso de notificación tardía, deben documentarse las razones del retraso.
Por ello, la plantilla incluye un documento de preparación para la IMY con los datos clave que deben recopilarse antes o durante la comunicación. La notificación real se realiza a través del servicio electrónico pertinente de la IMY o cualquier otro canal indicado por la autoridad.
Alto riesgo: información a los interesados
Si es probable que el incidente de datos personales conlleve un alto riesgo, por norma general, los interesados deben ser informados sin dilación indebida. El paquete contiene una plantilla de comunicación lista y editable que incluye:
- descripción clara de lo sucedido
- qué datos personales están afectados
- consecuencias probables
- medidas implementadas y planificadas
- consejos prácticos para los interesados
- datos de contacto del delegado de protección de datos (DPD) u otro punto de contacto
La plantilla también incluye la verificación de las excepciones del artículo 34, por ejemplo, si los datos estaban debidamente cifrados, si medidas posteriores eliminaron el alto riesgo o si informar individualmente supondría un esfuerzo desproporcionado.
Obligaciones del encargado del tratamiento
El encargado del tratamiento debe comunicar cualquier incidente de datos personales al responsable del tratamiento sin dilación indebida. El encargado no necesita determinar por sí mismo si el incidente conlleva un riesgo tal que requiera notificación a la IMY; la responsabilidad principal de evaluar el riesgo y la notificación recae sobre el responsable del tratamiento.
Por tanto, la herramienta de Excel contiene un registro independiente para los avisos del encargado, incluyendo el momento de conocimiento, el primer informe, la diferencia horaria, los datos faltantes y la próxima actualización.
Excel: registro de incidentes con control de 72 horas
El archivo de Excel funciona como una herramienta práctica de gestión de incidentes e incluye:
- panel con indicadores clave
- registro de incidentes
- plazo límite de 72 horas y estado En plazo / Urgente / Fuera de plazo
- clasificación de riesgos basada en probabilidad y consecuencia
- registro de notificaciones a la IMY
- comunicación a los interesados
- informes del encargado del tratamiento
- registro de medidas
- revisión post-incidente / análisis de causa raíz
- fuentes y referencias legales
Todos los incidentes deben ser documentados
Incluso los incidentes que no requieren notificación a la IMY deben ser documentados. La documentación debe permitir, entre otras cosas, verificar si la organización ha cumplido con el RGPD y debe incluir las razones de la decisión de no notificar o no informar a los interesados.
Incidentes comunes para los que se puede utilizar el paquete
- envío erróneo de correos electrónicos o documentos
- phishing y cuentas secuestradas
- ransomware y filtraciones de datos
- permisos de acceso incorrectos
- pérdida de ordenadores, teléfonos o soportes de almacenamiento
- publicación accidental
- compartición incorrecta a través de servicios en la nube o enlaces
- eliminación o pérdida de datos personales
- incidentes en el encargado del tratamiento o subcontratistas
Base legal
El paquete de plantillas ha sido revisado legalmente a fecha de 3 de octubre de 2026 basándose en:
- RGPD, artículo 4.12
- RGPD, artículo 33: notificación a la autoridad de control y documentación
- RGPD, artículo 34: información a los interesados
- Guía vigente de la IMY sobre incidentes de datos personales y servicio electrónico
- Directrices 01/2021 del CEPD sobre ejemplos relativos a la notificación de violaciones de seguridad de los datos personales
Durante 2026, el CEPD también publicó una propuesta de plantilla común europea para la notificación de brechas (breach-notification-template) para consulta pública. Este paquete no basa su corrección legal en un borrador de consulta aún no implementado, sino en el RGPD vigente, la guía actual de la IMY y las directrices adoptadas por el CEPD.
Observación
Este paquete es un material general de cumplimiento y documentación. Un incidente real puede estar sujeto simultáneamente a otras normas de notificación, como los requisitos específicos de sectores como el financiero, ciberseguridad, sanitario o de la administración pública. Por lo tanto, verifique siempre si deben ser informadas otras autoridades, partes contratantes, aseguradoras u otros agentes.
Formato: Word (DOCX) + PDF + Excel (XLSX)
Idioma: Sueco
Jurisdicción: Suecia / UE
Número de archivos: 9
Versión: 1.0 – 2026-10-03