Sobre la plantilla de documento
Acuerdo SaaS conforme al derecho sueco: plantilla B2B completa en Word y PDF
Un acuerdo SaaS profesional y exhaustivo para empresas suecas que venden o compran software basado en la nube, servicios de suscripción y otras soluciones de Software as a Service. La plantilla está estructurada como un marco contractual completo y regula no solo el derecho de uso del software, sino también los niveles de servicio, soporte, datos personales, seguridad de la información, subcontratistas, derechos de propiedad intelectual, responsabilidad, rescisión y salida.
Recibirá tanto un archivo Word editable (DOCX) como una versión PDF lista para usar. El documento está diseñado para relaciones B2B y puede ser utilizado tanto por proveedores de SaaS como por clientes corporativos que deseen un contrato estructurado y claro.
15 páginas profesionales: contrato principal + 6 anexos
La plantilla SaaS consta de un contrato principal con 32 áreas contractuales y seis anexos prácticos. En total, el documento abarca 15 páginas A4 diseñadas profesionalmente con cláusulas, alternativas, tablas, campos de relleno y puntos de control predefinidos.
El contrato principal cubre, entre otros
- partes, antecedentes y definiciones,
- orden de prelación de los documentos contractuales,
- alcance e implementación del servicio,
- licencia y derecho de uso,
- cuentas de usuario y permisos,
- compromisos del proveedor y del cliente,
- disponibilidad, mantenimiento y SLA,
- soporte y priorización de incidentes,
- cambios en el servicio SaaS,
- datos del cliente y derechos sobre los datos,
- RGPD y tratamiento de datos personales,
- subcontratistas y subencargados del tratamiento,
- transferencias a terceros países,
- seguridad de la información y ciberseguridad,
- copias de seguridad y recuperación,
- derechos de propiedad intelectual y personalizaciones,
- reclamaciones por infracción,
- confidencialidad,
- tarifas, facturación y ajustes de precios,
- errores, garantía y subsanación,
- limitación de responsabilidad y topes de responsabilidad,
- fuerza mayor,
- duración del contrato y rescisión,
- suspensión del servicio,
- salida y devolución de datos,
- auditoría y verificación,
- cesión, notificaciones, derecho sueco y resolución de disputas.
Anexo 1 – Especificación del servicio y formulario de pedido
Aquí se define lo que el cliente realmente adquiere. El anexo contiene campos para el nombre del servicio, finalidad comercial, módulos y funciones incluidos, número de usuarios, volumen de datos, región de operación, implementación, integraciones, documentación y exclusiones expresas.
Además, se incluyen tablas listas para requisitos funcionales, criterios de aceptación, hitos y dependencias técnicas. Esto reduce el riesgo de disputas sobre lo que realmente está incluido en la suscripción.
Anexo 2 – Acuerdo de Nivel de Servicio (SLA)
Se incluye un SLA independiente que puede adaptarse al nivel de servicio ofrecido. El anexo contiene, entre otros:
- objetivos de disponibilidad mensual,
- ventanas de mantenimiento planificado,
- RPO y RTO,
- clases de incidentes P1–P4,
- tiempo de primera respuesta,
- objetivos de restauración,
- actualizaciones de estado,
- créditos de servicio por falta de disponibilidad,
- tiempo excluido y medidas de seguridad urgentes.
Anexo 3 – Acuerdo de encargado del tratamiento conforme al artículo 28 del RGPD
Para muchos servicios SaaS, el proveedor trata datos personales por cuenta del cliente. En estos casos, el artículo 28 del RGPD exige un acuerdo vinculante entre el responsable del tratamiento y el encargado del tratamiento. Por ello, la plantilla contiene un anexo completo de encargado del tratamiento de datos.
El anexo incluye, entre otros, objeto y duración del tratamiento, finalidad, categorías de interesados, tipos de datos personales, categorías especiales, instrucciones, confidencialidad, medidas de seguridad técnicas y organizativas, subencargados, derechos de los interesados, incidentes de seguridad de datos, DPIA, transferencias a terceros países, auditoría, así como supresión y devolución.
Anexo 4 – Requisitos de información y ciberseguridad
Un anexo práctico de seguridad permite pactar requisitos concretos de seguridad en lugar de fórmulas vagas sobre "seguridad adecuada". Los puntos de control tratan, entre otros:
- gestión de seguridad y gestión de riesgos,
- acceso basado en roles y MFA,
- cifrado,
- registro de seguridad y retención,
- gestión de vulnerabilidades y parches,
- ciclo de vida de desarrollo seguro,
- copias de seguridad y recuperación,
- gestión de incidentes,
- BCP y recuperación ante desastres,
- seguridad en la cadena de suministro,
- seguridad del personal,
- seguridad física,
- pruebas de penetración,
- ISO 27001, SOC 2 u otra verificación acordada.
El anexo está diseñado para que se puedan añadir requisitos adicionales para clientes cubiertos, por ejemplo, por la Ley de Ciberseguridad/NIS2. La Ley de Ciberseguridad sueca (2025:1506), vigente desde el 15 de enero de 2026, contiene, entre otras cosas, requisitos de seguridad en la cadena de suministro para las entidades sujetas a la ley.
Anexo 5 – Salida, exportación de datos y certificado de supresión
La cuestión de la salida a menudo se olvida al firmar un contrato SaaS. Esta plantilla regula desde el principio cómo el cliente podrá abandonar el servicio.
El anexo incluye campos para periodo de exportación, formato de exportación, metadatos, exportación vía API, transferencia segura, costes, soporte de migración y supresión. Además, se proporciona un certificado de supresión específico para entornos de producción, entornos de prueba, copias de soporte y copias de seguridad.
Anexo 6 – Anexo de precios y registro de cambios
Anexo de precios preparado para tarifa base, usuarios, implementación, soporte premium, consumo excedente, horas de consultoría y soporte de salida. Un registro de versiones y cambios facilita la documentación de futuras modificaciones del contrato.
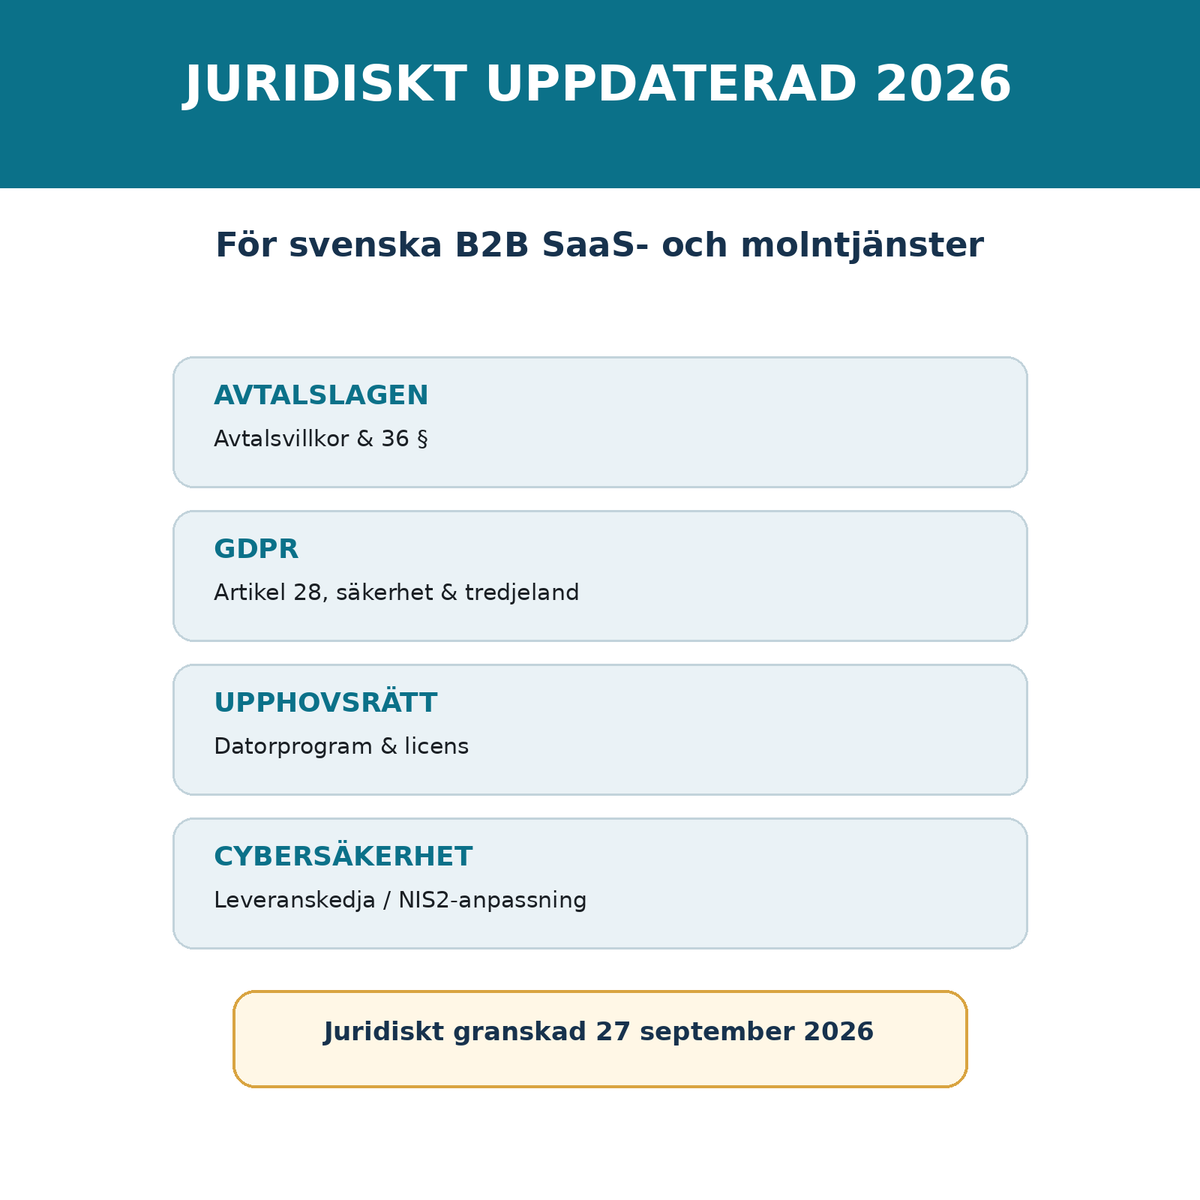
Jurídicamente actualizado para 2026
La versión 1.0 ha sido revisada legalmente el 27 de septiembre de 2026. La plantilla se ha diseñado considerando, entre otros:
- Ley de contratos (1915:218) – incluyendo formación de contratos y §36 sobre condiciones contractuales abusivas,
- Ley de propiedad intelectual (1960:729) – incluyendo normas que afectan a programas informáticos y licencias,
- RGPD (UE) 2016/679 – especialmente el artículo 28 sobre encargados del tratamiento, el artículo 32 sobre seguridad y las normas sobre transferencias a terceros países,
- legislación sueca complementaria de protección de datos,
- Ley de ciberseguridad (2025:1506) – relevante para contratos con entidades sujetas a las normas NIS2.
También se ha tenido en cuenta la orientación de la Autoridad de Protección de la Privacidad (IMY) sobre acuerdos de encargado del tratamiento y transferencias a terceros países.
Topes de responsabilidad y distribución de riesgos: no es un valor estándar arbitrario
La plantilla contiene opciones para topes de responsabilidad, pero deja el porcentaje abierto para su adaptación. Un tope de responsabilidad adecuado depende, entre otros, del valor del contrato, la sensibilidad de los datos, la actividad del cliente, el riesgo cibernético, la cobertura del seguro y el daño posible. Por ello, el documento recuerda al usuario que debe evaluar específicamente las excepciones para, por ejemplo, confidencialidad, incidentes de datos personales, reclamaciones de propiedad intelectual, así como dolo y negligencia grave.
¿Para quién es adecuado este acuerdo SaaS?
La plantilla es adecuada, entre otros, para:
- Empresas SaaS y de software,
- startups y scaleups,
- empresas de consultoría TI que venden sus propios servicios en la nube,
- empresas que compran sistemas empresariales y servicios basados en web,
- proveedores de sistemas CRM, RRHH, contabilidad, análisis y automatización,
- empresas que necesitan un contrato estándar para clientes corporativos o licitaciones.
Word y PDF
- 15 páginas A4 diseñadas profesionalmente
- Archivo Word editable (DOCX)
- Versión PDF
- 32 áreas contractuales
- 6 anexos integrados
- Tablas y campos de relleno listos para usar
- Cláusulas alternativas donde se requiere elegir la distribución de riesgos
- Sección de firmas
- Lista de verificación legal antes de la firma
- Fuentes legales e información de versión
Importante sobre la adaptación
Los contratos SaaS se ven fuertemente influenciados por el servicio concreto y la actividad de las partes. Una plataforma de proyectos sencilla y un servicio en la nube crítico para la atención sanitaria, las finanzas o servicios esenciales de la sociedad no deben tener condiciones contractuales idénticas.
Por tanto, la plantilla debe adaptarse a la funcionalidad real, clasificación de la información, datos del cliente, SLA, subcontratistas, región de operación, responsabilidad, seguros y cualquier requisito sectorial. Es una base contractual profesional, pero no sustituye al asesoramiento jurídico individual en negocios especialmente complejos o de alto riesgo.
Entrega digital
Tras la compra, el cliente recibe:
- SaaS_avtal_svensk_ratt_2026.docx – plantilla Word totalmente editable
- SaaS_avtal_svensk_ratt_2026.pdf – versión PDF lista para usar
El producto se entrega digitalmente. No se envía ningún producto físico.
Preguntas frecuentes
¿Es esto solo un acuerdo de licencia?
No. Es un acuerdo SaaS completo con especificación de servicio, SLA, RGPD/encargado del tratamiento, seguridad, salida y condiciones comerciales.
¿Incluye el acuerdo de encargado del tratamiento de datos personales?
Sí. El anexo 3 es un anexo integrado de encargado del tratamiento de datos adaptado al artículo 28 del RGPD.
¿Puede ser utilizado el contrato tanto por el proveedor como por el cliente?
Sí. Las cláusulas están redactadas como una base B2B equilibrada y varios puntos de riesgo comercial contienen alternativas seleccionables.
¿Está el contrato adaptado para NIS2?
El contrato contiene un anexo de seguridad y requisitos de cadena de suministro que pueden utilizarse como base para los requisitos del cliente relacionados con NIS2. Sin embargo, una entidad sujeta a la Ley de Ciberseguridad siempre debe adaptar el contrato a su propio análisis de riesgos y a las posibles normativas.
¿Puedo editar todo?
Sí. La versión de Word es totalmente editable y contiene corchetes y tablas claros para aquello que deba adaptarse.