Om dokumentmallen
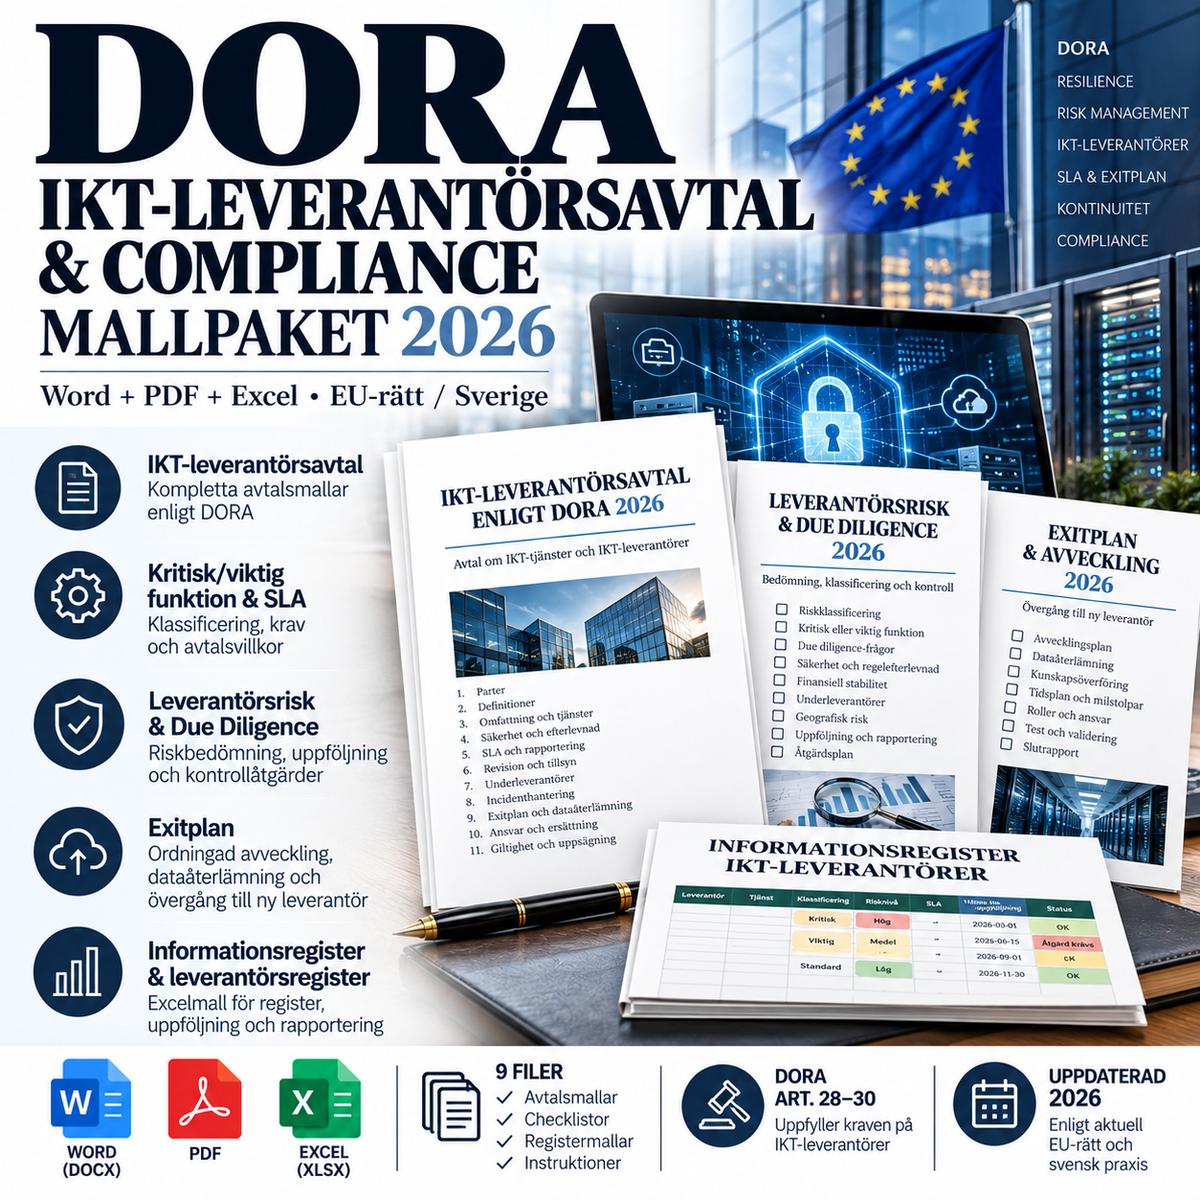
Pack de modèles de contrats de prestataires TIC DORA & Conformité 2026
Un pack DORA complet pour les entreprises financières ayant besoin de réglementer, d'évaluer et de suivre les prestataires tiers de services TIC conformément au règlement (UE) 2022/2554. Le pack combine des modèles de contrats, une évaluation des risques, un plan de sortie et un registre Excel pratique pour les fournisseurs, les contrats, les chaînes de sous-traitance, les fonctions critiques/importantes et les mesures DORA.
DORA est entré en application le 17 janvier 2025 et impose, entre autres, des exigences en matière de gestion des risques liés aux tiers TIC, de registre d'informations, de clauses contractuelles, de risque de concentration, de diligence raisonnable (due diligence), de sous-traitance et de stratégies de sortie. Le pack de modèles est mis à jour sur le plan juridique au 3 octobre 2026 et prend également en compte les normes techniques complémentaires de 2024–2025.
Contenu inclus – 9 fichiers
- Contrat de prestataire TIC DORA / Avenant contractuel 2026 – Word + PDF
- Annexe pour fonction critique/importante & SLA – Word + PDF
- Risque fournisseur & Due Diligence – Word + PDF
- Plan de sortie DORA pour services TIC – Word + PDF
- Registre des prestataires TIC, outil de risque et de sortie DORA – Excel (XLSX)
Contrat de prestataire TIC DORA
Le modèle principal est conçu comme un avenant à un contrat existant de services TIC, SaaS, cloud, d'exploitation ou d'externalisation. Il couvre les exigences contractuelles essentielles selon l'article 30 du DORA, notamment :
- description complète des fonctions et des services TIC
- classification des fonctions critiques ou importantes
- lieux de prestation de service et de stockage des données
- disponibilité, authenticité, intégrité et confidentialité
- accès, récupération et restitution des données
- niveaux de service et SLA
- assistance en cas d'incident et reporting réglementaire
- coopération avec les autorités compétentes et les autorités de résolution
- chaînes de sous-traitance et changements significatifs
- droits d'audit, d'inspection et d'accès
- continuité, sécurité et tests
- résiliation, services de transition et sortie
- données pour le registre d'informations
Pour les fonctions critiques et importantes
Lorsqu'un service TIC soutient une fonction critique ou importante, des exigences DORA renforcées s'appliquent. L'annexe SLA séparée contient des champs pour des objectifs qualitatifs et quantitatifs mesurables, RTO/RPO, niveaux d'incident, tests de continuité, plan d'audit, sous-traitants et exigences de notification.
Sous-traitants – mis à jour avec le règlement (UE) 2025/532
Le pack de modèles prend en compte le règlement délégué (UE) 2025/532 de la Commission concernant les sous-traitants pour les services TIC soutenant des fonctions critiques ou importantes. La partie contractuelle contient donc notamment :
- les services TIC pouvant être sous-traités
- la responsabilité du prestataire vis-à-vis des sous-traitants
- exigences de surveillance et de reporting continus
- lieux de service et de stockage des données des sous-traitants
- transfert des droits de sécurité, de continuité, d'audit et d'accès
- notification préalable des changements significatifs
- processus d'objection et droit de résiliation dans les situations pertinentes
Risque fournisseur & Due Diligence
Le modèle de risque séparé soutient l'évaluation avant la signature du contrat et en cas de changements majeurs. Il couvre notamment la réputation commerciale, la stabilité financière, la sécurité de l'information, le PCA/PRA, la gestion des incidents, la protection des données, la coopération réglementaire, l'assurance, la gestion de la sous-traitance, le risque de concentration, la substituabilité, les pays tiers, l'insolvabilité et le risque géopolitique.
Risque de concentration et substituabilité
DORA exige des entreprises financières qu'elles évaluent les dépendances vis-à-vis de fournisseurs difficiles à remplacer et les situations où plusieurs arrangements critiques ou importants sont concentrés sur les mêmes fournisseurs ou des fournisseurs liés. Le pack contient donc des champs spécifiques pour le verrouillage technologique (lock-in), l'infrastructure cloud sous-jacente commune, les fournisseurs alternatifs, le temps de migration et les coûts de changement.
Plan de sortie DORA
Pour les services TIC soutenant des fonctions critiques ou importantes, les stratégies de sortie doivent être documentées et testables. Le plan de sortie couvre :
- déclencheurs de sortie
- migration vers un nouveau fournisseur ou insourcing
- inventaire des données et des actifs
- formats d'exportation et validation
- transfert de connaissances
- période de transition et services de transition
- exploitation en parallèle et basculement (cut-over)
- suppression sécurisée et certificats de suppression
- risques pendant la sortie
- tests techniques et exercices sur table (tabletop)
Excel – registre des prestataires, risque et sortie
L'outil Excel contient des feuilles séparées pour :
- registre des contrats
- prestataires TIC
- chaîne de sous-traitance
- fonctions critiques/importantes
- due diligence et évaluation des risques
- plans de sortie et tests
- mesures DORA
- mapping avec le registre d'informations
- sources juridiques
Le classeur est mappé sur des parties centrales du règlement d'exécution (UE) 2024/2956, notamment B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 et B_07.01. Il s'agit d'un outil de travail et de registre interne qui ne doit pas être décrit comme un fichier prêt à l'emploi pour une transmission directe aux autorités sans vérification conforme aux formats de reporting actuels de l'Autorité suédoise de surveillance financière (Finansinspektionen).
Registre d'informations DORA
L'article 28.3 de DORA exige que les entités financières tiennent un registre à jour de tous les arrangements contractuels pour les services TIC fournis par des prestataires tiers. Le règlement d'exécution (UE) 2024/2956 précise les modèles standards pour ce registre. Le pack aide l'entreprise à rassembler les données essentielles de manière structurée dès le processus de sélection des fournisseurs et de contractualisation.
Surveillance suédoise
Pour les entreprises suédoises sous la surveillance de Finansinspektionen, DORA est complété notamment par le règlement FFFS 2024:20 sur la déclaration des incidents et le registre d'informations. Finansinspektionen a également explicitement fait de la mise en œuvre de DORA et de la résilience opérationnelle numérique un domaine de surveillance prioritaire.
Fondement juridique
- Règlement (UE) 2022/2554 – DORA, en particulier les articles 28 à 30
- Règlement délégué (UE) 2024/1773 de la Commission
- Règlement d'exécution (UE) 2024/2956 de la Commission
- Règlement délégué (UE) 2025/532 de la Commission
- FFFS 2024:20, dans les parties applicables
- RGPD et autres réglementations sectorielles lorsque pertinent
À qui s'adresse ce pack ?
- banques et établissements de crédit
- établissements de paiement et de monnaie électronique
- entreprises d'assurance et de réassurance
- entreprises d'investissement et acteurs de marché
- sociétés de gestion et autres entreprises financières réglementées par DORA
- fonctions conformité, risques, juridique, achats et sécurité informatique
- prestataires TIC ayant besoin de négocier des avenants DORA avec des clients financiers
Remarque
L'application et la proportionnalité de DORA dépendent du type d'entité financière, du service, de la fonction et du profil de risque concernés. Les modèles sont des bases professionnelles générales et doivent être adaptés au contrat principal, aux règles sectorielles, au statut réglementaire, à l'architecture technique du service et à l'appétence au risque de l'entité financière. Ils ne remplacent pas un conseil juridique individuel.
Format : Word (DOCX) + PDF + Excel (XLSX)
Langue : Suédois
Juridiction : Suède / UE
Nombre de fichiers : 9
Version : 1.0 – 03/10/2026