Svenska Dokumentmallar
DORA IKT-leverantörsavtal & Compliance Mallpaket 2026 – Word/PDF/Excel
DORA IKT-leverantörsavtal & Compliance Mallpaket 2026 – Word/PDF/Excel
- Filformat
- DOCX, PDF, XLSX
- Dokumentspråk
- Svenska
- Antal filer
- 9
Digital nedladdning. Ingen fysisk produkt skickas.
Det gick inte att ladda hämtningstillgänglighet
Om dokumentmallen
DORA IKT-leverantörsavtal & Compliance Mallpaket 2026
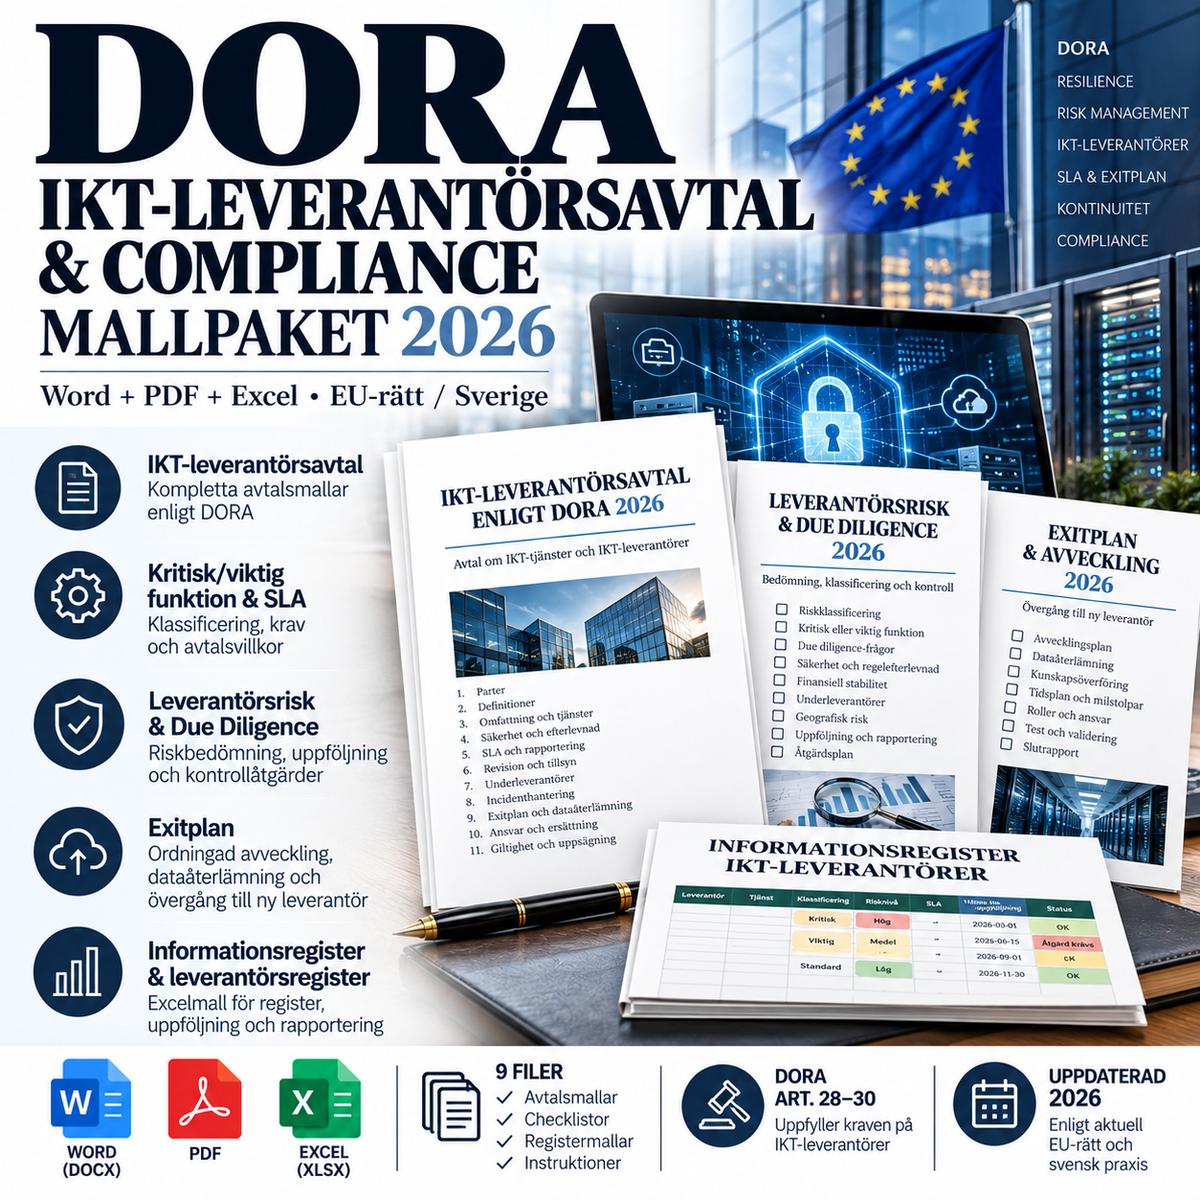
Ett komplett DORA-paket för finansiella företag som behöver reglera, bedöma och följa upp IKT-tredjepartsleverantörer enligt förordning (EU) 2022/2554. Paketet kombinerar avtalsmallar, riskbedömning, exitplan och ett praktiskt Excelregister för leverantörer, avtal, underleverantörskedjor, kritiska/viktiga funktioner och DORA-åtgärder.
DORA började tillämpas den 17 januari 2025 och ställer bland annat krav på hantering av IKT-tredjepartsrisk, informationsregister, avtalsvillkor, koncentrationsrisk, due diligence, underleverantörer och exitstrategier. Mallpaketet är juridiskt genomgånget per 3 oktober 2026 och tar även hänsyn till de kompletterande tekniska standarderna från 2024–2025.
Detta ingår i paketet
Digital Products visar en nedladdningsbar ZIP-fil: DORA_IKT_Leverantorsavtal_Compliance_Mallpaket_2026_WORD_PDF_EXCEL.zip.
Produktens innehållsförteckning beskriver fyra dokumenttyper i Word och PDF samt ett Excelverktyg (totalt nio interna filer). ZIP-arkivets interna filförteckning har inte kunnat kontrolleras separat i denna genomgång. Leveransen ska därför inte beskrivas som nio individuella nedladdningar.
Språk: svenska. Dokumentversion: 1.0 – 2026-10-03. Omfattning enligt produktförteckningen: avtalsbilaga, SLA för kritisk/viktig funktion, leverantörsrisk/due diligence, exitplan och Excelregister.
Vad filerna innehåller
Avtalstillägg: roller, IKT-tjänster, dataplats, incidentstöd, säkerhet, tillsynssamarbete, revisionsrätt och uppsägning. SLA-bilaga: servicenivåer och kompletterande villkor för tjänster som stöder kritiska eller viktiga funktioner. Riskbedömning: lämplighetskontroll, koncentrationsrisk och underleverantörskedja. Exitplan: migrering, återlämning, kontinuitet och testning. Excel: arbetsregister för risker och uppföljning; inte en färdig myndighetsfil.
Anpassa alltid avtalsklausuler och kontrollpunkter till den finansiella entitetens verksamhet och den specifika tjänsten.
Dokument enligt produktens filförteckning
- DORA IKT-leverantörsavtal / Contract Addendum 2026 – Word + PDF
- Bilaga för kritisk/viktig funktion & SLA – Word + PDF
- Leverantörsrisk & Due Diligence – Word + PDF
- DORA Exitplan för IKT-tjänst – Word + PDF
- DORA IKT-leverantörsregister, risk- och exitverktyg – Excel (XLSX)
DORA IKT-leverantörsavtal
Huvudmallen är utformad som ett tillägg till ett befintligt IKT-, SaaS-, cloud-, drift- eller outsourcingavtal. Den täcker centrala avtalskrav enligt DORA artikel 30, bland annat:
- fullständig beskrivning av funktioner och IKT-tjänster
- klassificering av kritisk eller viktig funktion
- service- och datalagringsplatser
- tillgänglighet, autenticitet, integritet och konfidentialitet
- åtkomst, återställning och återlämning av data
- servicenivåer och SLA
- incidentstöd och regulatorisk rapportering
- samarbete med behöriga myndigheter och resolutionsmyndigheter
- underleverantörskedjor och materiella förändringar
- revision, inspektion och åtkomsträttigheter
- kontinuitet, säkerhet och testning
- uppsägning, övergångstjänster och exit
- underlag till informationsregistret
För kritiska och viktiga funktioner
När en IKT-tjänst stöder en kritisk eller viktig funktion gäller förstärkta DORA-krav. Den separata SLA-bilagan innehåller fält för mätbara kvalitativa och kvantitativa mål, RTO/RPO, incidentnivåer, kontinuitetstester, revisionsplan, underleverantörer och aviseringskrav.
Underleverantörer – uppdaterat med EU 2025/532
Mallpaketet tar hänsyn till kommissionens delegerade förordning (EU) 2025/532 om underleverantörer för IKT-tjänster som stöder kritiska eller viktiga funktioner. Avtalsdelen innehåller därför bland annat:
- vilka IKT-tjänster som får underlevereras
- leverantörens ansvar för underleverantörer
- krav på löpande övervakning och rapportering
- underleverantörers service- och datalagringsplatser
- vidareföring av säkerhets-, kontinuitets-, revisions- och åtkomsträttigheter
- förhandsavisering om materiella förändringar
- invändningsprocess och uppsägningsrätt i relevanta situationer
Leverantörsrisk & Due Diligence
Den separata riskmallen stödjer bedömningen före avtal och vid större förändringar. Den omfattar bland annat affärsrykte, finansiell stabilitet, informationssäkerhet, BCP/DR, incidenthantering, dataskydd, regulatoriskt samarbete, assurance, underleverantörsstyrning, koncentrationsrisk, substituerbarhet, tredjeland, insolvens och geopolitisk risk.
Koncentrationsrisk och substituerbarhet
DORA kräver att finansiella företag bedömer beroenden av leverantörer som inte enkelt kan ersättas och situationer där flera kritiska eller viktiga arrangemang koncentreras till samma eller närstående leverantörer. Paketet innehåller därför särskilda fält för teknisk lock-in, gemensam underliggande cloud-infrastruktur, alternativ leverantör, migreringstid och byteskostnad.
DORA Exitplan
För IKT-tjänster som stöder kritiska eller viktiga funktioner ska exitstrategier vara dokumenterade och kunna testas. Exitplanen omfattar:
- exittriggers
- migrering till ny leverantör eller insourcing
- data- och tillgångsinventering
- exportformat och validering
- kunskapsöverföring
- transition period och övergångstjänster
- parallelldrift och cut-over
- säker radering och raderingsintyg
- risker under exit
- tabletop- och teknisk testning
Excel – leverantörsregister, risk och exit
Excelverktyget innehåller separata blad för:
- avtalsregister
- IKT-leverantörer
- underleverantörskedja
- kritiska/viktiga funktioner
- due diligence och riskbedömning
- exitplaner och testning
- DORA-åtgärder
- mappning mot informationsregistret
- rättskällor
Arbetsboken är mappad mot centrala delar av genomförandeförordning (EU) 2024/2956, bland annat B_02.01/B_02.02, B_05.01/B_05.02, B_06.01 och B_07.01. Den är ett internt arbets- och registerunderlag och ska inte beskrivas som en färdig myndighetsfil för direkt uppladdning utan kontroll mot Finansinspektionens aktuella rapporteringsformat.
DORA-informationsregister
DORA artikel 28.3 kräver att finansiella entiteter håller ett uppdaterat register över samtliga avtalsarrangemang för IKT-tjänster från tredjepartsleverantörer. Genomförandeförordning (EU) 2024/2956 specificerar standardmallarna för registret. Paketet hjälper verksamheten att samla de centrala uppgifterna strukturerat redan i leverantörs- och avtalsprocessen.
Svensk tillsyn
För svenska företag under Finansinspektionens tillsyn kompletteras DORA av bland annat FFFS 2024:20 om rapportering av incidenter och informationsregister. Finansinspektionen har också uttryckligen gjort DORA-implementering och digital operativ motståndskraft till ett tillsynsområde.
Rättslig grund
- Förordning (EU) 2022/2554 – DORA, särskilt artiklarna 28–30
- Kommissionens delegerade förordning (EU) 2024/1773
- Kommissionens genomförandeförordning (EU) 2024/2956
- Kommissionens delegerade förordning (EU) 2025/532
- FFFS 2024:20, i tillämpliga delar
- GDPR och annan sektorsspecifik reglering när relevant
För vem passar paketet?
- banker och kreditinstitut
- betalningsinstitut och institut för elektroniska pengar
- försäkrings- och återförsäkringsföretag
- värdepappersföretag och marknadsaktörer
- fondbolag och andra DORA-reglerade finansiella företag
- compliance-, risk-, legal-, inköps- och IT-säkerhetsfunktioner
- IKT-leverantörer som behöver förhandla DORA-tillägg med finansiella kunder
Guider, regler och kompletterande läsning
Läs guiden om DORA och IKT-leverantörsavtal för att förstå kraven i artikel 30. För att skilja regelverken åt finns även guiden om NIS2 och cybersäkerhetslagen. Se även DORA i EU:s officiella lagtext samt Finansinspektionens föreskriftsregister.
Vanliga frågor
Gäller DORA alla företag som säljer molntjänster?
Nej. Förordningens skyldigheter riktar sig främst till de finansiella entiteter som omfattas av tillämpningsområdet. IKT-leverantörer påverkas bland annat genom kundernas avtalskrav och vissa särskilda regler.
Måste alla IKT-avtal ha samma villkor?
Nej. Artikel 30.2 omfattar centrala avtalsbestämmelser, medan artikel 30.3 innehåller ytterligare krav för tjänster som stöder kritiska eller viktiga funktioner. Identifiera tillämpningsområde och avtalsklassificering innan mallen används.
Kan Excelregistret laddas upp direkt till Finansinspektionen?
Nej. Verktyget är ett internt underlag. Eventuell rapportering måste kontrolleras mot aktuella tekniska format och anvisningar.
Får jag nio separata filer att ladda ned?
En ZIP-fil är verifierad som nedladdningsobjekt. Den tidigare förteckningen anger nio filer inuti arkivet; det interna filinnehållet är ännu inte kontrollerat.
Observera
DORA:s tillämpning och proportionalitet beror på vilken typ av finansiell entitet, tjänst, funktion och riskprofil som berörs. Mallarna är generella professionella underlag och måste anpassas till huvudavtal, sektorsregler, regulatorisk status, tjänstens tekniska arkitektur och den finansiella entitetens riskaptit. De ersätter inte individuell juridisk rådgivning.
Format: Word (DOCX) + PDF + Excel (XLSX)
Språk: Svenska
Jurisdiktion: Sverige / EU
Leverans: 1 ZIP-fil (enligt ursprunglig filförteckning 9 interna formatfiler; inte separat inventerade)
Version: 1.0 – 2026-10-03