
Cyber Resilience Act 2026/2027 – rapportering, SBOM och cybersäkerhetskrav

Kort svar: Cyber Resilience Act (CRA), förordning (EU) 2024/2847, inför horisontella cybersäkerhetskrav för produkter med digitala element. Rapporteringsskyldigheter enligt artikel 14 gäller sedan 11 september 2026, medan huvuddelen av förordningen börjar tillämpas den 11 december 2027.
Vilka produkter omfattas?
CRA omfattar i bred mening produkter med digitala element som görs tillgängliga på EU-marknaden. Det kan omfatta både hårdvara och programvara samt komponenter. Exakta undantag och klassificeringar måste kontrolleras för den aktuella produkten.
Viktiga datum
| Datum | Krav |
|---|---|
| 11 juni 2026 | Bestämmelser om anmälan av organ för bedömning av överensstämmelse började tillämpas. |
| 11 september 2026 | Rapporteringsskyldigheter för aktivt utnyttjade sårbarheter och allvarliga incidenter började gälla. |
| 11 december 2027 | Huvuddelen av CRA börjar tillämpas. |
Rapportering från september 2026
Kommissionens vägledning anger att en tillverkare ska lämna en tidig varning inom 24 timmar efter kännedom och en fullständig anmälan inom 72 timmar för de situationer som omfattas. Därefter kan slutrapport krävas enligt CRA:s tidsfrister.
Vad behöver företag bygga upp?
- cybersäkerhetsriskbedömning för produkten,
- sårbarhetshantering och coordinated vulnerability disclosure,
- inventering av programvarukomponenter och SBOM där det behövs,
- process för säkerhetsuppdateringar och supportperiod,
- teknisk dokumentation och bevis för överensstämmelse,
- incident- och sårbarhetsrapportering med tydliga roller och eskalering.
CRA jämfört med NIS2
CRA är i första hand produktinriktad och riktar krav mot ekonomiska aktörer för produkter med digitala element. NIS2 är verksamhets- och organisationsinriktad och gäller vissa typer av samhällsviktiga eller viktiga verksamheter. Ett företag kan därför behöva hantera båda regelverken samtidigt.
Vanliga frågor
Gäller CRA redan 2026?
Ja, vissa delar gäller redan. Rapporteringen enligt artikel 14 började tillämpas den 11 september 2026.
Gäller alla övriga produktkrav redan?
Nej. Huvudregeln är att förordningen tillämpas fullt från 11 december 2027.
Är SBOM uttryckligen ett enda universellt format?
Nej. Företaget behöver dokumentera komponenter och sårbarheter på ett sätt som uppfyller tillämpliga krav och stödjer risk- och sårbarhetshanteringen.
Se CRA Compliance 2026/2027.
Relaterade guider
Fler arbetsunderlag: Se fler mallar för EU compliance och produktregler.
För radioutrustning som också kan omfattas av CRA: De särskilda RED-cybersäkerhetskraven gäller redan för relevanta produkter sedan 1 augusti 2025, och delegerad förordning (EU) 2022/30 upphävs den 11 december 2027. För ett konkret exempel på tillverkarens och importörens bedömning av radiofunktioner, dataskydd och EN 18031, läs guiden om RED, radioleksaker och övergången till CRA.
Fördjupning om molnbackend: För uppkopplade produkter kan ett molnberoende behöva prövas separat från själva produktens andra CRA-krav. Läs guiden om när en molnbackend omfattas som RDPS och hur den skiljs från SaaS.
Källor
Guiden är generell information och inte juridisk eller teknisk rådgivning för en viss produkt.
Dokumentmallar i artikeln
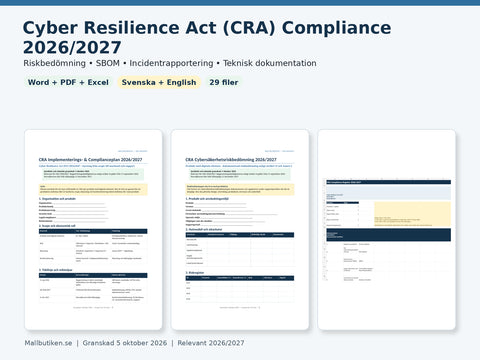
Cyber Resilience Act (CRA) Compliance 2026/2027 – Svenska + English | Riskbedömning, SBOM & Incidentrapportering Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Visa dokumentmallen: Cyber Resilience Act (CRA) Compliance 2026/2027 – Svenska + English | Riskbedömning, SBOM & Incidentrapportering Word/PDF/Excel
Fördjupa dig i ämnet
 Guider för företag – avtal, HR, AI & compliance
CRA SBOM och riskbedömning 2026/2027 – steg-för-steg-guide
Praktisk CRA-guide: så bygger ni en SBOM, dokumenterar cybersäkerhetsrisker och kopplar komponenter till sårbarhetshantering inför 2027. Källgransk...
 Guider för företag – avtal, HR, AI & compliance
Vilka företag omfattas av NIS2 och cybersäkerhetslagen?
Så bedömer svenska verksamheter om de omfattas av cybersäkerhetslagen: sektor, etablering, storlek, specialfall, väsentlig/viktig verksamhetsutövar...
 Guider för företag – avtal, HR, AI & compliance
NIS2 och leverantörsavtal – vilka cybersäkerhetskrav bör avtalas?
Så kan NIS2-berörda verksamheter avtala om leverantörssäkerhet: incidenter, underleverantörer, åtkomst, sårbarheter, kontinuitet, uppföljning och e...


