Om dokumentmallen
Gouvernance de l'IA & Pack de conformité à l'IA Act 2026
Un pack documentaire complet destiné aux entreprises et organisations suédoises souhaitant mettre en place une gouvernance de l'intelligence artificielle structurée, documentée et pratiquement applicable. Le pack combine politique d'IA, registre des systèmes d'IA, évaluation des risques, audit des fournisseurs, analyse d'impact ainsi qu'un flux de gouvernance et d'approbation dans une approche unifiée.
Vous recevez six modèles conçus par des professionnels en formats Word et PDF ainsi qu'un registre d'IA pratique sous Excel avec menus déroulants, suivi de statut, classification des risques, rôle au titre de l'IA Act, dépistage DPIA/FRIA et vue d'ensemble. Au total, le contenu Word/PDF représente 48 pages.
Les modèles ont été contrôlés juridiquement le 27 septembre 2026 et se basent sur le règlement sur l'IA (UE) 2024/1689 dans sa version consolidée suite au règlement (UE) 2026/1744 – Digital Omnibus on AI, ainsi que sur le RGPD et les orientations actuelles de l'UE.
Contenu du pack
1. Politique d'IA pour les entreprises – Word + PDF
La politique d'IA complète de 19 pages contient des règles pratiques sur la manière dont les employés peuvent utiliser l'IA, les outils autorisés, les informations pouvant être saisies et la manière dont l'organisation doit gérer le contrôle humain, la culture de l'IA, la protection des données, la sécurité, les RH, le droit d'auteur, la transparence et les incidents.
La politique comprend notamment :
- un modèle de feu de signalisation pour l'utilisation de l'IA (vert, jaune, rouge),
- les usages interdits et à haut risque,
- l'approbation de nouveaux outils d'IA,
- le RGPD, les données personnelles et les secrets d'affaires,
- la sécurité de l'information, les agents d'IA, les clés API et le « prompt injection »,
- le contrôle humain et la vérification des faits,
- l'article 50 et le contenu généré par l'IA,
- les RH, le recrutement et autres décisions à fort impact,
- la culture de l'IA selon l'article 4,
- le signalement d'incidents, les rôles et la révision annuelle.
2. Registre des systèmes d'IA et classification – Word + PDF + Excel
Une structure prête à l'emploi pour inventorier les systèmes d'IA et les cas d'usage de l'organisation. Le registre aide l'entreprise à documenter qui détient un système, comment il est utilisé, quelles données il traite, quel est le rôle de l'organisation selon le règlement sur l'IA et quels contrôles sont requis.
Le modèle de registre comprend notamment :
- ID de l'IA, système, fournisseur et version,
- processus opérationnel et finalité prévue,
- personnes concernées et types de données,
- données personnelles et données sensibles,
- entraînement des modèles, stockage et pays tiers,
- filtrage des articles 5, 6 et annexes I/III,
- filtrage des exigences de transparence de l'article 50,
- filtrage DPIA et FRIA,
- contrôle humain, responsable des incidents et approbation,
- statut : idée, pilote, approuvé, conditionnel, en pause ou retiré.
La version Excel contient en outre un tableau de bord avec indicateurs clés, menus déroulants, classification des risques, révisions expirées et guide de classification.
3. Évaluation des risques liés à l'IA – Word + PDF
Une analyse des risques structurée pour les cas d'usage de l'IA nouveaux ou modifiés. Le modèle utilise un modèle simple de probabilité × conséquence, mais distingue clairement la priorisation interne des risques et la conformité légale.
Les domaines de risque traités comprennent :
- la classification juridique,
- la protection des données,
- la sécurité de l'information,
- les hallucinations et la qualité des données,
- la discrimination et les droits fondamentaux,
- le contrôle humain,
- la transparence,
- le droit d'auteur et les droits de propriété intellectuelle,
- la dépendance vis-à-vis du fournisseur (« vendor lock-in »),
- la confiance des clients et le risque de réputation.
Le modèle contient un registre des risques, des questions de contrôle, les responsables, les mesures, le risque résiduel et une décision d'approbation prête à l'emploi.
4. Évaluation des fournisseurs d'IA – Word + PDF
Un modèle de due diligence pratique pour l'achat et l'approbation de services d'IA externes, modèles linguistiques, API, agents d'IA et autres plateformes d'IA.
L'évaluation couvre notamment :
- le rôle du fournisseur et du client selon le règlement sur l'IA,
- les informations produit et les restrictions d'utilisation,
- l'accord de traitement des données et les sous-traitants,
- l'entraînement des modèles sur les données des clients,
- le lieu de stockage et les transferts vers des pays tiers,
- SSO/MFA, autorisations, journalisation et chiffrement,
- le « prompt injection », l'exfiltration de données et les permissions des agents,
- la gestion des incidents, la sauvegarde et la continuité,
- les conditions de licence, entrée/sortie, responsabilité et SLA,
- la sortie, l'exportation, la suppression et le verrouillage fournisseur.
5. Analyse d'impact de l'IA (AIA) avec filtrage DPIA et FRIA – Word + PDF
Une analyse d'impact large qui aide l'organisation à décrire un cas d'usage de l'IA et à évaluer si des analyses juridiques supplémentaires sont nécessaires.
Le modèle comprend :
- la description du processus, de l'objectif et des groupes concernés,
- le filtrage IA Act par rapport aux articles 5, 6 et 50,
- le filtrage DPIA selon l'article 35 du RGPD,
- le filtrage FRIA selon l'article 27 du règlement sur l'IA,
- l'impact sur la vie privée, l'égalité de traitement, le travail, l'accessibilité et autres droits,
- les mesures de protection, la transparence, la voie de recours et le suivi.
Le modèle ne présume pas que la DPIA ou la FRIA est toujours obligatoire. Il aide plutôt l'entreprise à documenter le dépistage et à identifier quand une évaluation complète peut s'avérer nécessaire.
6. Gouvernance et approbation de l'IA – Word + PDF
Ce modèle unifie le pack en un système de gouvernance pratique. Il contient les rôles, la matrice RACI, le flux de décision, les matrices d'approbation, le plan de contrôle et les procès-verbaux de décision pour les cas d'usage de l'IA.
Le flux de travail suit le principe :
- Proposition
- Enregistrement
- Classification et filtrage
- Analyse des risques
- Décision d'approbation
- Mise en service
- Suivi continu
- Réexamen ou retrait
Mise à jour juridique pour 2026
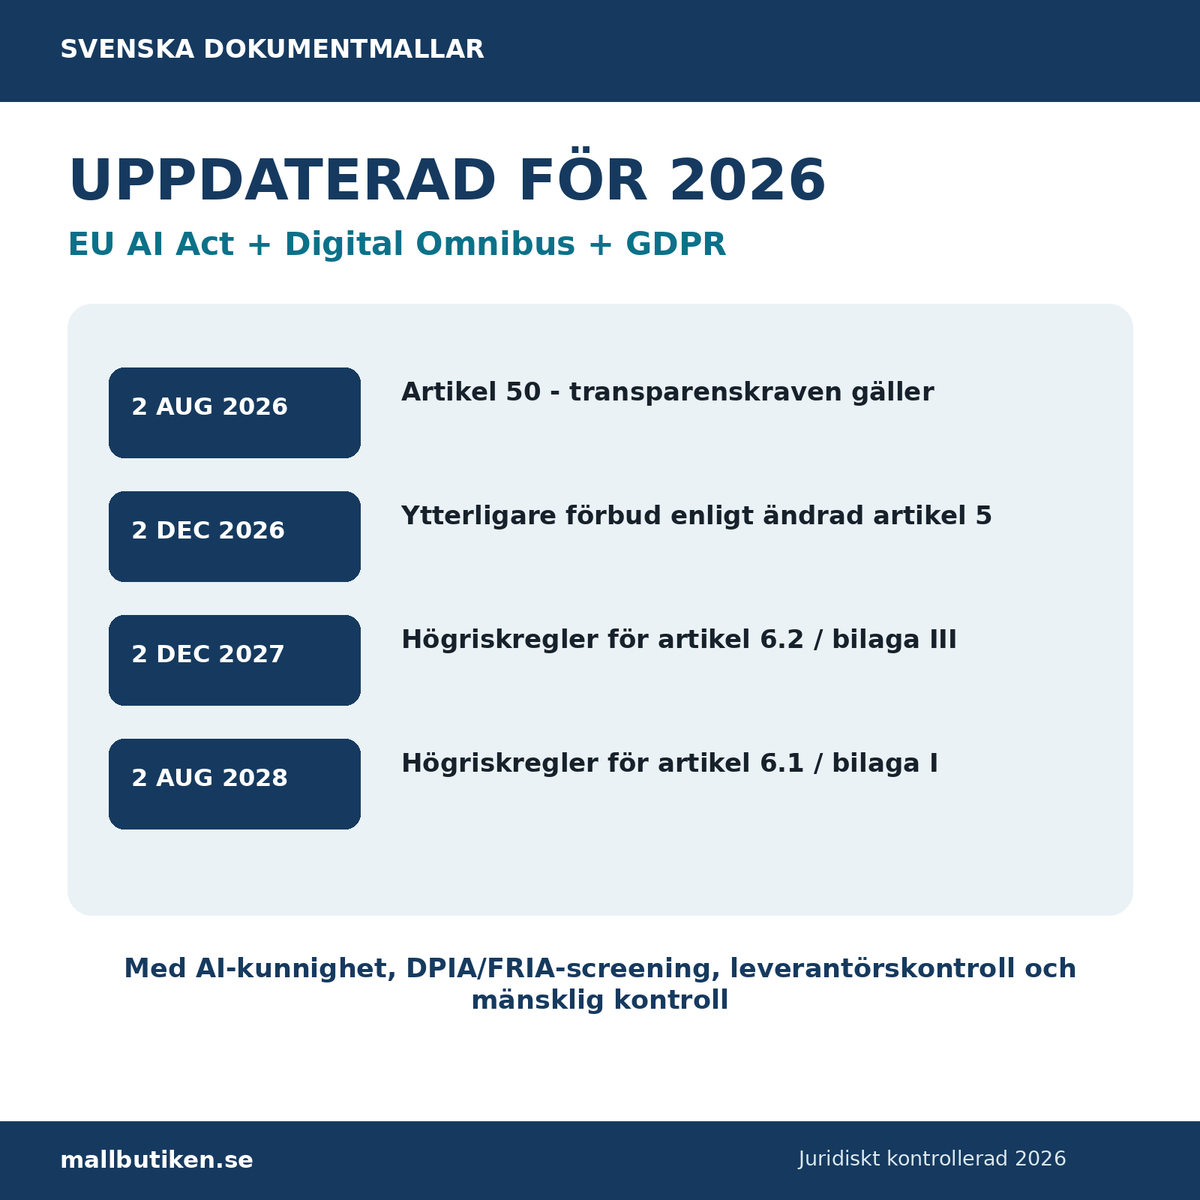
Le pack prend en compte le calendrier modifié suite au « Digital Omnibus on AI ». Cela signifie notamment que :
- les règles de culture de l'IA selon l'article 4 s'appliquent,
- les exigences de transparence selon l'article 50 s'appliquent à partir du 2 août 2026,
- des interdictions supplémentaires selon l'article 5 modifié commencent à s'appliquer le 2 décembre 2026,
- le chapitre III sections 1–3 pour l'IA à haut risque selon l'article 6.2 et l'annexe III commencent, selon l'état actuel du droit, à s'appliquer le 2 décembre 2027,
- les règles correspondantes pour l'IA à haut risque selon l'article 6.1 et l'annexe I commencent à s'appliquer le 2 août 2028.
Le pack est donc conçu de manière à ce que l'entreprise puisse travailler sur la classification et les préparatifs dès maintenant sans traiter par erreur les futures exigences à haut risque comme si elles étaient déjà toutes pleinement applicables.
À qui s'adresse ce pack ?
Le pack est particulièrement utile pour les entreprises et organisations suédoises utilisant ChatGPT, Microsoft Copilot, Gemini, Claude, l'IA générative dans les systèmes de gestion, le recrutement basé sur l'IA, les outils d'analyse, les assistants de code, les solutions RAG, les agents d'IA ou d'autres fonctions d'IA.
Il peut être utilisé, par exemple, par :
- les PDG et équipes de direction,
- le conseil d'administration,
- les responsables informatiques et de sécurité de l'information,
- les délégués à la protection des données (DPO),
- les RH,
- les départements juridiques et de conformité,
- les achats,
- les propriétaires de systèmes et de processus métier,
- les consultants accompagnant les entreprises dans la gouvernance de l'IA.
Format et livraison
Produit numérique – téléchargement immédiat après l'achat.
La livraison contient 14 fichiers :
- 6 fichiers Word modifiables (DOCX)
- 6 versions PDF
- 1 registre des systèmes d'IA sous Excel (XLSX)
- 1 fichier « Lisez-moi »
Total : 48 pages Word/PDF + classeur Excel.
Important concernant l'adaptation
Le règlement sur l'IA est basé sur les risques et les obligations dépendent du rôle de l'organisation, de la fonction du système, du domaine d'utilisation et d'autres réglementations applicables. Le pack constitue donc un support de modèle et de gouvernance professionnel qui doit être adapté aux systèmes d'IA réels, au traitement des données, au secteur d'activité, aux conventions collectives, à la classification de l'information et à l'environnement technique de l'entreprise.
Un cas d'usage à haut risque spécifique ou un traitement étendu de données personnelles peut nécessiter une analyse juridique, technique, sociale ou de protection des données séparée.
Questions fréquentes
La politique d'IA est-elle incluse ?
Oui. La politique d'IA complète pour les entreprises 2026 est incluse dans le pack.
Recevons-nous Word et PDF ?
Oui. Les six modèles sont livrés en version Word modifiable et en format PDF.
Excel est-il inclus ?
Oui. Le registre des systèmes d'IA est également livré sous forme de classeur Excel pratique avec 50 lignes de registre, menus déroulants, guide de classification et vue d'ensemble.
Le pack est-il uniquement pour l'IA à haut risque ?
Non. Il est destiné à une gouvernance de l'IA large et peut être utilisé même pour l'IA générative et d'autres usages à risque faible ou limité. Le filtrage des risques élevés et des interdictions est présent pour aider l'organisation à identifier quand un contrôle juridique spécifique est nécessaire.
Le pack remplace-t-il une DPIA ou une FRIA ?
Non. Le pack contient des outils de filtrage et de documentation. Si l'utilisation réelle déclenche l'obligation d'une DPIA ou FRIA complète, celle-ci doit être réalisée avec la profondeur requise par la loi.