Om dokumentmallen
Conformité Cyber Resilience Act (CRA) 2026/2027 – Pack complet 2-en-1
Un pack de conformité complet pour les entreprises qui fabriquent, développent ou mettent sur le marché de l'UE des produits contenant des éléments numériques et qui doivent préparer ou documenter leurs travaux conformément au règlement (UE) 2024/2847 – Cyber Resilience Act (CRA).
Le pack combine des modèles de travail en suédois et en anglais avec un registre Excel avancé pour la gestion des risques de cybersécurité, la SBOM, les vulnérabilités, le reporting CRA et la documentation technique.
Livraison : 7 modèles de documents en suédois + 7 en anglais, fournis au format Word et PDF, ainsi qu'un classeur Excel – soit un total de 29 fichiers. La série Word/PDF comprend un total de 28 pages A4 par série linguistique.
Le pack de modèles a été vérifié par rapport au Cyber Resilience Act, règlement (UE) 2024/2847, y compris les articles 13–14 ainsi que les annexes I, II et VII, et conformément aux directives actuelles de la Commission européenne en matière de mise en œuvre et de reporting. Le pack est conçu pour un travail de conformité pratique durant la période 2026/2027.
Dates clés du CRA 2026–2027
Le CRA est déjà en vigueur, mais différentes obligations deviennent applicables à des dates distinctes :
- 11 septembre 2026 : les obligations de reporting des fabricants concernant les vulnérabilités activement exploitées et les incidents graves sont entrées en vigueur.
- 11 décembre 2027 : les exigences principales du CRA en matière de produits et de cybersécurité deviennent pleinement applicables.
Cela signifie que les organisations ne devraient pas attendre 2027 pour mettre en place l'évaluation des risques, la gestion des vulnérabilités, les procédures de reporting, la documentation technique et la chaîne de preuve.
Ce qui est inclus dans le pack
| Modèle / outil | Suédois | Anglais | Format |
|---|---|---|---|
| Plan de mise en œuvre et de conformité CRA | 2 pages | 2 pages | Word + PDF |
| Évaluation des risques de cybersécurité | 2 pages | 2 pages | Word + PDF |
| Gestion des vulnérabilités et politique CVD | 2 pages | 2 pages | Word + PDF |
| Reporting des incidents et vulnérabilités (24h/72h) | 2 pages | 2 pages | Word + PDF |
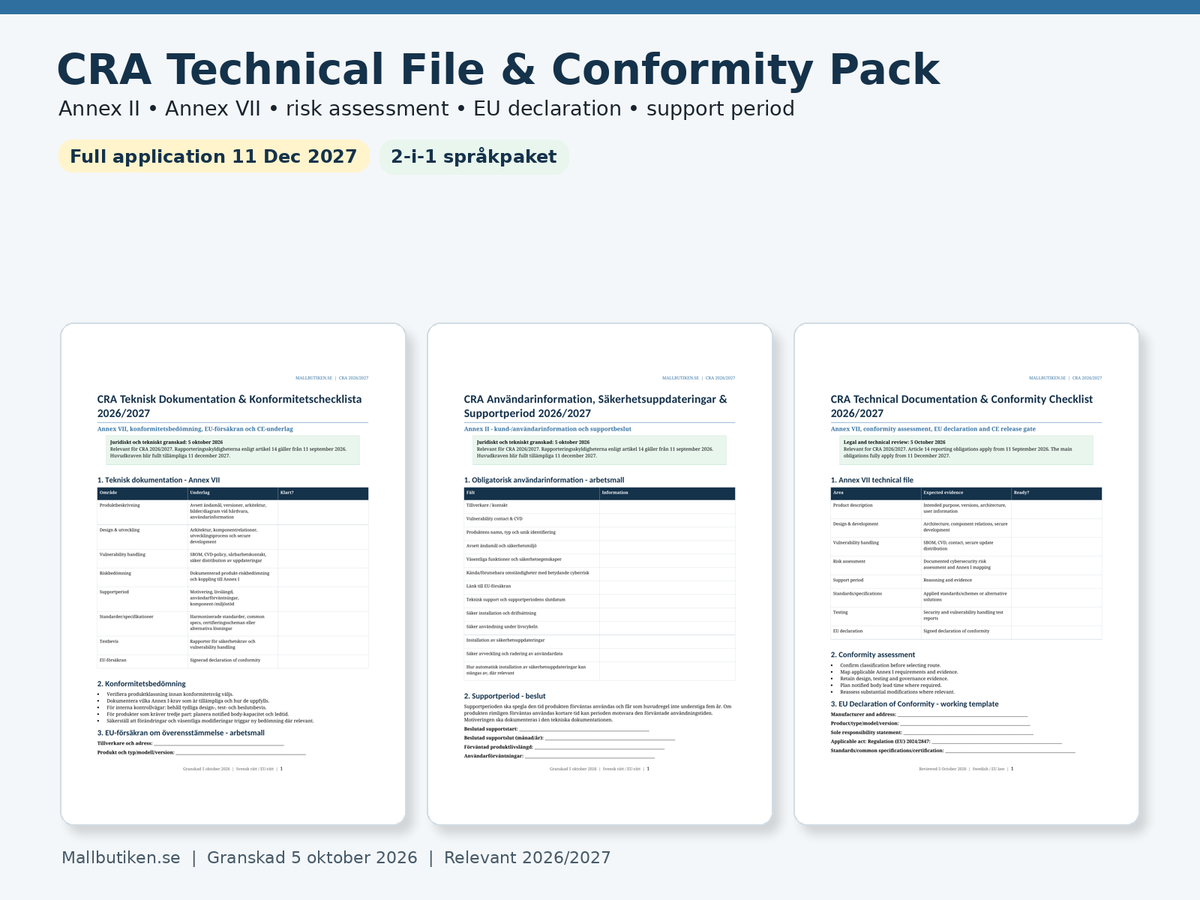
| Documentation technique et liste de contrôle de conformité | 2 pages | 2 pages | Word + PDF |
| Informations utilisateurs, mises à jour de sécurité et période de support | 2 pages | 2 pages | Word + PDF |
| Guide d'utilisation détaillé | 2 pages | 2 pages | Word + PDF |
| Registre de conformité CRA – Risques, SBOM, vulnérabilités et reporting | Classeur bilingue | Excel (XLSX) | |
Le CRA ne se résume pas à une seule politique. L'entreprise doit être en mesure de démontrer comment les risques de cybersécurité sont identifiés et réduits, comment les composants et les vulnérabilités sont suivis, comment les vulnérabilités activement exploitées et les incidents graves sont signalés, comment la documentation technique est élaborée et comment les mises à jour de sécurité sont gérées pendant la période de support. Le pack relie donc la gouvernance, l'évaluation des risques, la SBOM, la CVD, le reporting d'incidents, les fondements techniques, les informations utilisateurs et le registre Excel.
Quelles entreprises sont concernées par le CRA ?
Le CRA cible les produits dotés d'éléments numériques mis à disposition sur le marché de l'UE. Cela peut inclure à la fois le matériel (hardware) et le logiciel (software), ainsi que de nombreux produits connectés ou liés au réseau.
Le pack est principalement conçu pour les fabricants, mais les listes de contrôle et le guide d'utilisation aident également à identifier les questions que les importateurs et distributeurs doivent vérifier. Le rôle exact doit toujours être évalué en fonction de la chaîne d'approvisionnement réelle et du produit.
Évaluation des risques de cybersécurité – un pilier du CRA
Le CRA exige que le fabricant réalise une évaluation des risques de cybersécurité pour le produit avec des éléments numériques et qu'il en tienne compte lors de la planification, de la conception, du développement, de la production, de la livraison et de la maintenance.
Le modèle de risque et le registre Excel aident l'organisation à documenter :
- le produit, sa version et son utilisation prévue,
- les actifs et les fonctions critiques pour la sécurité,
- les scénarios de menace et d'abus,
- la probabilité et l'impact,
- les contrôles existants,
- le risque résiduel,
- le plan d'action, le responsable et l'échéance,
- le lien avec les exigences essentielles de cybersécurité du CRA.
SBOM, gestion des vulnérabilités et divulgation coordonnée des vulnérabilités (CVD)
Les exigences du CRA en matière de vulnérabilité impliquent que le fabricant doit être capable d'identifier et de documenter les vulnérabilités et les composants faisant partie du produit. L'annexe I précise notamment que les vulnérabilités et les composants doivent être identifiés et documentés, y compris via une SBOM lisible par machine qui couvre au minimum les dépendances de haut niveau du produit.
Le pack contient donc :
- un registre SBOM dans Excel,
- les composants/versions/fournisseurs/PURL/CPE,
- les dépendances directes ou transitives,
- les CVE/avis de sécurité et la sévérité,
- la version corrigée et la date de revue,
- une politique CVD et un contact externe pour les vulnérabilités,
- la procédure de tri, de remédiation et de divulgation.
Reporting CRA : 24 heures, 72 heures et rapport final
Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves affectant la sécurité des produits avec des éléments numériques.
Les directives de reporting de la Commission européenne indiquent en substance :
- dans les 24 heures : alerte précoce (early warning) dès que l'organisation en a pris connaissance,
- dans les 72 heures : notification complète (full notification),
- vulnérabilité activement exploitée : rapport final au plus tard 14 jours après la disponibilité d'une mesure corrective ou d'atténuation,
- incident grave : rapport final dans un délai d'un mois après la notification des 72 heures.
Le fichier Excel dispose d'une feuille dédiée aux incidents de reporting où les délais de 24h et 72h sont calculés automatiquement à partir de la date et de l'heure de prise de connaissance (awareness).
Documentation technique – Annexe VII
La documentation technique du CRA doit fournir les éléments de preuve pour la surveillance et la conformité du produit. La liste de contrôle de documentation technique du pack comprend notamment :
- la description du produit et l'utilisation prévue,
- l'architecture, les relations entre composants et le processus de développement sécurisé,
- la SBOM et le traitement des vulnérabilités,
- l'évaluation des risques de cybersécurité,
- la période de support et sa justification,
- les normes/spécifications appliquées,
- les éléments de test et de vérification,
- la déclaration UE de conformité et le portail de mise sur le marché (release gate).
Informations utilisateurs – Annexe II
Les informations utilisateurs doivent notamment permettre à l'utilisateur d'identifier le fabricant et le produit, de trouver le point de contact pour les vulnérabilités, de comprendre l'utilisation prévue et les conditions de sécurité pertinentes, et d'obtenir des instructions pour une installation, une utilisation, une mise à jour et un déclassement en toute sécurité.
Le modèle possède donc une feuille de travail dédiée aux informations clients/utilisateurs selon l'Annexe II, ainsi qu'un champ clair pour la date de fin de période de support.
Période de support et mises à jour de sécurité
Le fabricant doit définir une période de support reflétant la durée d'utilisation raisonnablement attendue du produit, en tenant compte notamment de la nature du produit, de l'utilisation prévue et des conditions de marché pertinentes. La règle générale du CRA est que la période de support doit normalement être d'au moins cinq ans, sauf si le produit est raisonnablement destiné à être utilisé sur une période plus courte.
Le pack aide l'organisation à documenter :
- la durée de vie prévue du produit,
- la période de support décidée,
- la justification et les preuves,
- les mises à jour de sécurité et leur distribution,
- la date de fin à communiquer aux utilisateurs.
Le CRA contient également des exigences sur la durée de disponibilité des mises à jour de sécurité. L'organisation doit donc planifier à la fois la distribution et la disponibilité à long terme des mises à jour pertinentes.
Évaluation de la conformité, déclaration UE et marquage CE
La voie d'évaluation de la conformité autorisée dépend notamment du classement CRA du produit. Le pack contient des points de contrôle pour :
- produit standard / catégorie par défaut,
- produit important classe I,
- produit important classe II,
- produit critique,
- normes/spécifications applicables,
- organisme notifié éventuel,
- déclaration UE de conformité,
- le portail de mise sur le marché CE.
Le modèle ne remplace pas une classification formelle de produit ou une évaluation de la conformité externe lorsque celle-ci est requise.
Registre Excel – plus qu'une simple liste de contrôle statique
Le fichier XLSX inclus est un registre de conformité pratique avec des onglets séparés pour :
- Tableau de bord – indicateurs clés et dates importantes du CRA,
- Registre des produits – produits, versions, classification et période de support,
- Registre des risques – niveau de risque et plan d'action,
- SBOM – composants, données de version et lien avec les vulnérabilités,
- Registre des vulnérabilités – CVE/avis de sécurité, sévérité et statut,
- Délais de reporting – délais automatiques de 24h/72h,
- Liste de contrôle des preuves – documentation technique et chaîne de preuve,
- Sources – sources officielles centrales du CRA.
Le classeur contient une validation des données, des formules de niveau de risque et des calculs automatiques de délais, mais il est conçu pour que l'utilisateur puisse le développer lui-même.
CRA versus NIS2 – des objectifs différents
Le CRA et la directive NIS2 peuvent tous deux être pertinents pour la même organisation, mais ils ont des objectifs différents. Le CRA est avant tout un cadre réglementaire pour les produits concernant la cybersécurité des éléments numériques et la gestion de leurs vulnérabilités. La NIS2/réglementation sur la cybersécurité se concentre davantage sur la gestion des risques et le reporting des incidents des organisations en tant qu'entités essentielles ou importantes pour la société.
Le nouveau pack CRA complète donc le pack NIS2 existant de la boutique, sans le remplacer.
Sanctions – pourquoi la documentation est importante
Le CRA prévoit des niveaux de sanctions administratives significatifs. Pour certaines violations majeures, les amendes administratives maximales peuvent atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial total, selon le montant le plus élevé, dans le respect des conditions et exceptions prévues par le règlement.
Une documentation pratique et datée est donc essentielle non seulement pour la mise en œuvre, mais aussi pour pouvoir démontrer comment l'organisation a effectivement travaillé sur la conformité.
Flux de travail recommandé
- Identifier les produits et le rôle de l'acteur économique.
- Classer le produit selon le CRA.
- Réaliser et documenter l'évaluation des risques de cybersécurité.
- Élaborer la SBOM et le processus CVD/vulnérabilités.
- Fixer la période de support et la stratégie de mise à jour.
- Préparer la documentation technique et les informations utilisateurs.
- Mettre en place le reporting 24h/72h et la chaîne de responsabilité.
- Réaliser l'évaluation de la conformité et rassembler les preuves.
- Maintenir les registres à jour après la mise sur le marché et pendant la période de support.
Questions fréquentes sur le CRA
Les exigences de reporting s'appliquent-elles déjà ?
Oui. Les obligations de reporting CRA pour les fabricants concernant les vulnérabilités activement exploitées et les incidents graves ont commencé le 11 septembre 2026.
Quand le cœur du CRA devient-il applicable ?
L'application principale commence le 11 décembre 2027.
Avons-nous besoin d'une SBOM ?
Les exigences du CRA en matière de traitement des vulnérabilités incluent la documentation des composants et des vulnérabilités, y compris une SBOM lisible par machine qui couvre au moins les dépendances de haut niveau.
Le CRA est-il identique à la NIS2 ?
Non. Le CRA se concentre sur les produits avec éléments numériques et leur cycle de vie de cybersécurité. La NIS2 a une approche différente centrée sur les organisations et leurs activités. Une entreprise peut être concernée par les deux.
Le CRA ne concerne-t-il que le matériel (hardware) ?
Non. Le cadre réglementaire couvre les produits avec éléments numériques et peut inclure à la fois le matériel et le logiciel selon le produit et la situation du marché.
Le pack inclut-il des modèles en suédois et en anglais ?
Oui. Les sept documents Word/PDF sont disponibles en suédois et en anglais.
Excel est-il inclus ?
Oui. Le pack contient un classeur XLSX séparé pour le registre des produits, les risques, la SBOM, les vulnérabilités, les délais de reporting et les preuves.
S'agit-il d'une certification ?
Non. Le pack est un support professionnel de documentation et de travail. Il ne remplace pas un organisme notifié, les tests de produits, les tests externes de cybersécurité ou une évaluation juridique individuelle lorsque celle-ci est requise.
Format et livraison
- 7 modèles de documents en suédois + 7 en anglais.
- 14 DOCX + 14 PDF + 1 XLSX = 29 fichiers au total.
- 28 pages A4 par série de format Word/PDF.
- Classeur Excel avec 8 onglets de conformité.
- Produit numérique – aucun article physique n'est envoyé.
Base juridique et sources officielles
- Règlement (UE) 2024/2847 – Cyber Resilience Act.
- Commission européenne – Résumé du Cyber Resilience Act.
- Commission européenne – Obligations de reporting du CRA.
- Commission européenne – Mise en œuvre du CRA.
- EUR-Lex – Règlement (UE) 2024/2847.