Svenska Dokumentmallar
Réponse aux incidents et crise cyber 2026/2027 – Suédois + Anglais | NIS2, RGPD, DORA Word/PDF/Excel
Réponse aux incidents et crise cyber 2026/2027 – Suédois + Anglais | NIS2, RGPD, DORA Word/PDF/Excel
- Format de fichier
- DOCX, PDF, XLSX
- Langue du document
- Suédois
- Nombre de fichiers
- 15
Téléchargement numérique. Aucun produit physique ne sera expédié.
Impossible de charger la disponibilité du service de retrait
À propos du modèle de document
Incident Response & Cyber Crisis 2026/2027 – package complet de modèles opérationnels en suédois + anglais
Un package complet de modèles pour les entreprises et organisations devant gérer des incidents informatiques, incidents cyber et cybercrises, du premier signalement au rapport final, en passant par le rétablissement et l'amélioration. Le package est délibérément plus large qu'un simple kit NIS2 ou RGPD : il sert de colonne vertébrale opérationnelle pour la gestion des incidents et aide l'organisation à déterminer quand la loi sur la cybersécurité/NIS2, le RGPD, DORA, les contrats clients, les contrats fournisseurs ou l'assurance cyber activent des exigences spécifiques en matière de reporting ou de communication.
2-en-1 suédois + anglais : sept documents sont disponibles dans les deux versions linguistiques. Tous sont fournis au format Word et PDF, complétés par un registre Excel avancé doté d'alertes automatiques pour les délais réglementaires. Un total de 29 fichiers est inclus.
Le package de modèles a été vérifié par rapport à la loi sur la cybersécurité en vigueur (2025:1506), à la structure de notification des incidents de la directive NIS2, aux règles du RGPD sur les violations de données personnelles ainsi qu'au reporting DORA actuel pour les entreprises financières concernées. Les modèles sont conçus pour être utilisés en 2026/2027 et distinguent explicitement les critères de déclenchement et les délais des différents cadres réglementaires.
Contenu du package
| Document | Suédois | Anglais | Usage |
|---|---|---|---|
| Plan de réponse aux incidents et cybercrise | 2 pages | 2 pages | Plan principal, rôles, mandats, 60 premières minutes et points de déclenchement réglementaires. |
| Réception des incidents, classification et gravité | 2 pages | 2 pages | Impact DIC, gravité, filtrage réglementaire et décision de classification. |
| 24h / 72h / Rapport final | 2 pages | 2 pages | Cadres de travail pour la chaîne de reporting NIS2 et recoupement RGPD/DORA. |
| Cybercrise et plan de communication | 2 pages | 2 pages | SITREP, matrice des cibles, message client et journal de communication. |
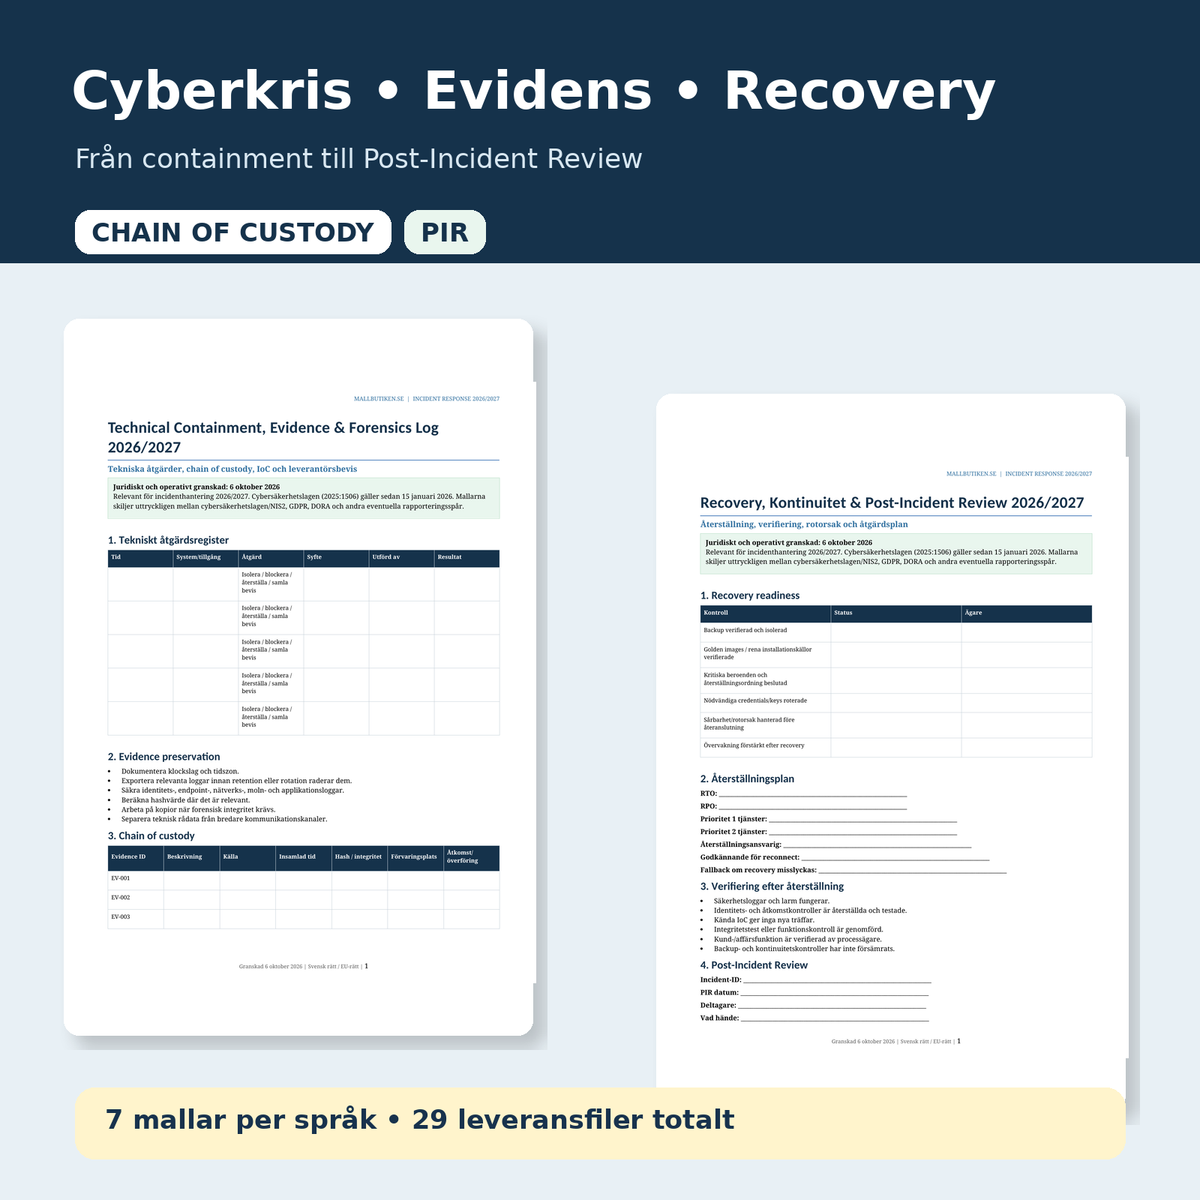
| Confinement technique, preuves et journal forensique | 2 pages | 2 pages | Registre d'actions techniques, chaîne de garde, IoC et preuves fournisseurs. |
| Rétablissement, continuité et revue post-incident | 2 pages | 2 pages | Portes de rétablissement, vérification, cause racine et plan d'action. |
| Guide utilisateur détaillé | 2 pages | 2 pages | Ordre de marche, recoupements juridiques, types d'incidents et pièges courants. |
| Registre Excel de réponse aux incidents | XLSX | Tableau de bord, registre des incidents, échéances réglementaires, actions, preuves, communication, contacts et PIR. | |
Le plus grand risque lors d'un cyberincident est souvent que l'organisation tente de gérer la technique, le juridique, la communication et le rétablissement comme des questions séparées. Le package relie au contraire détection → classification → confinement → évaluation du reporting → communication → rétablissement → revue post-incident. Le même ID d'incident suit tout le processus.
Les 60 premières minutes – une structure commune
Le plan principal commence par les décisions qui doivent normalement être prises avant que l'organisation n'ait une image complète. L'ID de l'incident et le moment de la prise de connaissance sont documentés immédiatement, le responsable de l'incident est désigné, un canal de communication alternatif est sécurisé et les preuves volatiles sont préservées avant que des mesures irréversibles ne soient prises.
C'est aussi ici que les horloges réglementaires doivent être lancées. Le moment où l'organisation prend réellement connaissance de l'incident peut être central pour la loi sur la cybersécurité, le RGPD et DORA. C'est pourquoi des champs distincts existent pour l'heure de détection, l'heure de prise de connaissance et l'heure de classification.
Loi sur la cybersécurité/NIS2 – 24h, 72h et un mois
La loi sur la cybersécurité (2025:1506) en Suède est entrée en vigueur le 15 janvier 2026. La loi exige des mesures de sécurité techniques, opérationnelles et organisationnelles appropriées et proportionnées. La gestion des incidents et la gestion de la continuité et des crises figurent parmi les domaines explicitement mentionnés.
Pour un opérateur de service essentiel soumis à la loi et victime d'un incident significatif, le package contient la chaîne opérationnelle suivante :
- au plus tard 24 heures : information après que l'opérateur a pris connaissance de l'incident,
- au plus tard 72 heures : signalement d'incident pour les autres opérateurs ; les prestataires de services de confiance disposent également de 24 heures pour le signalement,
- sur demande : rapport intermédiaire avec les mises à jour pertinentes,
- au plus tard un mois après le signalement : rapport final ; si l'incident est toujours en cours, un rapport de situation est soumis, suivi d'un rapport final ultérieur.
Selon la loi, un incident significatif est un incident ayant causé ou pouvant causer une perturbation grave du service ou un dommage économique pour l'opérateur, ou ayant affecté ou pouvant affecter d'autres personnes physiques ou morales par un dommage significatif.
Un même incident peut avoir plusieurs pistes de reporting juridique
Le package ne commet pas l'erreur classique de traiter NIS2, RGPD et DORA comme identiques. Ils ont des champs d'application différents, des critères de déclenchement différents et des destinataires différents.
RGPD – violation de données personnelles
Si l'incident entraîne la destruction, la modification, la perte ou l'accès non autorisé à des données personnelles, la piste RGPD doit être évaluée séparément. Lorsqu'une violation de données personnelles doit être signalée, le principe est que la déclaration à l'autorité de protection des données doit avoir lieu dans les 72 heures après en avoir pris connaissance. En cas de risque élevé, les personnes concernées peuvent également devoir être informées sans délai injustifié.
DORA – entreprises financières
DORA s'applique aux entités financières concernées. Pour un incident grave lié aux TIC, les normes de reporting actuelles prévoient notamment :
- un rapport initial dès que possible, dans les quatre heures suivant la classification comme grave et au plus tard 24 heures après la prise de connaissance,
- un rapport intermédiaire au plus tard 72 heures après le rapport initial,
- un rapport final au plus tard un mois après le rapport intermédiaire ou le dernier rapport intermédiaire mis à jour.
Le registre Excel dispose donc d'une horloge DORA distincte et ne mélange pas le calendrier avec l'horloge NIS2.
Classification des incidents – de l'événement technique au niveau SEV
Le modèle de réception des incidents aide l'équipe à évaluer la confidentialité, l'intégrité et la disponibilité, ainsi que l'impact physique/sécuritaire, économique et sur les tiers. Ensuite, l'incident est classé en quatre niveaux, de SEV-4 à SEV-1.
Le niveau SEV est un outil de pilotage interne qui ne remplace pas l'évaluation juridique visant à déterminer si l'incident est "significatif" selon la loi sur la cybersécurité ou "majeur" selon DORA. C'est pourquoi le filtrage réglementaire est une étape séparée.
Cybercrise et communication
En cas d'incident majeur, une gestion technique des incidents ne suffit pas. Le plan de cybercrise crée une organisation de crise avec un responsable d'incident, un gestionnaire de crise, les services juridiques/conformité, la communication, le DPO/protection des données et un responsable des fournisseurs.
Il contient un SITREP réutilisable pour la direction, une matrice des cibles pour les employés/clients/autorités/fournisseurs/médias, un modèle de message client et un journal de communication. La liste de contrôle avant publication réduit le risque que l'organisation publie des informations non confirmées ou des détails de sécurité pouvant être exploités par un attaquant.
Preuves, chaîne de garde et confinement technique
Les mesures techniques peuvent détruire des preuves si elles sont effectuées sans documentation. C'est pourquoi le package contient un registre d'actions séparé et une section sur la chaîne de garde pour les journaux, les données de disque/mémoire, les exportations cloud et autres preuves pertinentes.
Le document couvre entre autres :
- l'heure et le fuseau horaire,
- la source/le système et la personne ayant collecté le matériel,
- le hash/référence d'intégrité le cas échéant,
- le lieu de stockage et l'accès/transfert,
- les indicateurs de compromission – IP, domaine, hash, compte, processus et TTP,
- les incidents chez les fournisseurs et les journaux/preuves demandés.
Rétablissement, continuité et revue post-incident
Le modèle de rétablissement utilise des portes de reconnexion claires : les sauvegardes doivent être vérifiées, les sources d'installation propres disponibles, les identifiants compromis renouvelés et la vulnérabilité ou la cause racine traitée avant la reconnexion des systèmes.
Après le rétablissement, une revue post-incident est réalisée avec l'analyse de la cause racine, les facteurs contributifs, ce qui a fonctionné, ce qui n'a pas fonctionné, les leçons réglementaires et les leçons fournisseurs. Toutes les améliorations se voient attribuer un propriétaire, une priorité, une échéance et une preuve.
Registre Excel avec horloges de reporting automatiques
Le fichier Excel n'est pas seulement une liste. Il fonctionne comme un tableau de bord opérationnel et contient :
- Tableau de bord – incidents ouverts, SEV-1/2 et pistes de reporting actives,
- Registre des incidents – détection, prise de connaissance, phase, impact et prochaine mise à jour,
- Échéances réglementaires – horloges NIS2, RGPD et DORA distinctes,
- Journal d'actions – confinement, rétablissement, mesures réglementaires et de communication,
- Chaîne de preuves – chaîne de garde et intégrité,
- Communications – version, public cible, approbation et preuves,
- Contacts – équipe d'incident, autorités, fournisseurs, assureur et criminalistique,
- Post-incident – PIR, remédiation et risque résiduel.
Par exemple, les délais de 24h et 72h de la loi sur la cybersécurité sont calculés automatiquement à partir de l'heure de prise de connaissance indiquée. DORA possède sa propre formule qui prend en compte à la fois l'heure de prise de connaissance et le moment de la classification comme incident grave.
Quand ce package est-il particulièrement adapté ?
- entreprises souhaitant mettre en place un processus de réponse aux incidents professionnel,
- activités régulées par NIS2/loi sur la cybersécurité souhaitant compléter leur programme NIS2 plus large,
- organisations SaaS, IT, MSP et cloud,
- organisations traitant des volumes importants de données personnelles,
- entreprises financières ayant besoin de coordonner DORA avec la gestion interne de cybercrise,
- organisations ayant des dépendances critiques envers des fournisseurs et des tiers.
Différence avec les autres modèles d'incident de la boutique
Le pack de modèles NIS2 couvre le travail systématique de cybersécurité plus large. Violation de données personnelles RGPD va plus en profondeur dans l'article 33/34 et le processus de l'autorité de protection des données (IMY). Ce package se concentre plutôt sur l'incident opérationnel et la cybercrise dans son ensemble – du premier signalement au confinement, triage réglementaire, communication client, rétablissement et revue post-incident.
Questions fréquentes
Le package est-il uniquement destiné aux activités couvertes par NIS2 ?
Non. Le processus de réponse aux incidents peut être utilisé par la plupart des organisations. La partie loi sur la cybersécurité/NIS2 n'est activée que si l'activité et l'incident entrent dans le champ d'application du cadre réglementaire.
Tous les cyberincidents doivent-ils être signalés dans les 24 ou 72 heures ?
Non. Les délais s'appliquent lorsque les critères de déclenchement de chaque cadre réglementaire sont remplis. Le package contient donc des points de filtrage et de décision séparés.
Un même incident peut-il devoir être signalé à la fois selon NIS2 et le RGPD ?
Oui. Un incident peut être simultanément significatif selon la loi sur la cybersécurité et une violation de données personnelles devant être signalée. Les deux évaluations doivent être effectuées en parallèle.
DORA est-il inclus ?
Oui, comme une piste de recoupement séparée pour les entités financières concernées. Toutefois, le package ne remplace pas un programme DORA complet.
Les documents en anglais sont-ils inclus ?
Oui. Les sept modèles Word/PDF sont disponibles dans une version anglaise séparée. Le registre Excel utilise des champs d'incident clairs et utilisables à l'international.
Excel est-il inclus ?
Oui. Le registre Excel est un élément central du produit et contient des délais réglementaires automatiques ainsi que des registres pour les incidents, les actions, les preuves, la communication et la revue post-incident.
Format et livraison
- 14 modèles de documents – 7 suédois + 7 anglais.
- 14 DOCX + 14 PDF + 1 XLSX = 29 fichiers livrés.
- 28 pages A4 par série de formats Word/PDF sur les deux versions linguistiques.
- Word (DOCX) + PDF + Excel (XLSX).
- Produit numérique – aucun article physique n'est envoyé.
Base juridique et sources officielles
- Loi sur la cybersécurité (2025:1506)
- Directive (UE) 2022/2555 – NIS2
- IMY – Gestion des violations de données personnelles
- Finansinspektionen – Risques TIC et DORA
- Règlement délégué de la Commission (UE) 2025/301 – Reporting d'incident DORA