Om dokumentmallen
Pack de modèles NIS2 pour les entités suédoises – Word et PDF
Ce pack de modèles NIS2 complet est conçu pour les entreprises, les organisations et les autres entités qui doivent structurer et documenter leurs travaux de cybersécurité conformément à la loi suédoise sur la cybersécurité (2025:1506) et à la transposition suédoise de la directive NIS2.
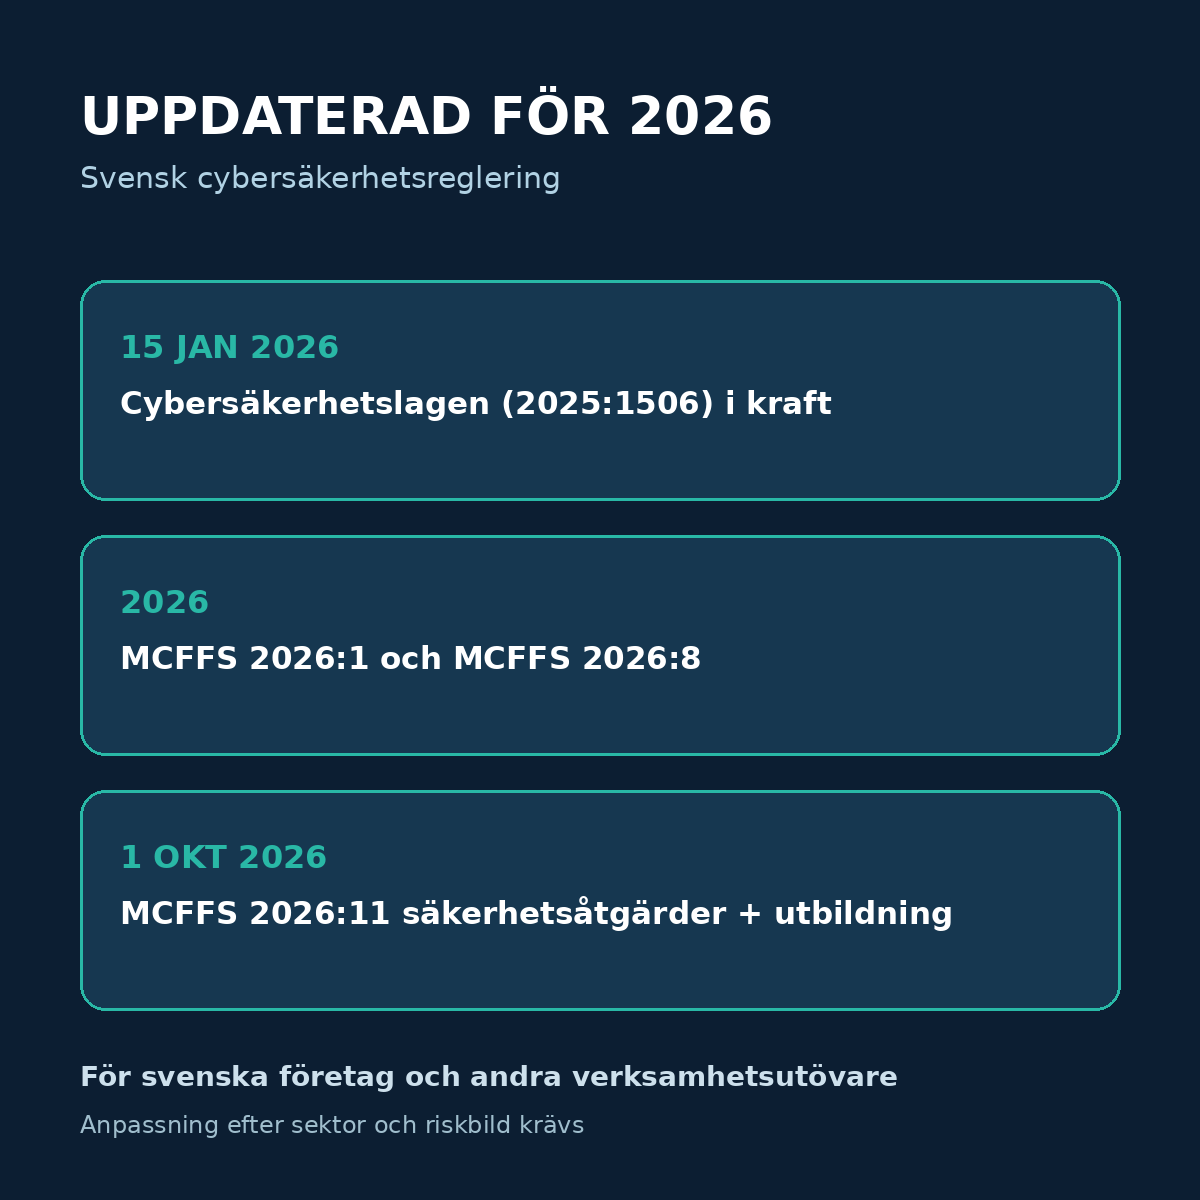
Le pack contient 15 modèles de documents intégrés, des listes de contrôle et des bases de décision dans un fichier Word professionnel et modifiable, ainsi qu'une version PDF prête à l'emploi. Le matériel est mis à jour pour les règles en vigueur en 2026 et est également structuré en tenant compte de la réglementation MCFFS 2026:11, qui entrera en vigueur le 1er octobre 2026 et précise les exigences ainsi que les conseils généraux relatifs aux mesures de sécurité et à la formation de la direction.
Vous recevrez à la fois les formats Word (DOCX) et PDF. La version Word est entièrement modifiable afin que le nom de l'organisation, les rôles, les niveaux de risque, les systèmes, les fournisseurs, les responsables et les décisions puissent être adaptés. La version PDF peut être utilisée comme référence, pour l'impression ou comme support lors d'une revue interne.
Ce qui est inclus dans le pack de modèles NIS2
- Évaluation de l'application et classification de l'activité – support pour documenter si l'activité est soumise à la loi sur la cybersécurité, le secteur/sous-secteur, la classification et la surveillance pertinente.
- Politique de cybersécurité et de sécurité de l'information – objectifs, principes, responsabilités, orientation de la direction et suivi.
- Méthodologie de gestion des risques – modèle pour l'identification, l'analyse, l'évaluation, le traitement et l'acceptation des risques de cybersécurité.
- Registre des risques et plan d'action – tableau pratique pour les actifs, les menaces, les vulnérabilités, les conséquences, la probabilité, les mesures, les responsabilités et les délais.
- Plan de gestion des incidents – rôles, classification, escalade, confinement, rétablissement, analyse des causes profondes et enseignements tirés.
- Déclaration d'incident 24/72 heures et rapport final – formulaires prêts à l'emploi pour l'information initiale, la notification d'incident et le rapport final.
- Plan de continuité et de gestion de crise – support pour la priorisation, les RTO, les RPO, la sauvegarde, les solutions de secours, l'activation de crise et l'exercice.
- Sécurité des fournisseurs et de la chaîne d'approvisionnement – due diligence, criticité, sous-traitants, continuité et suivi.
- Annexe de sécurité aux contrats de fournisseur – clauses contractuelles concernant les incidents, l'accès, la journalisation, les vulnérabilités, la continuité, l'audit, les sous-traitants et la sortie.
- Développement sécurisé, acquisition et gestion des changements – exigences pour les achats, le développement, la configuration, le patch et les changements.
- Suivi, indicateurs et évaluation interne – KPI/KRI, valeurs cibles, tendances, responsabilités et mesures d'amélioration.
- Cyber-hygiène et plan de formation – adapté pour les employés, les administrateurs informatiques, l'équipe de réponse aux incidents et la direction.
- Chiffrement, authentification et communication sécurisée – règles pour le MFA, le chiffrement, la gestion des clés et la communication d'urgence.
- Sécurité du personnel, des accès et des actifs – propriété des systèmes et de l'information, autorisations et processus « Joiner-Mover-Leaver ».
- Revue annuelle de cybersécurité de la direction – base prête à l'emploi pour le suivi documenté de la direction et les décisions.
Adapté à la loi sur la cybersécurité 2026
La loi sur la cybersécurité est entrée en vigueur le 15 janvier 2026. Pour les entités soumises à cette loi, les travaux de sécurité doivent reposer sur une perspective de risques globaux et inclure des mesures de sécurité techniques, opérationnelles et organisationnelles appropriées et proportionnées.
Le pack de modèles est structuré autour des domaines centraux que la loi exige que les entités concernées gèrent, notamment l'analyse des risques, la gestion des incidents, la continuité, les chaînes d'approvisionnement, l'acquisition de systèmes sécurisés, le suivi des mesures de sécurité, la cyber-hygiène, la formation, la cryptographie, le contrôle d'accès et l'authentification.
Support intégré pour la notification d'incidents
En cas d'incident significatif, la réglementation impose des obligations temporelles critiques. Le pack contient donc des formulaires et des points de contrôle séparés pour l'information initiale, la notification d'incident et le rapport final. En règle générale, tout incident significatif doit être signalé dès que possible et au plus tard dans les 24 heures, suivi d'une notification d'incident dans le délai imparti à l'entité, puis d'un rapport final.
Les formulaires sont conçus pour aider l'organisation à collecter des informations sur, entre autres, le déroulement des événements, la détection, les systèmes concernés, l'impact sur l'activité sectorielle, les dépendances vis-à-vis des fournisseurs, les conséquences, la cause profonde probable et les mesures prises.
Préparé pour le MCFFS 2026:11 du 1er octobre 2026
Le MCFFS 2026:11 entre en vigueur le 1er octobre 2026. Cette réglementation contient des exigences plus détaillées et des conseils généraux sur les mesures de sécurité et la formation de la direction pour les entités essentielles et importantes.
Le pack de modèles contient donc, entre autres, un support pour :
- le travail de cybersécurité systématique et fondé sur le risque,
- les objectifs et l'orientation de la direction,
- les critères d'acceptation des risques,
- la propriété de l'information et des systèmes,
- le registre des risques et les plans d'action documentés,
- la gestion des incidents et des crises,
- la continuité et la priorisation du rétablissement,
- les contrats de fournisseurs et les chaînes d'approvisionnement numériques,
- la gestion des droits d'accès et l'authentification multifacteur,
- le chiffrement et la communication sécurisée,
- le suivi et l'évaluation des mesures de sécurité,
- la formation de la direction et le suivi annuel.
À qui s'adresse ce modèle ?
Le pack convient aux entreprises suédoises, aux organisations et autres entités ayant besoin de créer ou d'améliorer leur documentation dans le cadre de la directive NIS2 et de la loi sur la cybersécurité. Il peut être utilisé, par exemple, par le PDG, le conseil d'administration, l'équipe de direction, le RSSI, le directeur informatique, le responsable de la sécurité de l'information, la fonction de conformité, le juriste, le délégué à la protection des données (DPO), les propriétaires de systèmes et les responsables opérationnels.
Les modèles sont généraux et peuvent être adaptés à différents secteurs, tailles d'entreprise et environnements techniques. L'organisation remplit elle-même les rôles responsables, les systèmes, les classifications, les niveaux de risque, les délais, les fournisseurs, les circuits de décision et les niveaux de contrôle.
Conception professionnelle et pratique
Le document n'est pas seulement un guide d'information. Il est conçu comme un outil de travail pratique avec des champs remplissables, des tableaux, des listes de contrôle, des encadrés de décision et des formulations prêtes à l'emploi. L'objectif est de réduire le temps nécessaire entre les exigences réglementaires et la documentation interne exploitable.
- 22 pages au design professionnel
- 15 modèles intégrés
- Fichier DOCX modifiable
- Version PDF
- Registre des risques et plan d'action
- Formulaires d'incident
- Clauses fournisseurs
- Revue de direction
- Liste de contrôle de mise en œuvre avant le 1er octobre 2026
- Sources juridiques et informations de version
Important concernant l'adaptation juridique et technique
La loi sur la cybersécurité est basée sur les risques et spécifique à chaque activité. Aucun modèle de document général ne peut garantir à lui seul qu'une organisation répond à toutes les exigences. Les documents doivent être adaptés en fonction du secteur de l'activité, de la taille, de l'environnement système, des risques, de l'autorité de contrôle et des éventuelles règles européennes spécifiques au secteur ou directement applicables.
Pour les entités opérant exclusivement dans certains secteurs numériques, d'autres règles détaillées peuvent être directement applicables, notamment le règlement d'exécution (UE) 2024/2690 de la Commission européenne. Vérifiez donc toujours la loi, le règlement, la prescription et la réglementation sectorielle en vigueur avant de valider le matériel en interne.
Format et livraison
Produit numérique – téléchargement immédiat. La livraison contient un fichier ZIP avec :
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Aucun produit physique n'est expédié.
Questions fréquentes
S'agit-il d'une politique NIS2 ?
Oui, le pack contient une politique complète de cybersécurité et de sécurité de l'information, mais aussi la gestion des risques, la notification d'incidents, la continuité, la sécurité des fournisseurs, le MFA, le chiffrement, la formation et le suivi de la direction.
Puis-je modifier le modèle ?
Oui. Le fichier Word est entièrement modifiable. La version PDF est incluse comme version de référence et d'impression prête à l'emploi.
Le modèle est-il mis à jour pour 2026 ?
Oui. La version 1.0 est juridiquement vérifiée le 27 septembre 2026 en se basant sur la loi sur la cybersécurité (2025:1506), le règlement sur la cybersécurité (2025:1507), le MCFFS 2026:1, le MCFFS 2026:8 et le MCFFS 2026:11 avec une entrée en vigueur au 1er octobre 2026.
Le pack convient-il à toutes les activités ?
Il est conçu comme un pack de base large, mais doit toujours être adapté. Les règles sectorielles et le droit européen peuvent imposer des exigences supplémentaires ou divergentes.