Om dokumentmallen
Pack de modèles RGPD pour violation de données personnelles 2026 – rapport d'incident, notification à l'IMY & outil de délai de 72 heures
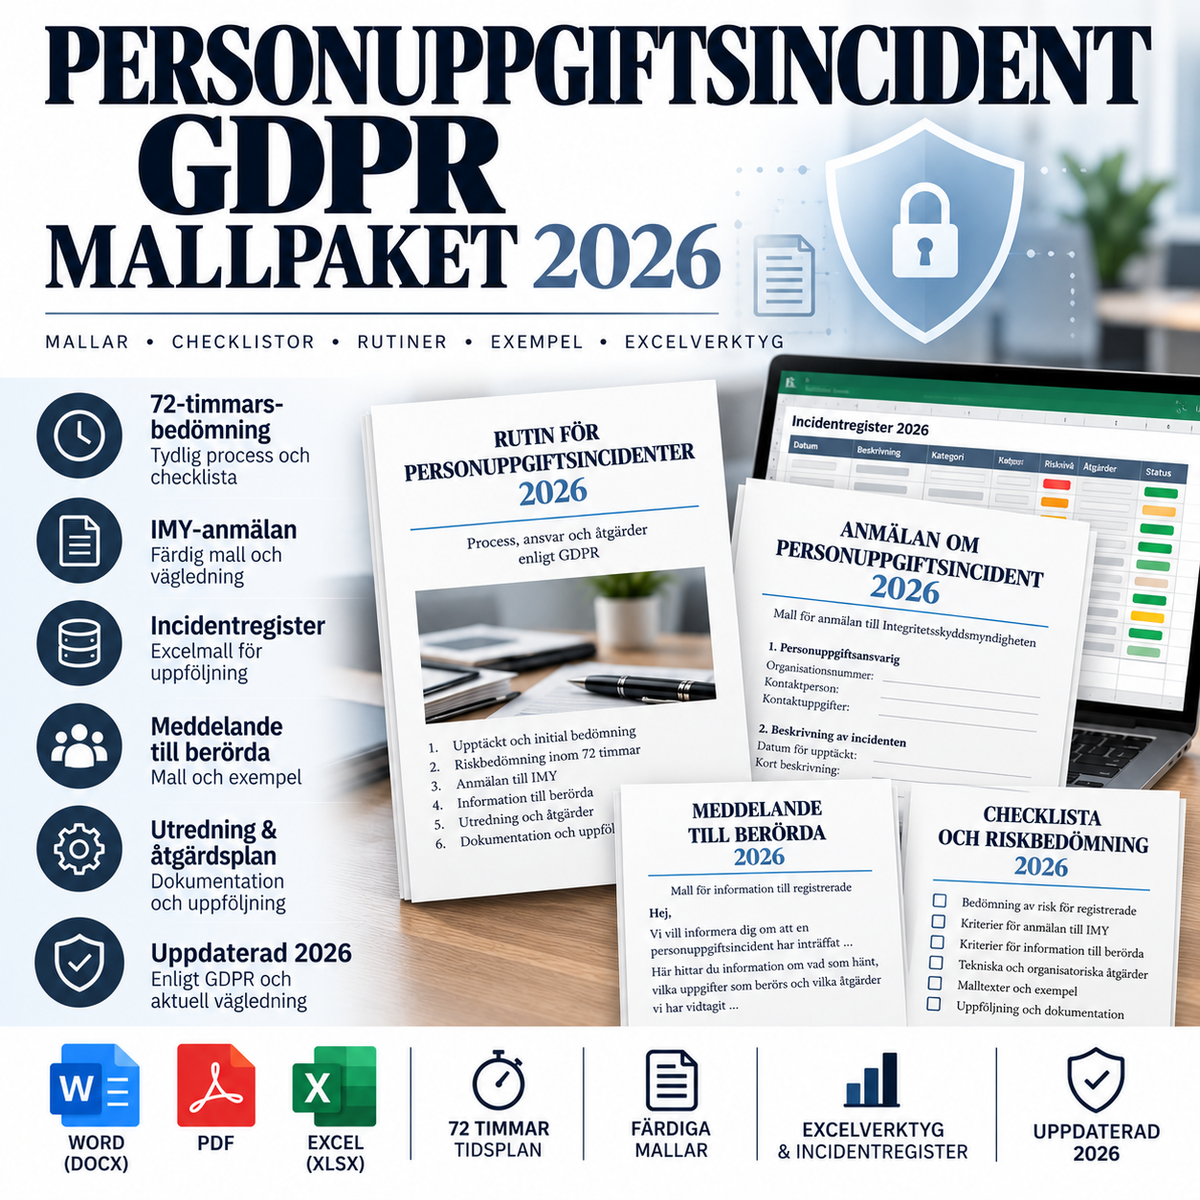
Pack complet de modèles pour les entreprises et organisations ayant besoin de détecter, d'évaluer, de documenter et de gérer les violations de données personnelles conformément au RGPD. Le pack contient des modèles professionnels Word/PDF ainsi qu'un outil Excel pour le registre des incidents, le délai de 72 heures, l'évaluation des risques, la notification à l'IMY, l'information des personnes concernées, le signalement des sous-traitants et l'analyse a posteriori.
Le RGPD exige que toute violation de données personnelles soit documentée. Un incident doit être notifié à l'autorité de contrôle à moins qu'il ne soit peu probable que la violation engendre un risque pour les droits et libertés des personnes physiques. Si la notification est requise, elle doit être effectuée sans délai injustifié et, si possible, dans les 72 heures après que le responsable du traitement a pris connaissance de la violation.
Ce qui est inclus – 9 fichiers
- Violation de données personnelles – Rapport d'incident & évaluation des 72 heures, Word + PDF
- Notification à l'IMY – support de préparation, Word + PDF
- Information aux personnes concernées selon l'article 34 du RGPD, Word + PDF
- Procédure pour les violations de données personnelles / Incident Response Playbook, Word + PDF
- Outil Excel avec registre des incidents, suivi des 72h, classification des risques, journal IMY, personnes concernées, notifications des sous-traitants, mesures et analyse a posteriori
Rapport d'incident avec processus décisionnel complet
Le modèle principal aide l'organisation à documenter l'intégralité de l'incident, de la découverte initiale à la clôture :
- horodatage de l'incident, de sa découverte et de la prise de connaissance par l'organisation
- décompte automatique/clair du délai de 72 heures
- classification en tant qu'incident de confidentialité, d'intégrité ou de disponibilité
- personnes concernées et données personnelles impliquées
- données sensibles, données visées à l'article 10, données personnelles protégées et données d'enfants/personnes vulnérables
- mesures immédiates de confinement et de rétablissement
- évaluation des risques pour les droits et libertés des personnes concernées
- décision concernant la notification à l'IMY
- décision concernant l'information des personnes concernées
- cause profonde, mesures correctives et enseignements tirés
Quand notifier l'incident ?
En tant que responsable du traitement, vous devez notifier l'incident s'il n'est pas improbable qu'il engendre un risque pour les droits et libertés des personnes physiques. Si toutes les informations ne sont pas disponibles dans les 72 heures, elles peuvent être fournies de manière échelonnée, sans délai injustifié supplémentaire. En cas de notification tardive, les raisons du retard doivent être documentées.
Le pack contient donc un modèle de préparation pour l'IMY séparé avec les informations essentielles à rassembler avant ou pendant le signalement. La notification effective est effectuée via le service en ligne actuel de l'IMY ou tout autre canal indiqué par l'autorité.
Risque élevé – information des personnes concernées
Si la violation de données personnelles est susceptible d'engendrer un risque élevé, les personnes concernées doivent, en règle générale, être informées sans délai injustifié. Le pack contient un modèle de communication prêt à l'emploi et modifiable incluant :
- description claire de ce qui s'est passé
- quelles données personnelles sont concernées
- conséquences probables
- mesures prises et planifiées
- conseils pratiques pour les personnes concernées
- coordonnées du délégué à la protection des données ou autre point de contact
Le modèle inclut également un contrôle des exceptions de l'article 34, par exemple si les données étaient efficacement chiffrées, si des mesures ultérieures ont éliminé le risque élevé ou si une information individuelle exige des efforts disproportionnés.
Obligations du sous-traitant
Un sous-traitant doit signaler toute violation de données personnelles au responsable du traitement sans délai injustifié. Le sous-traitant n'a pas à déterminer lui-même si l'incident présente un risque nécessitant une notification à l'IMY – la responsabilité principale de l'évaluation du risque et de la notification incombe au responsable du traitement.
L'outil Excel contient donc un registre séparé pour les notifications des sous-traitants avec la date de prise de connaissance, le premier rapport, l'écart de temps, les informations manquantes et la prochaine mise à jour.
Excel – registre des incidents avec contrôle des 72 heures
Le fichier Excel sert d'outil pratique de gestion des incidents et contient :
- tableau de bord avec indicateurs clés
- registre des incidents
- date limite des 72 heures et statut Dans les temps / Urgent / Délai dépassé
- classification des risques basée sur la probabilité et la conséquence
- registre des notifications à l'IMY
- communication aux personnes concernées
- signalement du sous-traitant
- registre des mesures
- analyse post-incident / analyse des causes profondes
- sources et références juridiques
Toutes les violations doivent être documentées
Même les incidents qui ne nécessitent pas de notification à l'IMY doivent être documentés. La documentation doit notamment permettre de vérifier si l'organisation a respecté le RGPD et doit également contenir les raisons de la décision de ne pas notifier ou de ne pas informer les personnes concernées.
Incidents courants pour lesquels le pack peut être utilisé
- envoi erroné d'e-mails ou de documents
- phishing et comptes piratés
- ransomwares et accès non autorisés aux données
- autorisations incorrectes
- perte d'ordinateur, de téléphone ou de support de stockage
- publication accidentelle
- partage incorrect via un service cloud ou un lien
- effacement ou perte de données personnelles
- incident chez un sous-traitant ou un prestataire
Base juridique
Le pack de modèles a été révisé juridiquement au 3 octobre 2026 sur la base de :
- RGPD article 4.12
- RGPD article 33 – notification à l'autorité de contrôle et documentation
- RGPD article 34 – information des personnes concernées
- Guide actuel de l'IMY sur les violations de données personnelles et service en ligne
- Lignes directrices 01/2021 de l'EDPB sur des exemples concernant la notification de violation de données personnelles
L'EDPB a également publié en 2026 une proposition de modèle européen commun de notification de violation pour consultation publique. La conformité juridique du pack ne repose pas sur un projet de consultation non encore pleinement mis en œuvre, mais sur le RGPD en vigueur, les guides actuels de l'IMY et les lignes directrices adoptées par l'EDPB.
Remarque
Le pack est un support général de conformité et de documentation. Un incident réel peut simultanément être soumis à d'autres règles de signalement, par exemple des exigences sectorielles spécifiques dans la finance, la cybersécurité, la santé ou le secteur public. Vérifiez donc toujours si d'autres autorités, partenaires contractuels, assureurs ou autres acteurs doivent être informés.
Format : Word (DOCX) + PDF + Excel (XLSX)
Langue : Suédois
Juridiction : Suède / UE
Nombre de fichiers : 9
Version : 1.0 – 2026-10-03