Svenska Dokumentmallar
DPIA / Konsekvensbedömning GDPR Mallpaket 2026 – Word/PDF/Excel
DPIA / Konsekvensbedömning GDPR Mallpaket 2026 – Word/PDF/Excel
 Nedladdning av mallen är tillgänglig direkt efter genomfört köp. Våra dokumentmallar levereras alltid i anpassningsbara format.
 Om du är osäker på vilken mall som är lämplig eller hur du bör fylla i den, vänligen se relevant information under "Juridisk Information"-fliken i vår huvudmeny.
 Våra mallar är utformade i enlighet med gällande lagstiftning och praxis inom respektive område för att garantera att de dokument du upprättar är juridiskt korrekta.


Det gick inte att ladda hämtningstillgänglighet
DPIA / Konsekvensbedömning GDPR Mallpaket 2026 – Word, PDF & Excel
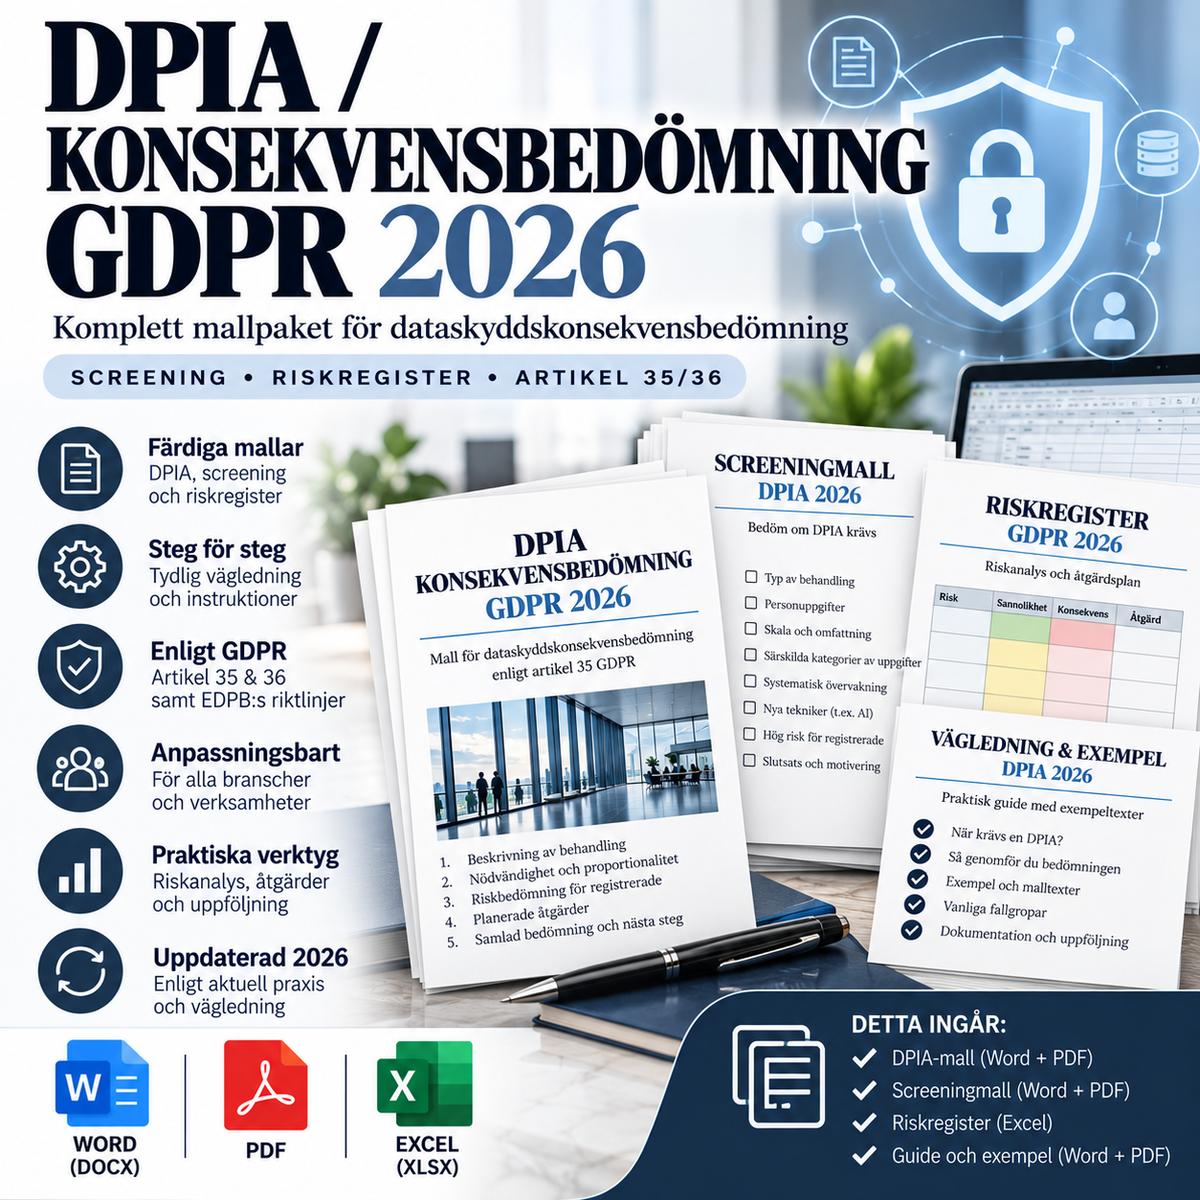
Komplett mallpaket för konsekvensbedömning avseende dataskydd (DPIA) enligt artikel 35 GDPR. Paketet är framtaget för svenska företag, organisationer, myndigheter, projektledare, dataskyddsombud, informationssäkerhetsfunktioner och jurister som behöver dokumentera högriskbehandlingar av personuppgifter på ett strukturerat, granskningsbart och praktiskt sätt.
Paketet kombinerar fyra professionella dokumentmallar i Word/PDF med ett omfattande Excelverktyg för screening, riskbedömning, riskreducerande åtgärder, samråd, artikel 36-bedömning och löpande översyn. Totalt ingår 9 filer.
Detta ingår – 9 filer
- DPIA / Konsekvensbedömning GDPR 2026 – Word (DOCX)
- DPIA / Konsekvensbedömning GDPR 2026 – PDF
- DPIA Screening / Behovsbedömning – Word
- DPIA Screening / Behovsbedömning – PDF
- Samråd, DSO-yttrande & förhandssamråd – Word
- Samråd, DSO-yttrande & förhandssamråd – PDF
- DPIA Översyn, beslut & ändringslogg – Word
- DPIA Översyn, beslut & ändringslogg – PDF
- DPIA Risk & Screening Arbetsverktyg – Excel (XLSX)
När krävs en DPIA?
Enligt artikel 35 GDPR ska den personuppgiftsansvarige genomföra en konsekvensbedömning innan en typ av behandling inleds om behandlingen sannolikt leder till hög risk för fysiska personers rättigheter och friheter. Det gäller särskilt vid exempelvis omfattande profilering eller automatiserade beslut med betydande effekt, storskalig behandling av känsliga personuppgifter eller uppgifter om lagöverträdelser och storskalig systematisk övervakning.
IMY har dessutom en särskild förteckning enligt artikel 35.4 och använder de nio högriskkriterier som utvecklats i europeisk dataskyddsvägledning. Som huvudregel talar minst två uppfyllda kriterier för att DPIA ska genomföras, men ett enda kriterium kan räcka i ett enskilt fall. Screeningmallen och Excelverktyget är byggda för att dokumentera just denna bedömning.
Screening / behovsbedömning
Screeningmallen hjälper er att innan projektstart dokumentera varför en DPIA krävs – eller varför den inte bedöms vara obligatorisk. Den innehåller kontroll av:
- artikel 35.3 GDPR
- IMY:s artikel 35.4-förteckning
- utvärdering och poängsättning
- automatiserade beslut med betydande effekt
- systematisk övervakning
- känsliga eller mycket personliga uppgifter
- behandling i stor omfattning
- samkörning av dataset
- sårbara registrerade
- innovativ användning eller ny teknik, inklusive AI
- behandling som hindrar en person från att utöva en rättighet eller få tillgång till tjänst eller avtal
Komplett DPIA enligt artikel 35
Huvudmallen är utformad för att dokumentera de moment som GDPR kräver och som IMY lyfter i sin vägledning. Den omfattar bland annat:
- systematisk beskrivning av behandlingen och dess ändamål
- registrerade och personuppgiftskategorier
- känsliga personuppgifter och artikel 10-uppgifter
- system, teknik, AI, profilering och automatiserade beslut
- personuppgiftsbiträden och mottagare
- tredjelandsöverföringar
- lagring och gallring
- dataflöde och livscykel
- rättslig grund
- bedömning av nödvändighet och proportionalitet
- privacy by design och privacy by default
- risker för enskildas rättigheter och friheter
- riskreducerande tekniska, organisatoriska och juridiska åtgärder
- kvarstående risk
- beslut om behandlingen kan inledas
- behov av förhandssamråd med IMY
- plan för löpande översyn
Riskerna gäller människor – inte företagets affärsrisk
En vanlig svaghet i DPIA-arbete är att riskanalysen glider över till verksamhetsrisk. Mallen skiljer därför uttryckligen på dessa områden. DPIA-risken ska avse hur behandlingen kan påverka fysiska personers rättigheter och friheter, exempelvis genom diskriminering, identitetsstöld, ekonomisk förlust, ryktesskada, förlust av konfidentialitet, otillbörlig övervakning, felaktig profilering, begränsad självbestämmanderätt eller annan fysisk, materiell eller immateriell skada.
Excelverktyg med automatisk riskklassning
Excel-filen innehåller separata arbetsblad för:
- dashboard med nyckeltal
- DPIA-screening
- behandlingsbeskrivning
- nödvändighet och proportionalitet
- riskregister
- riskåtgärder
- samråd och DSO-råd
- översyn och ändringslogg
- artikel 36 – underlag för förhandssamråd
- rättskällor och vägledning
Riskregistret räknar automatiskt fram riskvärde utifrån sannolikhet och konsekvens och visar separat inneboende risk och kvarstående risk efter planerade åtgärder. Det gör det enklare att följa hur skyddsåtgärder faktiskt förändrar riskbilden.
Dataskyddsombudets roll
Om organisationen har ett dataskyddsombud ska ombudet rådfrågas vid genomförandet av DPIA. Ombudet kan bland annat ge råd om behovet av DPIA, metod, risker, skyddsåtgärder och om bedömningen genomförts korrekt. Det är däremot fortfarande den personuppgiftsansvarige som ansvarar för att DPIA genomförs och för de beslut som fattas.
Paketet innehåller därför en separat mall för DSO-yttrande och samråd där råd, avvikelser och uppföljning kan dokumenteras tydligt.
Synpunkter från registrerade
GDPR innebär även att synpunkter från registrerade eller deras företrädare ska inhämtas när detta är lämpligt. Samrådsmallen innehåller därför särskilda fält för metod, deltagare, synpunkter, hur synpunkterna har beaktats och – om samråd inte genomförs – varför det inte varit lämpligt eller möjligt.
Artikel 36 – förhandssamråd med IMY
Om DPIA visar att behandlingen fortfarande skulle medföra hög risk trots planerade riskreducerande åtgärder ska den personuppgiftsansvarige begära förhandssamråd med IMY innan behandlingen påbörjas. Paketet innehåller både dokumentfält och ett särskilt Excelblad för att kontrollera att underlaget är komplett innan en sådan bedömning eller begäran görs.
DPIA är en pågående process
Konsekvensbedömningen ska inte arkiveras och glömmas bort efter projektstart. IMY beskriver DPIA som en pågående process. En ny eller uppdaterad bedömning kan behövas om exempelvis ändamål, datakategorier, antal registrerade, system, AI-funktionalitet, leverantörer, mottagare, tredjelandsöverföringar eller säkerhetsrisker förändras.
Den separata mallen för översyn, beslut och ändringslogg gör det möjligt att dokumentera dessa förändringar och kontrollera att den faktiska behandlingen fortfarande stämmer med den beslutade DPIA:n.
Passar särskilt för
- nya IT-system och SaaS-tjänster
- AI och automatiserad analys
- profilering och scoring
- HR- och personalsystem
- kamera- och sensorlösningar
- hälso- och andra känsliga personuppgifter
- storskaliga kund- och användardatabaser
- samkörning av olika datakällor
- nya molnleverantörer eller tredjelandsöverföringar
- behandling av barns eller andra sårbara gruppers uppgifter
Rättslig grund
Paketet är juridiskt genomgånget per 3 oktober 2026 och bygger bland annat på:
- dataskyddsförordningen (EU) 2016/679, särskilt artiklarna 5, 6, 9, 10, 25, 32, 35, 36 och 39
- IMY:s vägledning vid konsekvensbedömning och praktiska guide
- IMY:s förteckning enligt artikel 35.4
- EDPB/WP29 Guidelines on Data Protection Impact Assessment, WP248 rev.01
EDPB presenterade 2026 ett nytt förslag till gemensam europeisk DPIA-template för offentlig konsultation. Denna produkt är dock inte beroende av ett ännu ej slutligt konsultationsutkast, utan bygger primärt på gällande GDPR och IMY:s aktuella svenska vägledning.
Observera
Mallarna är generella complianceunderlag. De ersätter inte en faktisk analys av den planerade behandlingen eller individuell juridisk rådgivning. En korrekt DPIA måste baseras på verkliga system, dataflöden, ändamål, leverantörer, registrerade, risker och skyddsåtgärder. Särskilda sektorsregler kan också behöva beaktas.
Format: Word (DOCX) + PDF + Excel (XLSX)
Språk: Svenska
Jurisdiktion: Sverige / EU
Antal filer: 9
Version: 1.0 – 2026-10-03