
Dataskyddsombud enligt GDPR – när krävs DSO och hur utses det? Guide 2026
När måste företag utse dataskyddsombud enligt GDPR? Artiklarna 37–39, oberoende, intressekonflikter, anmälan till IMY och praktisk checklista.

En organisation måste utse dataskyddsombud (DSO eller DPO) i de fall som anges i artikel 37 GDPR. Kravet gäller myndigheter och offentliga organ (med ett undantag för domstolars dömande verksamhet) samt vissa verksamheter med omfattande systematisk övervakning eller omfattande behandling av känsliga personuppgifter eller brottsuppgifter som kärnverksamhet. Ombudet ska kunna arbeta oberoende och vara kontaktpunkt för registrerade och tillsynsmyndigheten.
När är dataskyddsombud obligatoriskt?
Artikel 37.1 i dataskyddsförordningen (EU) 2016/679 anger tre huvudsituationer. För privata företag är det särskilt viktigt att skilja normal personaladministration från omfattande behandling som utgör själva kärnverksamheten.
| Situation | Kontrollfråga |
|---|---|
| Myndighet eller offentligt organ | Omfattas organisationen av artikel 37.1 a? Undantaget för domstolar gäller dömande verksamhet. |
| Regelbunden och systematisk övervakning i stor omfattning | Är övervakningen en del av kärnverksamheten, och är den omfattande? |
| Omfattande behandling av särskilda kategorier av personuppgifter eller brottsuppgifter | Är detta en del av kärnverksamheten och sker behandlingen i stor omfattning? |
Det finns ingen generell regel att varje aktiebolag, arbetsgivare eller organisation med ett kundregister måste utse ett ombud. Se IMY:s vägledning om när ombud krävs.
Vad gör ett dataskyddsombud enligt artikel 39?
Dataskyddsombudet ska informera och ge råd om reglerna, övervaka efterlevnaden, ge råd om konsekvensbedömningar och samarbeta med IMY. Ombudet ska arbeta riskbaserat. Ombudet övertar inte organisationens ansvar för GDPR. Det är den personuppgiftsansvarige och i förekommande fall personuppgiftsbiträdet som ska uppfylla sina skyldigheter.
- Ge råd vid införande av nya system som behandlar personuppgifter.
- Övervaka utbildning, ansvarsfördelning och interna dataskyddskontroller.
- Ge råd om en DPIA, utan att själv behöva fatta verksamhetens beslut.
- Vara kontaktpunkt för registrerade och IMY.
- Rapportera risker och iakttagelser till högsta ledningen.
Fördjupning: konsekvensbedömning enligt GDPR och registerförteckning enligt artikel 30.
Oberoende, resurser och intressekonflikter
Artikel 38 kräver att dataskyddsombudet involveras i god tid, får nödvändiga resurser och inte får instruktioner om hur de lagstadgade uppgifterna ska utföras. Ombudet ska rapportera direkt till högsta förvaltningsnivån. Andra arbetsuppgifter är tillåtna endast om de inte skapar intressekonflikter.
Exempel: En chef som själv beslutar om ändamål och medel för omfattande personuppgiftsbehandling kan vara olämplig som DSO för samma organisation. Det krävs en bedömning av den faktiska rollen, inte enbart titeln. Se IMY:s kommentarer till artiklarna 37–39.
Så dokumenterar ni utnämningen – sex steg
- Behovsbedömning: dokumentera om artikel 37.1 är tillämplig och vilka behandlingar som ligger bakom slutsatsen.
- Kompetens: kontrollera kunskaper om dataskydd, verksamhetens system och risker.
- Oberoende: kartlägg övriga roller och eventuella intressekonflikter.
- Beslut: dokumentera uppdrag, organisatorisk placering, rapporteringsväg och resurser.
- Kontaktuppgifter: offentliggör kontaktvägen och meddela IMY enligt artikel 37.7.
- Uppföljning: dokumentera utbildning, kontroller och förändringar i uppdraget.
Praktiska exempel och vanliga misstag
Mindre företag med löne- och kundadministration
Enbart vanlig personal- och kundadministration medför inte automatiskt krav på DSO. Företaget måste ändå uppfylla andra tillämpliga GDPR-regler. Dokumentera behovsbedömningen och ompröva den om verksamheten förändras.
Verksamhet med omfattande övervakning
Om kärnverksamheten innebär regelbunden och systematisk övervakning av personer i stor omfattning kan artikel 37.1 b vara tillämplig. Bedöm bland annat behandlingens art, omfattning och syften.
Vanliga misstag: att utse en person utan att pröva intressekonflikter, att inte ge ombudet tid och resurser, att glömma anmälan till IMY eller att tro att ombudet ensamt ansvarar för att verksamheten följer GDPR.
Vanliga frågor
Måste små företag utse dataskyddsombud?
Inte enbart på grund av sin storlek. Bedöm de specifika kriterierna i artikel 37.
Kan dataskyddsombudet vara en extern konsult?
Ja. Artikel 37.6 tillåter både anställda och externa uppdragstagare, förutsatt att kraven uppfylls.
Kan en koncern ha ett gemensamt dataskyddsombud?
Ja, om det är lätt att nå ombudet från varje verksamhetsställe. Resurser och eventuella intressekonflikter måste också bedömas.
Är DSO ansvarigt för alla personuppgiftsincidenter?
Ombudet ger råd och kan involveras i incidentarbetet, men organisationens egna skyldigheter kvarstår. Läs guiden om personuppgiftsincidenter.
Dokumentmallar och relaterad vägledning
Läs även skillnaden mellan personuppgiftsansvarig och personuppgiftsbiträde.
Rättskällor och avgränsning
Dokumentmallar i artikeln
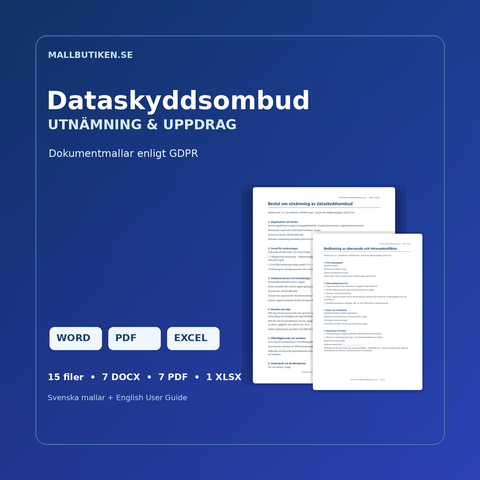
Dataskyddsombud – Utnämning, uppdrag, oberoende & Excel | Word/PDF
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Visa dokumentmallen: Dataskyddsombud – Utnämning, uppdrag, oberoende & Excel | Word/PDF
Fördjupa dig i ämnet
 Guider för företag – avtal, HR, AI & compliance
DPIA / konsekvensbedömning enligt GDPR – när krävs den och hur gör man?
Guide till konsekvensbedömning avseende dataskydd (DPIA) enligt GDPR artikel 35: när den krävs, hur risker bedöms och när förhandssamråd kan bli ak...
 Guider för företag – avtal, HR, AI & compliance
Registerförteckning enligt GDPR artikel 30 – så bygger du ett RoPA
Guide till register över behandlingsaktiviteter (RoPA) enligt GDPR artikel 30: innehåll, ansvar, undantag och hur registret används i praktiskt dat...
 Guider för företag – avtal, HR, AI & compliance
Personuppgiftsincident enligt GDPR – 72 timmar, riskbedömning och IMY-anmälan
Praktisk guide för företag som drabbas av en personuppgiftsincident: bedöm risk, dokumentera händelsen, anmäl vid behov till IMY och informera berö...


