Svenska Dokumentmallar
Incident Response & Cyber Crisis 2026/2027 – Svenska + English | NIS2, GDPR, DORA Word/PDF/Excel
Incident Response & Cyber Crisis 2026/2027 – Svenska + English | NIS2, GDPR, DORA Word/PDF/Excel
- Filformat
- DOCX, PDF, XLSX
- Dokumentspråk
- Svenska
- Antal filer
- 15
Digital nedladdning. Ingen fysisk produkt skickas.
Det gick inte att ladda hämtningstillgänglighet
Om dokumentmallen
Incident Response & Cyber Crisis 2026/2027 – komplett operativt mallpaket på svenska + engelska
Ett komplett mallpaket för företag och organisationer som behöver hantera IT-incidenter, cyberincidenter och cyberkriser från första larm till slutrapport, återställning och förbättring. Paketet är avsiktligt bredare än ett rent NIS2- eller GDPR-paket: det fungerar som den operativa incidentryggraden och hjälper organisationen att avgöra när cybersäkerhetslagen/NIS2, GDPR, DORA, kundavtal, leverantörsavtal eller cyberförsäkring aktiverar särskilda rapporterings- eller kommunikationskrav.
2-i-1 svenska + English: sju dokument finns i båda språkversionerna. Samtliga levereras i Word och PDF och kompletteras av ett avancerat Excel-register med automatiska regulatoriska rapporteringsklockor. Totalt ingår 29 leveransfiler.
Mallpaketet är genomgånget mot gällande cybersäkerhetslag (2025:1506), NIS2-direktivets incidentrapporteringsstruktur, GDPR:s regler om personuppgiftsincidenter samt aktuell DORA-rapportering för berörda finansiella företag. Mallarna är utformade för användning under 2026/2027 och skiljer uttryckligen mellan de olika regelverkens triggerkriterier och tidsfrister.
Detta ingår i paketet
| Dokument | Svenska | English | Användning |
|---|---|---|---|
| Incident Response & Cyber Crisis Plan | 2 sidor | 2 pages | Huvudplan, roller, mandat, första 60 minuterna och regulatoriska triggerpunkter. |
| Incident Intake, Klassning & Severity | 2 sidor | 2 pages | CIA-påverkan, severity, regulatorisk screening och klassningsbeslut. |
| 24h / 72h / Slutrapport | 2 sidor | 2 pages | Arbetsfält för cybersäkerhetslagens/NIS2:s rapporteringskedja samt GDPR/DORA-korsning. |
| Cyber Crisis & Kommunikationsplan | 2 sidor | 2 pages | SITREP, målgruppsmatris, kundmeddelande och kommunikationslogg. |
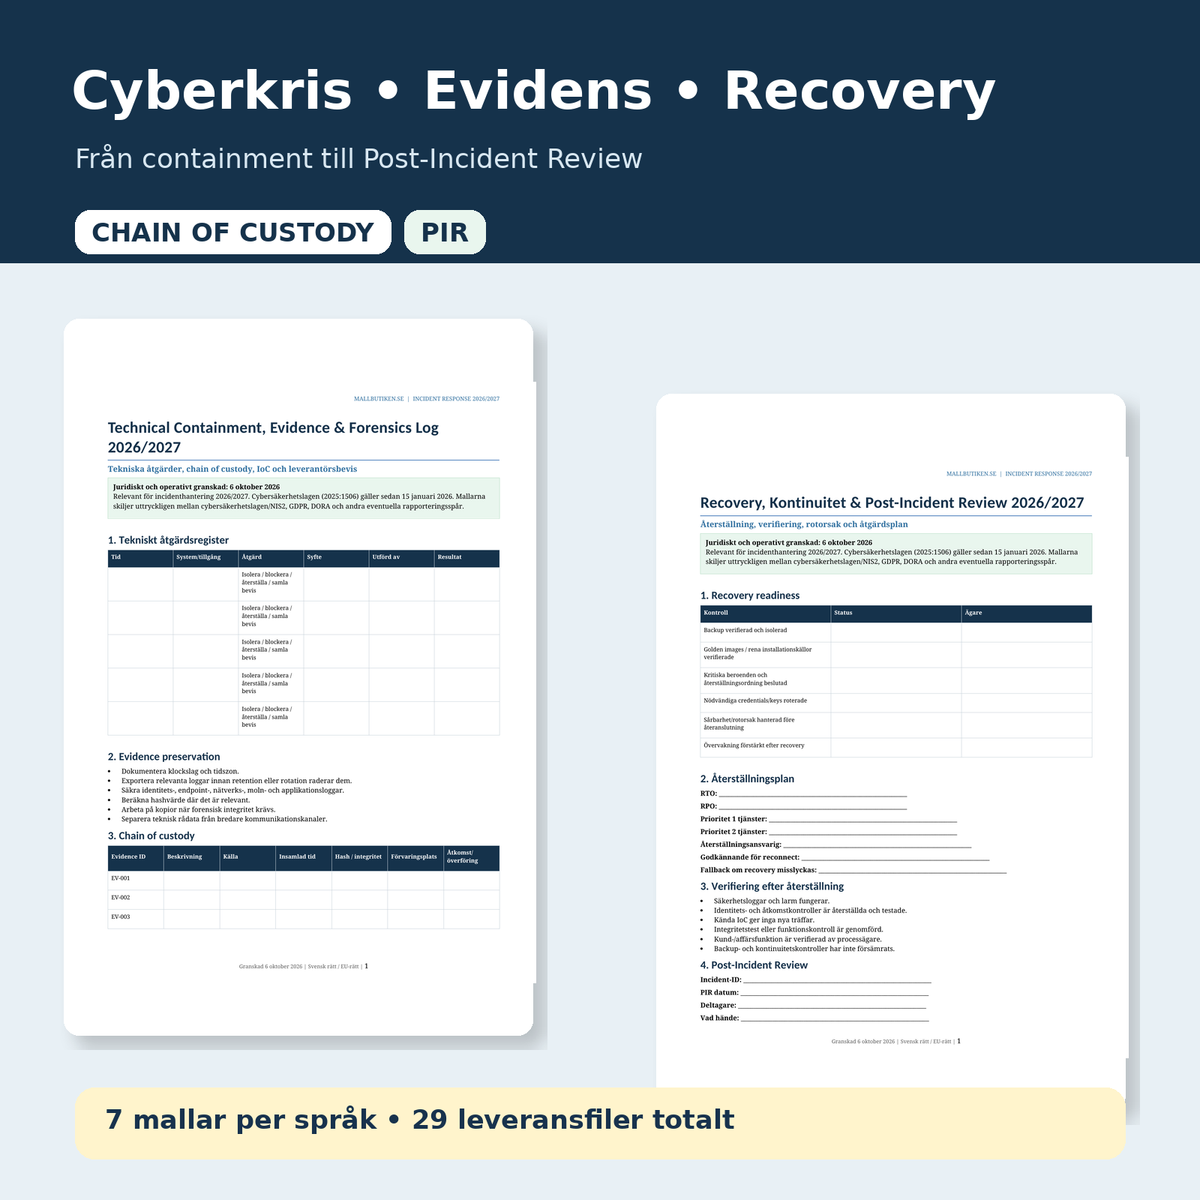
| Technical Containment, Evidence & Forensics Log | 2 sidor | 2 pages | Tekniskt åtgärdsregister, chain of custody, IoC och leverantörsevidens. |
| Recovery, Kontinuitet & Post-Incident Review | 2 sidor | 2 pages | Recovery gates, verifiering, rotorsak och åtgärdsplan. |
| Detaljerad användarguide | 2 sidor | 2 pages | Arbetsordning, juridisk korsning, incidenttyper och vanliga fallgropar. |
| Incident Response Excel-register | XLSX | Dashboard, incidentregister, regulatoriska deadlines, åtgärder, evidens, kommunikation, kontakter och PIR. | |
Den största risken vid en cyberincident är ofta att organisationen försöker hantera teknik, juridik, kommunikation och återställning som separata frågor. Paketet binder i stället ihop upptäckt → klassning → containment → rapporteringsbedömning → kommunikation → recovery → Post-Incident Review. Samma Incident-ID följer genom hela processen.
Första 60 minuterna – en gemensam struktur
Huvudplanen börjar med de beslut som normalt behöver tas innan organisationen har en komplett bild. Incident-ID och kännedomstid dokumenteras direkt, incident lead utses, alternativ kommunikationskanal säkras och flyktig evidens bevaras innan irreversibla åtgärder genomförs.
Det är också här regulatoriska tidsklockor ska startas. Den tidpunkt då organisationen faktiskt får kännedom om incidenten kan vara central för både cybersäkerhetslagen, GDPR och DORA. Därför finns separata fält för upptäcktstid, kännedomstid och klassificeringstid.
Cybersäkerhetslagen/NIS2 – 24h, 72h och en månad
Sveriges cybersäkerhetslag (2025:1506) trädde i kraft den 15 januari 2026. Lagen kräver lämpliga och proportionella tekniska, driftsrelaterade och organisatoriska säkerhetsåtgärder. Bland de uttryckligt angivna områdena finns incidenthantering och kontinuitets- och krishantering.
För en verksamhetsutövare som omfattas av lagen och drabbas av en betydande incident innehåller paketet följande operativa kedja:
- senast 24 timmar: upplysning efter att verksamhetsutövaren fått kännedom,
- senast 72 timmar: incidentanmälan för övriga verksamhetsutövare; tillhandahållare av betrodda tjänster har 24 timmar även för incidentanmälan,
- på begäran: delrapport med relevanta statusuppdateringar,
- senast en månad efter incidentanmälan: slutrapport; om incidenten fortfarande pågår lämnas lägesrapport och senare slutrapport.
En betydande incident är enligt lagen en incident som har orsakat eller kan orsaka allvarlig driftsstörning för tjänsten eller ekonomisk skada för verksamhetsutövaren, eller som påverkat eller kan påverka andra fysiska eller juridiska personer genom betydande skada.
Samma incident kan ha flera juridiska rapporteringsspår
Paketet gör inte det vanliga misstaget att behandla NIS2, GDPR och DORA som samma sak. De har olika tillämpningsområden, olika triggerkriterier och olika mottagare.
GDPR – personuppgiftsincident
Om incidenten innebär att personuppgifter förstörts, ändrats, förlorats eller kommit i orätta händer måste GDPR-spåret bedömas separat. När en personuppgiftsincident är anmälningspliktig är utgångspunkten att anmälan till IMY ska ske inom 72 timmar från vetskap. Vid hög risk kan även registrerade behöva informeras utan onödigt dröjsmål.
DORA – finansiella företag
DORA gäller för berörda finansiella entiteter. För en allvarlig IKT-relaterad incident anger de aktuella rapporteringsstandarderna bland annat:
- initial rapport så tidigt som möjligt, inom fyra timmar från klassificering som allvarlig och senast 24 timmar från kännedom,
- delrapport senast 72 timmar efter initialrapporten,
- slutrapport senast en månad efter delrapporten eller senaste uppdaterade delrapporten.
Excel-registret har därför en separat DORA-klocka och blandar inte tidslinjen med NIS2-klockan.
Incidentklassning – från teknisk händelse till SEV-nivå
Incident Intake-mallen hjälper teamet att bedöma konfidentialitet, integritet och tillgänglighet tillsammans med fysisk/säkerhetsmässig, ekonomisk och tredjepartspåverkan. Därefter klassas incidenten i fyra nivåer från SEV-4 till SEV-1.
SEV-nivån är ett internt styrverktyg och ersätter inte den juridiska bedömningen av om incidenten är exempelvis “betydande” enligt cybersäkerhetslagen eller “major” enligt DORA. Därför ligger regulatorisk screening som ett separat steg.
Cyberkris och kommunikation
Vid större incidenter räcker det inte med teknisk incidenthantering. Cyber Crisis-planen skapar en krisorganisation med Incident Lead, Crisis Manager, Legal/Compliance, Communications, DPO/Privacy och Supplier Lead.
Den innehåller en återanvändbar SITREP för ledning, målgruppsmatris för anställda/kunder/myndigheter/leverantörer/media, kundmeddelande och kommunikationslogg. Checklistan före publicering minskar risken att organisationen publicerar obekräftade uppgifter eller säkerhetsdetaljer som kan utnyttjas av en angripare.
Evidens, chain of custody och teknisk containment
Tekniska åtgärder kan förstöra bevis om de görs utan dokumentation. Därför innehåller paketet ett separat åtgärdsregister och chain-of-custody-del för loggar, disk-/minnesdata, molnexporter och andra relevanta bevis.
Dokumentet täcker bland annat:
- tid och tidszon,
- källa/system och vem som samlat in materialet,
- hash/integritetsreferens där relevant,
- förvaringsplats och åtkomst/överföring,
- Indicators of Compromise – IP, domän, hash, konto, process och TTP,
- leverantörsincidenter och vilka loggar/bevis som har begärts.
Recovery, kontinuitet och Post-Incident Review
Recovery-mallen använder tydliga återanslutningsgrindar: backup ska vara verifierad, rena installationskällor tillgängliga, komprometterade credentials roterade och sårbarheten eller rotorsaken hanterad innan system återansluts.
Efter återställning genomförs Post-Incident Review med rotorsak, bidragande faktorer, vad som fungerade, vad som inte fungerade, regulatoriska lärdomar och leverantörslärdomar. Alla förbättringar får ägare, prioritet, deadline och evidens.
Excel-register med automatiska rapporteringsklockor
Excel-filen är inte bara en lista. Den fungerar som en operativ kontrollpanel och innehåller:
- Dashboard – öppna incidenter, SEV-1/2 och aktiva rapporteringsspår,
- Incident Register – upptäckt, kännedom, fas, påverkan och nästa uppdatering,
- Regulatory Deadlines – separata NIS2-, GDPR- och DORA-klockor,
- Action Log – containment, recovery, regulatoriska och kommunikativa åtgärder,
- Evidence Chain – chain of custody och integritet,
- Communications – version, målgrupp, godkännande och bevis,
- Contacts – incidentteam, myndigheter, leverantörer, insurer och forensik,
- Post Incident – PIR, remediation och residual risk.
Exempelvis räknas cybersäkerhetslagens 24h- och 72h-deadlines automatiskt från angiven kännedomstid. DORA har en egen formel som tar hänsyn till både kännedomstid och tidpunkt för klassificering som allvarlig incident.
När paketet passar särskilt bra
- företag som vill införa en professionell Incident Response-process,
- NIS2-/cybersäkerhetslagsreglerade verksamheter som vill komplettera sitt bredare NIS2-program,
- SaaS-, IT-, MSP- och molnorganisationer,
- organisationer med omfattande personuppgiftsbehandling,
- finansiella företag som behöver samordna DORA med intern cyberkrishantering,
- organisationer med kritiska leverantörs- och tredjepartsberoenden.
Skillnaden mot Mallbutikens andra incidentmallar
NIS2 Mallpaket täcker det bredare systematiska cybersäkerhetsarbetet. Personuppgiftsincident GDPR går djupare i artikel 33/34 och IMY-processen. Det här paketet fokuserar i stället på den operativa incidenten och cyberkrisen som helhet – från första larm till containment, regulatorisk triage, kundkommunikation, recovery och Post-Incident Review.
Vanliga frågor
Är paketet bara för verksamheter som omfattas av NIS2?
Nej. Incident Response-processen kan användas av de flesta organisationer. Cybersäkerhetslagen/NIS2-delen aktiveras endast om verksamheten och incidenten omfattas av regelverket.
Är alla cyberincidenter anmälningspliktiga inom 24 eller 72 timmar?
Nej. Tidsfristerna gäller när respektive regelverks triggerkriterier är uppfyllda. Paketet innehåller därför separata screening- och beslutspunkter.
Kan samma incident behöva rapporteras både enligt NIS2 och GDPR?
Ja. En incident kan samtidigt vara betydande enligt cybersäkerhetslagen och en anmälningspliktig personuppgiftsincident. De två bedömningarna ska göras parallellt.
Ingår DORA?
Ja, som ett separat korsningsspår för berörda finansiella entiteter. Paketet ersätter dock inte ett fullständigt DORA-program.
Ingår engelska dokument?
Ja. Samtliga sju Word/PDF-mallar finns i en separat engelsk version. Excel-registret använder tydliga internationellt användbara incidentfält.
Ingår Excel?
Ja. Excel-registret är en central del av produkten och innehåller automatiska regulatoriska tidsfrister samt register för incidenter, actions, evidens, kommunikation och Post-Incident Review.
Format och leverans
- 14 dokumentmallar – 7 svenska + 7 engelska.
- 14 DOCX + 14 PDF + 1 XLSX = 29 leveransfiler.
- 28 A4-sidor per Word/PDF-formatserie över båda språkversionerna.
- Word (DOCX) + PDF + Excel (XLSX).
- Digital produkt – ingen fysisk vara skickas.
Rättslig grund och myndighetskällor
- Cybersäkerhetslag (2025:1506)
- Direktiv (EU) 2022/2555 – NIS2
- IMY – Hantering av personuppgiftsincidenter
- Finansinspektionen – IKT-risker och DORA
- Kommissionens delegerade förordning (EU) 2025/301 – DORA incidentrapportering