Svenska Dokumentmallar
Cumplimiento de AML/KYC y blanqueo de capitales 2026/2027 – Sueco + Inglés | Evaluación de riesgos, KYC, PEP y goAML Word/PDF/Excel
Cumplimiento de AML/KYC y blanqueo de capitales 2026/2027 – Sueco + Inglés | Evaluación de riesgos, KYC, PEP y goAML Word/PDF/Excel
- Formato de archivo
- DOCX, PDF, XLSX
- Idioma del documento
- Sueco
- Número de archivos
- 15
Descarga digital. No se envía ningún producto físico.
No se pudo cargar la disponibilidad de retiro
Sobre la plantilla de documento
AML/KYC & Cumplimiento de Prevención de Blanqueo de Capitales 2026/2027 – paquete completo 2 en 1 en sueco + inglés
Un paquete completo de trabajo y documentos para operadores suecos sujetos a la normativa contra el blanqueo de capitales. El paquete está diseñado para integrar la evaluación de riesgos general, la diligencia debida del cliente (KYC), el beneficiario real, PEP, la clasificación de riesgo del cliente, las medidas reforzadas, el seguimiento continuo, la evaluación de sospechas, goAML, la confidencialidad, el control interno, la formación, la protección de datos y la conservación de documentos en un flujo de cumplimiento coherente.
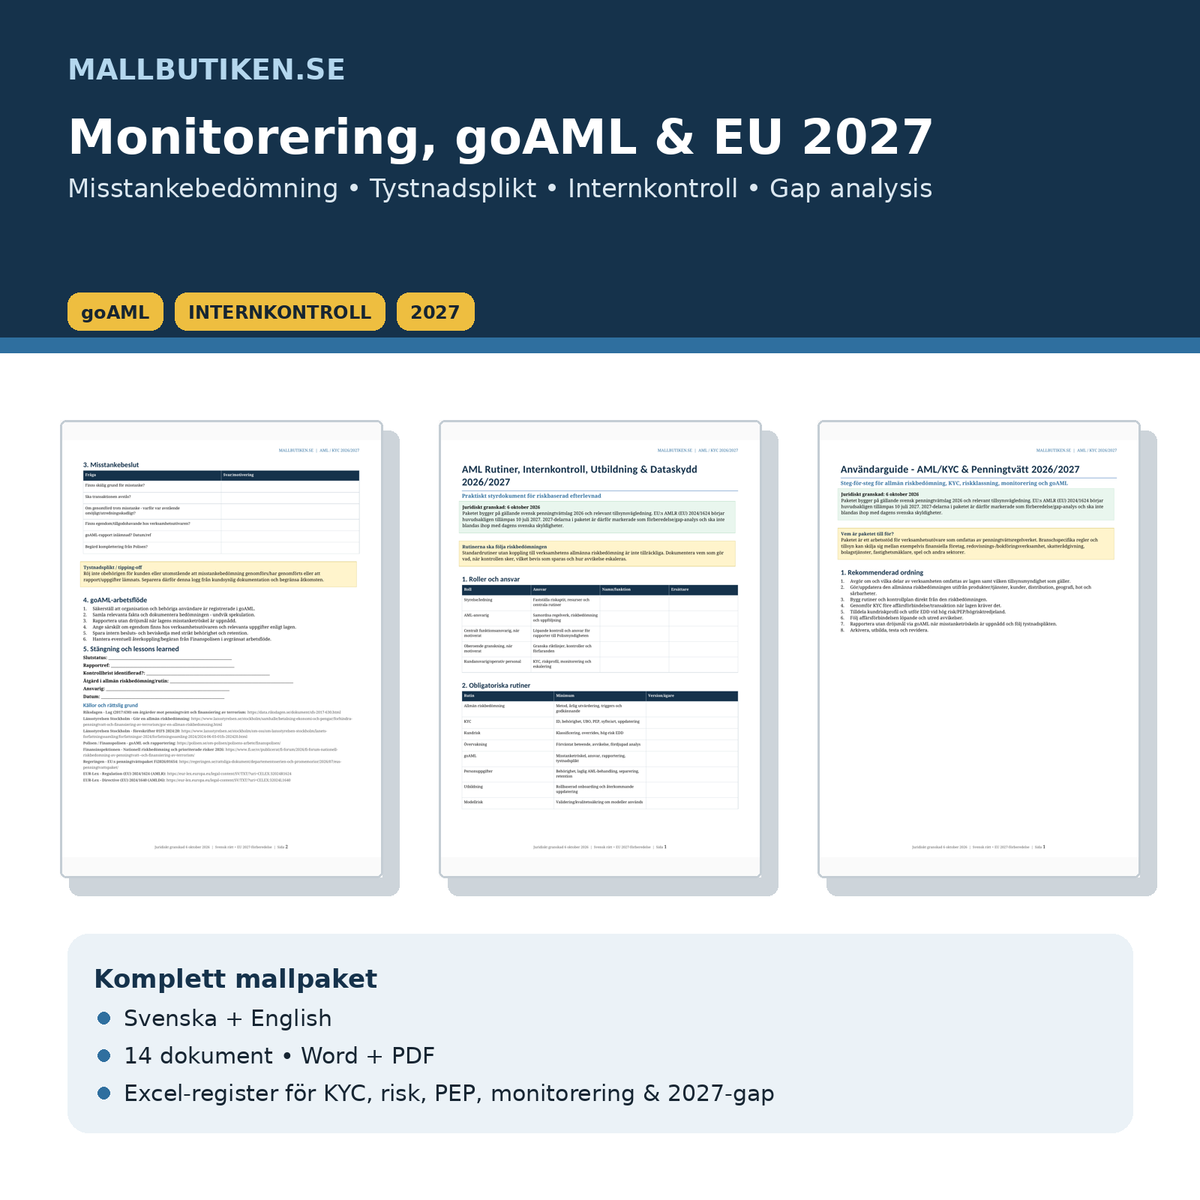
2 en 1: siete documentos están disponibles tanto en versión sueca como inglesa. Recibirá 14 plantillas de documentos en Word + PDF, así como un registro avanzado en Excel – un total de 29 archivos de entrega. La serie Word/PDF abarca un total de 40 páginas A4 en sueco + inglés por serie de formato.
El paquete está basado en la legislación sueca vigente (2017:630) sobre medidas contra el blanqueo de capitales y la financiación del terrorismo, la orientación de supervisión pertinente y el entorno de riesgo descrito por las autoridades durante 2026. El reglamento AMLR (UE) 2024/1624 de la UE se aplicará principalmente a partir del 10 de julio de 2027. Por ello, la parte de 2027 está marcada por separado como preparación y análisis de brechas, no como una declaración de que la propuesta de ley sueca de 2027 ya esté en vigor.
Qué incluye el paquete
| Documento | Sueco | Inglés | Propósito |
|---|---|---|---|
| Plan de cumplimiento y evaluación de aplicación | 3 páginas | 3 páginas | Alcance, supervisión, responsabilidad, calendario anual y control de cambios 2027. |
| Evaluación de riesgos general AML/CFT | 3 páginas | 3 páginas | Productos/servicios, tipos de clientes, distribución, geografía, amenazas y vulnerabilidades. |
| KYC, beneficiario real y PEP | 3 páginas | 3 páginas | Identidad, autorización, UBO, estructura de propiedad, propósito/naturaleza, PEP y terceros países de alto riesgo. |
| Riesgo del cliente y medidas reforzadas | 2 páginas | 2 páginas | Perfil de riesgo, EDD, aprobación superior y aceptación del cliente documentada. |
| Seguimiento, evaluación de sospechas y goAML | 2 páginas | 2 páginas | Análisis de desviaciones, decisión de informe, confidencialidad y flujo de trabajo goAML. |
| Rutinas, control interno, formación y protección de datos | 3 páginas | 3 páginas | Roles, plan de control, formación, retención y riesgo de modelo. |
| Guía detallada del usuario | 4 páginas | 4 páginas | Paso a paso, deficiencias de supervisión comunes y preparación para la UE 2027. |
| Registro de cumplimiento AML/KYC – Excel | XLSX | Panel de control + riesgo, clientes, KYC, PEP, seguimiento, decisiones SAR/goAML, retención, control y brecha 2027. | |
Una política documentada no es suficiente si no está alineada con los riesgos reales y los casos de los clientes de la empresa. Por ello, el paquete conecta la evaluación de riesgos general de la empresa → riesgo del cliente → KYC/UBO/PEP → seguimiento → evaluación de sospechas → goAML → control interno y retención. Además, el registro de Excel proporciona un panel de control operativo para el seguimiento.
¿A quién va dirigido el paquete?
El paquete está destinado a entidades que realmente están sujetas a la legislación sueca contra el blanqueo de capitales. Esto puede variar según el tipo de actividad y sector. Ejemplos de sectores afectados pueden incluir empresas financieras, así como determinadas actividades de contabilidad, teneduría de libros, fiscalidad, servicios corporativos, agentes inmobiliarios, juegos de azar y otras actividades. El uso de una plantilla no hace por sí mismo que una empresa esté obligada a declarar. Verifique siempre el Capítulo 1, Sección 2 de la Ley contra el blanqueo de capitales y la autoridad supervisora/regulación aplicable a su actividad específica.
Evaluación de riesgos general – la base para el resto
La Ley contra el blanqueo de capitales exige que el operador evalúe cómo pueden utilizarse los productos y servicios de la empresa para el blanqueo de capitales o la financiación del terrorismo y cuál es el nivel de riesgo. La evaluación debe tener en cuenta específicamente productos/servicios, clientes, canales de distribución y factores de riesgo geográficos, y diseñarse de manera que pueda servir de base para las rutinas y otras medidas.
La plantilla ayuda a documentar:
- el tamaño, la naturaleza y el alcance de la empresa,
- productos y servicios,
- tipos de clientes y estructuras de propiedad,
- distribución a distancia/agentes/digital,
- exposición geográfica,
- amenazas y vulnerabilidades,
- riesgo inherente y residual,
- diseño y eficacia de los controles,
- plan de medidas y responsabilidades.
La orientación actual de la Junta Administrativa del Condado (Länsstyrelsen) indica que la evaluación de riesgos general debe evaluarse periódicamente, al menos una vez al año, y con mayor frecuencia si es necesario cuando cambie la actividad o el perfil de riesgo.
KYC – identidad, autorización y beneficiario real
La plantilla de KYC va más allá de un simple formulario de cliente. Documenta la identidad del cliente, representantes y autorización, beneficiario real, estructura de propiedad y control, el propósito y la naturaleza de la relación comercial, así como el comportamiento que se puede esperar durante la relación.
La investigación sobre el beneficiario real debe, según la ley sueca actual, incluir al menos una búsqueda en el registro de beneficiarios reales cuando sea aplicable. Un resultado en el registro no siempre es suficiente en todas las situaciones; puede ser necesaria una verificación independiente adicional en función del riesgo.
PEP – no solo una casilla de verificación
Profundización con el derecho sueco actual: Lea nuestra guía para el control PEP 2026 con diligencia debida reforzada, círculo de allegados, la regla de los 18 meses y una lista de verificación práctica. La guía diferencia los requisitos PEP actuales de las normas de la UE que comenzarán a aplicarse en 2027.
Si el cliente o el beneficiario real es una Persona Expuesta Políticamente, se requieren medidas especiales. Por ello, el paquete incluye un control específico para PEP:
- PEP, familiar y colaborador conocido,
- medidas apropiadas para determinar el origen de los activos/fondos,
- seguimiento continuo reforzado,
- aprobación del responsable competente,
- seguimiento de antiguos PEP.
La ley sueca actual establece que las medidas PEP deben continuar durante 18 meses después de que la persona haya dejado de ejercer la función pública y, posteriormente, si el riesgo restante sigue siendo alto.
Riesgo del cliente y medidas reforzadas – EDD
El perfil de riesgo de un cliente debe basarse tanto en la evaluación de riesgos general como en la diligencia debida específica del cliente. El paquete ayuda a documentar el tipo de cliente, propiedad, geografía, PEP, distribución, producto/servicio, patrón de transacciones/actividad, situación financiera y origen de los fondos.
En caso de riesgo alto, deben realizarse controles más exhaustivos. Para terceros países de alto riesgo, la plantilla contiene campos especiales para información adicional del cliente/UBO, propósito y naturaleza, situación financiera, origen de los fondos y aprobación de la dirección.
Seguimiento, desviaciones y evaluación de sospechas
El seguimiento continuo es una parte independiente del paquete. Un caso comienza con lo que realmente se ha observado y qué comportamiento era el esperado. A continuación, se documenta la KYC profundizada, cualquier explicación, conexiones, origen de los fondos/activos y tipologías de riesgo conocidas.
Si la evaluación conduce a una base razonable para sospechar blanqueo de capitales o financiación del terrorismo, las circunstancias pertinentes deben informarse a la Policía sin demora, de acuerdo con la ley sueca. La Unidad de Inteligencia Financiera utiliza goAML para los informes de las organizaciones obligadas a declarar.
Confidencialidad / tipping-off
Los registros de sospecha del paquete están deliberadamente separados de los documentos KYC visibles para el cliente. El operador no puede revelar indebidamente al cliente o a terceros que se está realizando/se ha realizado una evaluación de sospecha, o que se ha proporcionado información a la autoridad.
Protección de datos y conservación de documentos
La ley sueca actual contra el blanqueo de capitales contiene normas específicas sobre el tratamiento de datos personales. Los documentos e información sobre las medidas de diligencia debida del cliente y las transacciones pertinentes deben conservarse normalmente durante cinco años desde el punto de partida indicado por la ley. Si es necesario para prevenir, detectar o investigar el blanqueo de capitales o la financiación del terrorismo, ciertos datos pueden conservarse durante más tiempo, pero el tiempo total no puede exceder los diez años según las normas actuales.
Por ello, el archivo de Excel contiene un registro de retención independiente que calcula la fecha ordinaria de cinco años y la distingue de una decisión especial de conservación prolongada.
Control interno, formación y riesgo de modelo
El documento de gobierno contiene roles para la dirección, responsable AML, responsable de la función central y revisión independiente cuando el tamaño y la naturaleza de la empresa lo justifiquen. También existen planes de control para archivos KYC, riesgo del cliente, PEP/EDD, seguimiento, decisiones goAML, acceso a datos, retención y formación.
El registro de Excel – cumplimiento operativo en lugar de solo documentos
El archivo XLSX adjunto contiene:
- Panel de control con indicadores clave,
- Evaluación de riesgos de negocio,
- Productos y servicios,
- Registro de clientes,
- KYC y UBO,
- PEP y alto riesgo,
- Seguimiento,
- Registro de decisiones de sospecha,
- Retención,
- Formación y controles,
- Análisis de brechas 2027,
- Lista de verificación de evidencias y fuentes.
Los niveles de riesgo, la fecha de retención y varios indicadores de control están basados en fórmulas. El libro de trabajo ha sido creado para ser utilizado como un registro vivo, no solo como un ejemplo.
EU AMLR a partir del 10 de julio de 2027 – claramente separada del derecho actual
El reglamento (UE) 2024/1624 de la UE ya ha sido decidido y se aplicará principalmente a partir del 10 de julio de 2027. Al mismo tiempo, el gobierno sueco ha presentado propuestas durante 2026 para adaptar el derecho sueco, incluyendo la sustitución de la ley actual contra el blanqueo de capitales y la ampliación de ciertas obligaciones.
Dado que la legislación sueca definitiva aún puede cambiar, la parte de 2027 del paquete está diseñada como un análisis de brechas y plan de control de cambios. Distingue explícitamente entre:
- requisitos vigentes según el derecho sueco en 2026,
- normas de la UE ya decididas pero que se aplicarán en 2027,
- propuestas legislativas suecas que deben verificarse definitivamente tras la decisión del Parlamento.
Perfil de riesgo actual 2026
La evaluación de riesgos nacional publicada en 2026 describe un nivel de riesgo general más alto para el blanqueo de capitales y la financiación del terrorismo en Suecia que hace cinco años. Por tanto, el paquete de plantillas está construido para permitir la inclusión de información oficial actual y experiencias propias en el modelo de riesgo, en lugar de reutilizar viejas suposiciones estándar.
Preguntas frecuentes
¿Es esta una plantilla KYC para todas las empresas?
No. El paquete está diseñado principalmente para operadores sujetos a la normativa contra el blanqueo de capitales. Otras empresas pueden tener motivos para identificar clientes, pero no deben tratar el paquete como una prueba de que la ley contra el blanqueo de capitales les sea aplicable.
¿Incluye una evaluación de riesgos general?
Sí. Es uno de los componentes principales y está estructurado en torno a productos/servicios, clientes, canales de distribución, geografía, amenazas, vulnerabilidades, controles y riesgo residual.
¿Incluye beneficiario real y PEP?
Sí. Los documentos KYC contienen UBO/beneficiario real, estructura de propiedad, PEP, familiar/colaborador conocido, EDD y aprobación competente de la dirección.
¿Puedo informar directamente a la Policía con la plantilla?
La plantilla admite la evaluación y documentación interna. La notificación en sí se realiza en el sistema goAML de la Policía según el proceso vigente. El paquete no sustituye el registro ni los formularios del sistema de la autoridad.
¿Cuánto tiempo se deben guardar los documentos KYC?
Según la ley sueca actual, la información relevante de KYC y transacciones debe conservarse normalmente durante cinco años desde el punto de partida indicado por la ley. Condiciones especiales pueden justificar una conservación más prolongada, aunque como máximo diez años según las normas actuales.
¿Son las normas de 2027 ya ley sueca?
No. El AMLR es derecho de la UE decidido y se aplicará principalmente a partir del 10 de julio de 2027. Las propuestas legislativas suecas de 2026 deben distinguirse de la ley sueca finalmente adoptada. Por ello, el paquete contiene un análisis de brechas de 2027 por separado.
¿Incluye Excel?
Sí. Este producto es uno de los casos en los que Excel aporta una funcionalidad clara mediante registros de clientes dinámicos, registro de riesgos, seguimiento, retención y seguimiento de la implementación.
Formato y entrega
- 14 plantillas de documentos – 7 suecas + 7 inglesas.
- 28 archivos de documentos – DOCX + PDF.
- 1 libro de trabajo avanzado en Excel (XLSX).
- 29 archivos en total.
- 40 páginas A4 por serie de formato entre SV+EN.
- Producto digital – no se envía ningún artículo físico.
Fundamento jurídico y fuentes institucionales
- Ley (2017:630) sobre medidas contra el blanqueo de capitales y la financiación del terrorismo
- Junta Administrativa del Condado – evaluación de riesgos general
- Policía / Unidad de Inteligencia Financiera – goAML y notificación
- Finansinspektionen (Autoridad de Supervisión Financiera) – evaluación nacional de riesgos 2026
- Gobierno – Paquete de blanqueo de capitales de la UE Fi2026/01654
- Reglamento (UE) 2024/1624 – AMLR
- Directiva (UE) 2024/1640 – AMLD6