Svenska Dokumentmallar
Código de proveedor y debida diligencia ESG 2026/2027 – Sueco + Inglés | Preparación para la CSDDD, DDQ y CAP Word/PDF/Excel
Código de proveedor y debida diligencia ESG 2026/2027 – Sueco + Inglés | Preparación para la CSDDD, DDQ y CAP Word/PDF/Excel
- Formato de archivo
- DOCX, PDF, XLSX
- Idioma del documento
- Sueco
- Número de archivos
- 15
Descarga digital. No se envía ningún producto físico.
No se pudo cargar la disponibilidad de retiro
Sobre la plantilla de documento
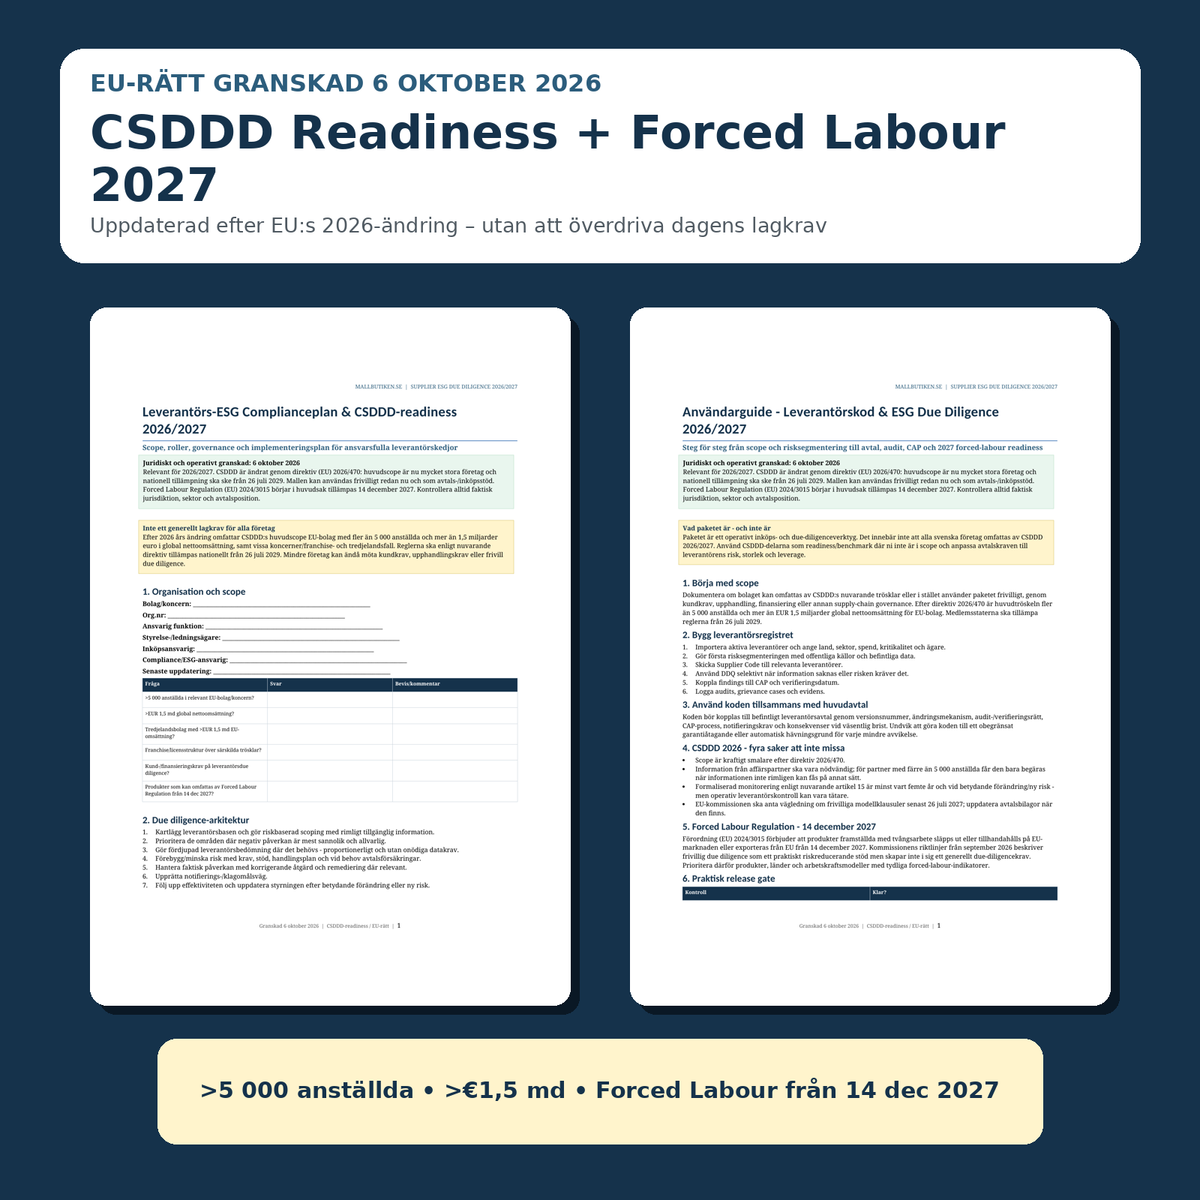
Código de Proveedor y Debida Diligencia ESG 2026/2027: paquete completo 2 en 1 en sueco + inglés
Un paquete completo de trabajo y documentación para empresas que deseen construir un proceso profesional basado en riesgos para el Código de Conducta de Proveedores, debida diligencia de proveedores, derechos humanos, riesgos ambientales, riesgos de trabajo forzoso, DDQ, CAP, auditorías y quejas.
El paquete está especialmente diseñado para compras, cumplimiento (compliance), ESG, legal, calidad y dirección. Funciona tanto como una herramienta práctica para empresas que ya enfrentan requisitos de clientes o grupos corporativos sobre la debida diligencia de proveedores, como para la preparación para la CSDDD ante la próxima implementación nacional.
2 en 1: los siete documentos están disponibles en versiones separadas en sueco e inglés. Obtienes 14 plantillas de documentos en Word + PDF, además de un registro avanzado en Excel; 29 archivos de entrega en total.
El paquete está actualizado según la Directiva (UE) 2026/470, que modificó el alcance, los principios de recopilación de datos, el monitoreo y las fechas de aplicación de la CSDDD. También tiene en cuenta el Reglamento (UE) 2024/3015 sobre productos fabricados con trabajo forzoso y las directrices de la Comisión Europea publicadas en septiembre de 2026. El paquete es relevante para 2026/2027, pero siempre debe adaptarse según la jurisdicción real, el sector, la relación contractual y el riesgo.
Qué incluye el paquete
| Documento | Sueco | Inglés | Uso |
|---|---|---|---|
| Plan de cumplimiento y preparación para la CSDDD | Sí | Yes | Alcance, gobernanza, roles, implementación y preparación para 2027. |
| Código de Conducta del Proveedor | Sí | Yes | Derechos humanos, condiciones laborales, medio ambiente, ética, notificación y CAP. |
| Cuestionario de Debida Diligencia del Proveedor – DDQ | Sí | Yes | Cuestionario de proveedores basado en riesgos con campos de evidencia. |
| Evaluación de riesgos y segmentación | Sí | Yes | País, sector, mano de obra, complejidad, evidencia y criticidad. |
| Plan de Acción Correctiva – CAP y remediación | Sí | Yes | Causa raíz, acción, fecha límite, verificación, remediación y escalamiento. |
| Auditoría, monitoreo y procedimiento de quejas | Sí | Yes | Programa de auditoría, evidencia, hallazgos, quejas y frecuencia de revisión. |
| Guía de usuario detallada | Sí | Yes | Paso a paso desde el alcance hasta el registro de proveedores, CAP y preparación para 2027. |
| Registro de Debida Diligencia ESG de Proveedores | Excel (XLSX) | Panel de control, registro de proveedores, puntuación, DDQ, CAP, auditoría, quejas y preparación ante trabajo forzoso. | |
El paquete comienza con el registro de proveedores y la segmentación de riesgos. Se utilizan DDQ, auditorías y requisitos de evidencia más exhaustivos solo cuando el panorama de riesgos lo justifica. Esto es particularmente importante tras la modificación de la CSDDD por parte de la UE en 2026, que limita explícitamente los requisitos de información innecesarios hacia socios comerciales más pequeños.
Independiente de un contrato de proveedor estándar
La tienda de plantillas ya cuenta con un contrato de proveedor separado para términos comerciales como precio, entrega, garantía, SLA, responsabilidad y proceso de pedido. Este producto cumple otra función: compras responsables y debida diligencia documental de proveedores.
Por lo tanto, el Código de Proveedor puede adjuntarse a un Acuerdo de Proveedor existente o aceptarse por separado. La guía de usuario describe cómo el número de versión, el derecho de auditoría/verificación, el proceso CAP, los requisitos de notificación y las consecuencias ante fallas materiales pueden vincularse al acuerdo principal sin convertir automáticamente cada desviación menor en un motivo de rescisión.
CSDDD tras la modificación de la UE de 2026: el cronograma y alcance correctos
La CSDDD – Directiva (UE) 2024/1760 – fue modificada sustancialmente por la Directiva (UE) 2026/470. Para las empresas de la UE, el umbral principal ahora son las empresas con más de 5 000 empleados y más de 1,5 mil millones de euros en facturación neta global. Se aplican reglas especiales, entre otras, a grupos corporativos, empresas de terceros países y ciertos modelos de franquicia/licencia.
Según el texto actual de la directiva, los Estados miembros deben adoptar reglas de implementación a más tardar el 26 de julio de 2028 y aplicarlas a partir del 26 de julio de 2029. Por lo tanto, el producto se comercializa conscientemente como preparación para la CSDDD para 2026/2027, no como si cada empresa sueca ya tuviera un requisito legal de CSDDD.
Requisitos de información hacia proveedores más pequeños
La Directiva (UE) 2026/470 limita el efecto de cascada. En caso de una evaluación profunda, solo se debe solicitar información a los socios comerciales cuando sea necesario. Para los socios comerciales con menos de 5 000 empleados, según el nuevo modelo, solo se debe solicitar información cuando no pueda obtenerse razonablemente por otros medios.
Esto está integrado en el método de trabajo del paquete: utilizar primero fuentes públicas, pruebas y certificaciones existentes, y luego enviar una DDQ dirigida cuando el riesgo o una brecha de información realmente lo justifique.
Monitoreo
Tras la modificación de 2026, el artículo 15 de la CSDDD establece que deben realizarse evaluaciones periódicas formales después de cambios significativos, ante nuevos riesgos y al menos cada cinco años. El trabajo operativo de compras puede requerir simultáneamente una revisión más frecuente de los proveedores de alto riesgo. Por ello, el registro en Excel permite al usuario establecer una frecuencia de revisión individual.
Cláusulas modelo voluntarias
Según la CSDDD modificada, la Comisión Europea adoptará una guía sobre cláusulas modelo voluntarias a más tardar el 26 de julio de 2027. El paquete está, por tanto, sujeto a control de versiones para que los anexos contractuales puedan actualizarse cuando esta guía esté disponible.
Reglamento sobre Trabajo Forzoso: importante desde 2027
El Reglamento (UE) 2024/3015 prohíbe que los productos fabricados con trabajo forzoso se introduzcan o comercialicen en el mercado de la UE o se exporten desde la UE. El reglamento comienza a aplicarse en gran medida el 14 de diciembre de 2027.
Las directrices de la Comisión Europea de septiembre de 2026 contienen orientación práctica sobre la debida diligencia voluntaria en torno al trabajo forzoso. Las directrices en sí mismas no crean un requisito general de debida diligencia, pero describen cómo las empresas pueden reducir el riesgo mediante, por ejemplo, políticas de proveedores, selección basada en riesgos, requisitos contractuales, voz de los trabajadores, auditorías, medidas correctivas y seguimiento.
Por ello, el registro en Excel incluye una hoja separada para la preparación ante el Trabajo Forzoso, que cubre, entre otros aspectos, tarifas de contratación, riesgo de trabajadores migrantes/temporales, trabajo forzado por el Estado, trazabilidad e indicadores de alto riesgo.
Código de Conducta del Proveedor: código completo listo para usar
El código de proveedor incluye, entre otros:
- prohibición de trabajo forzoso, trata de personas y tarifas de contratación abusivas,
- trabajo infantil y protección de trabajadores jóvenes,
- discriminación, acoso y represalias,
- libertad de asociación y negociación colectiva,
- horas de trabajo, descanso, salarios y horas extras,
- entorno de trabajo y seguridad,
- permisos ambientales, productos químicos, residuos, emisiones y riesgo de recursos,
- sobornos, fraude, conflictos de interés y ética empresarial,
- sanciones, control de exportaciones y derecho de la competencia,
- subcontratistas y cascada basada en riesgos,
- notificación, auditoría, CAP y remediación.
DDQ del Proveedor: preguntas cuando el panorama de riesgos requiere más respaldo
Consulte nuestra guía práctica para la evaluación de proveedores ESG con DDQ, matriz de riesgos y plan de acción (CAP). Explica cómo recopilar información de manera proporcional y hacer un seguimiento, distinguiendo la metodología voluntaria de los futuros requisitos de la CSDDD.
La plantilla de DDQ contiene campos para perfil de la empresa, países de producción, estructura de propiedad, mano de obra, dotación de personal, trabajo migrante, tarifas de contratación, documentos de identidad, horas de trabajo, salarios, trabajo infantil, entorno de trabajo, permisos ambientales, subproveedores, denuncia de irregularidades (whistleblowing), anticorrupción y gestión de riesgos.
El objetivo no es recopilar el máximo de datos. La guía de usuario muestra cómo la DDQ se utiliza de forma selectiva para proveedores de riesgo medio/alto o cuando las fuentes públicas y existentes no son suficientes.
Evaluación de riesgos con un modelo práctico de 1 a 5
La plantilla de riesgos separada y el archivo de Excel evalúan seis factores principales:
- país/región,
- sector/materia prima,
- modelo de mano de obra,
- complejidad de la cadena de suministro,
- calidad de la evidencia,
- criticidad y capacidad de influencia.
Excel calcula automáticamente la puntuación total y la categoría de riesgo: Bajo / Medio / Alto / Crítico, mientras que la evaluación profesional se documenta en texto libre.
CAP, remediación, auditoría y quejas
El Plan de Acción Correctiva (CAP) incluye causa raíz, acción, responsable, fecha límite, método de verificación, riesgo residual y evaluación de remediación. También ofrece soporte para la toma de decisiones sobre la continuidad de la relación, bloqueo de pedidos, suspensión o finalización controlada.
La plantilla de auditoría/monitoreo incluye auditoría de escritorio, remota, in situ e independiente, entrevistas con trabajadores, registro de evidencia, hallazgos, severidad y registro de quejas. Esto hace que el paquete sea útil incluso para empresas que no están cubiertas por la CSDDD pero desean tener un proceso sólido de gobernanza de adquisiciones.
Registro avanzado en Excel para todo el proceso de proveedores
El libro de trabajo de Excel incluye:
- Panel de control – KPI para proveedores, riesgos, DDQ, CAP, auditorías, quejas y preparación ante trabajo forzoso.
- Registro de proveedores – país, categoría, gasto, criticidad, aceptación del Código y responsable.
- Evaluación de riesgos – seis factores de riesgo con puntuación total automática y categoría de riesgo.
- Seguimiento de DDQ – DDQ enviada/recibida, resultados, calidad de evidencia y seguimiento.
- Aceptación del Código – control de versiones y vinculación al acuerdo principal.
- Hallazgos y CAP – desviación, causa raíz, acción, fecha límite y remediación.
- Registro de auditoría – auditoría planificada/realizada y próxima revisión.
- Quejas – notificaciones, voz de los trabajadores y estado de investigación.
- Preparación ante Trabajo Forzoso – preparación especial para 2027.
- Lista de verificación de evidencia y Fuentes.
Preguntas frecuentes
¿La CSDDD ya aplica en 2026 para todas las empresas suecas?
No. Tras la modificación de 2026, el alcance principal de la CSDDD es mucho más estrecho y, según la directiva actual de la UE, las reglas de implementación de los Estados miembros deben comenzar a aplicarse a partir del 26 de julio de 2029. Por tanto, el paquete está claramente marcado como preparación para la CSDDD cuando la empresa aún no tiene otra obligación contractual o impulsada por el cliente.
¿Puede una empresa pequeña utilizar el paquete?
Sí. El paquete está diseñado explícitamente para un uso proporcional. Las pequeñas empresas pueden utilizar el código de proveedor, el registro de riesgos, la DDQ y el CAP en función de su riesgo real y nivel de recursos.
¿El Código de Proveedor reemplaza un contrato de proveedor?
No. El Código de Proveedor regula principalmente la conducta, la debida diligencia y el riesgo. Las condiciones comerciales deben figurar en un contrato de proveedor separado.
¿Incluye sueco e inglés?
Sí. Los siete documentos están disponibles como versiones separadas en sueco e inglés.
¿Incluye Excel?
Sí. Se incluye un registro completo en XLSX con panel de control y seguimiento operativo.
¿El Reglamento sobre Trabajo Forzoso es un requisito general de debida diligencia?
El reglamento prohíbe en el mercado de la UE/exportación productos fabricados con trabajo forzoso. Las directrices de la Comisión de 2026 sobre debida diligencia son orientativas y, en sí mismas, voluntarias. El paquete las utiliza como apoyo práctico para la reducción de riesgos.
Formato y entrega
- 14 plantillas de documentos – 7 en sueco + 7 en inglés.
- 14 DOCX + 14 PDF + 1 XLSX = 29 archivos en total.
- Word (DOCX) + PDF + Excel (XLSX).
- 30 páginas A4 por serie de formato Word/PDF entre sueco + inglés.
- Producto digital: no se envía ningún bien físico.
Base legal y fuentes oficiales
- CSDDD – texto consolidado de la directiva, 18 de marzo de 2026
- Directiva (UE) 2026/470
- Consejo de la UE – simplificación de la debida diligencia de sostenibilidad 2026
- Reglamento (UE) 2024/3015 – Reglamento sobre Trabajo Forzoso
- Directrices de la Comisión Europea sobre Trabajo Forzoso, septiembre 2026
- Guía de debida diligencia de la OCDE para una conducta empresarial responsable