Svenska Dokumentmallar
Decisión de la dirección sobre NIS2 2026 – aprobación, aceptación de riesgos y seguimiento anual | Word/PDF/Excel
Decisión de la dirección sobre NIS2 2026 – aprobación, aceptación de riesgos y seguimiento anual | Word/PDF/Excel
- Formato de archivo
- DOCX, PDF, XLSX
- Idioma del documento
- Cinco plantillas de trabajo suecas guía de usuario en sueco y Guía de usuario en inglés para las plantillas de trabajo suecas; Excel en sueco
- Número de archivos
- 7
Descarga digital. No se envía ningún producto físico.
No se pudo cargar la disponibilidad de retiro
Sobre la plantilla de documento
¿Necesita el consejo de administración, el director ejecutivo u otro órgano directivo competente tomar y documentar decisiones reales sobre la ciberseguridad de la organización? Este paquete especializado de Word/PDF/Excel ayuda a las empresas suecas a pasar de los informes de riesgos y las propuestas de medidas a decisiones directivas trazables, asignación de recursos, evaluación de riesgos condicionada y seguimiento conforme a la legislación vigente. No es una nueva política general de seguridad de la información.
Datos rápidos: 15 archivos de cliente descargables: siete DOCX editables, siete PDF correspondientes, buscables pero no interactivos para rellenar, y un libro de trabajo XLSX de nueve pestañas. Cinco plantillas de trabajo en sueco, una guía en sueco y una Guía de usuario en inglés para los documentos de trabajo en sueco. Versión 1.0, 12 de noviembre de 2026.
Contenido del paquete
01 Base para la toma de decisiones de la dirección; 02 Acta y decisiones de la dirección; 03 Aceptación de riesgos y desviaciones; 04 Plan de medidas de seguridad y presupuesto; 05 Seguimiento de la dirección y calendario anual; 06 Guía de usuario en sueco; 07 Guía de usuario en inglés. Estos siete documentos se entregan tanto en Word como en PDF. Además, se incluye 08 Registro de Excel para decisiones, riesgos, medidas, recursos y seguimiento. Total de 7 + 7 + 1 = 15 archivos.
Contenido de los archivos
Evaluación de la base de aplicabilidad y el ámbito normativo del operador de servicios, redacción concreta de la decisión para el órgano directivo competente, control de las medidas legalmente obligatorias, documentación del riesgo residual sin exenciones no autorizadas, responsabilidades y financiación, referencias probatorias, necesidades de información y seguimiento.
¿Para quién y en qué situación?
Apto para: una sociedad anónima sueca, una asociación económica, un municipio/región, una autoridad u otra organización que haya determinado que se ve afectada por la ley de ciberseguridad y necesite demostrar cómo el órgano directivo competente toma y hace seguimiento de las decisiones de ciberseguridad. Los documentos base pueden adaptarse a la propia estructura de toma de decisiones de la organización.
No apto por sí solo: como prueba legal de que la actividad está cubierta por NIS2, como análisis de riesgos completo, como auditoría de seguridad realmente llevada a cabo, como certificación formal de la autoridad o como garantía de cumplimiento legal. Una aceptación interna de riesgos no puede sustituir a las medidas de seguridad vinculantes.
Archivo por archivo
| Documento | Tarea práctica | Formato e idioma |
|---|---|---|
| 01 Base para la toma de decisiones sobre NIS2 | Determinar qué operador de servicios, sector y ámbito normativo se trata; recopilar los riesgos y las decisiones propuestas. | Sueco – DOCX editable + PDF buscable |
| 02 Acta de la dirección sobre NIS2 | Registrar el órgano competente, las atribuciones, las decisiones reales sobre objetivos, medidas, responsabilidades y recursos, así como los ajustes según la forma organizativa. | Sueco – DOCX + PDF |
| 03 Aceptación de riesgos y desviaciones | Distinguir un riesgo residual aceptado internamente de una medida legalmente vinculante; documentar la escalada, las condiciones y la revisión. | Sueco – DOCX + PDF |
| 04 Plan de medidas de seguridad y presupuesto | Vincular las medidas con las categorías de medidas de la ley, los propietarios de los sistemas, los cronogramas y los recursos. | Sueco – DOCX + PDF |
| 05 Seguimiento anual e informe de la dirección | Evaluar la eficacia, los cambios de riesgo, los incidentes, las prioridades y las nuevas decisiones. | Sueco – DOCX + PDF |
| 06 Guía de usuario en sueco | Trabajo paso a paso y matriz de fuentes para la diferencia entre requisitos legales, reglamentos y directrices generales. | Sueco – DOCX + PDF |
| 07 Guía de usuario en inglés | Explica el flujo de trabajo y los términos suecos en inglés; no traduce las cinco plantillas de trabajo en sueco. | Inglés – DOCX + PDF |
| 08 Registro de Excel sobre NIS2 | Visión general y tablas para aplicabilidad, riesgos, medidas, decisiones, recursos, seguimiento y bases. | Sueco – XLSX editable |
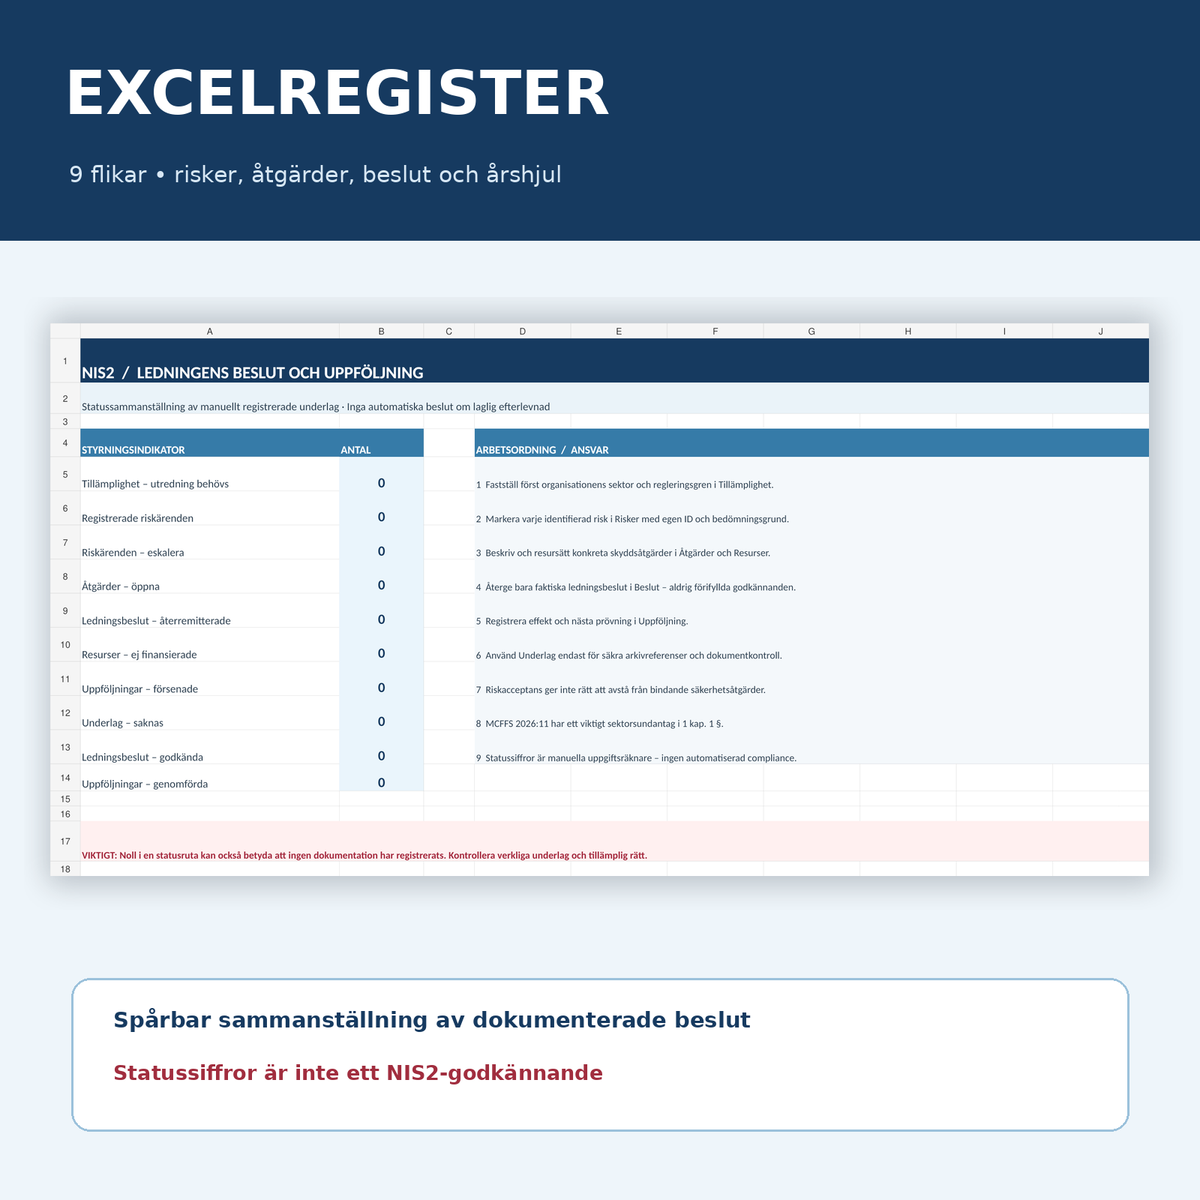
Registro de Excel de nueve pestañas
Visión general, Aplicabilidad, Riesgos, Medidas, Decisiones, Recursos, Seguimiento, Bases y Léame. La visión general utiliza cálculos probados para mostrar manualmente las medidas abiertas, los asuntos de riesgo para escalada, las decisiones directivas devueltas, la falta de financiación, el seguimiento retrasado y las bases que faltan. Los campos de estado editables tienen listas desplegables. El archivo de cliente está libre de datos de prueba sintéticos.
Delimitación importante: cero elementos no aprobados también puede significar que no se ha registrado nada. Las fórmulas no realizan una evaluación de NIS2 ni permiten ninguna aprobación automática.
Flujo de trabajo en ocho pasos
- Comprobar si la persona jurídica actual está cubierta por la ley de ciberseguridad e identificar el sector y el reglamento aplicable.
- Recopilar los análisis de riesgos actuales, los planes de control, los resultados de incidentes y las pruebas de formación relevantes.
- Preparar un informe de decisión concreto con las alternativas identificadas y el presupuesto.
- Evaluar qué medidas de protección son legalmente obligatorias y qué evaluaciones quedan pendientes.
- Dejar que el órgano directivo competente tome la decisión real según el orden de la organización.
- Registrar las decisiones, los recursos, los responsables, las desviaciones y las bases con identificadores únicos.
- Seguir la implementación y el efecto real según los requisitos aplicables y los procedimientos internos.
- Revisar en caso de cambio en el panorama de riesgos, incidente mayor, falta de proveedor o nuevo marco normativo.
Legislación actual y una diferencia importante entre sectores
La ley de ciberseguridad (2025:1506) entró en vigor el 15 de enero de 2026. El art. 3, párr. 1 de la ley trata sobre las medidas de seguridad técnicas, operativas y organizativas adecuadas y proporcionadas, y el art. 4 sobre la formación de la dirección. El artículo 20 de la Directiva NIS2 proporciona el fundamento del derecho de la Unión para la aprobación y supervisión de la dirección, pero la aplicación real sueca debe evaluarse frente al derecho sueco y los reglamentos del sector afectado.
MCFFS 2026:11 entró en vigor el 1 de octubre de 2026. Según el art. 4, párr. 3, cuando la disposición sea aplicable, la dirección debe aprobar y supervisar la implementación de las medidas, e informarse si es necesario, pero al menos una vez al año. Los arts. 12–13 tratan, entre otros, los criterios de riesgo y los planes de medidas. La disposición sobre la determinación por parte de la dirección de ciertos criterios de aceptación de riesgos en relación con el art. 4, párr. 3 se encuentra entre las directrices generales, que tienen otra condición jurídica que los reglamentos vinculantes.
Tenga en cuenta la excepción sectorial del MCFFS 2026:11, art. 1, párr. 1: Para los operadores de servicios que exclusivamente llevan a cabo ciertas actividades sectoriales enumeradas, entre ellas infraestructura digital, proveedores digitales y gestión de servicios de TIC entre empresas, solo se aplica la disposición sobre la formación de la dirección en el art. 1 de estos mismos reglamentos. Otros reglamentos sectoriales y reglamentos de ejecución de la UE aún pueden ser aplicables. Por lo tanto, no se puede aplicar automáticamente el MCFFS, art. 4, párr. 3 a todas las actividades de NIS2.
La guía de la autoridad sobre el papel de la dirección describe cómo el órgano directivo competente difiere entre, por ejemplo, sociedades anónimas, autoridades, municipios y regiones. No existe un único formato de acta legal que se adapte a todas las formas de actividad. Utilice el acta de la plantilla como apoyo adaptable y compruebe sus propias reglas de decisión.
Diferencia con los productos NIS2 existentes de Mallbutiken
El paquete general de NIS2 proporciona plantillas amplias de ciberseguridad. Este producto especializado trata, en cambio, sobre el **rastro de decisiones y seguimiento del consejo de administración o de la dirección**, especialmente sobre cómo se decide, se financia y se revisa realmente una medida. Los paquetes de formación e incidentes son funciones separadas que pueden ser necesarias en paralelo.
Preguntas frecuentes
¿Exige la ley exactamente este tipo de acta del consejo de administración?
No. Lo relevante es que la dirección legalmente competente cumpla los requisitos aplicables. El acta de la plantilla es una forma práctica de documentar una decisión y debe adaptarse a las propias reglas formales de la organización.
¿Podemos aprobar un riesgo en lugar de implementar una medida obligatoria?
No. Una decisión interna de aceptación de riesgos no es una exención de la ley de ciberseguridad u otros requisitos vinculantes. Si falta una medida obligatoria, esto debe documentarse como una necesidad de medida/escalada.
¿El requisito de información directiva al menos anual se aplica a todas las empresas de NIS2?
No como una afirmación general basada en el MCFFS 2026:11. Compruebe el ámbito de aplicación del reglamento, incluido el art. 1, párr. 1, y otros reglamentos específicos del sector.
¿Es esto una certificación NIS2?
No. Ni los documentos, ni las actas rellenadas ni los cálculos de Excel constituyen una certificación o prueba de cumplimiento completo.
¿Los archivos PDF son rellenables digitalmente?
No. Los archivos PDF son referencias buscables e imprimibles. Rellene los archivos Word/Excel para la edición digital.
¿Están las cinco plantillas de trabajo en inglés?
No. Las cinco plantillas de trabajo y Excel están en sueco. Una Guía de usuario en inglés explica el flujo de trabajo y los conceptos en inglés.
Fuentes, nivel de revisión y versión
Fuentes oficiales: Parlamento sueco, MCF/NCSC – MCFFS 2026:11, MCF/NCSC – guía para la dirección y la Directiva NIS2.
Versión del producto 1.0 – 12 de noviembre de 2026. Control de fuentes legales asistido por IA y control de calidad de archivos realizado. Sin revisión legal externa independiente, auditoría de seguridad, determinación de la autoridad ni garantía de cumplimiento normativo. El ZIP de cliente digital debe vincularse a la función de descarga antes de cualquier publicación futura; la vinculación y los canales de venta no se activan en este borrador.