Svenska Dokumentmallar
MFA para OT según NIS2 en 2026: acceso de proveedores, acceso de emergencia y registro de control | Word/PDF/Excel
MFA para OT según NIS2 en 2026: acceso de proveedores, acceso de emergencia y registro de control | Word/PDF/Excel
- Formato de archivo
- DOCX, PDF, XLSX
- Idioma del documento
- Cinco plantillas de trabajo suecas + guía de usuario sueca Guía de usuario en inglés para plantillas suecas y registro de Excel en sueco
- Número de archivos
- 7
Descarga digital. No se envía ningún producto físico.
No se pudo cargar la disponibilidad de retiro
Sobre la plantilla de documento
¿Tienen administradores de sistemas, técnicos de servicio externos o cuentas de respaldo que puedan acceder al entorno de producción? Las nuevas directrices suecas hacen que sea importante poder mostrar dónde se requiere MFA, dónde se ha verificado y qué sucede cuando una vía de acceso no supera la comprobación. Este paquete especializado de Word/PDF/Excel ayuda a las organizaciones a documentar MFA para los segmentos de TI/OT, el acceso remoto de proveedores, el ciclo de vida de las cuentas, el acceso de emergencia seguro, las desviaciones y la verificación posterior.
Marco normativo actual: La Ley de Ciberseguridad (2025:1506) entró en vigor el 15 de enero de 2026. MCFFS 2026:11 es aplicable desde el 1 de octubre de 2026 e incluye obligaciones específicas en el capítulo 4, artículos 14-17, con un requisito especial de MFA en el artículo 17. La aceptación de riesgos interna de la empresa no sustituye a una directriz vinculante.
Contenido del paquete
01 Alcance y requisitos de MFA: TI, OT, administración y red externa. 02 Cuentas privilegiadas y acceso de proveedores. 03 Acceso de emergencia y proceso de respaldo controlado. 04 Falta de MFA, corrección y posible solicitud de excepción ante la autoridad. 05 Prueba de aceptación de MFA, evidencia y verificación posterior. 06 Guía de usuario en sueco. 07 Guía de usuario en inglés para las plantillas de trabajo suecas. Los siete documentos se entregan como Word (DOCX) editable y PDF buscable e imprimible. 08 Registro en Excel con nueve pestañas. Total de 15 archivos para el cliente: 7 DOCX + 7 PDF + 1 XLSX.
Contenido de los archivos
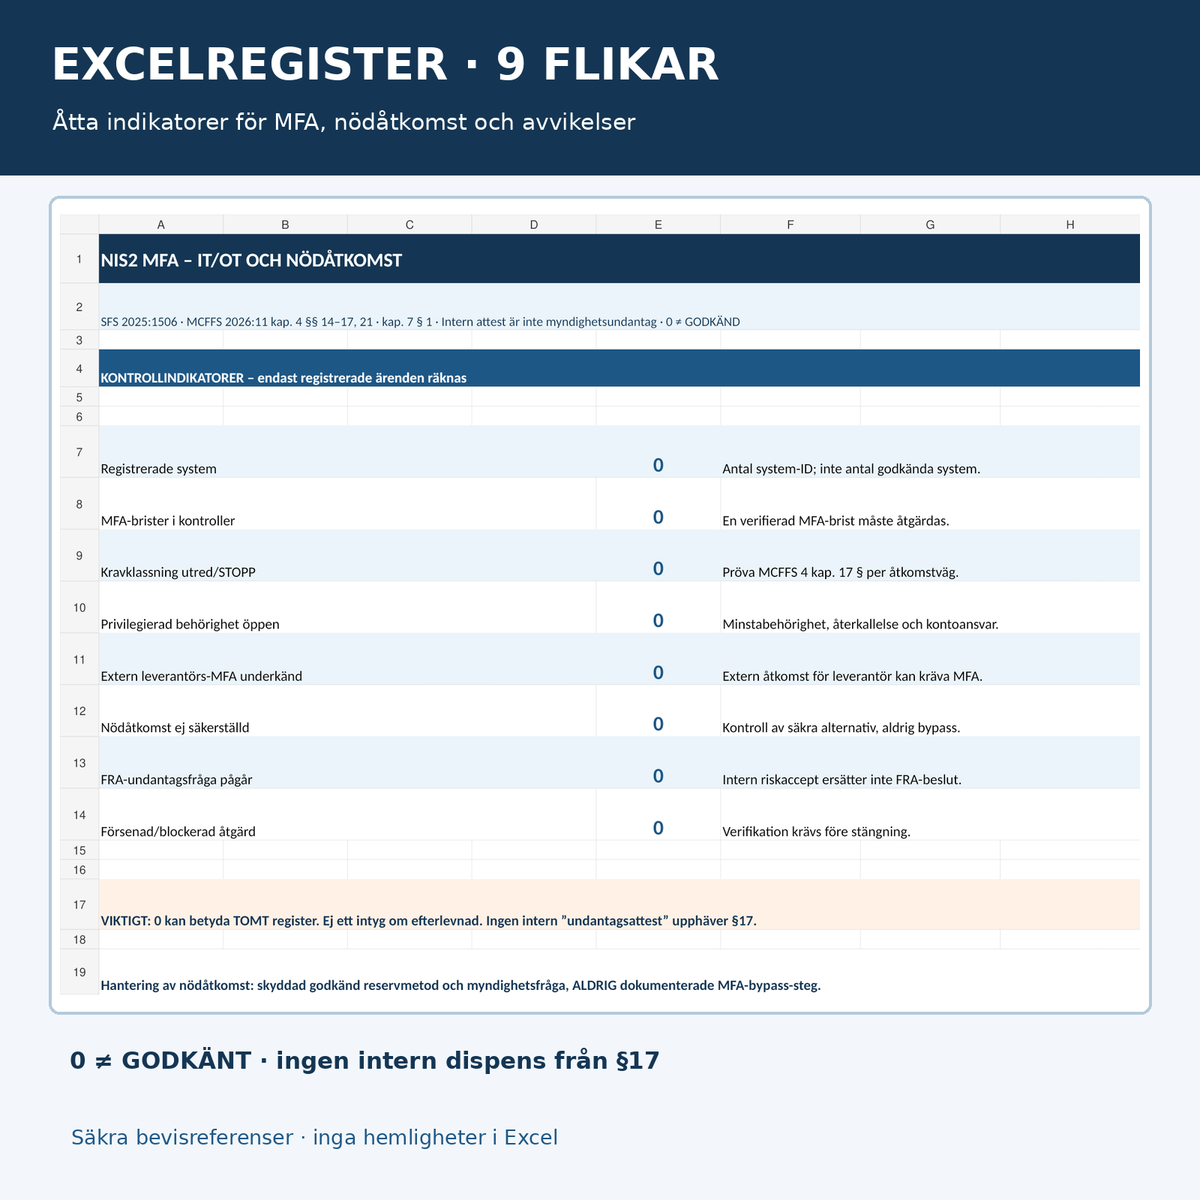
Matriz de control del artículo 17 del capítulo 4 de la directriz, clasificación de vías de acceso, registro de accesos privilegiados, permisos y período de misión del proveedor, evidencia de configuración de MFA, desviaciones, proceso de emergencia protegido, reevaluación verificada, registro de auditoría y responsable de la acción correctiva. Cada plantilla de trabajo incluye señales de alerta específicas y un registro de decisiones/evidencia. El archivo de Excel contiene opciones de estado, ocho contadores y una distinción clara entre medida interna y solicitud formal de excepción ante FRA.
¿Quién necesita el paquete de documentos?
Para las organizaciones suecas sujetas a la Ley de Ciberseguridad y a MCFFS 2026:11, especialmente en energía, agua, industria, transporte, atención médica, infraestructura digital y otras organizaciones con segmentos de TI/OT. También pueden utilizar la estructura de documentación los responsables de seguridad de la organización, propietarios de sistemas, administradores de TI/OT, funciones de IAM/PAM, proveedores de operaciones y auditoría interna. No todas las empresas están sujetas a las normas NIS2; la aplicabilidad debe evaluarse primero.
Limitación sectorial importante (MCFFS 2026:11, capítulo 1, artículo 1): Para operadores que actúan exclusivamente en infraestructura digital, proveedores digitales, gestión de servicios TIC entre empresas, servicios postales y de mensajería o espacio, de esta norma solo se aplica el capítulo 2, artículo 1, sobre formación de la dirección. Pueden seguir aplicándose otras obligaciones. Examine todas las actividades sectoriales reales antes de usar los controles MFA de este paquete como lista de deberes vinculantes.
Archivo por archivo: flujo de trabajo
| Documento | Función práctica | Formato |
|---|---|---|
| 01 Aplicabilidad y requisitos de MFA | Evaluar el alcance de la ley, el entorno de producción, la administración de TI/OT, la información protegida y el acceso externo. | Word en sueco + PDF buscable |
| 02 Privilegios y proveedores | Base para administración de sistemas restrictiva, derechos limitados de proveedores, ciclo de vida de cuentas y ID de evidencia. | Word en sueco + PDF |
| 03 Acceso de emergencia | Documentar un proceso de respaldo previamente verificado y controlado sin instrucciones para eludir MFA. | Word en sueco + PDF |
| 04 Falta y solicitud de excepción | Registrar MFA insuficiente, corrección, función responsable y posible solicitud formal separada ante FRA. | Word en sueco + PDF |
| 05 Aceptación y reevaluación | Planificar pruebas de control aprobadas, registros de seguimiento y verificación sin probar en un entorno OT real sin autorización. | Word en sueco + PDF |
| 06 Guía de usuario en sueco | Paso a paso, fuentes legales y seis escenarios de control ilustrativos. | Word en sueco + PDF |
| 07 Guía de usuario en inglés | Instrucciones en inglés para las cinco plantillas de trabajo suecas. Las plantillas de trabajo no están traducidas al inglés. | Word en inglés + PDF |
| 08 Registro en Excel | Nueve pestañas: sistemas, requisitos de MFA, privilegios, proveedores, acceso de emergencia, desviaciones, acciones, resumen e instrucciones. | XLSX en sueco |
Excel: nueve pestañas y ocho indicadores de control
Sistemas, requisitos de MFA, Privilegios, Proveedores, Acceso de emergencia, Desviaciones, Acciones, Resumen y Léame. El resumen basado en fórmulas muestra, entre otros, sistemas registrados, controles de MFA fallidos, clasificaciones de requisitos abiertos, deficiencias en privilegios, acceso de proveedores fallido, proceso de emergencia insuficiente, solicitudes de FRA en curso y acciones retrasadas o bloqueadas.
Las fórmulas, listas de estado y nueve pestañas han sido verificadas mediante pruebas de escenarios sintéticos. Las tareas de prueba se han eliminado de la versión para el cliente. Un cero en un resumen vacío no significa que la organización cumpla las normas.
¿Qué exige la normativa sueca?
La Ley de Ciberseguridad (2025:1506), capítulo 2, artículo 3 incluye requisitos de medidas de seguridad adecuadas y proporcionales basadas en una evaluación de riesgos integral, que incluyen, entre otros, el control de acceso y la autenticación. Lea la ley en el Parlamento.
MCFFS 2026:11, capítulo 4, artículo 17 incluye requisitos específicos de MFA para el acceso a segmentos de TI con información que requiere protección ampliada, para el acceso administrativo de sistemas a los segmentos de TI y OT en el entorno de producción, así como para el acceso del personal y los proveedores al entorno digital a través de redes externas. La necesidad de MFA para otros accesos también debe identificarse y gestionarse.
Capítulo 4, artículos 14-16 trata el ciclo de vida de las identidades, el bloqueo del acceso que ha cesado, los derechos administrativos restrictivos y la separación de las credenciales de autenticación de los entornos de producción y de prueba. Capítulo 4, artículos 20-21 trata la supervisión de seguridad y el registro. Lea MCFFS 2026:11 en su totalidad.
Importante sobre las excepciones: Según el capítulo 7, artículo 1 de MCFFS 2026:11, la Agencia de Radio de Defensa (FRA) puede conceder excepciones a las directrices en casos individuales y si existen motivos especiales. Esto no equivale a que una organización pueda aprobar por sí misma la omisión de MFA o sustituir una directriz con una aceptación de riesgo firmada.
El artículo 21.2 i-j de la Directiva NIS2 proporciona el marco jurídico de la UE relevante sobre el control de acceso y la autenticación multifactorial/continua cuando sea adecuado. No obstante, las directrices suecas deben evaluarse directamente. Lea la Directiva (UE) 2022/2555 y la colección de directrices de NCSC.
Cómo se utiliza el paquete
- Evaluar si la organización y el sistema están sujetos a la Ley de Ciberseguridad y a las posibles normas sectoriales.
- Mapear los segmentos de TI/OT afectados e identificar cada vía de acceso que deba controlarse según el capítulo 4, artículo 17.
- Revisar las cuentas administrativas y de proveedores, el período de permisos, la finalización de identidades y la evidencia de seguimiento.
- Verificar técnicamente MFA mediante un proceso de prueba aprobado y documentar solo referencias de evidencia seguras.
- Investigar y corregir las deficiencias. Realizar una evaluación legal separada si surge una solicitud formal de excepción ante la autoridad.
- Documentar el acceso de emergencia que cumpla los requisitos pertinentes, sin incluir credenciales de acceso sensibles en las plantillas.
- Hacer un seguimiento mediante reevaluación y los ocho indicadores de estado del registro de Excel.
Preguntas frecuentes
¿MFA es siempre obligatorio para los administradores en OT de producción?
MCFFS 2026:11, capítulo 4, artículo 17 requiere MFA para el acceso administrativo de sistemas a los segmentos de OT en el entorno de producción de las organizaciones sujetas a la directriz. Evaluar la aplicación real y la posible gestión específica de la autoridad.
¿Es suficiente MFA en la conexión VPN?
No necesariamente. Tanto el acceso externo como el acceso administrativo de sistemas están sujetos a normas que deben evaluarse según cada vía de acceso real.
¿Podemos aprobar una excepción interna de MFA en Excel?
No. Una decisión de riesgo interna no anula los requisitos obligatorios. Cualquier excepción según el capítulo 7, artículo 1 debe ser gestionada por FRA bajo sus condiciones legales.
¿Los archivos contienen contraseñas, códigos de respaldo de MFA o elusión técnica?
No. La plantilla está diseñada para la documentación del acceso autorizado y referencias de evidencia seguras, no para revelar o eludir las protecciones.
¿Es esta una solicitud formal a FRA?
No. El documento 04 es una plantilla interna de corrección y evaluación, no un formulario de solicitud oficial ni una decisión de la autoridad.
¿Puede Excel controlar técnicamente si MFA funciona?
No. Excel muestra estados registrados manualmente. El control técnico real debe ser realizado por personal autorizado en un entorno aprobado.
¿Los archivos PDF son rellenables?
Los archivos PDF son buscables e imprimibles, pero no son formularios interactivos. Edite los originales de Word y Excel.
¿Las plantillas están en inglés?
Las cinco plantillas de trabajo y Excel están en sueco. English User Guide explica cómo se utilizan los archivos.
Plantillas de documentos relacionados
Paquete de plantillas NIS2 – Ley de Ciberseguridad para una gobernanza general más amplia. Auditoría de permisos y revisión de acceso para el control de acceso general. NIS2 – Certificado de ciberseguridad de proveedores para un seguimiento amplio de proveedores. Este producto es más específico: requisitos vinculantes de MFA en TI/OT, acceso real de proveedores y proceso de emergencia controlado.
Versión y transparencia legal
Versión 1.0 · 12 de noviembre de 2026 · Suecia. Control de fuentes asistido por IA contra SFS 2025:1506, MCFFS 2026:11, la Directiva NIS2 de la UE y la información de las autoridades de NCSC/FRA. No se ha realizado ninguna revisión legal externa, prueba real de seguridad de TI/OT, excepción de la autoridad, auditoría de IAM ni certificación oficial. La organización individual es responsable de la aplicación legal y técnica, así como del manejo seguro de la evidencia. El producto está activo en Shopify y el archivo ZIP está vinculado a Digital Products. No se ha verificado aún una compra de prueba independiente ni la descarga del cliente.