
Délégué à la protection des données selon le RGPD – quand un DPD est-il requis et comment est-il nommé ? Guide 2026
Quand les entreprises doivent-elles désigner un délégué à la protection des données selon le RGPD ? Les articles 37 à 39, indépendance, conflits d’intérêts, notification à l’IMY et liste de contrôle pratique.

Une organisation doit désigner un délégué à la protection des données (DPD ou DPO) dans les cas prévus à l’article 37 du RGPD. Cette obligation s’applique aux autorités publiques et aux organismes publics (à l’exception de l’exercice de la fonction juridictionnelle des tribunaux), ainsi qu’à certaines activités dont le cœur de métier consiste à effectuer une surveillance systématique à grande échelle ou un traitement à grande échelle de catégories particulières de données à caractère personnel ou de données relatives aux infractions. Le délégué doit pouvoir travailler de manière indépendante et servir de point de contact pour les personnes concernées et l’autorité de contrôle.
Quand la désignation d’un délégué à la protection des données est-elle obligatoire ?
L’article 37.1 du règlement général sur la protection des données (UE) 2016/679 prévoit trois situations principales. Pour les entreprises privées, il est particulièrement important de distinguer l’administration courante du personnel de traitements à grande échelle qui constituent l’activité principale.
| Situation | Question de contrôle |
|---|---|
| Autorité publique ou organisme public | L’organisation est-elle visée par l’article 37.1 a ? L’exception relative aux tribunaux concerne l’exercice de la fonction juridictionnelle. |
| Surveillance régulière et systématique à grande échelle | La surveillance fait-elle partie de l’activité principale et est-elle à grande échelle ? |
| Traitement à grande échelle de catégories particulières de données à caractère personnel ou de données relatives aux infractions | Cela fait-il partie de l’activité principale et le traitement est-il à grande échelle ? |
Il n’existe aucune règle générale obligeant toute société, tout employeur ou toute organisation disposant d’un fichier clients à désigner un délégué. Consultez les directives de l’IMY sur les cas où la désignation d’un délégué est requise.
Quelles sont les missions du délégué à la protection des données selon l’article 39 ?
Le délégué à la protection des données doit informer et conseiller sur les règles, surveiller le respect de celles-ci, conseiller sur les analyses d’impact et coopérer avec l’IMY. Le délégué doit travailler selon une approche fondée sur les risques. Le délégué ne remplace pas la responsabilité de l’organisation au titre du RGPD. C’est au responsable du traitement, et le cas échéant au sous-traitant, de remplir ses obligations.
- Conseiller lors de la mise en œuvre de nouveaux systèmes traitant des données à caractère personnel.
- Surveiller la formation, la répartition des responsabilités et les contrôles internes de protection des données.
- Conseiller sur la réalisation d’une AIPD, sans pour autant prendre lui-même les décisions relatives à l’activité.
- Servir de point de contact pour les personnes concernées et l’IMY.
- Signaler les risques et les observations à la direction générale.
Pour aller plus loin : l’analyse d’impact au titre du RGPD et le registre des activités de traitement au titre de l’article 30.
Indépendance, ressources et conflits d’intérêts
L’article 38 exige que le délégué à la protection des données soit impliqué suffisamment tôt, qu’il dispose des ressources nécessaires et qu’il ne reçoive aucune instruction sur la manière d’accomplir ses tâches légales. Le délégué doit rendre compte directement au plus haut niveau de l’organisation. D’autres tâches ne sont autorisées que si elles ne créent pas de conflits d’intérêts.
Exemple : Un responsable qui décide lui-même des finalités et des moyens d’un traitement à grande échelle de données à caractère personnel peut être inadapté au poste de DPD au sein de la même organisation. Il convient d’évaluer la fonction réelle, et non le titre uniquement. Consultez les commentaires de l’IMY sur les articles 37 à 39.
Voici comment documenter la désignation – six étapes
- Évaluation des besoins : documenter si l’article 37.1 s’applique et quels traitements motivent cette conclusion.
- Compétences : vérifier les connaissances en matière de protection des données, des systèmes de l’activité et des risques.
- Indépendance : recenser les autres fonctions et les éventuels conflits d’intérêts.
- Décision : documenter les missions, le positionnement au sein de l’organisation, la ligne hiérarchique et les ressources.
- Coordonnées : publier les modalités de contact et informer l’IMY conformément à l’article 37.7.
- Suivi : documenter la formation, les contrôles et les modifications apportées aux missions.
Exemples concrets et erreurs fréquentes
Petites entreprises gérant la paie et les dossiers clients
La simple gestion courante du personnel et des clients n’entraîne pas automatiquement l’obligation de désigner un DPD. L’entreprise doit néanmoins respecter les autres règles applicables du RGPD. Documentez l’évaluation des besoins et réévaluez-la si l’activité évolue.
Activités impliquant une surveillance à grande échelle
Si l’activité principale consiste en une surveillance régulière et systématique de personnes à grande échelle, l’article 37.1 b peut s’appliquer. Évaluez notamment la nature, l’ampleur et les finalités du traitement.
Erreurs fréquentes : désigner une personne sans examiner les conflits d’intérêts, ne pas lui consacrer le temps et les ressources nécessaires, oublier de déclarer le délégué à l’IMY ou penser que le délégué est seul responsable du respect du RGPD par l’activité.
Questions fréquentes
Les petites entreprises doivent-elles désigner un délégué à la protection des données ?
Pas uniquement en raison de leur taille. Évaluez les critères spécifiques de l’article 37.
Le délégué à la protection des données peut-il être un consultant externe ?
Oui. L’article 37.6 autorise les salariés comme les prestataires externes, sous réserve du respect des exigences.
Un groupe peut-il avoir un délégué à la protection des données commun ?
Oui, si le délégué est facilement joignable depuis chaque établissement. Les ressources et les éventuels conflits d’intérêts doivent également être évalués.
Le DPD est-il responsable de toutes les violations de données à caractère personnel ?
Le délégué conseille et peut être impliqué dans la gestion des violations, mais les obligations propres de l’organisation subsistent. Consultez le guide sur les violations de données à caractère personnel.
Modèles de documents et directives associées
Consultez également la différence entre responsable du traitement et sous-traitant.
Sources juridiques et délimitation
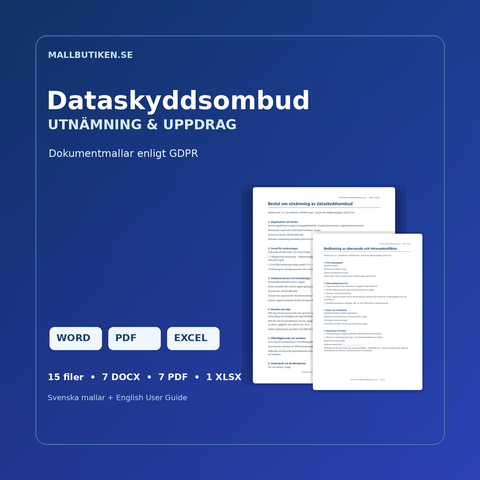
Modèles de cet article
Approfondir le sujet
 Guides pour entreprises – contrats, RH, IA & conformité
AIPD / analyse d'impact relative à la protection des données selon le RGPD – quand est-elle requise et comment procéder ?
Guide pour l'analyse d'impact relative à la protection des données (AIPD) conformément à l'article 35 du RGPD : quand elle est requise, comment éva...
 Guides pour entreprises – contrats, RH, IA & conformité
Registre des activités de traitement conformément à l'article 30 du RGPD – comment élaborer un RoPA
Guide du registre des activités de traitement (RoPA) conformément à l'article 30 du RGPD : contenu, responsabilités, exceptions et utilisation du r...
 Guides pour entreprises – contrats, RH, IA & conformité
Violation de données à caractère personnel au sens du RGPD – 72 heures, évaluation des risques et notification à l'IMY
Guide pratique pour les entreprises victimes d'une violation de données personnelles : évaluer le risque, documenter l'incident, le signaler à l'IM...


