Svenska Dokumentmallar
NIS2 ledningsbeslut 2026 – godkännande, riskacceptans och årlig uppföljning | Word/PDF/Excel
NIS2 ledningsbeslut 2026 – godkännande, riskacceptans och årlig uppföljning | Word/PDF/Excel
- Filformat
- DOCX, PDF, XLSX
- Dokumentspråk
- Fem svenska arbetsmallar svensk användarguide och English User Guide till svenska arbetsmallar; Excel på svenska
- Antal filer
- 7
Digital nedladdning. Ingen fysisk produkt skickas.
Det gick inte att ladda hämtningstillgänglighet
Om dokumentmallen
Behöver styrelsen, VD:n eller annan behörig ledning fatta och dokumentera faktiska beslut om organisationens cybersäkerhet? Detta nischade Word/PDF/Excel-paket hjälper svenska verksamheter att gå från riskrapport och åtgärdsförslag till spårbara ledningsbeslut, resursfördelning, villkorad riskprövning och uppföljning enligt gällande rätt. Det är inte en ny generell informationssäkerhetspolicy.
Snabbfakta: 15 nedladdningsbara kundfiler: sju redigerbara DOCX, sju motsvarande sökbara men inte interaktivt ifyllningsbara PDF:er och en XLSX-arbetsbok med nio flikar. Fem svenska arbetsmallar, en svensk guide och en separat English User Guide till de svenska arbetsdokumenten. Version 1.0, 12 november 2026.
Paketets innehåll
01 Beslutsunderlag för ledningen; 02 Ledningsprotokoll och beslut; 03 Riskacceptans och avvikelse; 04 Säkerhetsåtgärdsplan och budget; 05 Ledningens uppföljning och årshjul; 06 Svensk användarguide; 07 English User Guide. Dessa sju dokument levereras både som Word och PDF. Därutöver medföljer 08 Excelregister för beslut, risker, åtgärder, resurser och uppföljning. Totalt 7 + 7 + 1 = 15 filer.
Vad filerna innehåller
Prövning av verksamhetsutövarens tillämplighetsgrund och föreskriftsgren, konkret beslutslydelse för behörig ledning, kontroll över juridiskt obligatoriska åtgärder, dokumentation av rest-risk utan otillåtna dispenser, ansvar och finansiering, bevisreferenser, informationsbehov och uppföljning.
För vem och i vilken situation?
Passar: ett svenskt aktiebolag, en ekonomisk förening, en kommun/region, en myndighet eller annan organisation som har fastställt att den berörs av cybersäkerhetslagen och behöver visa hur behörig ledning fattar och följer upp cybersäkerhetsbeslut. Underlagen kan anpassas till organisationens egna beslutsordning.
Passar inte ensamt: som juridiskt bevis för att verksamheten omfattas av NIS2, en fullständig riskanalys, en faktisk genomförd säkerhetsgranskning, ett formellt myndighetsintyg eller en garanti om laglig efterlevnad. En intern riskacceptans kan inte ersätta bindande säkerhetsåtgärder.
Fil för fil
| Dokument | Praktisk uppgift | Format och språk |
|---|---|---|
| 01 NIS2 beslutsunderlag | Avgör vilken verksamhetsutövare, sektor och föreskriftsgren som avses; sammanställ risker och föreslagna beslut. | Svenska – redigerbar DOCX + sökbar PDF |
| 02 NIS2 ledningsprotokoll | Notera behörigt organ, mandat, faktiska beslut om mål, åtgärder, ansvar och resurser samt justering enligt organisationsform. | Svenska – DOCX + PDF |
| 03 Riskacceptans och avvikelse | Skilj en internt accepterad rest-risk från en rättsligt bindande åtgärd; dokumentera eskalering, villkor och omprövning. | Svenska – DOCX + PDF |
| 04 Säkerhetsåtgärdsplan och budget | Koppla åtgärder till lagens åtgärdskategorier, systemägare, tidsplaner och resurser. | Svenska – DOCX + PDF |
| 05 Årsuppföljning och ledningsrapport | Utvärdera effektivitet, riskförändringar, incidenter, prioriteringar och nya beslut. | Svenska – DOCX + PDF |
| 06 Svensk användarguide | Steg-för-steg-arbete och källmatris för skillnaden mellan lagkrav, föreskrift och allmänna råd. | Svenska – DOCX + PDF |
| 07 English User Guide | Förklarar arbetsgången och svenska termer på engelska; översätter inte de fem svenska arbetsmallarna. | English – DOCX + PDF |
| 08 NIS2 Excelregister | Översikt samt tabeller för tillämplighet, risker, åtgärder, beslut, resurser, uppföljning och underlag. | Svenska – redigerbar XLSX |
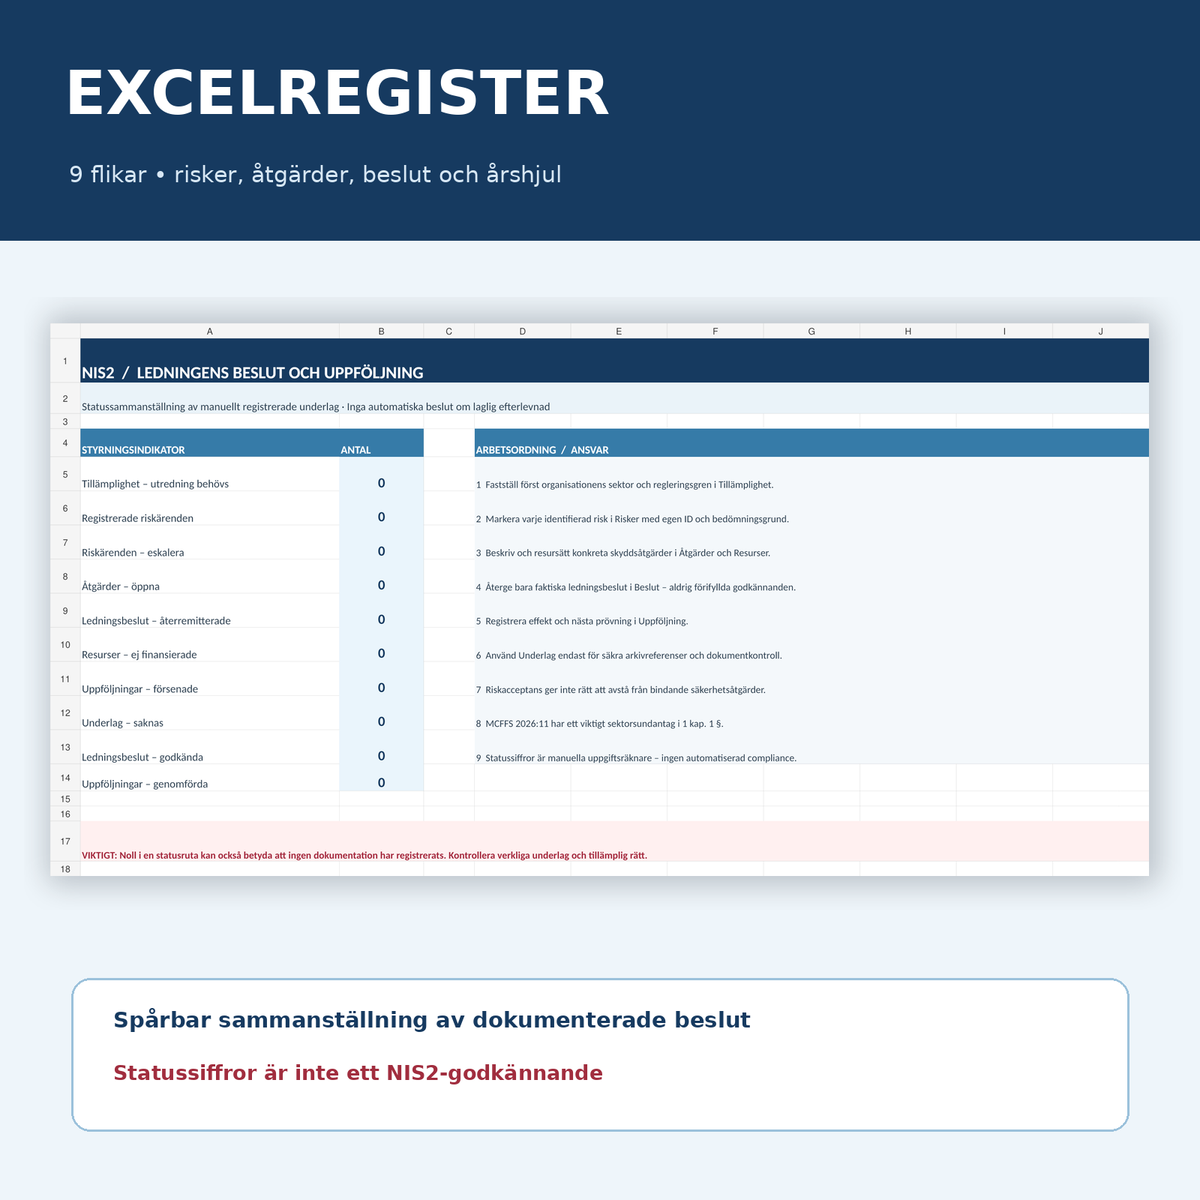
Excelregister med nio flikar
Översikt, Tillämplighet, Risker, Åtgärder, Beslut, Resurser, Uppföljning, Underlag och Läs mig. Översikten använder testade beräkningar för att visa manuellt registrerade öppna åtgärder, riskärenden för eskalering, återremitterade ledningsbeslut, saknad finansiering, försenad uppföljning och underlag som saknas. Redigerbara statusfält har rullistor. Kundfilen är fri från syntetiska testdata.
Viktig avgränsning: noll underkända poster kan också betyda att inget har registrerats. Formlerna gör inte en NIS2-bedömning och tillåter inte något automatiskt godkännande.
Arbetsgång i åtta steg
- Kontrollera om aktuell juridisk person omfattas av cybersäkerhetslagen och identifiera sektor och tillämplig föreskrift.
- Samla aktuella riskanalyser, kontrollplaner, incidentresultat och relevanta utbildningsbevis.
- Förbered ett konkret besluts-PM med identifierade alternativ och budget.
- Pröva vilka skyddsåtgärder som är rättsligt obligatoriska och vilka bedömningar som återstår.
- Låt behörig ledning fatta det faktiska beslutet enligt organisationens ordning.
- Registrera beslut, resurser, ansvariga, avvikelser och underlag med unika ID:n.
- Följ genomförande och faktisk effekt enligt tillämpliga krav och interna rutiner.
- Ompröva vid förändrad riskbild, större incident, leverantörsbrist eller nytt regelverk.
Aktuell lagstiftning och en viktig sektorsskillnad
Cybersäkerhetslagen (2025:1506) gäller sedan 15 januari 2026. Lagens 2 kap. 3 § gäller lämpliga och proportionella tekniska, driftsrelaterade och organisatoriska säkerhetsåtgärder, och 2 kap. 4 § ledningens utbildning. NIS2-direktivets artikel 20 ger unionsrättslig bakgrund till ledningens godkännande och övervakning, men den faktiska svenska tillämpningen måste bedömas mot svensk rätt och berörd sektors föreskrifter.
MCFFS 2026:11 gäller sedan 1 oktober 2026. Enligt 3 kap. 4 §, när bestämmelsen är tillämplig, ska ledningen godkänna och övervaka genomförandet av åtgärder, och informeras vid behov men minst en gång per år. 3 kap. 12–13 §§ behandlar bland annat riskkriterier och åtgärdsplaner. Bestämmelsen om ledningens fastställande av vissa riskacceptanskriterier i anslutning till 3 kap. 4 § finns bland de allmänna råden, vilka har annan rättslig status än bindande föreskrifter.
Observera sektorsundantaget i MCFFS 2026:11, 1 kap. 1 §: För verksamhetsutövare som uteslutande bedriver vissa uppräknade sektorsverksamheter, bland annat digital infrastruktur, digitala leverantörer och förvaltning av IKT-tjänster mellan företag, gäller endast bestämmelsen om ledningens utbildning i 2 kap. 1 § av just dessa föreskrifter. Andra sektorsregler och EU-genomförandeakter kan fortfarande gälla. Man får alltså inte automatiskt tillämpa MCFFS 3 kap. 4 § på samtliga NIS2-verksamheter.
Myndighetens vägledning om ledningens roll beskriver hur behörigt ledningsorgan skiljer sig mellan exempelvis aktiebolag, myndigheter, kommuner och regioner. Det finns inte ett enda lagstadgat protokollformat som passar alla verksamhetsformer. Använd mallens protokoll som anpassningsbart stöd och kontrollera era egna beslutsregler.
Skillnad mot Mallbutikens befintliga NIS2-produkter
Det generella NIS2-paketet ger breda cybersäkerhetsmallar. Den här specialistprodukten handlar i stället om **styrelsens eller ledningens besluts- och uppföljningsspår**, särskilt hur en åtgärd faktiskt beslutas, finansieras och omprövas. Utbildnings- och incidentpaket är separata funktioner som kan behövas parallellt.
Vanliga frågor
Kräver lagen exakt den här typen av styrelseprotokoll?
Nej. Det relevanta är att den rättsligt behöriga ledningen uppfyller tillämpliga krav. Mallens protokoll är ett praktiskt sätt att dokumentera ett beslut och ska anpassas till organisationens egna formella regler.
Får vi godkänna en risk i stället för att genomföra en obligatorisk åtgärd?
Nej. Ett internt riskacceptansbeslut är inte en dispens från cybersäkerhetslagen eller andra bindande krav. Om en tvingande åtgärd saknas ska detta dokumenteras som åtgärds-/eskaleringsbehov.
Gäller kravet på minst årlig ledningsinformation alla NIS2-företag?
Inte som ett generellt påstående utifrån MCFFS 2026:11. Kontrollera föreskriftens tillämpningsområde, inklusive 1 kap. 1 §, och andra sektorsspecifika regler.
Är detta en NIS2-certifiering?
Nej. Varken dokument, ifyllda protokoll eller Excelberäkningar utgör certifiering eller bevis om fullständig efterlevnad.
Är PDF-filerna digitalt ifyllningsbara?
Nej. PDF-filerna är sökbara och utskrivbara referenser. Fyll i Word-/Excel-filerna för digital redigering.
Finns alla fem arbetsmallarna på engelska?
Nej. De fem arbetsmallarna och Excel är svenska. En English User Guide förklarar arbetsgång och begrepp på engelska.
Källor, granskningsnivå och version
Officiella källor: Sveriges riksdag, MCF/NCSC – MCFFS 2026:11, MCF/NCSC – ledningsvägledning och NIS2-direktivet.
Produktversion 1.0 – 12 november 2026. AI-assisterad juridisk källkontroll och fil-QA genomförd. Ingen oberoende extern juristgranskning, säkerhetsrevision, myndighetsfastställelse eller garanti om regelefterlevnad. Digital kund-ZIP ska kopplas till nedladdningsfunktionen före eventuell framtida publicering; koppling och försäljningskanaler aktiveras inte i detta utkast.