Svenska Dokumentmallar
NIS2 Mallpaket – Cybersäkerhetslagen 2026 Word/PDF
NIS2 Mallpaket – Cybersäkerhetslagen 2026 Word/PDF
- Filformat
- DOCX, PDF
- Dokumentspråk
- Svenska
- Antal filer
- 15
Digital nedladdning. Ingen fysisk produkt skickas.
Det gick inte att ladda hämtningstillgänglighet
Om dokumentmallen
NIS2 mallpaket för svenska verksamheter – Word och PDF
Detta omfattande NIS2 mallpaket är framtaget för företag, organisationer och andra verksamhetsutövare som behöver strukturera och dokumentera sitt cybersäkerhetsarbete enligt den svenska cybersäkerhetslagen (2025:1506) och det svenska genomförandet av NIS2.
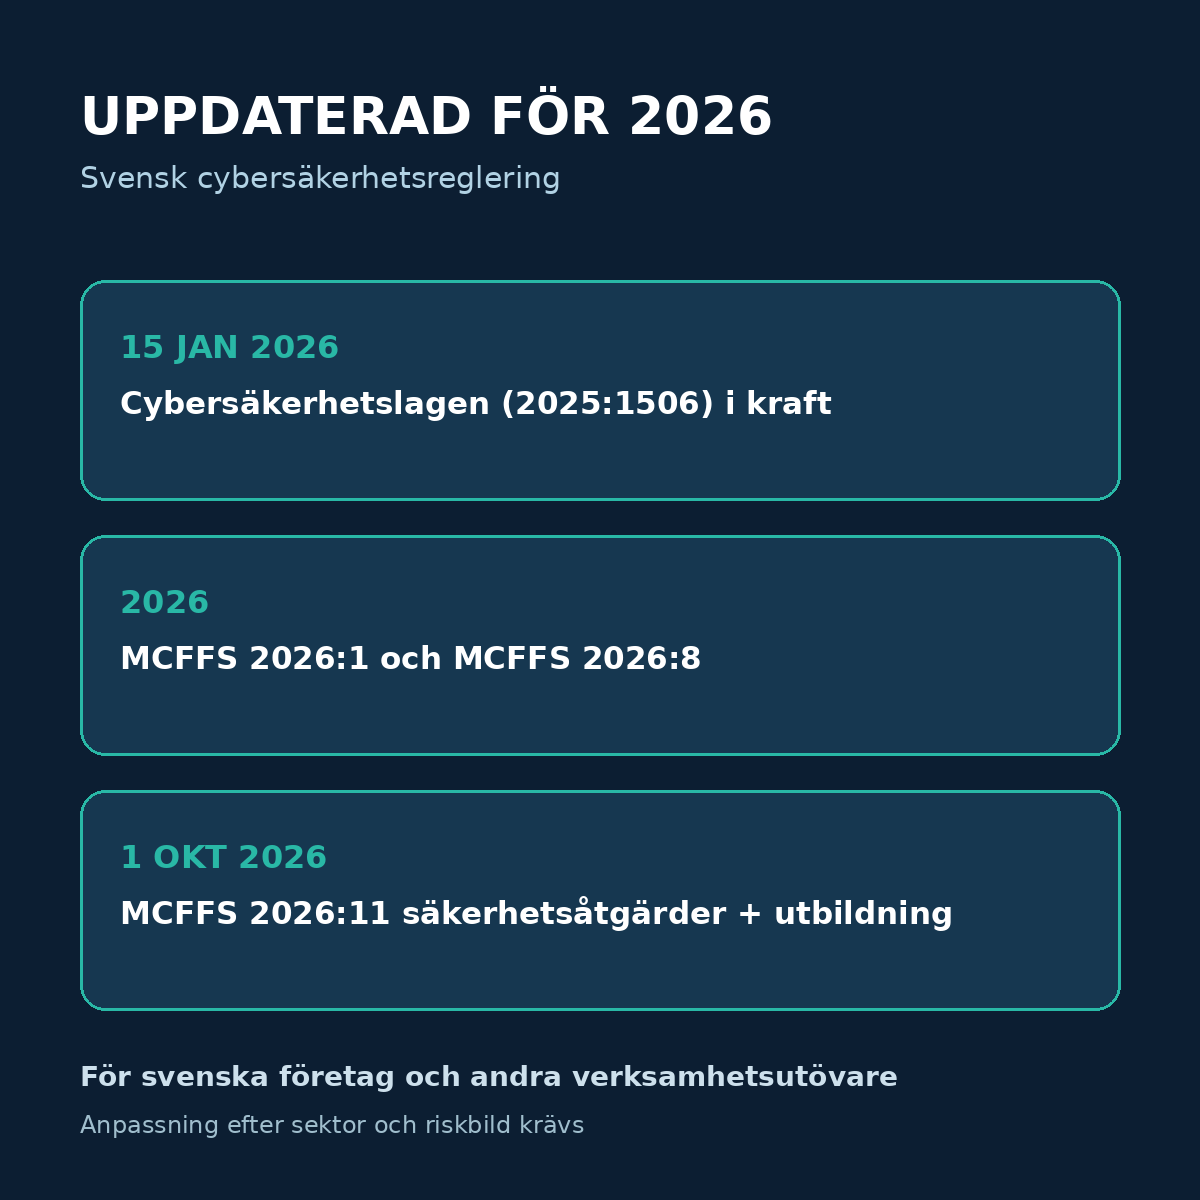
Paketet innehåller 15 integrerade dokumentmallar, checklistor och beslutsunderlag i en professionellt utformad och redigerbar Word-fil samt en färdig PDF-version. Materialet är uppdaterat för reglerna som gäller under 2026 och är även strukturerat med hänsyn till MCFFS 2026:11, som gäller sedan den 1 oktober 2026 och preciserar krav och allmänna råd om säkerhetsåtgärder och ledningens utbildning.
Du får både Word (DOCX) och PDF. Word-versionen är fullt redigerbar så att organisationens namn, roller, risknivåer, system, leverantörer, ansvariga och beslut kan anpassas. PDF-versionen kan användas som referens, utskrift eller underlag vid intern genomgång.
Detta ingår i paketet
15 integrerade mallar och checklistor samlade i ett 22-sidigt dokument, i två dokumentformat. Detta är inte 15 separata Wordfiler.
- 1 DOCX: redigerbar Word-version av hela mallpaketet.
- 1 PDF: motsvarande dokument för läsning och utskrift.
- 1 ZIP: samlad nedladdning med Word- och PDF-versionen.
- Språk: svenska. Dokumentversion: 1.0 (2026).
Digital Products har tre nedladdningsbilagor tillgängliga: ZIP-filen samt DOCX och PDF separat. Ingen Excelarbetsbok ingår.
Vad filerna innehåller
Word- och PDF-versionen innehåller samma 15 integrerade arbetsdelar. De hjälper organisationen att bedöma tillämpning, planera säkerhetsåtgärder, dokumentera risker och följa upp beslut. Dokumenten fylls i och anpassas av verksamheten.
- Tillämpningsbedömning och verksamhetsklassning – stöd för att dokumentera om verksamheten omfattas av cybersäkerhetslagen, sektor/delsektor, klassning och relevant tillsyn.
- Policy för cybersäkerhet och informationssäkerhet – mål, principer, ansvar, ledningens inriktning och uppföljning.
- Riskhanteringsmetod – modell för identifiering, analys, värdering, behandling och acceptans av cybersäkerhetsrisker.
- Riskregister och åtgärdsplan – praktisk tabell för tillgångar, hot, sårbarheter, konsekvens, sannolikhet, åtgärd, ansvar och deadline.
- Incidenthanteringsplan – roller, klassificering, eskalering, begränsning, återställning, grundorsaksanalys och lärdomar.
- Incidentrapportering 24/72 timmar och slutrapport – färdiga formulär för upplysning, incidentanmälan och slutrapport.
- Kontinuitets- och krishanteringsplan – stöd för prioritering, RTO, RPO, backup, reservlösningar, krisaktivering och övning.
- Leverantörs- och leveranskedjesäkerhet – due diligence, kritikalitet, underleverantörer, kontinuitet och uppföljning.
- Säkerhetsbilaga till leverantörsavtal – avtalsklausuler om incidenter, åtkomst, loggning, sårbarheter, kontinuitet, revision, underleverantörer och exit.
- Säker utveckling, förvärv och förändringshantering – krav för inköp, utveckling, konfiguration, patchning och förändringar.
- Uppföljning, mätetal och intern utvärdering – KPI/KRI, målvärden, trender, ansvar och förbättringsåtgärder.
- Cyberhygien och utbildningsplan – anpassad för medarbetare, IT-administratörer, incidentgrupp och ledning.
- Kryptering, autentisering och säker kommunikation – regler för MFA, kryptering, nyckelhantering och nödkommunikation.
- Personal-, åtkomst- och tillgångssäkerhet – system- och informationsägarskap, behörigheter och Joiner-Mover-Leaver-process.
- Ledningens årliga cybersäkerhetsgenomgång – färdigt underlag för dokumenterad ledningsuppföljning och beslut.
Anpassad efter cybersäkerhetslagen 2026
Cybersäkerhetslagen trädde i kraft den 15 januari 2026. För verksamheter som omfattas av lagen ska säkerhetsarbetet utgå från ett allriskperspektiv och innefatta lämpliga och proportionella tekniska, driftsrelaterade och organisatoriska säkerhetsåtgärder.
Mallpaketet är uppbyggt kring de centrala områden som lagen kräver att berörda verksamhetsutövare hanterar, bland annat riskanalys, incidenthantering, kontinuitet, leveranskedjor, säkra systemförvärv, uppföljning av säkerhetsåtgärder, cyberhygien, utbildning, kryptografi, åtkomstkontroll och autentisering.
Inbyggt stöd för incidentrapportering
Vid en betydande incident innehåller regelverket tidskritiska skyldigheter. Paketet innehåller därför separata formulär och kontrollpunkter för den inledande upplysningen, incidentanmälan och slutrapporteringen. Som huvudregel ska en betydande incident upplysas om så snart som möjligt och senast inom 24 timmar, följt av incidentanmälan inom den frist som gäller för verksamheten och därefter slutrapport.
Formulären är utformade för att hjälpa organisationen samla information om bland annat händelseförlopp, upptäckt, berörda system, påverkan på sektorsverksamheten, leverantörsberoenden, konsekvenser, sannolik grundorsak och vidtagna åtgärder.
MCFFS 2026:11 – gällande säkerhetsföreskrifter
Sedan den 1 oktober 2026 gäller MCFFS 2026:11. Föreskriften innehåller mer detaljerade krav och allmänna råd om säkerhetsåtgärder och ledningens utbildning för väsentliga och viktiga verksamhetsutövare.
Mallpaketet innehåller därför bland annat stöd för:
- systematiskt och riskbaserat cybersäkerhetsarbete,
- mål och inriktning från ledningen,
- riskacceptanskriterier,
- informations- och systemägarskap,
- riskregister och dokumenterade åtgärdsplaner,
- incident- och krishantering,
- kontinuitet och återställningsprioritering,
- leverantörsavtal och digitala leveranskedjor,
- behörighetshantering och multifaktorautentisering,
- kryptering och säker kommunikation,
- uppföljning och utvärdering av säkerhetsåtgärder,
- ledningens utbildning och årliga uppföljning.
Vem passar mallen för?
Paketet passar svenska företag, organisationer och andra verksamhetsutövare som behöver skapa eller förbättra sin dokumentation inom NIS2 och cybersäkerhetslagen. Det kan användas av exempelvis VD, styrelse, ledningsgrupp, CISO, IT-chef, informationssäkerhetsansvarig, compliancefunktion, jurist, dataskyddsombud, systemägare och verksamhetsansvariga.
Mallarna är generella och kan anpassas till olika sektorer, verksamhetsstorlekar och tekniska miljöer. Organisationen fyller själv i ansvariga roller, system, klassningar, risknivåer, tidsfrister, leverantörer, beslutsvägar och kontrollnivåer.
Professionell och praktisk utformning
Dokumentet är inte enbart en informationsguide. Det är byggt som ett praktiskt arbetsmaterial med fyllbara fält, tabeller, checklistor, beslutsrutor och färdiga formuleringar. Syftet är att minska tiden från regelkrav till användbar intern dokumentation.
- 22 professionellt formgivna sidor
- 15 integrerade mallar
- Redigerbar DOCX-fil
- PDF-version
- Riskregister och åtgärdsplan
- Incidentformulär
- Leverantörsklausuler
- Ledningsgenomgång
- Implementeringschecklista kopplad till 1 oktober 2026
- Rättskällor och versionsinformation
Viktigt om juridisk och teknisk anpassning
Cybersäkerhetslagen är riskbaserad och verksamhetsspecifik. Ingen generell dokumentmall kan ensam garantera att en organisation uppfyller samtliga krav. Dokumenten måste anpassas efter verksamhetens sektor, storlek, systemmiljö, risker, tillsynsmyndighet och eventuella sektorsspecifika eller direkt tillämpliga EU-regler.
För verksamheter som uteslutande bedriver verksamhet inom vissa digitala sektorer kan andra detaljerade regler vara direkt tillämpliga, bland annat EU-kommissionens genomförandeförordning (EU) 2024/2690. Kontrollera därför alltid aktuell lag, förordning, föreskrift och sektorsreglering innan materialet fastställs internt.
Format och leverans
Digital produkt med nedladdning efter köp. Leveransen i Digital Products erbjuder en ZIP-fil med DOCX och PDF samt dessa två filer som separata nedladdningar:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
Ingen fysisk produkt skickas.
Fördjupande guider och rättskällor
Är ni osäkra på om organisationen omfattas? Börja med guiden vilka företag som omfattas av NIS2. Läs sedan om NIS2:s tio säkerhetsområden och riskhantering för att prioritera arbetet.
Inför incidenter kan ni använda guiden om rapportering inom 24 och 72 timmar samt praktisk incidenthantering. För beroenden och tredje parter finns guiden säkerhetskrav i leverantörsavtal. Vid kontinuitetsplanering är även BIA-guiden användbar.
Primära rättskällor: cybersäkerhetslagen (2025:1506) och Myndigheten för civilt försvars gällande föreskrifter. Kontrollera alltid vilken reglering som gäller för den egna verksamheten.
Vanliga frågor
Är detta en NIS2-policy?
Paketet innehåller en policystruktur för cybersäkerhet och informationssäkerhet, men även riskhantering, incidentrapportering, kontinuitet, leverantörssäkerhet, MFA, kryptering, utbildning och ledningsuppföljning.
Kan jag redigera mallen?
Ja. Word-filen är fullt redigerbar. PDF-versionen medföljer som färdig referens- och utskriftsversion.
Är mallen uppdaterad för 2026?
Version 1.0 anger en kontroll den 27 september 2026 och refererar till cybersäkerhetslagen (2025:1506), cybersäkerhetsförordningen (2025:1507), MCFFS 2026:1, MCFFS 2026:8 och MCFFS 2026:11 med ikraftträdande 1 oktober 2026.
Passar paketet alla verksamheter?
Det är konstruerat som ett brett grundpaket, men måste alltid anpassas. Sektorsspecifika regler och EU-rätt kan ställa ytterligare eller avvikande krav.
Innebär 15 mallar att jag får 15 separata Wordfiler?
Nej. De 15 arbetsdelarna är integrerade i en redigerbar DOCX-fil med motsvarande PDF. Därutöver erbjuds samma filer tillsammans i en ZIP-fil.
Räcker mallpaketet för att uppfylla NIS2?
Nej. Paketet är ett dokumentationsstöd. Organisationen behöver själv avgöra om den omfattas av reglerna, genomföra faktiska säkerhetsåtgärder, utbilda berörda och uppfylla tillämpliga rapporteringskrav.