Svenska Dokumentmallar
NIS2 MFA i OT 2026 – leverantörsåtkomst, nödåtkomst och kontrolljournal | Word/PDF/Excel
NIS2 MFA i OT 2026 – leverantörsåtkomst, nödåtkomst och kontrolljournal | Word/PDF/Excel
- Filformat
- DOCX, PDF, XLSX
- Dokumentspråk
- Fem svenska arbetsmallar + svensk användarguide English User Guide till svenska mallar och svenskt Excelregister
- Antal filer
- 7
Digital nedladdning. Ingen fysisk produkt skickas.
Det gick inte att ladda hämtningstillgänglighet
Om dokumentmallen
Har ni systemadministratörer, externa servicetekniker eller reservkonton som kan få åtkomst till produktionsmiljön? Sveriges nya föreskrifter gör det viktigt att kunna visa var MFA krävs, var den är verifierad och vad som händer när en åtkomstväg inte klarar kontrollen. Detta nischade Word/PDF/Excel-paket hjälper verksamheter att dokumentera MFA för IT-/OT-segment, fjärråtkomst för leverantörer, kontolivscykel, säker nödåtkomst, avvikelser och återkontroll.
Aktuellt regelverk: Cybersäkerhetslag (2025:1506) trädde i kraft den 15 januari 2026. MCFFS 2026:11 gäller sedan 1 oktober 2026 och innehåller specifika skyldigheter i 4 kap. 14–17 §§, med särskilt MFA-krav i 17 §. Företagsintern riskaccept ersätter inte en bindande föreskrift.
Paketets innehåll
01 Omfattning och MFA-krav – IT, OT, admin och externt nätverk. 02 Privilegierade konton och leverantörsåtkomst. 03 Nödåtkomst och kontrollerad reservprocess. 04 MFA-brist, rättelse och eventuell myndighetsundantagsfråga. 05 MFA-acceptanstest, bevis och återkontroll. 06 Svensk användarguide. 07 English User Guide till de svenska arbetsmallarna. Alla sju dokument levereras som redigerbar Word (DOCX) och sökbar, utskrivbar PDF. 08 Excelregister med nio flikar. Totalt 15 kundfiler: 7 DOCX + 7 PDF + 1 XLSX.
Vad filerna innehåller
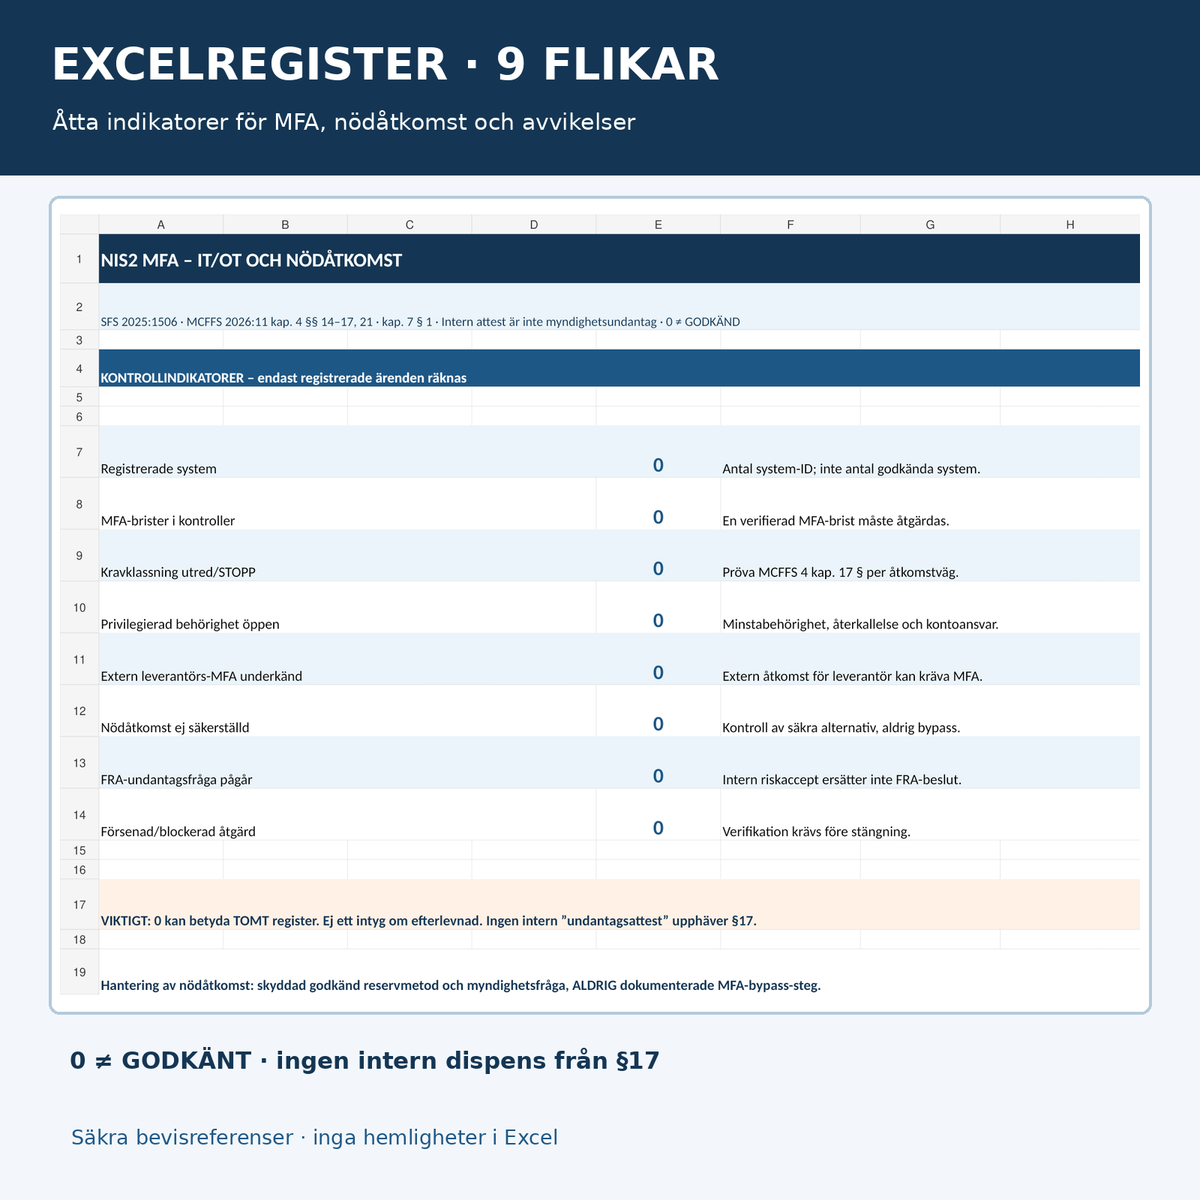
Kontrollmatris för föreskriftens 4 kap. 17 §, klassning av åtkomstvägar, register över privilegierade åtkomster, leverantörens behörighet och uppdragstid, MFA-konfigurationsbevis, avvikelser, skyddad nödprocess, verifierat omtest, revisionsspår och åtgärdsägare. Varje arbetsmall har särskilda stoppsignaler och besluts-/bevisjournal. Excel innehåller statusval, åtta räknare och en tydlig skillnad mellan intern åtgärd och formell FRA-undantagsfråga.
Vem behöver dokumentpaketet?
För svenska verksamhetsutövare som omfattas av cybersäkerhetslagen och MCFFS 2026:11, särskilt energi, vatten, industri, transport, vård, digital infrastruktur och andra organisationer med IT-/OT-segment. Även verksamhetens säkerhetsansvariga, systemägare, IT-/OT-administratörer, IAM/PAM-funktioner, driftleverantörer och internrevision kan använda dokumentationsstrukturen. Alla företag omfattas inte av NIS2-reglerna; tillämpligheten måste prövas först.
Viktig sektorsavgränsning (MCFFS 2026:11, 1 kap. 1 §): För verksamhetsutövare som uteslutande bedriver sektorsverksamhet inom digital infrastruktur, digitala leverantörer, förvaltning av IKT-tjänster mellan företag, post- och budtjänster eller rymden gäller i denna föreskrift endast 2 kap. 1 § om ledningens utbildning. Andra krav kan fortfarande gälla. Bedöm hela verksamhetens faktiska sektorsverksamhet innan ni använder paketets MFA-kontroller som förteckning över bindande krav.
Fil för fil – arbetsflödet
| Dokument | Praktisk funktion | Format |
|---|---|---|
| 01 Tillämplighet och MFA-krav | Pröva lagens omfattning, produktionsmiljö, IT-/OT-administration, skyddad information och extern åtkomst. | SV Word + sökbar PDF |
| 02 Privilegier och leverantörer | Underlag för restriktiv systemadministration, begränsade leverantörsrättigheter, kontolivscykel och bevis-ID. | SV Word + PDF |
| 03 Nödåtkomst | Dokumentera en i förväg verifierad och kontrollerad reservprocess utan instruktioner för att kringgå MFA. | SV Word + PDF |
| 04 Brist och undantagsfråga | Registrera otillräcklig MFA, rättelse, ansvarig funktion och eventuell separat formell fråga till FRA. | SV Word + PDF |
| 05 Acceptans och omtest | Planera godkända kontrolltester, loggspår och verifiering utan att testa i verklig OT-miljö utan behörighet. | SV Word + PDF |
| 06 Svensk användarguide | Steg för steg, rättskällor och sex illustrativa kontrollscenarier. | SV Word + PDF |
| 07 English User Guide | English instructions for the five Swedish work templates. Arbetsmallarna är inte översatta till engelska. | EN Word + PDF |
| 08 Excelregister | Nio flikar: system, MFA-krav, privilegier, leverantörer, nödåtkomst, avvikelser, åtgärder, översikt och anvisningar. | SV XLSX |
Excel: nio flikar och åtta kontrollindikatorer
System, MFA-krav, Privilegier, Leverantörer, Nödåtkomst, Avvikelser, Åtgärder, Översikt och Läs mig. Formelbaserad sammanställning visar bland annat registrerade system, underkända MFA-kontroller, öppna kravklassningar, brister i privilegier, underkänd leverantörsåtkomst, otillräcklig nödprocess, pågående FRA-frågor och försenade eller blockerade åtgärder.
Formler, statuslistor och nio flikar har verifierats genom syntetiska scenarioprover. Testuppgifterna har tagits bort ur kundversionen. Noll i en tom översikt betyder inte att organisationen uppfyller reglerna.
Vad kräver den svenska regleringen?
Cybersäkerhetslag (2025:1506), 2 kap. 3 § innehåller krav på lämpliga och proportionella säkerhetsåtgärder utifrån en allriskbedömning, där bland annat åtkomstkontroll och autentisering ingår. Läs lagen hos riksdagen.
MCFFS 2026:11, 4 kap. 17 § innehåller specifika krav på MFA för åtkomst till IT-segment med information som har behov av utökat skydd, för systemadministrativ åtkomst till IT- och OT-segment i produktionsmiljön samt för personals och leverantörers åtkomst till den digitala miljön via externt nätverk. Behov av MFA även för annan åtkomst ska identifieras och hanteras.
4 kap. 14–16 §§ behandlar identiteternas livscykel, blockering av åtkomst som upphört, restriktiva administratörsrättigheter och separation mellan produktions- och testmiljöers autentiseringsuppgifter. 4 kap. 20–21 §§ tar upp säkerhetsövervakning och loggning. Läs MCFFS 2026:11 i sin helhet.
Viktigt om undantag: Enligt 7 kap. 1 § MCFFS 2026:11 kan Försvarets radioanstalt (FRA) i enskilda fall och om det finns särskilda skäl medge undantag från föreskrifterna. Det är inte detsamma som att en verksamhet själv kan godkänna MFA-bypass eller ersätta en föreskrift med en signerad riskaccept.
NIS2-direktivet artikel 21.2 i–j är relevant EU-rättslig bakgrund om åtkomstkontroll och flerfaktors-/kontinuerlig autentisering där lämpligt. De svenska föreskrifterna måste ändå prövas direkt. Läs direktiv (EU) 2022/2555 och NCSC:s föreskriftssamling.
Så används paketet
- Pröva om organisationen och systemet omfattas av cybersäkerhetslagen samt eventuella sektorsregler.
- Kartlägg berörda IT-/OT-segment och identifiera varje åtkomstväg som ska kontrolleras enligt 4 kap. 17 §.
- Granska admin- och leverantörskonton, behörighetsperiod, identitetsavslut och uppföljningsbevis.
- Verifiera teknisk MFA i godkänd testprocess och dokumentera bara säkra bevisreferenser.
- Utred och åtgärda brister. Gör separat rättslig prövning om en formell myndighetsundantagsfråga aktualiseras.
- Dokumentera nödåtkomst som uppfyller relevanta krav – utan känsliga åtkomstuppgifter i mallarna.
- Följ upp med omtest och Excelregistrets åtta statusindikatorer.
Vanliga frågor
Är MFA alltid obligatorisk för administratörer i produktions-OT?
MCFFS 2026:11, 4 kap. 17 § kräver MFA för systemadministrativ åtkomst till OT-segment i produktionsmiljön hos verksamhetsutövare som omfattas av föreskriften. Pröva faktisk tillämpning och eventuell särskild myndighetshantering.
Räcker MFA på VPN-uppkopplingen?
Inte nödvändigtvis. Både extern åtkomst och systemadministrativ åtkomst omfattas av regler som måste prövas utifrån respektive verklig åtkomstväg.
Kan vi godkänna ett internt MFA-undantag i Excel?
Nej. Ett internt riskbeslut upphäver inte obligatoriska krav. Eventuellt undantag enligt 7 kap. 1 § måste hanteras av FRA under dess rättsliga förutsättningar.
Innehåller filerna lösenord, MFA-backupkoder eller teknisk bypass?
Nej. Mallen är utformad för dokumentation av behörig åtkomst och säkra bevisreferenser, inte för att avslöja eller kringgå skydd.
Är detta en färdig myndighetsansökan till FRA?
Nej. Dokument 04 är en intern rättelse- och bedömningsmall, inte en officiell ansökningsblankett eller ett myndighetsbeslut.
Kan Excel tekniskt kontrollera om MFA fungerar?
Nej. Excel visar manuellt registrerade statusar. Den faktiska tekniska kontrollen måste göras av behörig personal i godkänd miljö.
Är PDF-filerna ifyllningsbara?
PDF-filerna är sökbara och utskrivbara men inte interaktiva formulär. Redigera Word- och Exceloriginalen.
Ingår mallarna på engelska?
De fem arbetsmallarna och Excel är på svenska. English User Guide förklarar hur filerna används.
Relaterade dokumentmallar
NIS2 Mallpaket – cybersäkerhetslagen för bredare övergripande styrning. Behörighetsrevision och åtkomstgranskning för generell åtkomstkontroll. NIS2 – leverantörscyberintyg för bred leverantörsuppföljning. Den här produkten är smalare: bindande MFA-krav i IT/OT, faktisk leverantörsåtkomst och kontrollerad nödprocess.
Version och juridisk transparens
Version 1.0 · 12 november 2026 · Sverige. AI-assisterad källkontroll mot SFS 2025:1506, MCFFS 2026:11, EU:s NIS2-direktiv samt NCSC/FRA:s myndighetsinformation. Ingen extern juristgranskning, verklig IT-/OT-säkerhetstestning, myndighetsundantag, IAM-revision eller officiell certifiering har utförts. Den enskilda verksamheten ansvarar för rättslig och teknisk tillämpning samt säker hantering av bevis. Produkten är ACTIVE i Shopify och ZIP-filen är kopplad till Digital Products. Ett oberoende provköp och en kundnedladdning har ännu inte verifierats.