حول هذا القالب
AML/KYC & Penningtvätt Compliance 2026/2027 – komplett 2-i-1-paket på svenska + engelska
Ett komplett arbets- och dokumentpaket för svenska verksamhetsutövare som omfattas av penningtvättsregelverket. Paketet är byggt för att knyta ihop allmän riskbedömning, kundkännedom (KYC), verklig huvudman, PEP, kundriskklassificering, skärpta åtgärder, löpande övervakning, misstankebedömning, goAML, tystnadsplikt, internkontroll, utbildning, dataskydd och dokumentbevarande i ett sammanhängande complianceflöde.
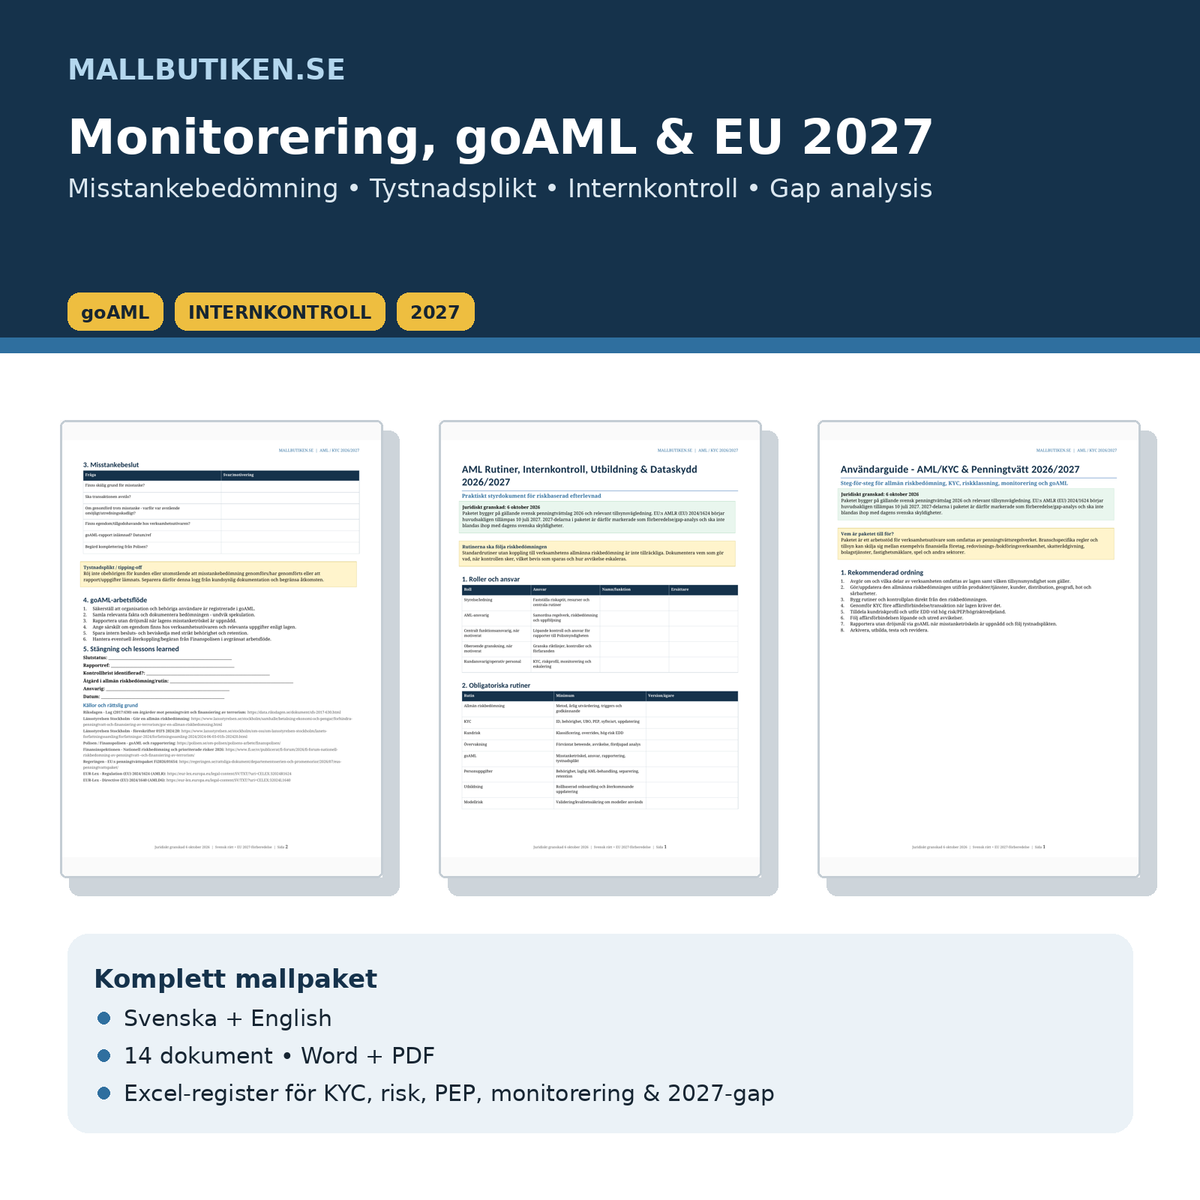
2-i-1: sju dokument finns i både svensk och engelsk version. Du får 14 dokumentmallar i Word + PDF samt ett avancerat Excel-register – totalt 29 leveransfiler. Word/PDF-serien omfattar totalt 40 A4-sidor över svenska + engelska per formatserie.
Paketet är byggt mot gällande svensk lag (2017:630) om åtgärder mot penningtvätt och finansiering av terrorism, relevant tillsynsvägledning och den riskmiljö som myndigheterna beskriver under 2026. EU:s AMLR (EU) 2024/1624 börjar huvudsakligen tillämpas 10 juli 2027. Därför är 2027-delen separat markerad som förberedelse och gap analysis – inte som påstående om att föreslagen svensk 2027-lag redan gäller.
Detta ingår i paketet
| Dokument | Svenska | English | Syfte |
|---|---|---|---|
| Complianceplan & tillämpningsbedömning | 3 sidor | 3 pages | Scope, tillsyn, ansvar, årshjul och 2027-change control. |
| Allmän riskbedömning AML/CFT | 3 sidor | 3 pages | Produkter/tjänster, kundtyper, distribution, geografi, hot och sårbarheter. |
| KYC, verklig huvudman & PEP | 3 sidor | 3 pages | Identitet, behörighet, UBO, ägarstruktur, syfte/art, PEP och högrisktredjeland. |
| Kundrisk & skärpta åtgärder | 2 sidor | 2 pages | Riskprofil, EDD, senior approval och dokumenterad kundacceptans. |
| Monitorering, misstankebedömning & goAML | 2 sidor | 2 pages | Avvikelseanalys, rapportbeslut, tystnadsplikt och goAML-arbetsflöde. |
| Rutiner, internkontroll, utbildning & dataskydd | 3 sidor | 3 pages | Roller, kontrollplan, utbildning, retention och modellrisk. |
| Detaljerad användarguide | 4 sidor | 4 pages | Steg-för-steg, vanliga tillsynsbrister och EU 2027-förberedelse. |
| AML/KYC Compliance Register – Excel | XLSX | Dashboard + risk, kunder, KYC, PEP, monitorering, SAR/goAML-beslut, retention, kontroll och 2027-gap. | |
En dokumenterad policy är inte tillräcklig om den inte hänger ihop med verksamhetens faktiska risker och kundärenden. Paketet länkar därför verksamhetens allmänna riskbedömning → kundrisk → KYC/UBO/PEP → monitorering → misstankebedömning → goAML → internkontroll och retention. Excel-registret ger dessutom en operativ kontrollpanel för uppföljningen.
Vem är paketet till för?
Paketet är avsett för verksamheter som faktiskt omfattas av svensk penningtvättslagstiftning. Det kan bero på verksamhetstyp och bransch. Exempel på berörda sektorer kan omfatta finansiella företag samt vissa redovisnings-, bokförings-, skatte-, bolagsservice-, fastighetsmäklar-, spel- och andra verksamheter. Användning av en mall gör inte i sig ett företag rapporteringspliktigt. Kontrollera alltid 1 kap. 2 § penningtvättslagen och den tillsynsmyndighet/föreskrift som gäller för just verksamheten.
Allmän riskbedömning – grunden för resten
Penningtvättslagen kräver att verksamhetsutövaren bedömer hur verksamhetens produkter och tjänster kan utnyttjas för penningtvätt eller finansiering av terrorism och hur stor risken är. Bedömningen ska särskilt beakta produkter/tjänster, kunder, distributionskanaler och geografiska riskfaktorer och utformas så att den kan ligga till grund för rutiner och övriga åtgärder.
Mallen hjälper till att dokumentera:
- verksamhetens storlek, art och scope,
- produkter och tjänster,
- kundtyper och ägarstrukturer,
- distans-/ombuds-/digital distribution,
- geografisk exponering,
- hot och sårbarheter,
- inneboende och kvarvarande risk,
- kontrollernas design och effektivitet,
- åtgärdsplan och ansvar.
Länsstyrelsens aktuella vägledning anger att den allmänna riskbedömningen ska utvärderas regelbundet, minst en gång per år, och vid behov oftare när verksamheten eller riskbilden förändras.
KYC – identitet, behörighet och verklig huvudman
KYC-mallen går längre än ett enkelt kundformulär. Den dokumenterar kundens identitet, företrädare och behörighet, verklig huvudman, ägar- och kontrollstruktur, affärsförbindelsens syfte och art samt det beteende som kan förväntas under relationen.
Utredningen om verklig huvudman ska enligt nuvarande svensk lag åtminstone omfatta sökning i registret över verkliga huvudmän när det är tillämpligt. En registerträff behöver inte vara tillräcklig i alla situationer – ytterligare oberoende verifiering kan behövas utifrån risken.
PEP – inte bara en kryssruta
Om kunden eller den verkliga huvudmannen är en person i politiskt utsatt ställning krävs särskilda åtgärder. Paketet har därför en separat PEP-gate för:
- PEP, familjemedlem och känd medarbetare,
- lämpliga åtgärder för att fastställa varifrån tillgångar/medel kommer,
- skärpt fortlöpande uppföljning,
- godkännande från behörig beslutsfattare,
- uppföljning av tidigare PEP.
Nuvarande svensk lag anger att PEP-åtgärder ska fortsätta under 18 månader efter att personen har upphört att utöva den offentliga funktionen och därefter om den kvarvarande risken fortfarande är hög.
Kundrisk och skärpta åtgärder – EDD
En kunds riskprofil ska utgå från både den allmänna riskbedömningen och den konkreta kundkännedomen. Paketet hjälper till att dokumentera kundtyp, ägande, geografi, PEP, distribution, produkt/tjänst, transaktions-/aktivitetsmönster, ekonomisk situation och medlens ursprung.
Vid hög risk ska mer omfattande kontroller göras. För högrisktredjeland innehåller mallen särskilda fält för ytterligare kund-/UBO-information, syfte och art, ekonomisk situation, source of funds och ledningsgodkännande.
Monitorering, avvikelser och misstankebedömning
Löpande uppföljning är en egen del av paketet. Ett ärende börjar med vad som faktiskt observerats och vilket beteende som var förväntat. Därefter dokumenteras fördjupad KYC, eventuell förklaring, samband, source of funds/assets och kända risktypologier.
Om bedömningen leder till skälig grund att misstänka penningtvätt eller finansiering av terrorism ska relevanta omständigheter enligt svensk lag rapporteras till Polismyndigheten utan dröjsmål. Finanspolisen använder goAML för rapportering från rapporteringspliktiga organisationer.
Tystnadsplikt / tipping-off
Paketets misstankeloggar är avsiktligt separerade från kundsynliga KYC-dokument. Verksamhetsutövaren får inte obehörigen röja för kunden eller utomstående att en misstankebedömning genomförs/har genomförts eller att uppgifter har lämnats till myndigheten.
Dataskydd och dokumentbevarande
Nuvarande svensk penningtvättslag innehåller särskilda regler om personuppgiftsbehandling. Handlingar och uppgifter om kundkännedomsåtgärder och relevanta transaktioner ska normalt bevaras i fem år från den startpunkt som lagen anger. Om det är nödvändigt för att förebygga, upptäcka eller utreda penningtvätt eller finansiering av terrorism kan vissa uppgifter bevaras längre, men den sammanlagda tiden får enligt dagens regler inte överstiga tio år.
Excel-filen innehåller därför ett separat retention-register som räknar ordinarie femårsdatum och skiljer det från ett särskilt beslut om förlängt bevarande.
Internkontroll, utbildning och modellrisk
Styrdokumentet innehåller roller för ledning, AML-ansvar, centralt funktionsansvarig och oberoende granskning när verksamhetens storlek och art motiverar detta. Det finns också kontrollplan för KYC-filer, kundrisk, PEP/EDD, monitorering, goAML-beslut, databehörighet, retention och utbildning.
Om verksamheten använder modeller för riskbedömning, riskklassificering eller monitorering finns en särskild kontrollpunkt för modellriskhantering och kvalitetssäkring.
Excel-registret – operativ compliance i stället för bara dokument
Den medföljande XLSX-filen innehåller:
- Dashboard med nyckeltal,
- Business Risk Assessment,
- Products & Services,
- Customer Register,
- KYC & UBO,
- PEP & High Risk,
- Monitoring,
- Suspicion Decision Log,
- Retention,
- Training & Controls,
- 2027 Gap Analysis,
- Evidence Checklist och källor.
Risknivåer, retention-datum och flera kontrollindikatorer är formelstyrda. Arbetsboken är skapad för att kunna användas som levande register – inte bara som exempel.
EU AMLR från 10 juli 2027 – tydligt separerad från dagens rätt
EU-förordning (EU) 2024/1624 är beslutad och börjar huvudsakligen tillämpas 10 juli 2027. Samtidigt har den svenska regeringen under 2026 presenterat förslag för att anpassa svensk rätt, bland annat genom att ersätta nuvarande penningtvättslag och utvidga vissa skyldigheter.
Eftersom svensk slutlig lagstiftning ännu kan ändras är paketets 2027-del utformad som gap analysis och change-control-plan. Den skiljer uttryckligen mellan:
- krav som gäller enligt svensk rätt 2026,
- EU-regler som redan är beslutade men börjar tillämpas 2027,
- svenska lagförslag som måste slutverifieras efter riksdagsbeslut.
Aktuell riskbild 2026
Den nationella riskbedömning som publicerades 2026 beskriver en högre övergripande risknivå för penningtvätt och finansiering av terrorism i Sverige än för fem år sedan. Mallpaketet är därför byggt för att kunna föra in aktuell myndighetsinformation och egna erfarenheter i riskmodellen i stället för att återanvända gamla standardantaganden.
Vanliga frågor
Är detta en KYC-mall för alla företag?
Nej. Paketet är primärt utformat för verksamhetsutövare som omfattas av penningtvättsregelverket. Andra företag kan ha andra skäl att identifiera kunder, men ska inte behandla paketet som ett bevis på att penningtvättslagen gäller dem.
Ingår en allmän riskbedömning?
Ja. Den är en av huvudkomponenterna och är byggd kring produkter/tjänster, kunder, distributionskanaler, geografi, hot, sårbarheter, kontroller och kvarvarande risk.
Ingår verklig huvudman och PEP?
Ja. KYC-dokumenten innehåller UBO/verklig huvudman, ägarstruktur, PEP, familjemedlem/känd medarbetare, EDD och behörigt ledningsgodkännande.
Kan jag rapportera direkt till Finanspolisen med mallen?
Mallen stödjer intern bedömning och dokumentation. Själva rapporteringen görs i Finanspolisens goAML-system enligt gällande process. Paketet ersätter inte registrering eller myndighetens systemformulär.
Hur länge ska KYC-underlag sparas?
Enligt nuvarande svensk penningtvättslag ska relevanta KYC- och transaktionsuppgifter normalt sparas i fem år från lagens angivna startpunkt. Särskilda förutsättningar kan motivera längre bevarande, dock högst tio år enligt dagens regler.
Är 2027-reglerna redan svensk lag?
Nej. AMLR är beslutad EU-rätt och börjar huvudsakligen tillämpas 10 juli 2027. Svenska lagförslag från 2026 måste skiljas från slutlig antagen svensk lag. Därför innehåller paketet en separat 2027-gapanalys.
Ingår Excel?
Ja. Den här produkten är ett av de fall där Excel tillför tydlig funktion genom levande kundregister, risklogg, monitorering, retention och implementation tracking.
Format och leverans
- 14 dokumentmallar – 7 svenska + 7 engelska.
- 28 dokumentfiler – DOCX + PDF.
- 1 avancerad Excel-arbetsbok (XLSX).
- 29 filer totalt.
- 40 A4-sidor per formatserie över SV+EN.
- Digital produkt – ingen fysisk vara skickas.
Rättslig grund och myndighetskällor
- Lag (2017:630) om åtgärder mot penningtvätt och finansiering av terrorism
- Länsstyrelsen – allmän riskbedömning
- Polisen / Finanspolisen – goAML och rapportering
- Finansinspektionen – nationell riskbedömning 2026
- Regeringen – EU:s penningtvättspaket Fi2026/01654
- Förordning (EU) 2024/1624 – AMLR
- Direktiv (EU) 2024/1640 – AMLD6