حول هذا القالب
Cyber Resilience Act (CRA) Compliance 2026/2027 – komplett 2-i-1-paket
Ett omfattande compliancepaket för företag som tillverkar, utvecklar eller släpper ut produkter med digitala element på EU-marknaden och behöver förbereda eller dokumentera arbetet enligt förordning (EU) 2024/2847 – Cyber Resilience Act (CRA).
Paketet kombinerar svenska och engelska arbetsmallar med ett avancerat Excel-register för cybersäkerhetsrisker, SBOM, sårbarheter, CRA-rapportering och teknisk dokumentation.
Leverans: 7 svenska + 7 engelska dokumentmallar i både Word och PDF samt 1 Excel-arbetsbok – totalt 29 leveransfiler. Word/PDF-serien omfattar totalt 28 A4-sidor per formatserie.
Mallpaketet är genomgånget mot Cyber Resilience Act, förordning (EU) 2024/2847, inklusive artikel 13–14 samt bilaga I, II och VII, och mot Europeiska kommissionens aktuella implementerings- och rapporteringsvägledning. Paketet är framtaget för praktiskt compliancearbete under 2026/2027.
Viktiga CRA-datum 2026–2027
CRA är redan i kraft, men olika skyldigheter börjar gälla vid olika tidpunkter:
- 11 september 2026: tillverkarnas rapporteringsskyldigheter för aktivt utnyttjade sårbarheter och allvarliga incidenter började gälla.
- 11 december 2027: CRA:s huvudsakliga produkt- och cybersäkerhetskrav blir fullt tillämpliga.
Det innebär att organisationer inte bör vänta till 2027 med att bygga riskbedömning, sårbarhetshantering, rapporteringsrutiner, teknisk dokumentation och beviskedja.
Detta ingår i paketet
| Mall / verktyg | Svenska | English | Format |
|---|---|---|---|
| CRA Implementerings- & Complianceplan | 2 sidor | 2 pages | Word + PDF |
| Cybersäkerhetsriskbedömning | 2 sidor | 2 pages | Word + PDF |
| Sårbarhetshantering & CVD-policy | 2 sidor | 2 pages | Word + PDF |
| Incident- & sårbarhetsrapportering 24h/72h | 2 sidor | 2 pages | Word + PDF |
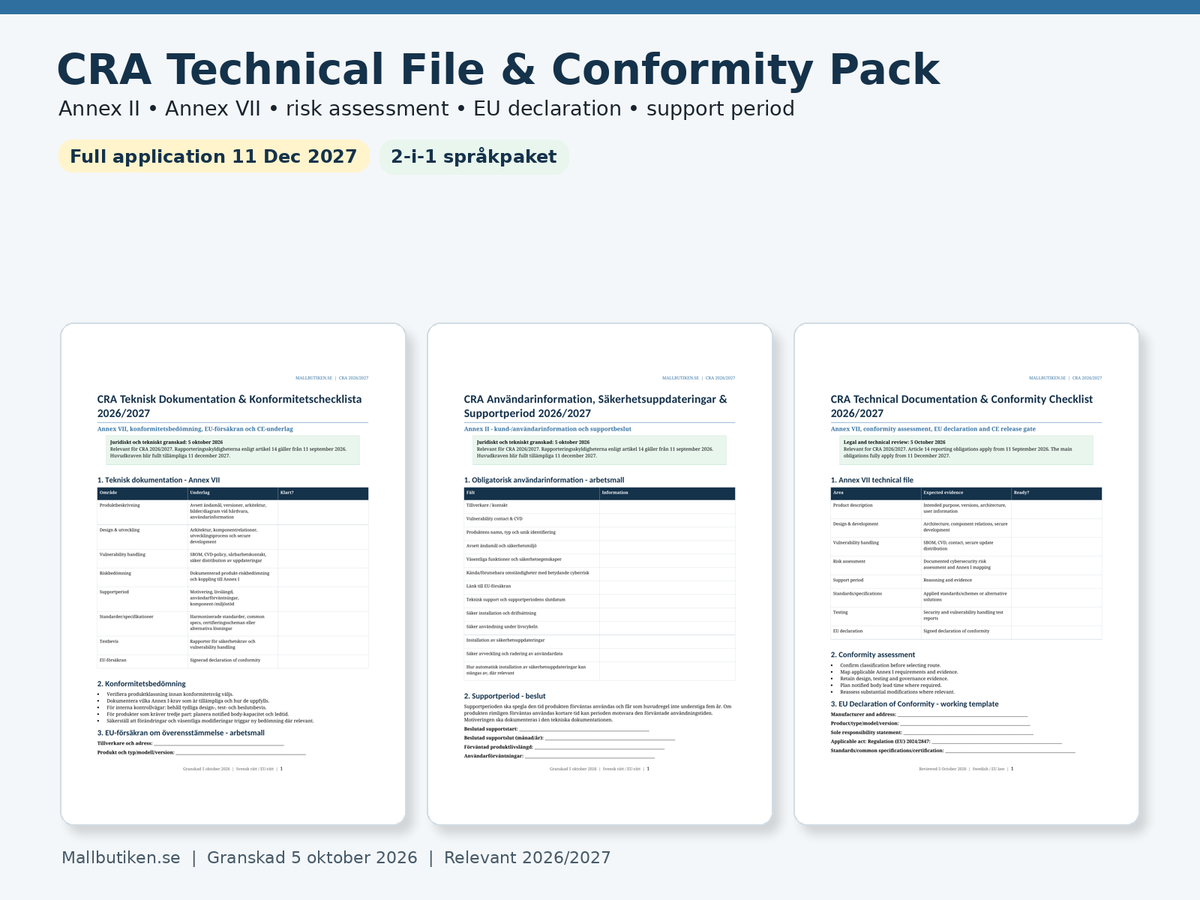
| Teknisk dokumentation & konformitetschecklista | 2 sidor | 2 pages | Word + PDF |
| Användarinformation, säkerhetsuppdateringar & supportperiod | 2 sidor | 2 pages | Word + PDF |
| Detaljerad användarguide | 2 sidor | 2 pages | Word + PDF |
| CRA Compliance Register – Risk, SBOM, Vulnerability & Reporting | Tvåspråkig arbetsbok | Excel (XLSX) | |
CRA handlar inte om en enda policy. Företaget behöver kunna visa hur cybersäkerhetsrisker identifieras och reduceras, hur komponenter och sårbarheter spåras, hur aktivt utnyttjade sårbarheter och allvarliga incidenter rapporteras, hur teknisk dokumentation byggs och hur säkerhetsuppdateringar hanteras under supportperioden. Paketet kopplar därför ihop styrning, riskbedömning, SBOM, CVD, incidentrapportering, tekniskt underlag, användarinformation och Excel-register.
Vilka företag kan beröras av CRA?
CRA riktar sig mot produkter med digitala element som görs tillgängliga på EU-marknaden. Det kan omfatta både hårdvara och programvara och många uppkopplade eller nätverksrelaterade produkter.
Paketet är i första hand byggt för tillverkare, men checklistor och användarguide hjälper även till att identifiera frågor som importörer och distributörer behöver kontrollera. Den exakta rollen måste alltid bedömas utifrån den faktiska leveranskedjan och produkten.
Cybersäkerhetsriskbedömning – en kärna i CRA
CRA kräver att tillverkaren genomför en cybersäkerhetsriskbedömning för produkten med digitala element och tar hänsyn till resultatet under planering, design, utveckling, produktion, leverans och underhåll.
Riskmallen och Excel-registret hjälper organisationen att dokumentera:
- produkt, version och avsedd användning,
- tillgångar och säkerhetskritiska funktioner,
- hot- och missbruksscenarier,
- sannolikhet och konsekvens,
- befintliga kontroller,
- kvarvarande risk,
- åtgärdsplan, ansvarig och deadline,
- koppling till CRA:s väsentliga cybersäkerhetskrav.
SBOM, sårbarhetshantering och Coordinated Vulnerability Disclosure
CRA:s sårbarhetskrav innebär att tillverkaren behöver kunna identifiera och dokumentera sårbarheter och komponenter som ingår i produkten. Bilaga I anger bland annat att sårbarheter och komponenter ska identifieras och dokumenteras, inklusive genom en maskinläsbar SBOM som åtminstone omfattar produktens top-level dependencies.
Paketet innehåller därför:
- SBOM-register i Excel,
- komponent/version/leverantör/PURL/CPE,
- direkt eller transitiv dependency,
- CVE/advisory och severity,
- fixed version och review-datum,
- CVD-policy och extern sårbarhetskontakt,
- triage-, remediation- och disclosure-rutin.
CRA-rapportering: 24 timmar, 72 timmar och slutrapport
Sedan den 11 september 2026 ska tillverkare rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter som påverkar säkerheten hos produkter med digitala element.
Europeiska kommissionens rapporteringsvägledning anger i huvuddrag:
- inom 24 timmar: early warning efter att organisationen blivit medveten,
- inom 72 timmar: full notification,
- aktivt utnyttjad sårbarhet: slutrapport senast 14 dagar efter att korrigerande eller begränsande åtgärd blivit tillgänglig,
- allvarlig incident: slutrapport inom en månad från 72-timmarsanmälan.
Excel-filen har ett särskilt blad för rapporteringsärenden där 24h- och 72h-fristerna beräknas automatiskt från awareness-datum och tid.
Teknisk dokumentation – Annex VII
CRA:s tekniska dokumentation ska ge tillsyns- och konformitetsunderlag för produkten. Paketets tekniska dokumentationschecklista omfattar bland annat:
- produktbeskrivning och avsedd användning,
- arkitektur, komponentrelationer och säker utvecklingsprocess,
- SBOM och vulnerability handling,
- cybersäkerhetsriskbedömning,
- supportperiod och motivering,
- tillämpade standarder/specifikationer,
- test- och verifieringsunderlag,
- EU-försäkran om överensstämmelse och release gate.
Användarinformation – Annex II
Användarinformationen behöver bland annat göra det möjligt för användaren att identifiera tillverkare och produkt, hitta kontaktpunkt för sårbarheter, förstå avsedd användning och relevanta säkerhetsförutsättningar samt få instruktioner för säker installation, användning, uppdatering och avveckling.
Mallen har därför ett eget arbetsblad för Annex II-liknande kund-/användarinformation och ett tydligt fält för supportperiodens slutdatum.
Supportperiod och säkerhetsuppdateringar
Tillverkaren ska fastställa en supportperiod som speglar hur länge produkten rimligen förväntas användas, med hänsyn till bland annat produktens art, förväntad användning och relevanta marknadsförhållanden. CRA:s huvudregel innebär att supportperioden normalt ska vara minst fem år, om produkten inte rimligen förväntas användas kortare tid.
Paketet hjälper organisationen att dokumentera:
- förväntad produktlivslängd,
- beslutad supportperiod,
- motivering och evidens,
- säkerhetsuppdateringar och distribution,
- slutdatum som ska kommuniceras till användare.
CRA innehåller även krav på hur länge säkerhetsuppdateringar ska hållas tillgängliga. Därför bör organisationen planera både distribution och långsiktig tillgänglighet av relevanta uppdateringar.
Konformitetsbedömning, EU-försäkran och CE
Vilken konformitetsbedömningsväg som är tillåten beror bland annat på produktens CRA-klassning. Paketet innehåller kontrollpunkter för:
- standardprodukt/default category,
- important product class I,
- important product class II,
- critical product,
- applicerbara standarder/specifikationer,
- eventuellt anmält organ,
- EU-försäkran om överensstämmelse,
- CE-release gate.
Mallen ersätter inte en formell produktklassificering eller extern konformitetsbedömning när sådan krävs.
Excel-register – mer än en statisk checklista
Den medföljande XLSX-filen är ett praktiskt compliance-register med separata flikar för:
- Dashboard – nyckeltal och viktiga CRA-datum,
- Product Register – produkter, versioner, klassning och supportperiod,
- Risk Register – risknivå och åtgärdsplan,
- SBOM – komponenter, versionsdata och sårbarhetskoppling,
- Vulnerability Register – CVE/advisories, severity och status,
- Reporting Deadlines – automatiska 24h/72h-frister,
- Evidence Checklist – teknisk dokumentation och beviskedja,
- Sources – centrala officiella CRA-källor.
Arbetsboken innehåller datavalidering, risknivåformler och automatiserade deadline-beräkningar, men är utformad så att användaren själv kan bygga vidare på den.
CRA kontra NIS2 – olika fokus
CRA och NIS2 kan båda vara relevanta för samma organisation, men de har olika fokus. CRA är i första hand ett produktregelverk för cybersäkerhet hos produkter med digitala element och deras sårbarhetshantering. NIS2/cybersäkerhetsreglering fokuserar i större utsträckning på organisationers riskhantering och incidentrapportering som samhällsviktiga eller viktiga verksamhetsutövare.
Det nya CRA-paketet kompletterar därför Mallbutikens befintliga NIS2-paket snarare än ersätter det.
Sanktioner – varför dokumentation spelar roll
CRA innehåller betydande administrativa sanktionsnivåer. För vissa centrala överträdelser kan maximala administrativa sanktionsavgifter uppgå till 15 miljoner euro eller 2,5 procent av den totala globala årsomsättningen, beroende på vilken nivå som är högst och med de förutsättningar och undantag som följer av förordningen.
Praktisk och daterad dokumentation är därför viktig inte bara för genomförandet utan också för att kunna visa hur organisationen faktiskt har arbetat med compliance.
Rekommenderat arbetsflöde
- Identifiera produkter och ekonomisk aktörsroll.
- Klassificera produkten enligt CRA.
- Genomför och dokumentera cybersäkerhetsriskbedömningen.
- Bygg SBOM och CVD-/sårbarhetsprocess.
- Fastställ supportperiod och update-strategi.
- Förbered teknisk dokumentation och användarinformation.
- Sätt upp 24h/72h-rapportering och ansvarskedja.
- Genomför konformitetsbedömning och samla bevis.
- Håll registren uppdaterade efter release och under supportperioden.
Vanliga frågor om CRA
Gäller rapporteringskraven redan?
Ja. Tillverkarnas CRA-rapporteringsskyldigheter för aktivt utnyttjade sårbarheter och allvarliga incidenter började gälla den 11 september 2026.
När börjar huvuddelen av CRA gälla?
Den huvudsakliga tillämpningen börjar den 11 december 2027.
Behöver vi en SBOM?
CRA:s vulnerability handling-krav omfattar dokumentation av komponenter och sårbarheter, inklusive en maskinläsbar SBOM som minst täcker top-level dependencies.
Är CRA samma sak som NIS2?
Nej. CRA fokuserar på produkter med digitala element och produktens cybersäkerhetslivscykel. NIS2 har ett annat organisations- och verksamhetsfokus. Ett företag kan beröras av båda.
Gäller CRA bara hårdvara?
Nej. Regelverket omfattar produkter med digitala element och kan omfatta både hårdvara och programvara beroende på produkt och marknadssituation.
Ingår svenska och engelska mallar?
Ja. Alla sju Word/PDF-dokument finns på både svenska och engelska.
Ingår Excel?
Ja. Paketet innehåller en separat XLSX-arbetsbok för produktregister, risker, SBOM, sårbarheter, rapporteringsfrister och evidens.
Är detta en certifiering?
Nej. Paketet är ett professionellt dokumentations- och arbetsstöd. Det ersätter inte anmält organ, produktprovning, extern cybersäkerhetstestning eller individuell juridisk bedömning när sådan krävs.
Format och leverans
- 7 svenska dokumentmallar + 7 engelska dokumentmallar.
- 14 DOCX + 14 PDF + 1 XLSX = 29 filer totalt.
- 28 A4-sidor per Word/PDF-formatserie.
- Excel-arbetsbok med 8 complianceflikar.
- Digital produkt – ingen fysisk vara skickas.
Rättslig grund och officiella källor
- Förordning (EU) 2024/2847 – Cyber Resilience Act.
- Europeiska kommissionen – Cyber Resilience Act summary.
- Europeiska kommissionen – CRA reporting obligations.
- Europeiska kommissionen – CRA implementation.
- EUR-Lex – Regulation (EU) 2024/2847.