Svenska Dokumentmallar
حزمة نماذج تقييم أثر حماية البيانات (DPIA) وفقاً للائحة العامة لحماية البيانات (GDPR) لعام 2026 – Word/PDF/Excel
حزمة نماذج تقييم أثر حماية البيانات (DPIA) وفقاً للائحة العامة لحماية البيانات (GDPR) لعام 2026 – Word/PDF/Excel
 تنزيل القالب متاح مباشرة بعد الشراء. يتم دائمًا تسليم قوالب المستندات الخاصة بنا بتنسيقات قابلة للتخصيص.
 إذا لم تكن متأكدًا من القالب المناسب أو كيفية إكماله، فيرجى الاطلاع على المعلومات ذات الصلة ضمن علامة التبويب "المعلومات القانونية" في قائمتنا الرئيسية.
 تم تصميم قوالبنا وفقًا للتشريعات والممارسات الحالية في كل مجال لضمان صحة المستندات التي تقوم بإنشائها من الناحية القانونية.


فشل في تحميل توفر التنزيل
حزمة نماذج تقييم أثر حماية البيانات (DPIA) وفق اللائحة العامة لحماية البيانات (GDPR) لعام 2026 – Word وPDF وExcel
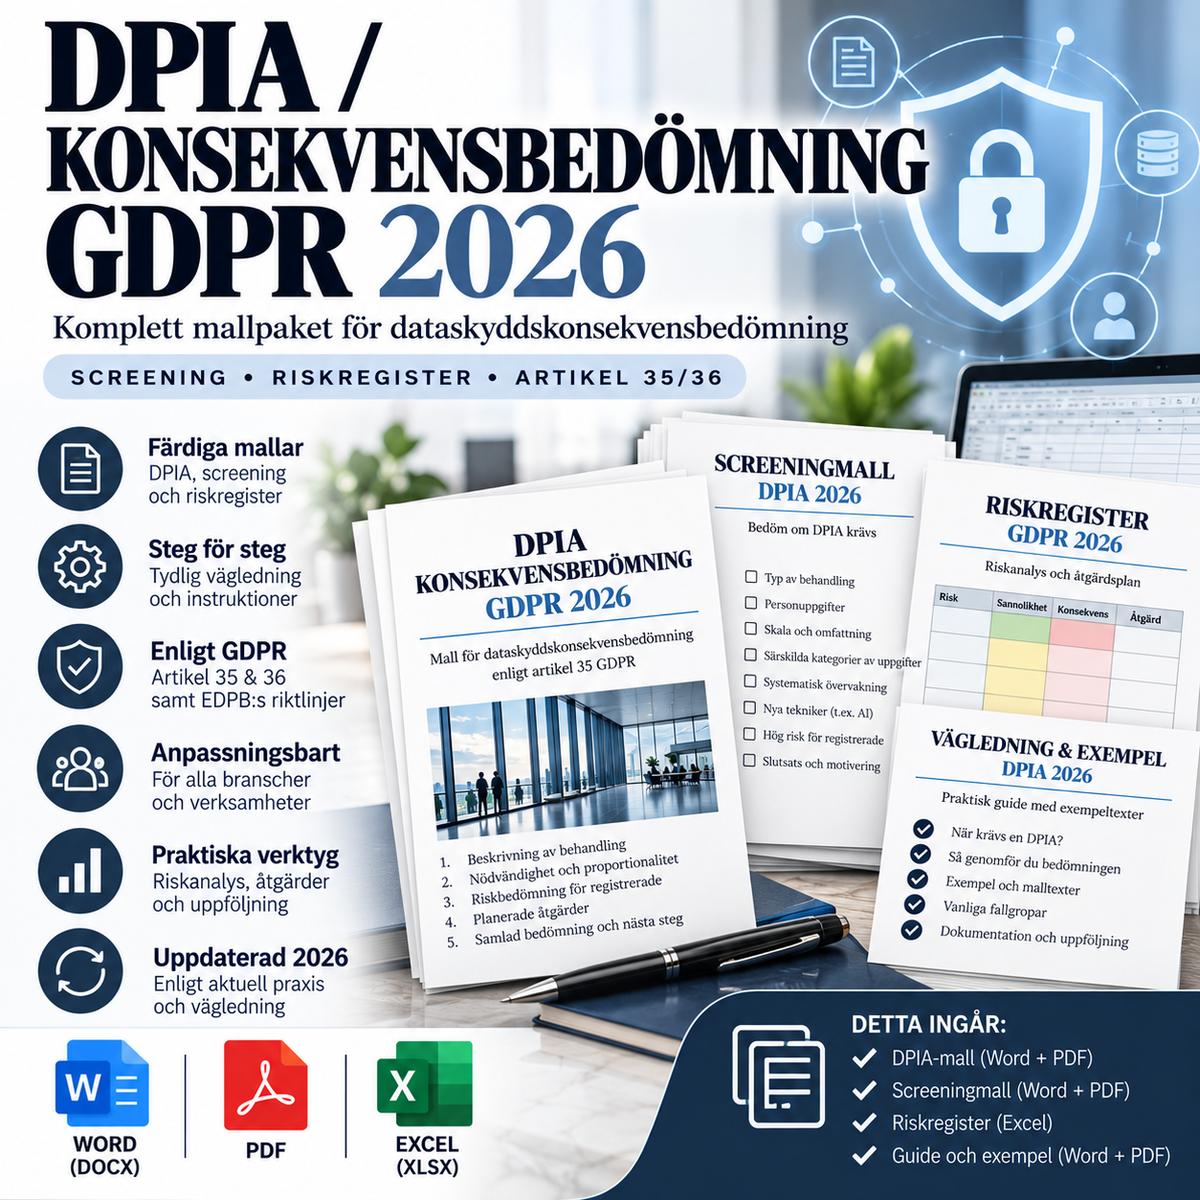
حزمة نماذج متكاملة لتقييم أثر حماية البيانات (DPIA) وفقاً للمادة 35 من اللائحة العامة لحماية البيانات (GDPR). تم إعداد هذه الحزمة للشركات السويدية، والمؤسسات، والهيئات الحكومية، ومديري المشاريع، ومسؤولي حماية البيانات، وفرق أمن المعلومات، والقانونيين الذين يحتاجون إلى توثيق عمليات معالجة البيانات ذات المخاطر العالية بطريقة منظمة وقابلة للمراجعة وعملية.
تجمع الحزمة بين أربعة نماذج مستندات احترافية بصيغة Word/PDF مع أداة Excel شاملة للفرز، وتقييم المخاطر، وإجراءات الحد من المخاطر، والتشاور، وتقييم المادة 36، والمراجعة المستمرة. تتضمن الحزمة ما مجموعه 9 ملفات.
محتويات الحزمة – 9 ملفات
- DPIA / تقييم الأثر وفق GDPR لعام 2026 – Word (DOCX)
- DPIA / تقييم الأثر وفق GDPR لعام 2026 – PDF
- DPIA الفرز / تقييم الحاجة – Word
- DPIA الفرز / تقييم الحاجة – PDF
- التشاور، رأي مسؤول حماية البيانات (DPO) والتشاور المسبق – Word
- التشاور، رأي مسؤول حماية البيانات (DPO) والتشاور المسبق – PDF
- DPIA المراجعة، القرار وسجل التغييرات – Word
- DPIA المراجعة، القرار وسجل التغييرات – PDF
- أداة العمل لتقييم المخاطر والفرز (DPIA) – Excel (XLSX)
متى يلزم إجراء تقييم أثر حماية البيانات (DPIA)؟
وفقاً للمادة 35 من اللائحة العامة لحماية البيانات (GDPR)، يتعين على مراقب البيانات إجراء تقييم للأثر قبل البدء في نوع من المعالجة إذا كان من المرجح أن تؤدي هذه المعالجة إلى مخاطر عالية على حقوق وحريات الأشخاص الطبيعيين. ينطبق هذا بشكل خاص على عمليات مثل التنميط الواسع النطاق أو القرارات الآلية ذات التأثير الكبير، أو المعالجة واسعة النطاق للبيانات الشخصية الحساسة أو البيانات المتعلقة بالإدانات الجنائية، والمراقبة المنهجية واسعة النطاق.
بالإضافة إلى ذلك، لدى هيئة حماية الخصوصية السويدية (IMY) قائمة خاصة وفقاً للمادة 35.4 وتستخدم معايير المخاطر العالية التسعة التي تم تطويرها في توجيهات حماية البيانات الأوروبية. كقاعدة عامة، يشير استيفاء معيارين على الأقل إلى ضرورة إجراء تقييم (DPIA)، ولكن قد يكفي معيار واحد في حالات معينة. تم تصميم نموذج الفرز وأداة Excel لتوثيق هذا التقييم بالتحديد.
الفرز / تقييم الحاجة
يساعدك نموذج الفرز قبل بدء المشروع على توثيق سبب الحاجة إلى إجراء تقييم (DPIA) – أو سبب اعتباره غير إلزامي. يتضمن التحقق من:
- المادة 35.3 من اللائحة العامة لحماية البيانات
- قائمة هيئة حماية الخصوصية السويدية (IMY) وفق المادة 35.4
- التقييم والتنقيط
- القرارات الآلية ذات التأثير الكبير
- المراقبة المنهجية
- البيانات الحساسة أو الشخصية للغاية
- المعالجة على نطاق واسع
- ربط مجموعات البيانات
- أصحاب البيانات الضعفاء
- الاستخدام المبتكر أو التقنيات الجديدة، بما في ذلك الذكاء الاصطناعي
- المعالجة التي تمنع الشخص من ممارسة حق أو الوصول إلى خدمة أو عقد
تقييم أثر (DPIA) متكامل وفق المادة 35
تم تصميم النموذج الرئيسي لتوثيق العناصر التي تتطلبها اللائحة العامة لحماية البيانات (GDPR) وتلك التي تشير إليها هيئة حماية الخصوصية السويدية (IMY) في توجيهاتها. ويشمل ذلك من بين أمور أخرى:
- وصف منهجي للمعالجة وأغراضها
- أصحاب البيانات وفئات البيانات الشخصية
- البيانات الشخصية الحساسة وبيانات المادة 10
- الأنظمة، التقنيات، الذكاء الاصطناعي، التنميط والقرارات الآلية
- معالجو البيانات والمستلمون
- عمليات النقل إلى دول ثالثة
- التخزين والمحو
- تدفق البيانات ودورة حياتها
- الأساس القانوني
- تقييم الضرورة والتناسب
- الخصوصية بالتصميم والخصوصية بالوضع الافتراضي
- المخاطر على حقوق وحريات الأفراد
- الإجراءات التقنية والتنظيمية والقانونية للحد من المخاطر
- المخاطر المتبقية
- القرار بشأن إمكانية بدء المعالجة
- الحاجة إلى التشاور المسبق مع هيئة حماية الخصوصية السويدية (IMY)
- خطة للمراجعة المستمرة
المخاطر تتعلق بالبشر – وليس بمخاطر أعمال الشركة
من نقاط الضعف الشائعة في عمل تقييم أثر حماية البيانات (DPIA) انحراف تحليل المخاطر نحو مخاطر الأعمال. لذلك، يميز النموذج صراحةً بين هذه المجالات. يجب أن تتعلق مخاطر (DPIA) بكيفية تأثير المعالجة على حقوق وحريات الأشخاص الطبيعيين، مثل التمييز، سرقة الهوية، الخسارة المالية، الإضرار بالسمعة، فقدان السرية، الم راقبة غير المشروعة، التنميط غير الصحيح، تقييد حق تقرير المصير، أو أي ضرر جسدي أو مادي أو معنوي آخر.
أداة Excel مع تصنيف تلقائي للمخاطر
يحتوي ملف Excel على أوراق عمل منفصلة لـ:
- لوحة تحكم مع مؤشرات الأداء الرئيسية
- فرز تقييم أثر حماية البيانات (DPIA)
- وصف المعالجة
- الضرورة والتناسب
- سجل المخاطر
- إجراءات المخاطر
- التشاور ورأي مسؤول حماية البيانات (DPO)
- المراجعة وسجل التغييرات
- المادة 36 – مستندات للتشاور المسبق
- المصادر القانونية والتوجيهات
يقوم سجل المخاطر بحساب قيمة المخاطر تلقائياً بناءً على الاحتمالية والتأثير، ويظهر بشكل منفصل المخاطر الكامنة والمخاطر المتبقية بعد الإجراءات المخطط لها. وهذا يسهل تتبع كيفية تغيير إجراءات الحماية لصورة المخاطر بشكل فعلي.
دور مسؤول حماية البيانات (DPO)
إذا كان لدى المؤسسة مسؤول حماية بيانات، فيجب استشارته عند إجراء تقييم أثر حماية البيانات (DPIA). يمكن للمسؤول تقديم المشورة بشأن الحاجة إلى إجراء (DPIA)، والمنهجية، والمخاطر، وإجراءات الحماية، وما إذا كان التقييم قد تم تنفيذه بشكل صحيح. ومع ذلك، يظل مراقب البيانات هو المسؤول عن تنفيذ (DPIA) وعن القرارات المتخذة.
لذلك، تحتوي الحزمة على نموذج منفصل لـ رأي مسؤول حماية البيانات (DPO) والتشاور، حيث يمكن توثيق الآراء والانحرافات والمتابعة بوضوح.
آراء أصحاب البيانات
تعني اللائحة العامة لحماية البيانات (GDPR) أيضاً أنه يجب الحصول على آراء أصحاب البيانات أو ممثليهم عندما يكون ذلك مناسباً. يحتوي نموذج التشاور لذلك على حقول خاصة للمنهجية، والمشاركين، والآراء، وكيفية مراعاة هذه الآراء – وإذا لم يتم إجراء تشاور، توثيق السبب وراء عدم ملاءمته أو إمكانية تنفيذه.
المادة 36 – التشاور المسبق مع هيئة حماية الخصوصية السويدية (IMY)
إذا أظهر تقييم أثر حماية البيانات (DPIA) أن المعالجة ستظل تنطوي على مخاطر عالية رغم الإجراءات المخطط لها للحد من المخاطر، فيجب على مراقب البيانات طلب تشاور مسبق مع هيئة حماية الخصوصية السويدية (IMY) قبل بدء المعالجة. تحتوي الحزمة على حقول مستندات وورقة Excel خاصة للتحقق من اكتمال البيانات قبل إجراء مثل هذا التقييم أو الطلب.
تقييم أثر حماية البيانات (DPIA) هو عملية مستمرة
لا ينبغي أرشفة تقييم الأثر ونسيانه بعد بدء المشروع. تصف هيئة حماية الخصوصية السويدية (IMY) تقييم الأثر بأنه عملية مستمرة. قد تكون هناك حاجة إلى تقييم جديد أو محدث في حال تغيرت الأهداف، أو فئات البيانات، أو عدد أصحاب البيانات، أو الأنظمة، أو وظائف الذكاء الاصطناعي، أو الموردين، أو المستلمين، أو عمليات النقل إلى دول ثالثة، أو مخاطر الأمن.
يتيح النموذج المنفصل لـ المراجعة والقرار وسجل التغييرات توثيق هذه التغييرات والتحقق من أن المعالجة الفعلية لا تزال متوافقة مع تقييم أثر حماية البيانات (DPIA) المعتمد.
مناسب بشكل خاص لـ
- أنظمة تكنولوجيا المعلومات الجديدة وخدمات البرمجيات كخدمة (SaaS)
- الذكاء الاصطناعي والتحليل الآلي
- التنميط والتقييم (Scoring)
- أنظمة الموارد البشرية وشؤون الموظفين
- حلول الكاميرات وأجهزة الاستشعار
- البيانات الصحية وغيرها من البيانات الشخصية الحساسة
- قواعد بيانات العملاء والمستخدمين واسعة النطاق
- ربط مصادر بيانات مختلفة
- موردو خدمات سحابية جدد أو عمليات نقل إلى دول ثالثة
- معالجة بيانات الأطفال أو مجموعات أخرى من الفئات الضعيفة
الأساس القانوني
تمت مراجعة الحزمة قانونياً بتاريخ 3 أكتوبر 2026 وتستند إلى ما يلي، من بين أمور أخرى:
- اللائحة العامة لحماية البيانات (EU) 2016/679، لا سيما المواد 5، 6، 9، 10، 25، 32، 35، 36 و39
- توجيهات هيئة حماية الخصوصية السويدية (IMY) بشأن تقييم الأثر والدليل العملي
- قائمة هيئة حماية الخصوصية السويدية (IMY) وفقاً للمادة 35.4
- إرشادات مجلس حماية البيانات الأوروبي (EDPB/WP29) بشأن تقييم أثر حماية البيانات، WP248 rev.01
قدم مجلس حماية البيانات الأوروبي (EDPB) في عام 2026 مقترحاً جديداً لنموذج (DPIA) أوروبي مشترك للمشاورات العامة. ومع ذلك، فإن هذا المنتج لا يعتمد على مسودة استشارية لم يتم الانتهاء منها بعد، بل يستند في المقام الأول إلى اللائحة العامة لحماية البيانات (GDPR) الحالية وتوجيهات هيئة حماية الخصوصية السويدية (IMY) المحدثة.
ملاحظة
النماذج هي مستندات امتثال عامة. وهي لا تغني عن تحليل فعلي للمعالجة المخطط لها أو الاستشارة القانونية الفردية. يجب أن يستند تقييم أثر حماية البيانات (DPIA) الصحيح إلى الأنظمة الحقيقية، وتدفقات البيانات، والأغراض، والموردين، وأصحاب البيانات، والمخاطر، وإجراءات الحماية. قد يلزم أيضاً مراعاة القواعد الخاصة بقطاعات معينة.
الصيغة: Word (DOCX) + PDF + Excel (XLSX)
اللغة: السويدية
الاختصاص القضائي: السويد / الاتحاد الأوروبي
عدد الملفات: 9
الإصدار: 1.0 – 03-10-2026