Svenska Dokumentmallar
الاستجابة للحوادث والأزمات السيبرانية 2026/2027 – السويدية + الإنجليزية | توجيه NIS2، اللائحة العامة لحماية البيانات (GDPR)، قانون المرونة التشغيلية الرقمية (DORA) Word/PDF/Excel
الاستجابة للحوادث والأزمات السيبرانية 2026/2027 – السويدية + الإنجليزية | توجيه NIS2، اللائحة العامة لحماية البيانات (GDPR)، قانون المرونة التشغيلية الرقمية (DORA) Word/PDF/Excel
- صيغة الملفات
- DOCX, PDF, XLSX
- لغة المستندات
- السويدية
- عدد الملفات
- 15
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
الاستجابة للحوادث والأزمات السيبرانية 2026/2027 – حزمة نماذج تشغيلية كاملة باللغتين السويدية والإنجليزية
حزمة نماذج متكاملة للشركات والمؤسسات التي تحتاج إلى إدارة الحوادث التقنية، والحوادث السيبرانية، والأزمات السيبرانية بدءاً من الإنذار الأول وصولاً إلى التقرير النهائي، والتعافي، والتحسين. صُممت الحزمة لتكون أكثر شمولاً من مجرد حزمة مخصصة لـ NIS2 أو GDPR: فهي تعمل كعمود فقري تشغيلي لإدارة الحوادث وتساعد المؤسسة في تحديد متى يتم تفعيل متطلبات الإبلاغ أو التواصل الخاصة بـ قانون الأمن السيبراني/NIS2، أو اللائحة العامة لحماية البيانات (GDPR)، أو قانون المرونة التشغيلية الرقمية (DORA)، أو عقود العملاء، أو عقود الموردين، أو التأمين السيبراني.
2 في 1 (سويدي + إنجليزي): تتوفر سبع وثائق بكلا اللغتين. يتم تسليم جميع الملفات بصيغتي Word وPDF، وتدعمها سجلات Excel متطورة تحتوي على توقيتات إبلاغ تنظيمية تلقائية. إجمالي المحتوى يشمل 29 ملفاً جاهزاً.
تمت مراجعة حزمة النماذج وفقاً لـ قانون الأمن السيبراني (2025:1506) المعمول به، وهيكل الإبلاغ عن الحوادث وفق توجيه NIS2، وقواعد GDPR المتعلقة بحوادث البيانات الشخصية، وتقارير DORA الحالية للشركات المالية المعنية. صُممت النماذج للاستخدام خلال عامي 2026/2027، وهي تميز صراحةً بين معايير التفعيل والمواعيد النهائية لمختلف الأطر التنظيمية.
محتويات الحزمة
| الوثيقة | بالسويدية | بالإنجليزية | الاستخدام |
|---|---|---|---|
| خطة الاستجابة للحوادث والأزمات السيبرانية | صفحتان | صفحتان | الخطة الرئيسية، الأدوار، الصلاحيات، الـ 60 دقيقة الأولى، ونقاط التفعيل التنظيمية. |
| استقبال الحوادث، التصنيف والشدة | صفحتان | صفحتان | تأثير السرية والنزاهة والتوافر (CIA)، الشدة، الفرز التنظيمي، وقرارات التصنيف. |
| تقرير 24 ساعة / 72 ساعة / التقرير النهائي | صفحتان | صفحتان | نموذج عمل لسلسلة إبلاغ NIS2/قانون الأمن السيبراني وتقاطعها مع GDPR/DORA. |
| خطة الأزمات السيبرانية والتواصل | صفحتان | صفحتان | تقرير الموقف (SITREP)، مصفوفة الجمهور، رسائل العملاء، وسجل التواصل. |
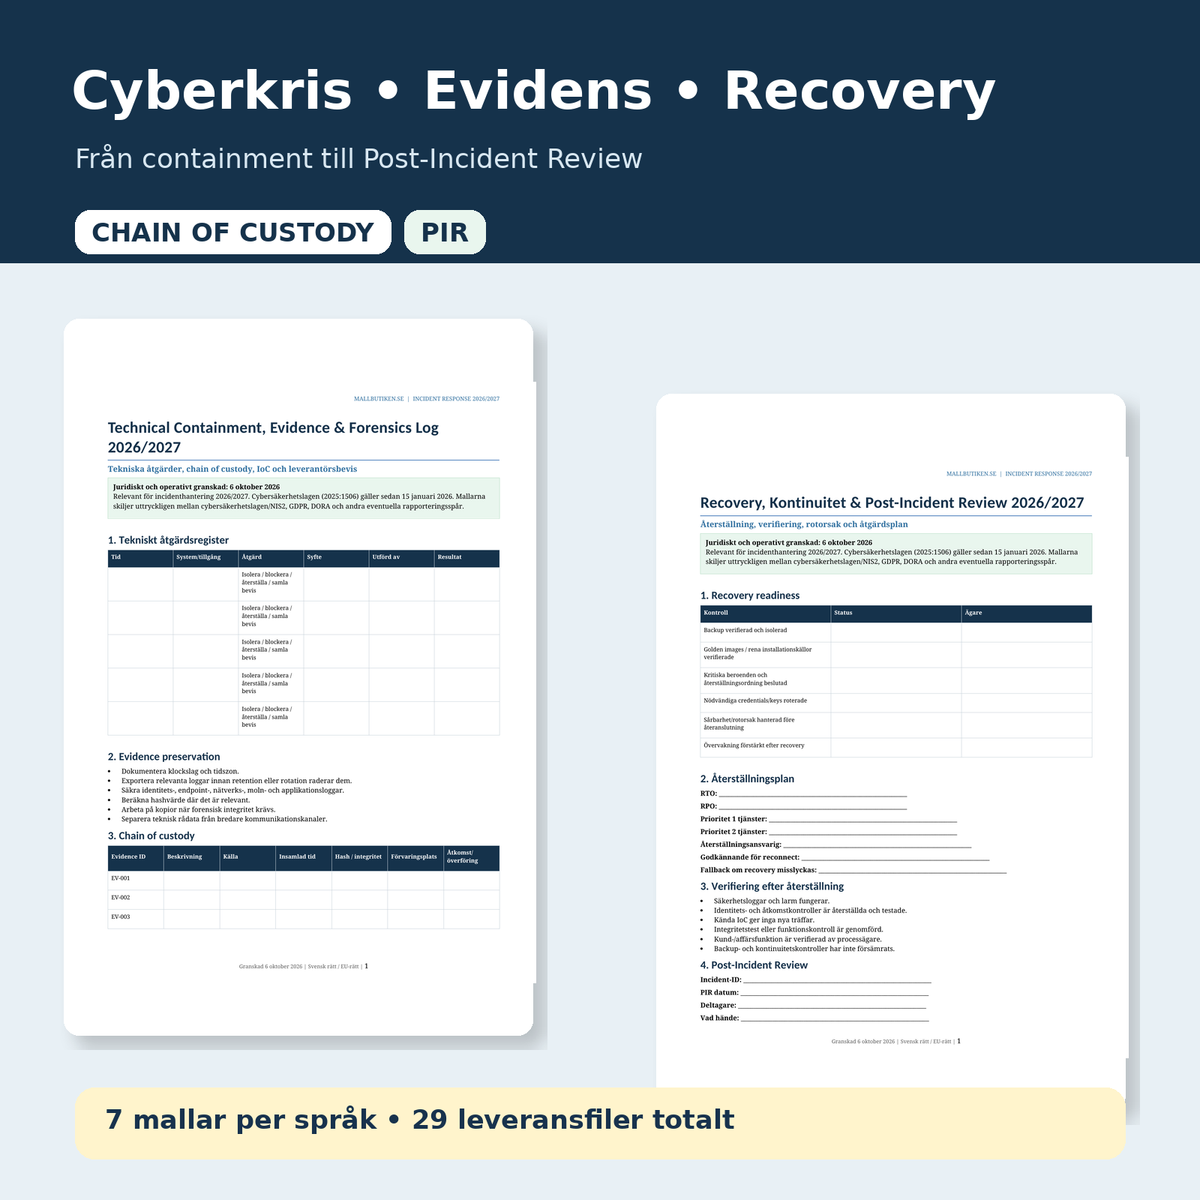
| سجل الاحتواء التقني، الأدلة والأدلة الجنائية | صفحتان | صفحتان | سجل الإجراءات التقنية، سلسلة العهدة، مؤشرات الاختراق (IoC)، وأدلة الموردين. |
| التعافي، الاستمرارية ومراجعة ما بعد الحادث | صفحتان | صفحتان | بوابات التعافي، التحقق، الجذر المسبب، وخطة الإجراءات. |
| دليل المستخدم المفصل | صفحتان | صفحتان | سير العمل، التقاطع القانوني، أنواع الحوادث، والمزالق الشائعة. |
| سجل Excel للاستجابة للحوادث | XLSX | لوحة تحكم، سجل الحوادث، المواعيد التنظيمية، الإجراءات، الأدلة، التواصل، جهات الاتصال، والمراجعة (PIR). | |
أكبر خطر في الحادث السيبراني غالباً ما يتمثل في محاولة المؤسسة التعامل مع التقنية والقانون والتواصل والتعافي كقضايا منفصلة. بدلاً من ذلك، تربط هذه الحزمة بين الاكتشاف ← التصنيف ← الاحتواء ← تقييم الإبلاغ ← التواصل ← التعافي ← مراجعة ما بعد الحادث. يتم استخدام معرف حادث موحد عبر العملية بأكملها.
الـ 60 دقيقة الأولى – هيكل مشترك
تبدأ الخطة الرئيسية بالقرارات التي يجب اتخاذها عادةً قبل أن تمتلك المؤسسة صورة كاملة. يتم توثيق معرف الحادث ووقت العلم به فوراً، وتعيين قائد الحادث، وتأمين قناة تواصل بديلة، وحفظ الأدلة القابلة للزوال قبل اتخاذ أي إجراءات لا يمكن الرجوع عنها.
وهنا أيضاً يتم تشغيل الساعات التنظيمية؛ حيث يمكن أن يكون الوقت الذي تدرك فيه المؤسسة فعلياً وقوع الحادث أمراً جوهرياً لكل من قانون الأمن السيبراني وGDPR وDORA. لذلك، توجد حقول منفصلة لوقت الاكتشاف، ووقت العلم بالحادث، ووقت التصنيف.
قانون الأمن السيبراني/NIS2 – 24 ساعة، 72 ساعة، وشهر
دخل قانون الأمن السيبراني السويدي (2025:1506) حيز التنفيذ في 15 يناير 2026. يتطلب القانون تدابير أمنية تقنية وتشغيلية وتنظيمية مناسبة ومتناسبة، ومن بين المجالات المذكورة صراحةً: إدارة الحوادث وإدارة الاستمرارية والأزمات.
بالنسبة لمشغل الخدمة الخاضع للقانون والذي يتعرض لـ حادث جسيم، تتضمن الحزمة سلسلة العمليات التالية:
- في غضون 24 ساعة كحد أقصى: إبلاغ أولي بعد علم المشغل بالحادث،
- في غضون 72 ساعة كحد أقصى: بلاغ عن الحادث لمشغلي الخدمات الآخرين؛ بينما لدى مقدمي خدمات الثقة 24 ساعة أيضاً للبلاغ عن الحادث،
- عند الطلب: تقرير مرحلي مع تحديثات الحالة ذات الصلة،
- في غضون شهر واحد كحد أقصى من بلاغ الحادث: التقرير النهائي؛ وفي حال استمرار الحادث، يتم تقديم تقرير حالة ثم تقرير نهائي لاحقاً.
يُعرف الحادث الجسيم بموجب القانون بأنه الحادث الذي تسبب أو قد يتسبب في تعطيل خطير للخدمة أو ضرر مالي للمشغل، أو الذي أثر أو قد يؤثر على أشخاص طبيعيين أو اعتباريين آخرين من خلال إلحاق ضرر جسيم.
قد يكون للحادث الواحد مسارات إبلاغ قانونية متعددة
لا تقع الحزمة في الخطأ الشائع المتمثل في معاملة NIS2 وGDPR وDORA كشيء واحد. فلكل منها نطاقات تطبيق مختلفة، ومعايير تفعيل مختلفة، وجهات استقبال مختلفة.
GDPR – حادث بيانات شخصية
إذا تضمن الحادث تدمير أو تغيير أو فقدان أو وصول غير مصرح به لبيانات شخصية، فيجب تقييم مسار GDPR بشكل منفصل. عندما يكون حادث البيانات الشخصية قابلاً للإبلاغ، فإن القاعدة العامة هي أن الإبلاغ إلى سلطة حماية البيانات (IMY) يجب أن يتم في غضون 72 ساعة من العلم بالحادث. وفي حالات الخطر العالي، قد يلزم أيضاً إبلاغ الأشخاص المعنيين دون تأخير غير مبرر.
DORA – الشركات المالية
ينطبق DORA على الكيانات المالية المعنية. بالنسبة لحادث جسيم متعلق بتكنولوجيا المعلومات والاتصالات، تنص معايير الإبلاغ الحالية على ما يلي:
- تقرير أولي في أسرع وقت ممكن، في غضون أربع ساعات من تصنيفه كحادث جسيم، وبحد أقصى 24 ساعة من العلم به،
- تقرير مرحلي في غضون 72 ساعة من التقرير الأولي،
- تقرير نهائي في غضون شهر واحد من التقرير المرحلي أو آخر تقرير مرحلي محدث.
لذلك يحتوي سجل Excel على "ساعة DORA" منفصلة ولا يخلط الجدول الزمني مع ساعة NIS2.
تصنيف الحوادث – من الحدث التقني إلى مستوى الشدة (SEV)
يساعد نموذج "استقبال الحوادث" الفريق على تقييم السرية والنزاهة والتوافر، إلى جانب التأثير المادي/الأمني والمالي وتأثير الطرف الثالث. بعد ذلك، يتم تصنيف الحادث إلى أربعة مستويات من SEV-4 إلى SEV-1.
مستوى الشدة هو أداة توجيه داخلية ولا يحل محل التقييم القانوني لما إذا كان الحادث، على سبيل المثال، "جسيم" وفقاً لقانون الأمن السيبراني أو "كبير" (Major) وفقاً لـ DORA. لذلك، يوضع الفرز التنظيمي كخطوة منفصلة.
الأزمة السيبرانية والتواصل
في الحوادث الكبرى، لا تكفي إدارة الحوادث التقنية وحدها. تنشئ خطة الأزمات السيبرانية منظمة أزمات تضم قائد الحادث، ومدير الأزمات، والقانوني/الامتثال، والتواصل، ومسؤول حماية البيانات (DPO)، وقائد الموردين.
تتضمن الخطة تقرير موقف (SITREP) قابلاً لإعادة الاستخدام للإدارة، ومصفوفة الجمهور للموظفين/العملاء/السلطات/الموردين/الإعلام، ورسائل العملاء، وسجل التواصل. قائمة المراجعة قبل النشر تقلل من خطر قيام المؤسسة بنشر معلومات غير مؤكدة أو تفاصيل أمنية يمكن أن يستغلها المهاجم.
الأدلة، سلسلة العهدة، والاحتواء التقني
يمكن للإجراءات التقنية أن تدمر الأدلة إذا تم تنفيذها بدون توثيق. لذلك، تتضمن الحزمة سجلاً منفصلاً للإجراءات وجزءاً خاصاً بسلسلة العهدة (Chain of Custody) للسجلات، وبيانات الأقراص/الذاكرة، وتصديرات السحابة، وغيرها من الأدلة ذات الصلة.
يغطي المستند من بين أمور أخرى:
- التوقيت والمنطقة الزمنية،
- المصدر/النظام ومن قام بجمع المادة،
- المرجع التجزئي (Hash)/سلامة البيانات حيثما كان ذلك مناسباً،
- مكان التخزين والوصول/النقل،
- مؤشرات الاختراق (IoC) – IP، النطاق، الهاش، الحساب، العملية، وأساليب المهاجم (TTP)،
- حوادث الموردين والسجلات/الأدلة التي تم طلبها.
التعافي، الاستمرارية ومراجعة ما بعد الحادث
يستخدم نموذج التعافي بوابات واضحة لإعادة الاتصال: يجب التحقق من النسخ الاحتياطي، وتوفر مصادر التثبيت النظيفة، وتغيير بيانات الاعتماد المخترقة، ومعالجة الثغرة أو الجذر المسبب قبل إعادة توصيل الأنظمة.
بعد التعافي، يتم إجراء "مراجعة ما بعد الحادث" (Post-Incident Review) لتحديد الجذر المسبب، والعوامل المساهمة، وما نجح، وما لم ينجح، والدروس التنظيمية، ودروس الموردين. يتم تعيين مالك وأولوية وموعد نهائي وأدلة لكل إجراء تحسيني.
سجل Excel مع ساعات إبلاغ تلقائية
ملف Excel ليس مجرد قائمة؛ بل يعمل كلوحة تحكم تشغيلية ويتضمن:
- لوحة التحكم – الحوادث المفتوحة، حوادث SEV-1/2، ومسارات الإبلاغ النشطة،
- سجل الحوادث – الاكتشاف، العلم، المرحلة، التأثير، والتحديث القادم،
- المواعيد التنظيمية – ساعات منفصلة لـ NIS2 وGDPR وDORA،
- سجل الإجراءات – الاحتواء، التعافي، الإجراءات التنظيمية والتواصلية،
- سلسلة الأدلة – سلسلة العهدة وسلامة البيانات،
- التواصل – الإصدار، الجمهور، الموافقة، والأدلة،
- جهات الاتصال – فريق الحادث، السلطات، الموردون، التأمين، والأدلة الجنائية،
- ما بعد الحادث – مراجعة ما بعد الحادث، المعالجة، والمخاطر المتبقية.
على سبيل المثال، يتم احتساب المواعيد النهائية (24 ساعة و72 ساعة) لقانون الأمن السيبراني تلقائياً بدءاً من وقت العلم المسجل. ولدى DORA صيغتها الخاصة التي تأخذ في الاعتبار كلاً من وقت العلم بالحادث ووقت تصنيفه كحادث جسيم.
متى تكون هذه الحزمة مفيدة بشكل خاص؟
- الشركات التي ترغب في إدخال عملية احترافية للاستجابة للحوادث،
- الجهات الخاضعة لـ NIS2/قانون الأمن السيبراني التي ترغب في استكمال برنامجها الأوسع لـ NIS2،
- منظمات الـ SaaS، وتكنولوجيا المعلومات، ومزودي الخدمات المدارة (MSP)، والسحابة،
- المؤسسات ذات المعالجة المكثفة للبيانات الشخصية،
- الشركات المالية التي تحتاج إلى تنسيق DORA مع إدارة الأزمات السيبرانية الداخلية،
- المؤسسات ذات التبعيات الحرجة للموردين والأطراف الثالثة.
الفرق عن نماذج الحوادث الأخرى في Mallbutiken
حزمة نماذج NIS2 تغطي العمل المنهجي الأوسع للأمن السيبراني. بينما يتعمق نموذج حادث البيانات الشخصية GDPR في المادتين 33/34 وعملية IMY. أما هذه الحزمة فتركز بدلاً من ذلك على الحادث التشغيلي والأزمة السيبرانية ككل – من الإنذار الأول إلى الاحتواء، والفرز التنظيمي، وتواصل العملاء، والتعافي، ومراجعة ما بعد الحادث.
الأسئلة الشائعة
هل الحزمة مخصصة فقط للجهات الخاضعة لـ NIS2؟
لا. يمكن لمعظم المؤسسات استخدام عملية الاستجابة للحوادث. يتم تفعيل جزء قانون الأمن السيبراني/NIS2 فقط إذا كانت المؤسسة والحادث خاضعين للوائح.
هل جميع الحوادث السيبرانية قابلة للإبلاغ في غضون 24 أو 72 ساعة؟
لا. تنطبق المواعيد النهائية عندما يتم استيفاء معايير التفعيل لكل لائحة. لذلك تحتوي الحزمة على نقاط فرز وقرار منفصلة.
هل يمكن أن يحتاج الحادث نفسه للإبلاغ بموجب كل من NIS2 وGDPR؟
نعم. يمكن أن يكون الحادث في الوقت نفسه "جسيماً" بموجب قانون الأمن السيبراني، و"حادث بيانات شخصية" قابلاً للإبلاغ بموجب GDPR. يجب إجراء التقييمين بالتوازي.
هل يتضمن DORA؟
نعم، كمسار تقاطع منفصل للكيانات المالية المعنية. ومع ذلك، لا تحل الحزمة محل برنامج DORA الكامل.
هل تتضمن وثائق باللغة الإنجليزية؟
نعم. جميع نماذج Word/PDF السبعة متاحة في نسخة إنجليزية منفصلة. يستخدم سجل Excel حقولاً واضحة قابلة للاستخدام دولياً.
هل يتضمن Excel؟
نعم. سجل Excel هو جزء مركزي من المنتج ويحتوي على مواعيد نهائية تنظيمية تلقائية وسجلات للحوادث، والإجراءات، والأدلة، والتواصل، ومراجعة ما بعد الحادث.
التنسيق والتسليم
- 14 نموذج وثيقة – 7 بالسويدية + 7 بالإنجليزية.
- 14 ملف DOCX + 14 ملف PDF + 1 ملف XLSX = 29 ملفاً تسليمياً.
- 28 صفحة A4 لكل سلسلة تنسيق (Word/PDF) عبر كلتا اللغتين.
- Word (DOCX) + PDF + Excel (XLSX).
- منتج رقمي – لا يتم إرسال أي سلع مادية.
الأساس القانوني والمصادر الرسمية
- قانون الأمن السيبراني (2025:1506)
- التوجيه (EU) 2022/2555 – NIS2
- IMY – التعامل مع حوادث البيانات الشخصية
- هيئة الرقابة المالية السويدية – مخاطر تكنولوجيا المعلومات والاتصالات وDORA
- اللائحة المفوضة للمفوضية (EU) 2025/301 – الإبلاغ عن حوادث DORA