
Cyber Resilience Act 2026/2027 – notificación, SBOM y requisitos de ciberseguridad

Respuesta corta: La Ley de Ciberresiliencia (CRA, por sus siglas en inglés), Reglamento (UE) 2024/2847, introduce requisitos horizontales de ciberseguridad para productos con elementos digitales. Las obligaciones de notificación según el artículo 14 se aplican desde el 11 de septiembre de 2026, mientras que la mayor parte del reglamento comienza a aplicarse el 11 de diciembre de 2027.
¿Qué productos están incluidos?
La CRA abarca, en términos generales, los productos con elementos digitales que se comercializan en el mercado de la UE. Esto puede incluir tanto hardware como software, así como componentes. Las excepciones y clasificaciones exactas deben verificarse para cada producto en cuestión.
Fechas clave
| Fecha | Requisito |
|---|---|
| 11 de junio de 2026 | Comenzaron a aplicarse las disposiciones sobre la notificación de organismos de evaluación de la conformidad. |
| 11 de septiembre de 2026 | Comenzaron a aplicarse las obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves. |
| 11 de diciembre de 2027 | Comienza a aplicarse la mayor parte de la CRA. |
Notificaciones a partir de septiembre de 2026
La guía de la Comisión establece que el fabricante debe presentar una alerta temprana en un plazo de 24 horas desde que tenga conocimiento y una notificación completa en un plazo de 72 horas para las situaciones cubiertas. Posteriormente, puede requerirse un informe final según los plazos establecidos por la CRA.
¿Qué necesitan desarrollar las empresas?
- evaluación de riesgos de ciberseguridad para el producto,
- gestión de vulnerabilidades y divulgación coordinada de vulnerabilidades,
- inventario de componentes de software y SBOM cuando sea necesario,
- proceso para actualizaciones de seguridad y periodo de soporte,
- documentación técnica y pruebas de conformidad,
- notificación de incidentes y vulnerabilidades con funciones y niveles de escalada claros.
CRA comparada con NIS2
La CRA está orientada principalmente al producto e impone requisitos a los agentes económicos respecto a productos con elementos digitales. La directiva NIS2 está orientada a la actividad y a la organización, y se aplica a ciertos tipos de sectores esenciales o importantes. Por ello, una empresa puede necesitar gestionar ambas normativas simultáneamente.
Preguntas frecuentes
¿La CRA ya es aplicable en 2026?
Sí, algunas partes ya están en vigor. La notificación según el artículo 14 comenzó a aplicarse el 11 de septiembre de 2026.
¿Se aplican ya todos los demás requisitos del producto?
No. La regla general es que el reglamento se aplique plenamente a partir del 11 de diciembre de 2027.
¿Es el SBOM expresamente un formato único y universal?
No. La empresa debe documentar los componentes y las vulnerabilidades de una manera que cumpla con los requisitos aplicables y respalde la gestión de riesgos y vulnerabilidades.
Ver CRA Compliance 2026/2027.
Guías relacionadas
- ¿Qué empresas están cubiertas por la NIS2?
- NIS2 y contratos de proveedores
- Cumplimiento en la UE 2026/2027
Más materiales de trabajo: Ver más plantillas para cumplimiento en la UE y normas de producto.
Requisitos específicos del producto: Los requisitos específicos de ciberseguridad de la RED se aplican a los equipos radioeléctricos pertinentes desde el 1 de agosto de 2025 y el Reglamento Delegado (UE) 2022/30 queda derogado a partir del 11 de diciembre de 2027. Para distinguir las funciones de radio, la protección de datos, EN 18031 y la transición al CRA, consulta nuestra guía sobre la RED, los juguetes radioeléctricos y la transición al CRA.
Alcance del backend en la nube: Los productos conectados pueden requerir una evaluación separada de sus dependencias en la nube. Consulte la guía sobre cuándo el backend es RDPS y cuándo es un SaaS independiente.
Fuentes
Esta guía proporciona información general y no constituye asesoramiento jurídico o técnico para un producto específico.
Plantillas de este artículo
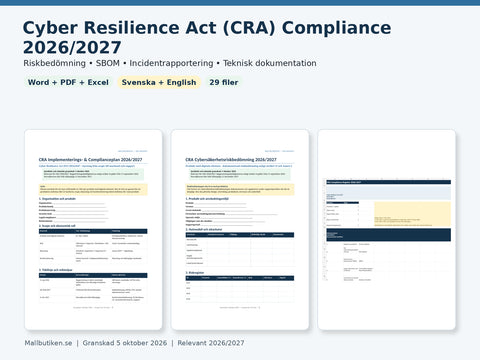
Cumplimiento de la Ley de Ciberresiliencia (CRA) 2026/2027 – Sueco + Inglés | Evaluación de riesgos, SBOM e informe de incidentes Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Ver plantilla: Cumplimiento de la Ley de Ciberresiliencia (CRA) 2026/2027 – Sueco + Inglés | Evaluación de riesgos, SBOM e informe de incidentes Word/PDF/Excel
Más sobre el tema
 Guías para empresas: contratos, RR. HH., IA y cumplimiento
CRA SBOM y evaluación de riesgos 2026/2027 – guía paso a paso
Guía práctica de la CRA: cómo crear una SBOM, documentar riesgos de ciberseguridad y conectar componentes con la gestión de vulnerabilidades para 2...
 Guías para empresas: contratos, RR. HH., IA y cumplimiento
¿Qué empresas están cubiertas por la directiva NIS2 y la ley de ciberseguridad?
Así es como las empresas suecas determinan si están sujetas a la ley de ciberseguridad: sector, establecimiento, tamaño, casos especiales, operador...
 Guías para empresas: contratos, RR. HH., IA y cumplimiento
NIS2 y contratos de proveedores: ¿qué requisitos de ciberseguridad deben pactarse?
Así es como las entidades afectadas por NIS2 pueden acordar la seguridad de los proveedores: incidentes, subcontratistas, acceso, vulnerabilidades,...


