Svenska Dokumentmallar
Décision de la direction NIS2 2026 – approbation, acceptation des risques et suivi annuel | Word/PDF/Excel
Décision de la direction NIS2 2026 – approbation, acceptation des risques et suivi annuel | Word/PDF/Excel
- Format de fichier
- DOCX, PDF, XLSX
- Langue du document
- Cinq modèles de travail suédois guide d'utilisation en suédois et Guide d'utilisation en anglais des modèles de travail suédois ; Excel en suédois
- Nombre de fichiers
- 7
Téléchargement numérique. Aucun produit physique ne sera expédié.
Impossible de charger la disponibilité du service de retrait
À propos du modèle de document
Le conseil d’administration, le directeur général ou tout autre organe de direction compétent doit-il prendre et documenter des décisions concrètes concernant la cybersécurité de l’organisation ? Ce pack spécialisé Word/PDF/Excel aide les entreprises suédoises à passer d’un rapport sur les risques et de propositions de mesures à des décisions de la direction traçables, à une allocation des ressources, à une évaluation conditionnelle des risques et à un suivi conformément au droit en vigueur. Il ne s’agit pas d’une nouvelle politique générale de sécurité de l’information.
Informations clés : 15 fichiers clients téléchargeables : sept documents DOCX modifiables, sept PDF correspondants consultables mais non remplissables de manière interactive et un classeur XLSX de neuf onglets. Cinq modèles de travail suédois, un guide d’utilisation suédois et un guide d’utilisation séparé en anglais pour les documents de travail suédois. Version 1.0, 12 novembre 2026.
Contenu du pack
01 Base de décision pour la direction ; 02 Procès-verbal de la direction et décisions ; 03 Acceptation des risques et dérogations ; 04 Plan des mesures de sécurité et budget ; 05 Suivi annuel de la direction et calendrier annuel ; 06 Guide d’utilisation suédois ; 07 English User Guide. Ces sept documents sont fournis aux formats Word et PDF. S’y ajoute un 08 registre Excel pour les décisions, les risques, les mesures, les ressources et le suivi. Au total : 7 + 7 + 1 = 15 fichiers.
Contenu des fichiers
Évaluation du champ d’application applicable à l’opérateur et du volet réglementaire, formulation concrète de la décision pour l’organe de direction compétent, contrôle des mesures juridiquement obligatoires, documentation du risque résiduel sans dérogations non autorisées, responsabilités et financement, références probantes, besoins d’information et suivi.
Pour qui et dans quelle situation ?
Convient à : une société suédoise, une association économique, une commune/région, une autorité ou toute autre organisation ayant établi qu’elle est concernée par la loi sur la cybersécurité et devant démontrer comment l’organe de direction compétent prend et suit les décisions en matière de cybersécurité. Les documents peuvent être adaptés à l’organisation de décision propre de l’organisation.
Ne convient pas seul : comme preuve juridique que l’activité est soumise à NIS2, comme analyse complète des risques, comme audit de sécurité réellement effectué, comme attestation officielle d’une autorité ou comme garantie de conformité légale. Une acceptation interne des risques ne peut pas remplacer des mesures de sécurité contraignantes.
Fichier par fichier
| Document | Tâche pratique | Format et langue |
|---|---|---|
| 01 Base de décision NIS2 | Déterminer l’opérateur, le secteur et le volet réglementaire concernés ; recenser les risques et les décisions proposées. | Suédois – DOCX modifiable + PDF consultable |
| 02 Procès-verbal de la direction NIS2 | Indiquer l’organe compétent, le mandat, les décisions concrètes concernant les objectifs, les mesures, les responsabilités et les ressources, ainsi que les ajustements selon la forme de l’organisation. | Suédois – DOCX + PDF |
| 03 Acceptation des risques et dérogations | Distinguer un risque résiduel accepté en interne d’une mesure juridiquement contraignante ; documenter l’escalade, les conditions et la réévaluation. | Suédois – DOCX + PDF |
| 04 Plan des mesures de sécurité et budget | Associer les mesures aux catégories de mesures de la loi, aux propriétaires de systèmes, aux calendriers et aux ressources. | Suédois – DOCX + PDF |
| 05 Suivi annuel et rapport de la direction | Évaluer l’efficacité, l’évolution des risques, les incidents, les priorités et les nouvelles décisions. | Suédois – DOCX + PDF |
| 06 Guide d’utilisation suédois | Procédure étape par étape et matrice des sources distinguant les exigences légales, les règlements et les recommandations générales. | Suédois – DOCX + PDF |
| 07 English User Guide | Explique le processus de travail et les termes suédois en anglais ; ne traduit pas les cinq modèles de travail suédois. | Anglais – DOCX + PDF |
| 08 Registre Excel NIS2 | Vue d’ensemble et tableaux pour la pertinence, les risques, les mesures, les décisions, les ressources, le suivi et les bases de décision. | Suédois – XLSX modifiable |
Registre Excel de neuf onglets
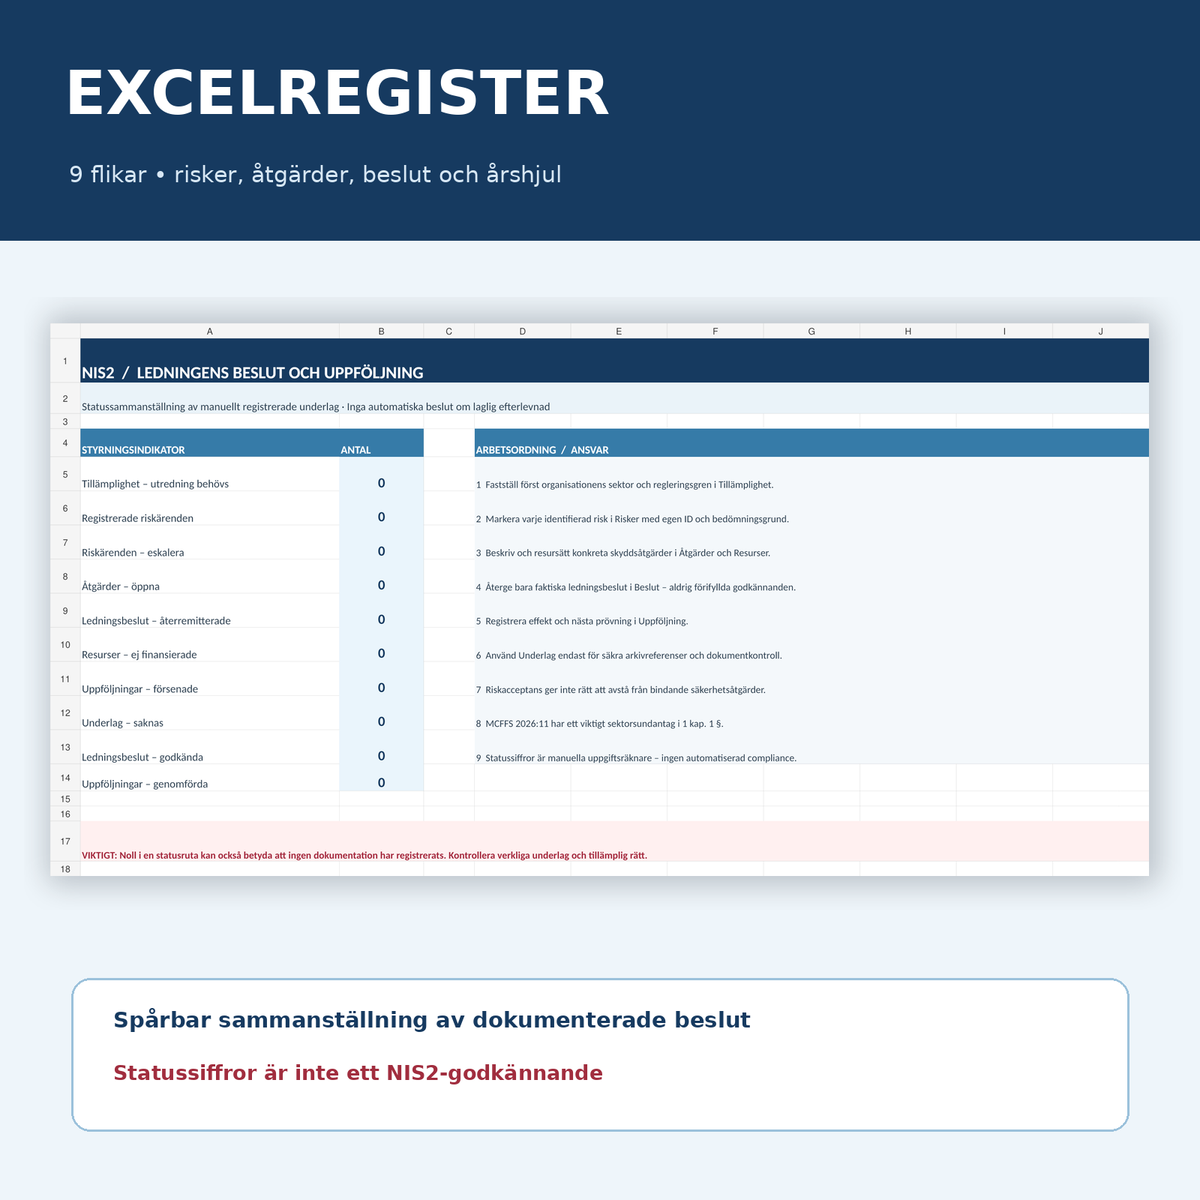
Vue d’ensemble, Pertinence, Risques, Mesures, Décisions, Ressources, Suivi, Bases de décision et À propos. La vue d’ensemble utilise des calculs éprouvés pour afficher les mesures ouvertes saisies manuellement, les risques à escalader, les décisions de la direction renvoyées, les financements manquants, les suivis en retard et les bases de décision manquantes. Les champs de statut modifiables comportent des listes déroulantes. Le fichier client est exempt de données de test synthétiques.
Délimitation importante : zéro élément non conforme peut également signifier qu’aucun élément n’a été enregistré. Les formules ne réalisent pas d’évaluation NIS2 et n’autorisent aucune approbation automatique.
Processus de travail en huit étapes
- Vérifier si la personne morale concernée est soumise à la loi sur la cybersécurité et identifier le secteur et le règlement applicable.
- Rassembler les analyses de risques actuelles, les plans de contrôle, les résultats d’incidents et les preuves de formation pertinentes.
- Préparer une note de décision concrète avec les options identifiées et le budget.
- Évaluer quelles mesures de protection sont juridiquement obligatoires et quelles évaluations restent à effectuer.
- Laisser l’organe de direction compétent prendre la décision concrète conformément aux procédures de l’organisation.
- Enregistrer les décisions, les ressources, les responsables, les dérogations et les bases de décision avec des identifiants uniques.
- Suivre la mise en œuvre et l’effet réel conformément aux exigences applicables et aux procédures internes.
- Réévaluer en cas d’évolution du profil de risque, d’incident majeur, de défaillance d’un fournisseur ou de nouvelle réglementation.
Législation actuelle et distinction importante entre les secteurs
La loi sur la cybersécurité (2025:1506) est en vigueur depuis le 15 janvier 2026. L’article 2, paragraphe 3 de la loi concerne les mesures de sécurité techniques, opérationnelles et organisationnelles appropriées et proportionnées, tandis que l’article 2, paragraphe 4 concerne la formation de la direction. L’article 20 de la directive NIS2 fournit le fondement du droit de l’Union concernant l’approbation et la surveillance par la direction, mais son application concrète en Suède doit être évaluée au regard du droit suédois et des règlements du secteur concerné.
MCFFS 2026:11 est en vigueur depuis le 1er octobre 2026. Selon l’article 3, paragraphe 4, lorsque la disposition est applicable, la direction doit approuver et surveiller la mise en œuvre des mesures et être informée si nécessaire, au moins une fois par an. Les articles 3, paragraphes 12 et 13 traitent notamment des critères de risque et des plans de mesures. La disposition relative à l’établissement par la direction de certains critères d’acceptation des risques, en lien avec l’article 3, paragraphe 4, figure parmi les recommandations générales, qui ont un statut juridique différent de celui des règlements contraignants.
Notez l’exception sectorielle de l’article 1, paragraphe 1 de MCFFS 2026:11 : Pour les opérateurs exerçant exclusivement certaines activités sectorielles énumérées, notamment les infrastructures numériques, les fournisseurs numériques et la gestion de services informatiques entre entreprises, seule la disposition relative à la formation de la direction prévue à l’article 2, paragraphe 1 de ces règlements s’applique. D’autres règles sectorielles et actes d’exécution de l’UE peuvent toujours s’appliquer. Il ne faut donc pas appliquer automatiquement l’article 3, paragraphe 4 de MCFFS à toutes les activités soumises à NIS2.
Le guide de l’autorité sur le rôle de la direction décrit comment l’organe de direction compétent diffère selon qu’il s’agit, par exemple, d’une société, d’une autorité, d’une commune ou d’une région. Il n’existe pas un modèle unique de procès-verbal légal adapté à toutes les formes d’activité. Utilisez le procès-verbal du modèle comme aide adaptable et vérifiez vos propres règles de décision.
Différence avec les produits NIS2 existants de Mallbutiken
Le pack NIS2 général fournit des modèles de cybersécurité étendus. Ce produit spécialisé porte plutôt sur le **suivi des décisions du conseil d’administration ou de la direction**, en particulier sur la manière dont une mesure est concrètement décidée, financée et réévaluée. Les modules de formation et d’incidents sont des fonctionnalités distinctes qui peuvent être nécessaires en parallèle.
Foire aux questions
La loi exige-t-elle exactement ce type de procès-verbal du conseil d’administration ?
Non. L’important est que l’organe de direction juridiquement compétent remplisse les exigences applicables. Le procès-verbal du modèle est un moyen pratique de documenter une décision et doit être adapté aux propres règles formelles de l’organisation.
Pouvons-nous accepter un risque au lieu de mettre en œuvre une mesure obligatoire ?
Non. Une décision interne d’acceptation des risques n’est pas une dérogation à la loi sur la cybersécurité ou à d’autres exigences contraignantes. Si une mesure obligatoire fait défaut, cela doit être documenté comme un besoin de mesure/d’escalade.
L’exigence d’informer la direction au moins une fois par an s’applique-t-elle à toutes les entreprises NIS2 ?
Pas comme affirmation générale fondée sur MCFFS 2026:11. Vérifiez le champ d’application du règlement, y compris l’article 1, paragraphe 1, ainsi que les autres règles sectorielles spécifiques.
S’agit-il d’une certification NIS2 ?
Non. Ni les documents, ni les procès-verbaux remplis, ni les calculs Excel ne constituent une certification ou une preuve de conformité complète.
Les fichiers PDF sont-ils remplissables numériquement ?
Non. Les fichiers PDF sont des références consultables et imprimables. Remplissez les fichiers Word/Excel pour la modification numérique.
Les cinq modèles de travail sont-ils tous disponibles en anglais ?
Non. Les cinq modèles de travail et Excel sont en suédois. Un guide d’utilisation en anglais explique le processus de travail et les termes en anglais.
Sources, niveau d’examen et version
Sources officielles : Parlement suédois, MCF/NCSC – MCFFS 2026:11, MCF/NCSC – guide de la direction et directive NIS2.
Version du produit 1.0 – 12 novembre 2026. Contrôle juridique des sources assisté par l’IA et contrôle qualité des fichiers effectués. Aucun examen juridique externe indépendant, audit de sécurité, attestation d’une autorité ou garantie de conformité réglementaire. Le fichier ZIP client numérique doit être associé à la fonction de téléchargement avant toute publication future éventuelle ; l’association et les canaux de vente ne sont pas activés dans ce projet.